香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在已有 Linux 环境中,如果更换了存储控制器驱动、调整了 LVM、RAID、磁盘加密、根文件系统或启动参数,通常需要重建对应内核版本的 initramfs。日常维护时不应只执行一条“重建全部镜像”的命令,而应先确认发行版使用的生成工具、实际启动的内核版本以及配置文件位置,再针对目标镜像更新。
重建完成后,还要分别检查三个结果:镜像文件的时间和内容是否已经变化,启动加载器是否指向该镜像,以及重启后系统是否真的使用了预期的内核、根设备和驱动。配置写对但镜像没有更新、镜像更新但启动了另一版本内核、驱动已进入镜像但根设备参数错误,都会表现为“配置不生效”。
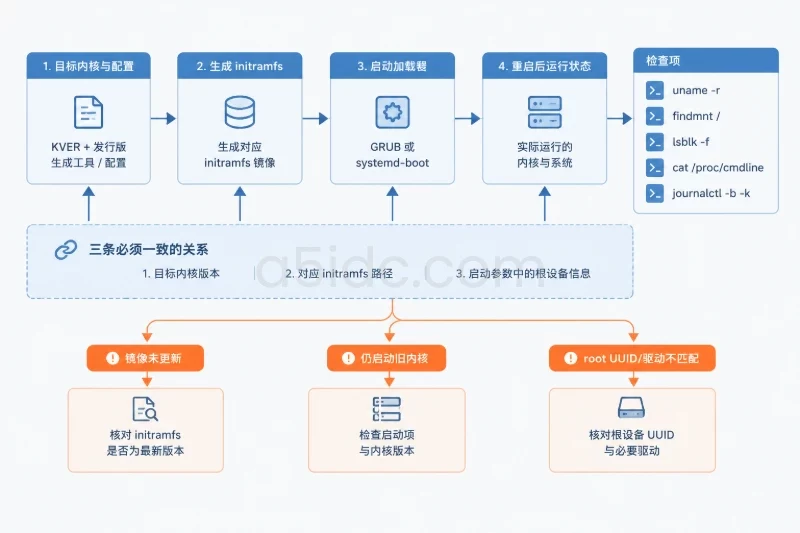
initramfs 通常按内核版本分别生成。当前运行的内核可以通过 uname -r 查看,但正在运行的内核不一定就是准备重建的目标内核。例如,系统刚安装了新内核但尚未重启,此时应优先检查 /lib/modules/ 和 /boot/ 中的新版本。
以下命令建议在维护窗口开始时执行。需要 root 权限时,可以切换到 root Shell,或在每条命令前加 sudo。
cat /etc/os-release
uname -r
ls -1 /lib/modules
ls -lh /boot
df -h /boot /
df -ih /boot /
findmnt /boot
findmnt /boot/efi 2>/dev/null || true
重点关注以下内容:
/lib/modules/ 中是否存在目标内核对应的目录;/boot/ 是否为独立分区,是否有足够可用空间;/boot/efi;/boot 是否已经存在同版本的 initramfs 文件。/boot 空间不足时,重建可能在中途失败,或者生成临时文件后留下不完整镜像。不要直接使用 rm 删除不熟悉的内核或镜像文件,先通过发行版的软件包管理器列出已安装内核,并保留当前正在运行的内核和至少一个可用的旧版本。
常见发行版与工具的对应关系如下。实际环境以命令是否存在和已安装软件包为准,不要仅按发行版名称猜测。
| 环境类型 | 常用工具 | 主要配置位置 | 常见镜像名称 |
|---|---|---|---|
| Debian、Ubuntu 及衍生系统 | update-initramfs,底层通常为 initramfs-tools | /etc/initramfs-tools/ | /boot/initrd.img-内核版本 |
| RHEL、CentOS、Rocky、AlmaLinux、Fedora | dracut | /etc/dracut.conf、/etc/dracut.conf.d/ | /boot/initramfs-内核版本.img |
| Arch Linux 及部分衍生系统 | mkinitcpio | /etc/mkinitcpio.conf、/etc/mkinitcpio.d/ | 由 preset 决定,常见为 /boot/initramfs-linux.img |
可以使用下面的命令确认:
command -v update-initramfs || true
command -v dracut || true
command -v mkinitcpio || true
如果多个工具同时存在,应以当前系统内核软件包使用的工具为准。不要在 Debian 系统中直接用 dracut 覆盖原有生成方式,也不要在使用发行版默认 dracut 配置的系统中随意改用其他工具,否则可能造成钩子、启动脚本或镜像命名不一致。
如果只是修复当前正在运行的内核,可以使用:
KVER="$(uname -r)"
test -d "/lib/modules/$KVER" && echo "目标内核存在:$KVER"
如果目标是尚未启动的新内核,应先列出版本:
for d in /lib/modules/*; do
    [ -d "$d" ] && basename "$d"
done
然后明确设置目标版本,例如:
KVER="6.1.0-18-amd64"
test -d "/lib/modules/$KVER" || {
    echo "找不到目标内核模块目录:$KVER"
    exit 1
}
后续所有检查都应围绕同一个 KVER 进行。最常见的操作错误之一,是修改了新内核的配置,却只用 update-initramfs -u -k "$(uname -r)" 更新了旧内核镜像。
initramfs 文件是配置生成后的结果。修改配置文件并不会自动改变 /boot/ 中已有的镜像,必须重新执行生成命令。
Debian 和 Ubuntu 系统通常检查以下位置:
sed -n '1,220p' /etc/initramfs-tools/initramfs.conf

find /etc/initramfs-tools/conf.d -maxdepth 1 -type f -print \
    -exec sh -c 'echo "### $1"; sed -n "1,160p" "$1"' _ {} \; 2>/dev/null

sed -n '1,220p' /etc/initramfs-tools/modules
常见配置包括:
MODULES=most 或 MODULES=dep,决定模块收集策略;/etc/initramfs-tools/modules 中列出的额外内核模块;conf.d 下的 RESUME、压缩方式或其他局部配置;/etc/initramfs-tools/hooks/ 和 /etc/initramfs-tools/scripts/ 下的自定义钩子。如果使用了 MODULES=dep,initramfs-tools 会倾向于根据构建时主机的设备和依赖收集模块。新加的存储控制器、网络启动设备或不在当前主机上工作的驱动,可能不会自动进入镜像。需要明确加入的模块可以写入 /etc/initramfs-tools/modules,每行一个模块名,例如:
nvme
dm_mod
dm_crypt
模块名必须与当前内核实际提供的模块一致,可以先检查:
modinfo nvme
modinfo dm_crypt
如果 modinfo 报找不到模块,不要把该名称直接写入配置,应先确认内核包、模块包或模块名称是否正确。
dracut 会读取 /etc/dracut.conf 和 /etc/dracut.conf.d/ 下的配置文件。建议先查看可能影响驱动和模块收集的选项:
grep -RInE \
'add_drivers|force_drivers|omit_drivers|add_dracutmodules|omit_dracutmodules|hostonly|filesystems|kernel_cmdline' \
/etc/dracut.conf /etc/dracut.conf.d 2>/dev/null
常见问题是多个配置文件表达了相反意图。例如:
# /etc/dracut.conf.d/10-storage.conf
add_drivers+=" nvme "

# /etc/dracut.conf.d/90-local.conf
omit_drivers+=" nvme "
这种配置会让排错变得困难。add_drivers 表示希望加入驱动,omit_drivers 表示排除驱动,二者不应同时用于同一个模块。应根据实际用途清理冲突项,而不是不断增加新的配置文件覆盖旧配置。
可以查看 dracut 合并后的配置:
dracut --printconfig | less
重点检查:
hostonly;add_drivers 或 force_drivers 中;omit_drivers 排除;filesystems,导致根文件系统驱动缺失。hostonly 模式适合减少镜像内容,但它更依赖生成时主机的实际硬件和配置。把镜像从一台机器复制到另一台硬件差异较大的机器时,host-only 镜像可能缺少目标机器的存储驱动。
Arch Linux 主要检查:
sed -n '1,240p' /etc/mkinitcpio.conf
ls -l /etc/mkinitcpio.d/
grep -RInE '^(PRESETS|ALL_config|ALL_kver|default_image|fallback_image)' \
    /etc/mkinitcpio.d/ 2>/dev/null
重点查看 MODULES、BINARIES、FILES 和 HOOKS。对于根磁盘加密、LVM 或 RAID,HOOKS 的内容和顺序都可能影响启动。配置修改后,应根据 preset 重建,而不是只手动生成一个与 preset 无关的临时文件。
重建会覆盖 /boot/ 中的目标镜像。虽然当前运行中的内核通常不会立即受到影响,但下一次启动会使用新的文件,因此属于具有启动风险的覆盖操作。
先确认镜像存在,再备份:
# Debian/Ubuntu 示例
KVER="$(uname -r)"
IMG="/boot/initrd.img-$KVER"

test -f "$IMG" || {
    echo "镜像不存在:$IMG"
    exit 1
}

BACKUP="${IMG}.bak.$(date +%Y%m%d%H%M%S)"
cp -a -- "$IMG" "$BACKUP"
sha256sum "$IMG" "$BACKUP"
ls -lh "$IMG" "$BACKUP"
dracut 系统通常使用另一种命名方式:
KVER="$(uname -r)"
IMG="/boot/initramfs-$KVER.img"

test -f "$IMG" || {
    echo "镜像不存在:$IMG"
    exit 1
}

BACKUP="${IMG}.bak.$(date +%Y%m%d%H%M%S)"
cp -a -- "$IMG" "$BACKUP"
sha256sum "$IMG" "$BACKUP"
备份会占用 /boot 空间。如果空间非常紧张,应先记录镜像信息并通过软件包管理器清理不再使用的旧内核,不能为了腾空间直接删除当前启动链路中的文件。
已有目标镜像时,使用 -u 更新:
KVER="$(uname -r)"
update-initramfs -u -k "$KVER"
如果 /boot/initrd.img-$KVER 确实不存在,但 /lib/modules/$KVER 已经存在,才考虑使用 -c 创建:
KVER="$(uname -r)"
update-initramfs -c -k "$KVER"
-c 不是普通的重复重建命令。如果目标文件已经存在,使用它可能导致命名冲突或被工具拒绝。修改的是所有已安装内核通用的配置时,也可以更新全部镜像:
update-initramfs -u -k all
但该操作会依次处理多个内核,耗时和空间占用都更高。生产环境中优先指定目标版本,确认结果后再处理其他版本。
针对指定内核强制重建:
KVER="$(uname -r)"
dracut --force --kver "$KVER"
如果系统将镜像放在标准位置,dracut 会根据内核版本生成对应文件。执行后检查输出中是否出现模块缺失、空间不足或权限错误。
需要重建全部已安装内核时,可以使用:
dracut --regenerate-all --force
该命令会影响多个启动项,不建议在只需要修复一个内核时直接使用。尤其在 /boot 空间不足的机器上,应先完成单版本验证。
根据系统 preset 重建:
mkinitcpio -P
-P 会处理 /etc/mkinitcpio.d/ 中的 preset。若只想处理一个内核,应先查看 preset 文件,确认其对应的镜像路径和内核版本,再使用该 preset 对应的生成方式。不要仅凭文件名猜测目标镜像,因为不同内核包可能使用不同 preset。
执行结束后,三类系统都应检查返回码:
echo $?
返回 0 只说明生成命令完成,不能证明镜像内容正确,也不能证明启动加载器会使用这个镜像。还要继续执行后续检查。
首先检查目标文件是否被更新:
stat /boot/initrd.img-"$KVER" 2>/dev/null || \
stat /boot/initramfs-"$KVER".img 2>/dev/null

file /boot/initrd.img-"$KVER" 2>/dev/null || \
file /boot/initramfs-"$KVER".img 2>/dev/null
如果使用了变量 IMG,可以直接执行:
stat "$IMG"
file "$IMG"
sha256sum "$IMG"
判断时注意:
Debian、Ubuntu 使用 lsinitramfs:
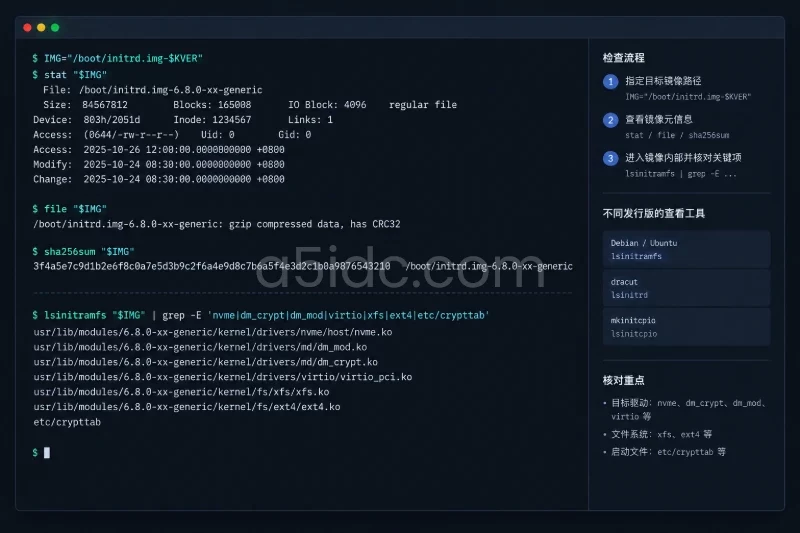
IMG="/boot/initrd.img-$KVER"

lsinitramfs "$IMG" | sed -n '1,100p'
lsinitramfs "$IMG" | grep -E \
'(^|/)(conf/conf.d|etc/crypttab|etc/fstab|lib/modules|usr/lib/firmware)' \
| sed -n '1,160p'
检查具体驱动时,可以按模块名称搜索:
lsinitramfs "$IMG" | grep -E '(^|/)(nvme|dm_crypt|dm_mod|virtio|xfs|ext4)'
dracut 使用 lsinitrd:
IMG="/boot/initramfs-$KVER.img"

lsinitrd -m "$IMG"
lsinitrd "$IMG" | sed -n '1,120p'
lsinitrd "$IMG" | grep -E \
'(^|/)(etc/crypttab|etc/lvm|usr/lib/modules|usr/lib/firmware|nvme|dm_crypt|virtio)' \
| sed -n '1,180p'
lsinitrd -m 可以帮助确认 dracut 模块是否进入镜像。驱动可能以压缩的 .ko.xz、.ko.zst 或其他形式存在,搜索时不要只匹配未压缩的 .ko。
mkinitcpio 通常使用:
lsinitcpio /boot/initramfs-linux.img | sed -n '1,140p'
lsinitcpio /boot/initramfs-linux.img | grep -E \
'(^|/)(usr/lib/modules|etc/crypttab|nvme|dm_crypt|virtio|xfs|ext4)'
如果镜像中可能包含密钥、证书或敏感配置,命令输出不要直接发布到工单、论坛或公共聊天中。只保留必要的文件名和模块名称。
重建 initramfs 经常与根设备变化一起发生。重启前先记录当前系统的实际状态:
findmnt -no SOURCE,FSTYPE,UUID /
lsblk -f
cat /proc/cmdline
重点比较:
root= 是否指向预期设备;rd.luks.uuid、cryptdevice 或发行版对应参数;例如,lsblk -f 显示根设备 UUID 已变化,但启动参数仍使用旧 UUID,即使新镜像包含了全部驱动,系统仍可能在早期启动阶段找不到根文件系统。此时应同时检查启动参数和 initramfs,不能只反复重建镜像。
重建 initramfs 不等于修改启动顺序。系统可能仍默认启动旧内核或旧镜像。
GRUB 环境可以查看生成的启动配置,但不要直接编辑生成文件:
for f in /boot/grub/grub.cfg /boot/grub2/grub.cfg; do
    if [ -f "$f" ]; then
        echo "### $f"
        grep -nE 'menuentry|linux|linuxefi|initrd|initramfs' "$f" | tail -n 80
    fi
done
如果修改了 /etc/default/grub 中的 GRUB_CMDLINE_LINUX,应使用该发行版提供的更新命令重新生成配置,例如 Debian/Ubuntu 常见为:
update-grub
RHEL 系列可能采用 grub2 配置或 BootLoaderSpec,命令应以系统已有工具和软件包说明为准。不要把 Debian 的 update-grub 直接套用到所有发行版。
systemd-boot 可以检查:
bootctl status
bootctl list
部分 RHEL 系统还可以使用:
grubby --default-kernel 2>/dev/null || true
grubby --info=ALL 2>/dev/null | sed -n '1,180p'
如果系统使用 UEFI,可查看固件启动项:
efibootmgr -v
检查目标是确认三者一致:默认启动的内核版本、该内核对应的 initramfs 路径、启动参数中的根设备信息。
重建后的镜像只有在下一次启动时才会被实际使用。涉及根磁盘、加密、RAID 或关键存储驱动时,重启前应具备控制台、带外管理或云平台串口访问能力,并保留旧内核启动项。
重启后先执行:
uname -r
cat /proc/cmdline
findmnt /
lsblk -f
然后查看本次启动日志:
journalctl -b -k --no-pager | sed -n '1,220p'
journalctl -b -p err..alert --no-pager
systemctl --failed
针对存储和早期启动问题,可以筛选:
journalctl -b --no-pager | grep -Ei \
'initramfs|dracut|crypt|lvm|mdadm|mount|root|nvme|virtio|timeout|failed'
结果可以按以下方式判断:
| 现象 | 可能含义 | 下一步 |
|---|---|---|
| 新内核正常启动,根设备和服务均正常 | 镜像、启动项和运行结果基本一致 | 记录版本和配置,完成验收 |
| 镜像时间已更新,但重启后仍是旧内核 | 默认启动项、GRUB 菜单或 systemd-boot entry 未切换 | 检查启动加载器默认项 |
| 新内核能启动,但根设备找不到 | root=、UUID、LVM、RAID 或加密参数不匹配 | 对照 lsblk -f 和 /proc/cmdline |
| 镜像中没有目标驱动 | 配置没有生效、目标版本错误或 host-only 排除了模块 | 检查配置来源并针对该内核重建 |
| 根文件系统成功挂载,但系统服务异常 | 问题可能发生在 initramfs 之后 | 查看 journalctl -b,不要继续盲目重建镜像 |
| 重建命令报空间或权限错误 | /boot 满、文件系统只读或权限异常 | 先处理文件系统和空间,再重建 |
“能够进入登录界面”不代表所有配置都已经生效。还应确认实际运行内核为预期版本、根文件系统为预期设备、加密或 LVM 卷已激活、关键网络或存储设备已出现。
先确认修改的配置属于当前工具,并且目标版本正确:
echo "KVER=$KVER"
ls -ld "/lib/modules/$KVER"
ls -l /boot | grep "$KVER"
然后检查镜像更新时间:
stat "$IMG"
如果时间没有变化,常见原因有:
update-initramfs -u -k,但指定了错误的内核版本;/etc/default/grub,却误以为它会自动改变 initramfs 内容;/boot 空间不足而失败;这时先查看命令完整输出和返回码,再重新执行单版本重建,不要马上执行全量重建或删除旧镜像。
这说明问题不一定是驱动缺失,应继续核对:
findmnt -no SOURCE,FSTYPE,UUID /
lsblk -f
cat /proc/cmdline
常见差异包括:
其中,启动参数属于启动加载器配置,不能仅靠重建 initramfs 修复。如果修改的是 GRUB 或其他启动项参数,应同步更新对应的启动配置并重新检查实际加载结果。
先检查:
df -h /boot /
df -ih /boot /
mount | grep ' /boot '
如果 /boot 被以只读方式挂载,或 inode 已耗尽,先修复文件系统和空间问题。不要在镜像生成失败后直接重启,因为原镜像可能已经被覆盖或处于不可用状态。
如果工具报模块、钩子或脚本错误,应检查:
find /etc/initramfs-tools/hooks /etc/initramfs-tools/scripts \
    -maxdepth 2 -type f -ls 2>/dev/null

find /etc/dracut.conf.d -maxdepth 1 -type f -ls 2>/dev/null
自定义脚本应具备正确权限,并且不能依赖只存在于当前 Shell 环境的变量。配置文件中的模块名称也要通过 modinfo 或镜像列表确认,不要仅按硬件名称猜测内核模块名。
如果新镜像启动失败,优先在 GRUB 或 systemd-boot 菜单中选择上一个可用内核。成功进入系统后,先确认当前运行版本:
uname -r
然后检查失败内核对应的镜像、备份和配置。旧内核能够启动时,不要立刻删除失败版本,因为它可以用于进一步生成和修复。
只有在确认备份文件与目标内核版本完全对应时,才恢复备份。恢复动作会覆盖当前镜像,必须先确认 /boot 已正确挂载:
findmnt /boot
ls -lh /boot/initrd.img-"$KVER".bak.* 2>/dev/null
ls -lh /boot/initramfs-"$KVER".img.bak.* 2>/dev/null
Debian/Ubuntu 示例:
KVER="目标内核版本"
IMG="/boot/initrd.img-$KVER"
BACKUP="/boot/initrd.img-$KVER.bak.时间戳"

test -f "$IMG" -a -f "$BACKUP" || {
    echo "目标镜像或备份不存在"
    exit 1
}

cp -a -- "$IMG" "${IMG}.failed.$(date +%Y%m%d%H%M%S)"
cp -a -- "$BACKUP" "$IMG"
sync
sha256sum "$IMG" "$BACKUP"
dracut 镜像则使用对应路径:
KVER="目标内核版本"
IMG="/boot/initramfs-$KVER.img"
BACKUP="/boot/initramfs-$KVER.img.bak.时间戳"

test -f "$IMG" -a -f "$BACKUP" || {
    echo "目标镜像或备份不存在"
    exit 1
}

cp -a -- "$IMG" "${IMG}.failed.$(date +%Y%m%d%H%M%S)"
cp -a -- "$BACKUP" "$IMG"
sync
sha256sum "$IMG" "$BACKUP"
恢复后不要直接宣布修复完成,应先使用 lsinitramfs 或 lsinitrd 检查镜像,再安排一次受控重启。
如果所有内核都无法进入系统,应通过云平台控制台、远程管理卡或发行版救援介质进入维护环境。先使用以下命令识别分区,不能凭设备名直接挂载:
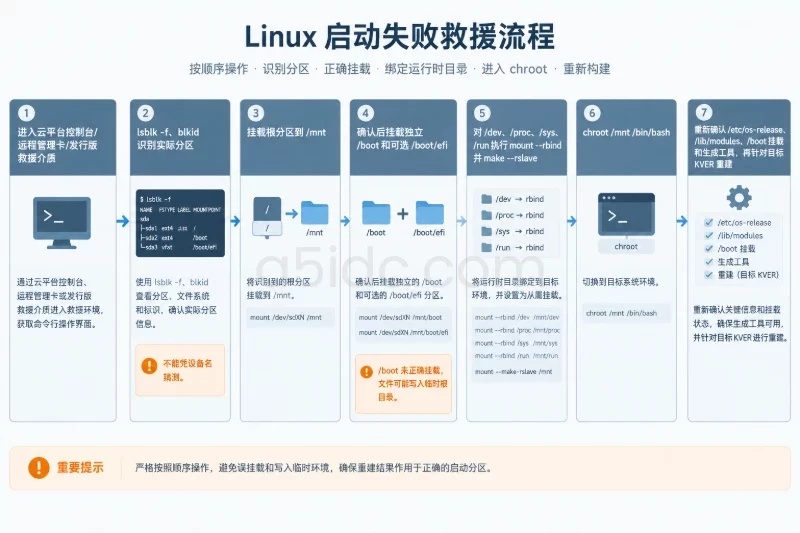
lsblk -f
blkid
典型流程是挂载根分区、独立 /boot 和必要的 EFI 分区,再使用 chroot 重新生成镜像。设备路径必须替换为实际识别结果:
mount /dev/ROOT_DEVICE /mnt
mount /dev/BOOT_DEVICE /mnt/boot
mount /dev/EFI_DEVICE /mnt/boot/efi 2>/dev/null || true

mount --rbind /dev /mnt/dev
mount --make-rslave /mnt/dev
mount --rbind /proc /mnt/proc
mount --make-rslave /mnt/proc
mount --rbind /sys /mnt/sys
mount --make-rslave /mnt/sys
mount --rbind /run /mnt/run
mount --make-rslave /mnt/run

chroot /mnt /bin/bash
进入 chroot 后,应重新确认 /etc/os-release、/lib/modules/、/boot 挂载状态和生成工具,再针对目标内核重建。救援环境中的 /boot 如果没有正确挂载,重建出来的文件可能只写入临时根目录,重启后仍然无效。
如果根分区本身无法挂载,或加密设备、LVM、RAID 结构尚未激活,应先根据 lsblk -f 和实际存储结构完成识别与激活,再进行 chroot。不要在无法确认根分区的情况下执行覆盖或删除操作。
维护完成后,建议保留以下记录,便于后续审计和再次排错:
Linux服务器的启动镜像与运行环境紧密相关,A5idc数据提供香港、美国、日本等地区的物理服务器,覆盖常规建站、AMD计算和存储等需求,并有SSD、NVMe及大容量HDD等配置选择。不同CPU、内存与存储组合可用于承载网站、数据库、业务后台和数据归档等系统,为不同业务部署提供硬件资源基础。
/boot 空间、inode、挂载状态和 EFI 分区状态;add、omit 或模块设置;lsinitramfs、lsinitrd 或 lsinitcpio 验证关键驱动和启动文件;uname -r 为目标版本;/ 挂载到预期设备,LVM、加密、RAID 和关键文件系统状态正常;journalctl -b、内核日志和失败服务列表;本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6441.html