香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Linux 上的 Samba 加入 Active Directory(AD)域,核心是让服务器能够通过 AD DNS 找到域控制器,使用 Kerberos 完成身份认证,再由 Winbind 解析域用户和域组。加入成功后,net ads testjoin、wbinfo、getent 和 Kerberos 票据检查应分别通过。
下面以 Ubuntu 22.04/24.04、Debian 12 一类系统作为主要示例,演示把一台 Linux 文件服务器加入已有 AD 域。示例环境中的域名、主机名和 IP 均需替换为实际值;如果目标是让 Linux 充当 AD 域控制器,而不是加入现有域,则不应使用本文的成员服务器配置。
Samba 成员服务器承载文件共享与域身份协作,其运行基础也包括合适的计算、存储和网络资源。A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器,覆盖常规建站、AMD计算和存储型配置,可结合业务部署区域与文件数据规模,为企业文件服务提供硬件和网络资源选择。
先确定以下示例参数:
| 项目 | 示例值 | 用途 |
|---|---|---|
| AD DNS 域名 | ad.example.com | Kerberos、LDAP 和域发现 |
| Kerberos Realm | AD.EXAMPLE.COM | 通常使用大写形式 |
| NetBIOS 域名 | EXAMPLE | Samba 的 workgroup 值 |
| 域控制器 | dc1.ad.example.com | 提供 DNS、Kerberos、LDAP 等服务 |
| 域控制器 IP | 192.0.2.10 | 示例地址,需替换 |
| Linux 主机名 | filesrv01.ad.example.com | 加入域的成员服务器 |
| 域管理员账号 | Administrator | 也可以使用具备加域权限的委派账号 |
Linux 服务器需要满足以下条件:
/etc/samba/smb.conf、/etc/krb5.conf 和 /etc/nsswitch.conf 没有与现有域配置冲突。如果服务器上已经运行 Samba 文件共享,先记录当前共享配置和服务状态。不要直接覆盖整个 smb.conf,否则可能导致现有共享、访问控制和审计配置丢失。
主机名应使用稳定的短主机名或完整限定域名。示例:
sudo hostnamectl set-hostname filesrv01.ad.example.com
hostname
hostname --fqdn
预期结果类似:
filesrv01.ad.example.com
filesrv01.ad.example.com
如果 hostname --fqdn 返回 localhost、短主机名,或返回了错误的域名,应先处理本机 DNS、主机名和网络管理配置,再继续加域。
AD 加域依赖 SRV 记录发现域控制器。即使普通的 ping dc1.ad.example.com 可以成功,如果 _ldap 或 _kerberos 的 SRV 记录查不到,加域仍可能失败。
使用 NetworkManager 的系统可以先查看连接名称:
nmcli connection show
将下面的连接名替换为实际名称:
sudo nmcli connection modify "Wired connection 1" \
  ipv4.dns "192.0.2.10" \
  ipv4.dns-search "ad.example.com" \
  ipv4.ignore-auto-dns yes

sudo nmcli connection up "Wired connection 1"
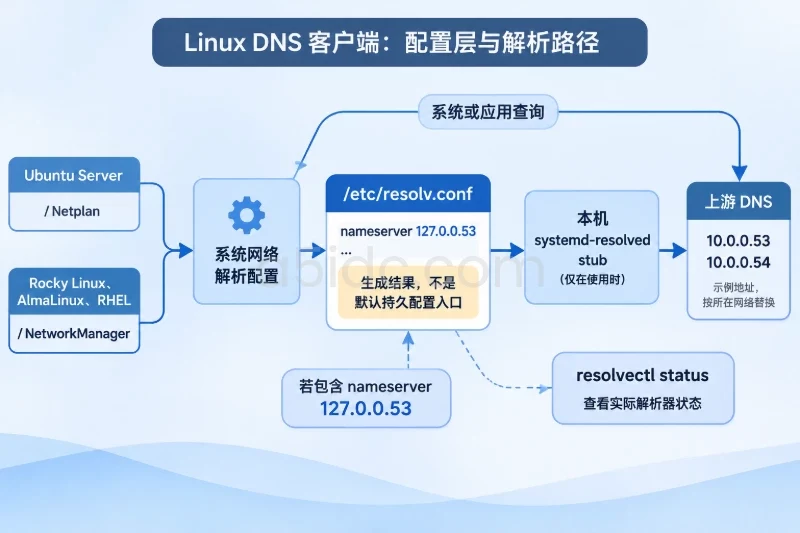
如果系统使用 systemd-resolved,可以查看当前 DNS 状态:
resolvectl status
验证 AD DNS 记录:
dig +short dc1.ad.example.com
dig +short SRV _ldap._tcp.dc._msdcs.ad.example.com
dig +short SRV _kerberos._tcp.ad.example.com
预期结果中应能看到域控制器主机名,例如:
192.0.2.10

0 100 389 dc1.ad.example.com.

0 100 88 dc1.ad.example.com.
如果 SRV 查询为空,暂时不要继续配置 Samba。常见原因包括:
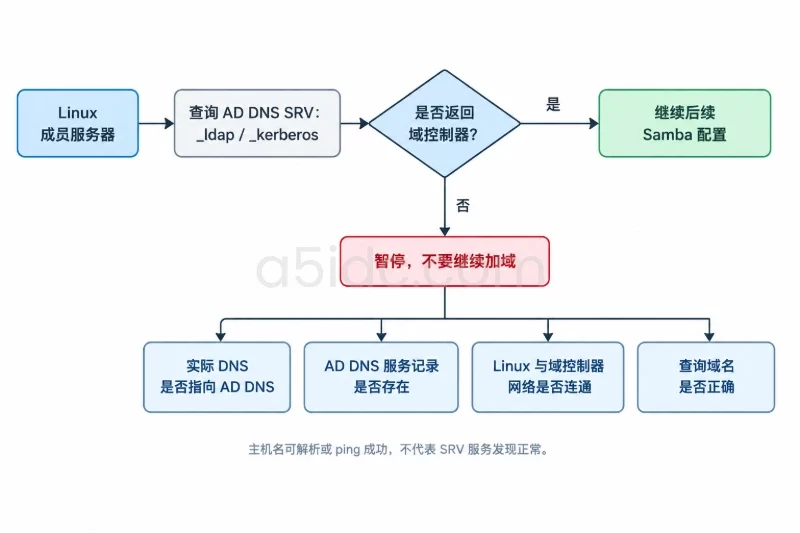
/etc/resolv.conf 仍然指向公共 DNS。_ldap 或 _kerberos 记录。加入域时不建议把公共 DNS 与 AD DNS 混用。公共 DNS 通常不知道企业内部的 AD SRV 记录;如果需要解析互联网域名,应在 AD DNS 上配置转发器,而不是让 Linux 客户端绕过 AD DNS。
Kerberos 对时间偏差敏感。即使用户名、密码和 DNS 都正确,Linux 主机时间偏差过大也会出现 Clock skew too great 或 KRB_AP_ERR_SKEW。
先检查时间服务:
timedatectl
chronyc tracking
chronyc sources -v
如果环境规定由域控制器提供时间,可以在 /etc/chrony/chrony.conf 中加入对应时间源。修改前备份文件:
sudo cp -a /etc/chrony/chrony.conf \
  /etc/chrony/chrony.conf.before-ad
示例配置:
server dc1.ad.example.com iburst
重启时间服务:
sudo systemctl restart chrony
RHEL 9 系统通常使用 chronyd 服务名:
sudo systemctl restart chronyd
再次确认:
timedatectl
chronyc tracking
重点查看以下结果:
System clock synchronized: yes,或时间服务处于同步状态。Reference ID 指向有效时间源。Last offset 和 RMS offset 处于较小范围。如果企业已经有统一的 NTP 服务,并且该服务与 AD 时间层级一致,不要同时配置多个互相冲突的时间源。时间同步服务应保持单一、明确。
sudo apt update
sudo apt install -y samba winbind libnss-winbind libpam-winbind \
  krb5-user smbclient dnsutils chrony
安装 krb5-user 时,系统可能询问默认 Kerberos Realm。可以填写:
AD.EXAMPLE.COM
如果安装过程中没有设置,也可以通过后续编辑 /etc/krb5.conf 完成。
sudo dnf install -y samba samba-client samba-winbind \
  samba-winbind-clients krb5-workstation bind-utils chrony
不同发行版的服务名可能不同:
| 功能 | Ubuntu/Debian | RHEL 兼容发行版 |
|---|---|---|
| Samba 文件服务 | smbd | smb |
| Winbind | winbind | winbind |
| 时间同步 | chrony | chronyd |
| Kerberos 客户端 | krb5-user | krb5-workstation |
安装后可以确认版本和服务是否存在:
smbd --version
winbindd --version
systemctl list-unit-files | grep -E 'smbd|smb|winbind'
如果系统是其他发行版,先以这些命令确认软件包和服务名称,不要直接套用服务启动命令。
备份 Kerberos 配置:
sudo cp -a /etc/krb5.conf /etc/krb5.conf.before-ad
编辑 /etc/krb5.conf。如果原文件中已经有其他 Realm 或企业统一配置,应在原配置基础上合并,不要无条件覆盖。
[libdefaults]
    default_realm = AD.EXAMPLE.COM
    dns_lookup_realm = false
    dns_lookup_kdc = true
    rdns = false
    ticket_lifetime = 24h
    forwardable = true
这里的关键关系是:
default_realm 使用大写的 Kerberos Realm。dns_lookup_kdc = true 允许通过 DNS SRV 记录发现 KDC。rdns = false 可以减少反向 DNS 配置不完整时的 Kerberos 主机名判断问题。使用具备加域权限的账号获取票据:
kinit Administrator@AD.EXAMPLE.COM
klist
kinit 会交互式提示输入密码,不要把密码直接写在命令行中。预期可以看到类似信息:
Ticket cache: FILE:/tmp/krb5cc_1000
Default principal: Administrator@AD.EXAMPLE.COM
如果出现以下错误,应先修复对应基础条件:
Cannot find KDC:优先检查 DNS SRV 记录和 Realm。Clock skew too great:检查时间同步。Client not found in Kerberos database:检查账号、Realm 和域名拼写。Password incorrect:确认账号密码及账号状态。验证完成后,可以清理当前用户的临时票据:
kdestroy
sudo install -m 600 /etc/samba/smb.conf \
  /etc/samba/smb.conf.before-ad
如果已经有共享段,例如 [data]、[public],只修改 [global] 部分,保留原有共享配置。首次部署且没有现有共享时,可以使用下面的成员服务器配置作为基础:
[global]
    workgroup = EXAMPLE
    realm = AD.EXAMPLE.COM
    security = ADS
    server role = member server
    kerberos method = secrets only

    idmap config * : backend = tdb
    idmap config * : range = 3000-7999

    idmap config EXAMPLE : backend = rid
    idmap config EXAMPLE : range = 10000-999999

    winbind use default domain = no
    winbind enum users = no
    winbind enum groups = no

    template shell = /bin/bash
    template homedir = /home/%D/%U
配置中的含义如下:
security = ADS:说明 Samba 作为 AD 域成员,而不是传统 NT 域成员。realm:填写 Kerberos Realm。workgroup:填写 AD 的 NetBIOS 短域名,不是完整 DNS 域名。idmap config *:处理本地或未明确匹配的身份映射。idmap config EXAMPLE:将 EXAMPLE 域的用户和组映射到 Linux UID/GID。winbind use default domain = no:保留域名前缀,使用 EXAMPLE\alice 这类形式,减少本地用户与域用户重名时的歧义。winbind enum users = no 和 winbind enum groups = no:避免通过枚举方式一次性加载大量域对象。rid 映射适合没有统一 RFC 2307 UID/GID 属性的常见 AD 环境。如果多个 Linux 服务器必须使用由 AD 统一维护的 UID/GID,应根据目录属性改用 ad 映射后端,并确保 AD 用户对象中已经配置 Unix 属性。不要在已有多台 Samba 成员服务器的环境中随意切换映射后端或修改已经使用的范围,否则可能改变文件属主对应关系。
sudo testparm -s
预期结果包括:
Loaded services file OK.
Server role: ROLE_DOMAIN_MEMBER
如果提示 workgroup、realm、idmap range 或配置语法错误,先修复后再加域。不要通过忽略 testparm 警告继续执行,因为加域成功并不代表 Samba 配置一定正确。
如果需要让 Linux 的 getent passwd 和 getent group 查询到域用户、域组,应在 /etc/nsswitch.conf 的 passwd 和 group 行末尾加入 winbind。
修改前备份:
sudo cp -a /etc/nsswitch.conf \
  /etc/nsswitch.conf.before-ad
配置示例:
passwd:         compat systemd winbind
group:          compat systemd winbind
实际操作时应保留系统原有的 sss、ldap 或其他身份源,只在对应行末尾增加 winbind,不要整行替换。
如果暂时只使用 Samba 共享,不要求 Linux 本地登录使用 AD 账号,可以先完成 Samba 和 Winbind 加域,不必立即修改 PAM 登录策略。RHEL 系统使用 authselect 时尤其要谨慎,authselect select winbind --force 可能覆盖现有认证选择,应在确认服务器登录策略后再执行。
先启动 Winbind:
sudo systemctl enable --now winbind
使用具备权限的 AD 账号执行加域:
sudo net ads join -U 'Administrator'
命令会提示输入密码。成功时通常会看到类似输出:
Joined 'FILESRV01' to dns domain 'ad.example.com'
如果使用前面已经获取的 Kerberos 票据,也可以在当前 Samba 版本支持的情况下执行:
sudo kinit Administrator@AD.EXAMPLE.COM
sudo net ads join -k
完成后重启相关服务。Ubuntu/Debian 使用:
sudo systemctl enable --now winbind smbd
sudo systemctl restart winbind smbd
RHEL 兼容发行版通常使用:
sudo systemctl enable --now winbind smb
sudo systemctl restart winbind smb
加入 AD 域不要求启用 nmbd。如果环境仍依赖旧式 NetBIOS 名称发现,再按照实际需求启用;仅使用 DNS、FQDN 和 TCP 445 访问时,不应为了加域盲目启用额外服务。
sudo net ads info
预期能看到 Realm、LDAP Server、LDAP Base 等信息,且 LDAP Server 指向有效域控制器。
sudo net ads testjoin
成功时通常输出:
Join is OK
再验证 Winbind 与域控制器之间的信任密码:
wbinfo -t
预期类似:
checking the trust secret via RPC calls succeeded
这两个检查分别反映:
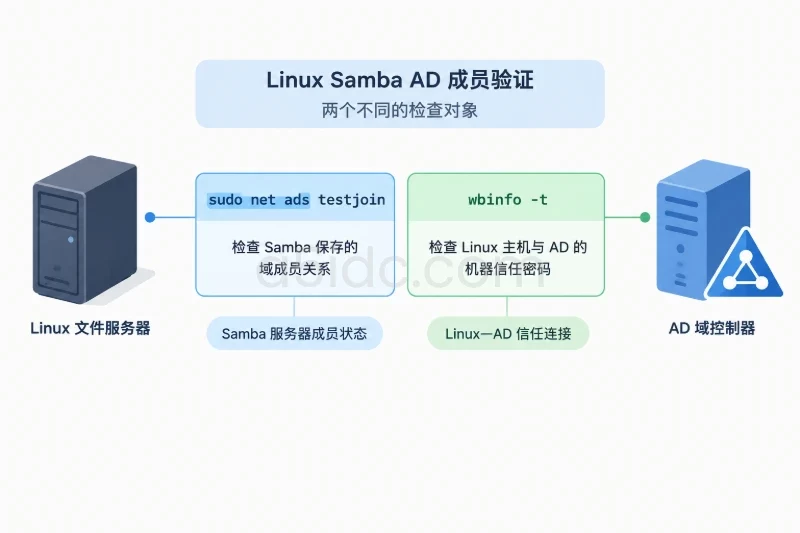
net ads testjoin:Samba 保存的域成员关系是否可用。wbinfo -t:Linux 主机与 AD 之间的机器信任密码是否正常。不要直接使用全量枚举作为首选验证方式。可以指定一个已知域账号:
wbinfo -n 'EXAMPLE\alice'
getent passwd 'EXAMPLE\alice'
getent group 'EXAMPLE\Domain Users'
如果能够返回 SID、UID、GID 或用户信息,说明 Winbind 和 NSS 查询基本正常。
不同系统对反斜杠和组名中的空格处理方式可能不同,可以先使用 wbinfo -u 或 AD 中确认的简单账号测试。域用户较多时,不建议频繁执行 wbinfo -u、wbinfo -g,因为全量枚举会增加域控制器和本机负载。
使用一个允许登录或访问文件服务的域账号获取票据:
kinit alice@AD.EXAMPLE.COM
klist
检查 CIFS 服务主体:
kvno cifs/filesrv01.ad.example.com
klist
如果服务器已经配置了共享,可以进一步测试 Kerberos 方式的 SMB 查询:
smbclient -k -L //filesrv01.ad.example.com
预期可以列出该服务器允许访问的共享。如果服务器尚未配置任何共享,列表为空或只显示系统共享并不代表加域失败;此时应以 net ads testjoin、wbinfo -t 和用户解析结果为主要判断依据。
systemctl is-active winbind
systemctl is-active smbd
sudo journalctl -u winbind -u smbd --since "10 minutes ago" --no-pager
RHEL 系统将 smbd 替换为 smb:
sudo journalctl -u winbind -u smb --since "10 minutes ago" --no-pager
正常情况下不应持续出现以下类型的错误:
Could not locate KDCNT_STATUS_DOMAIN_CONTROLLER_NOT_FOUNDThe trust relationship between this workstation and the primary domain failedClock skew too greatidmap range not defined先执行:
dig +short SRV _ldap._tcp.dc._msdcs.ad.example.com
dig +short SRV _kerberos._tcp.ad.example.com
如果没有 SRV 记录,不要仅通过修改 /etc/hosts 解决。hosts 文件只能解决单个主机名解析,不能替代 AD DNS 的服务发现。应检查 Linux 实际使用的 DNS、AD DNS 区域和域控制器网络连通性。
检查:
date -u
timedatectl
chronyc tracking
确认 Linux 主机和域控制器的 UTC 时间接近,并且只启用了一个有效时间同步服务。修复时间后重新执行 kdestroy 和 kinit,避免继续使用旧的无效票据。
NT_STATUS_ACCESS_DENIED 可能表示加域账号没有创建计算机账户权限,也可能表示 AD 中已经存在同名计算机账户。
处理方式:
wbinfo -t 失败先检查:
sudo net ads testjoin
sudo systemctl status winbind
sudo journalctl -u winbind -n 100 --no-pager
常见原因是计算机账户被重置、机器密码不同步、主机名改变,或本地 Samba 密钥数据库与 AD 中的计算机对象不匹配。不要一开始就删除 /var/lib/samba,该目录可能包含本地共享、ACL 和其他 Samba 数据。应先保留日志和配置,再由 AD 管理员确认计算机对象状态,必要时执行离域后重新加入。
wbinfo 正常但 getent 没有域用户这通常是 NSS 配置问题,而不是加域失败。检查:
grep -E '^(passwd|group):' /etc/nsswitch.conf
确认 passwd 和 group 行中存在 winbind,并重启 Winbind:
sudo systemctl restart winbind
如果 getent passwd 'EXAMPLE\alice' 能返回记录,而不带域名前缀的 getent passwd alice 不能返回,这是正常现象,因为示例配置明确关闭了 winbind use default domain。
检查目标名称是否使用了加入域时的 FQDN:
hostname --fqdn
dig +short filesrv01.ad.example.com
kvno cifs/filesrv01.ad.example.com
还要检查:
smb.conf 是否通过 testparm -s。加域前应确认 Linux 主机到域控制器的访问路径。典型端口如下:
| 方向 | 端口 | 用途 |
|---|---|---|
| Linux → AD DNS | TCP/UDP 53 | DNS 查询 |
| Linux → 域控制器 | TCP/UDP 88 | Kerberos |
| Linux → 域控制器 | TCP/UDP 389 | LDAP、CLDAP |
| Linux → 域控制器 | TCP 445 | SMB、部分域操作 |
| Linux → 域控制器 | TCP 135 | RPC Endpoint Mapper |
| Linux → 域控制器 | TCP/UDP 464 | Kerberos 密码变更 |
| Linux → 域控制器 | TCP 3268/3269 | 全局编录,按环境需要 |
| 客户端 → Linux | TCP 445 | 访问 Samba 共享 |
RPC 动态端口范围取决于域控制器操作系统和安全策略,不能只开放 135 就认为 RPC 完整可用。不要通过关闭主机防火墙来排查问题;应按网络策略临时放行必要端口,并在测试结束后收紧规则。
hostname --fqdn 返回预期的成员服务器 FQDN。_ldap 和 _kerberos SRV 记录。chronyc tracking 显示时间源正常。testparm -s 配置检查通过。kinit Administrator@AD.EXAMPLE.COM 或授权账号认证成功。net ads testjoin 返回 Join is OK。wbinfo -t 信任关系检查成功。wbinfo -n 'EXAMPLE\alice' 能解析域用户 SID。getent passwd 'EXAMPLE\alice' 能返回 UID 和用户信息。winbind、smbd 或 smb 服务处于运行状态。smbclient -k -L //filesrv01.ad.example.com 能按预期访问。如果只是配置语法检查失败,先停止服务并恢复配置文件:
sudo systemctl stop smbd winbind
sudo cp -a /etc/samba/smb.conf.before-ad /etc/samba/smb.conf
sudo cp -a /etc/krb5.conf.before-ad /etc/krb5.conf
sudo cp -a /etc/nsswitch.conf.before-ad /etc/nsswitch.conf
如果已经成功加入 AD,且需要完整移除域成员关系,应先确认业务没有依赖该服务器的域身份,然后执行:
sudo net ads leave -U 'Administrator'
该操作会尝试移除本地域成员关系,并可能影响 AD 中对应的计算机对象。执行前应确认账号权限、AD 可达性和计算机对象名称。完成后再停止服务、恢复配置,并移除 nsswitch.conf 中新增的 winbind 项。
如果因信任关系损坏导致 net ads leave 无法执行,不要直接删除整个 /var/lib/samba。先在 AD 中禁用或清理对应的计算机对象,保存本机日志和配置,再依据发行版的 Samba 数据目录和业务备份策略清理本地成员密钥。这样可以避免把原有共享、ACL 或其他 Samba 数据一并删除。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6304.html