香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人把 DMARC 的 none 理解成“邮件不做认证”,把 reject 理解成“所有未认证邮件都会被退回”。这两种理解都不准确:DMARC 策略是在 SPF、DKIM 与发件人可见域名之间完成认证和对齐判断后,向收件方表达处理建议;收件方还会结合自身规则决定是否执行。
对部署在香港服务器上的邮件服务,none、quarantine、reject 的机制与服务器所在地区无关。真正影响判断的是发件域名的 SPF、DKIM 是否配置正确并与邮件的 From 域名对齐,以及哪些系统会代表该域名发信。策略选择的核心不是“服务器在香港”,而是“发件来源是否已盘点、认证链路是否经过验证”。
DMARC(Domain-based Message Authentication, Reporting and Conformance)以邮件收件人看到的 From 域名为判断基准。它不是一种单独的邮件加密方式,也不负责确认邮件内容是否安全,而是把 SPF、DKIM 的认证结果与发件域名对齐要求结合起来,再公布域名所有者希望收件方如何处理认证失败的邮件。
判断 DMARC 是否通过,关键在于 SPF 或 DKIM 至少有一项既认证通过,又与 From 域名对齐:
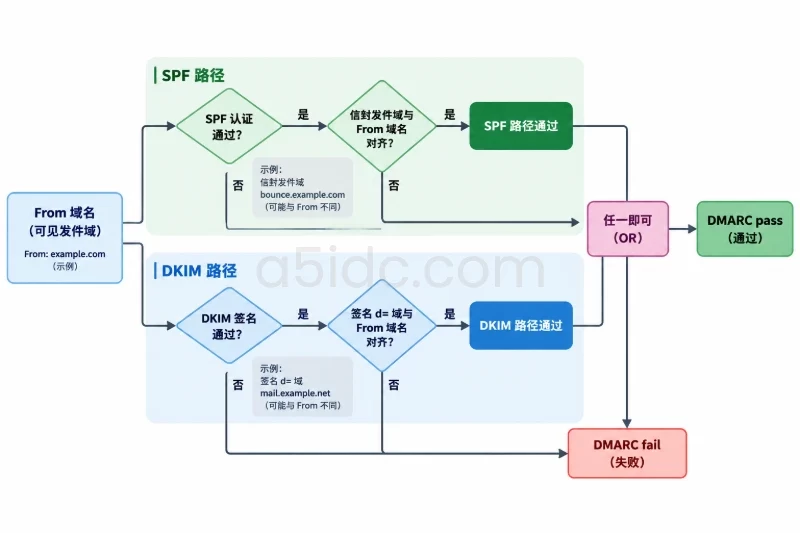
MAIL FROM)授权。SPF 认证通过,不代表 DMARC 一定通过;还要检查该信封域是否与 From 域名对齐。d= 域是否与 From 域名对齐。例如,邮件的 From 是 notice@example.com,SPF 使用的信封发件域为 bounce.example.com,DKIM 签名域为 mail.example.net。在默认的宽松对齐模式下,子域 bounce.example.com 与组织域 example.com 可视为对齐;而 mail.example.net 与 example.com 不对齐。因此,即使 SPF 通过,DMARC 仍可能通过 SPF 路径;如果 SPF 失败或不对齐,且 DKIM 也不对齐,则 DMARC 失败。
DMARC 记录通常发布在 _dmarc 子域的 DNS TXT 记录中。以下是用于说明字段含义的示例,不应直接替代对真实发件源的核查:
v=DMARC1; p=none; rua=mailto:dmarc-report@example.com; adkim=r; aspf=r
其中,p 指定主域策略;rua 用于接收汇总报告;adkim 和 aspf 控制 DKIM、SPF 的对齐模式。r 表示宽松对齐,s 表示严格对齐。宽松模式通常比较组织域,严格模式则要求域名精确匹配。策略记录与实际发信配置都应以域名的 DNS 查询结果和收到的认证结果为准。
三种策略的区别主要体现在:邮件未通过 DMARC 时,域名所有者向收件方提出什么处理建议。它们并不会改变 SPF 或 DKIM 本身的认证规则。
| 策略 | 对 DMARC 失败邮件的建议 | 常见用途 | 主要风险 |
|---|---|---|---|
p=none | 不要求因 DMARC 失败而隔离或拒收,通常用于观察和收集报告 | 盘点发信来源、验证认证配置 | 不能依靠该策略阻止仿冒邮件 |
p=quarantine | 建议收件方将失败邮件隔离,常见处理是进入垃圾邮件或隔离区 | 发信来源基本确认,但仍需渐进收紧 | 合法邮件可能被误隔离 |
p=reject | 建议收件方拒收失败邮件 | 发信来源和认证链路已验证,准备执行较严格策略 | 未纳入认证的合法来源可能无法送达 |
none:观察策略,不等于免认证设置 p=none 后,DMARC 仍会执行 SPF、DKIM 与对齐判断,收件方也可以据此生成报告。区别在于域名所有者没有通过该策略要求收件方隔离或拒收失败邮件。
因此,none 适合用作上线前的观察阶段:先发现哪些服务器、业务系统、营销平台或工单服务在使用该域名发信,再核查它们能否通过对齐认证。它不能替代邮件认证,也不是拦截仿冒邮件的手段。
报告并非一定完整覆盖所有收件方,也不一定实时到达。它主要用于识别来源和统计结果,不应仅凭报告中某一项“通过”或“失败”就直接作出策略调整。
quarantine:请求隔离,不保证进垃圾邮件箱p=quarantine 表示:如果邮件未通过 DMARC,域名所有者建议收件方将其隔离。具体表现取决于收件方的处理规则,可能是放入垃圾邮件文件夹、进入管理员隔离队列,也可能采用其他处置方式。它不是一条保证邮件进入某个固定文件夹的命令。
这一级策略可作为收紧策略的过渡,但前提是已核实失败来源。若企业网站通知、账单系统或第三方邮件平台没有正确配置 SPF 或 DKIM,对这些合法邮件启用隔离策略后,收件人可能无法正常看到邮件。
reject:请求拒收,前提是合法来源已覆盖p=reject 表示:域名所有者建议收件方拒绝未通过 DMARC 的邮件。这通常是三种策略中约束最强的一种,但仍是发给收件方的策略建议,不是对所有邮件服务都具有强制执行效果的全局控制指令。收件方可能依据本地规则采用不同处理方式。
如果域名已把所有合法发信来源纳入 SPF 或 DKIM,并确认至少有一条对齐路径稳定通过,reject 才更适合作为目标策略。否则,未知来源未必都是仿冒邮件,也可能是遗漏的业务系统或第三方服务。
香港服务器决定邮件从何处发送,但不决定应使用 none、quarantine 还是 reject。对于收件方的 DMARC 判断,关键是 DNS 中的域名策略、邮件认证结果和域名对齐关系。把服务器迁移到香港,既不会自动让邮件通过 DMARC,也不会自动使 reject 更安全。
部署时需要区分几类容易混淆的因素:
From 域名是否对齐。From 不对齐的域上,SPF 通过也未必能帮助 DMARC 通过。IP 反向解析、发信信誉、邮件队列和收件方过滤规则也可能影响送达,但这些问题与 DMARC 策略不是同一层面的判断。DMARC 通过不等于邮件一定进入收件箱;DMARC 失败也不意味着每家收件服务都会采用完全相同的处理结果。
A5idc数据提供中国香港及美国、日本、新加坡等地区的物理服务器资源,可为企业邮件系统、网站通知和业务后台提供部署基础。香港服务器覆盖SSD、NVMe及不同处理器配置,并提供CN2与国际带宽选择;结合多地区节点、存储和多IP产品,能够承载企业自有域名邮件及相关业务系统的服务器部署需求。
策略收紧前,先把所有合法发信来源列出来,而不是只看主邮件服务器。常见来源包括企业邮箱、网站表单、密码重置通知、账单或订单系统、邮件营销服务,以及使用同一发件域的外部 SaaS 平台。每个来源都应确认其发信域、SPF 授权方式和 DKIM 签名域。
然后检查每一类来源至少有一条可用的 DMARC 通过路径:
From 域名满足当前对齐模式。d= 与 From 域名满足对齐要求。rua 汇总报告可帮助发现发件来源和认证失败比例,但要结合业务清单判断来源是否合法。报告中出现未知 IP,可能是仿冒尝试,也可能是尚未登记的服务;报告中的通过数据也不能证明未来所有邮件都会通过。收集周期应覆盖业务高低峰、周期性账单和营销发送等场景。
实际调整时,先保持较低风险的观察策略,再依据报告和实际邮件头中的认证结果收紧。以下过程强调验证判断,不要求所有域名都采用相同的切换时间或阈值。
在可使用 dig 的系统中执行:
dig TXT _dmarc.example.com +short
将 example.com 替换为真实域名。检查返回内容中是否存在唯一且语法有效的 DMARC TXT 记录,并确认 p、报告地址和对齐参数符合预期。若没有返回记录,或出现多条冲突记录,应先处理 DNS 配置,再判断策略效果。
至少覆盖主邮件服务器、网站或应用通知、第三方代发服务,以及可能经过转发的场景。收到邮件后查看原始邮件头中的认证结果。具体字段名称会因邮件服务而异,常见信息包括 Authentication-Results 中的 spf、dkim 和 dmarc 结果,以及相关域名。
例如,某封测试邮件可能显示:
spf=pass smtp.mailfrom=bounce.example.com
dkim=pass header.d=example.com
dmarc=pass header.from=example.com
这表明该邮件的 DKIM 通过且域名对齐;SPF 也通过,并且信封域在宽松对齐下与 From 域对齐。相反,如果显示 spf=pass、dkim=pass,但 dmarc=fail,应进一步检查两项认证所使用的域是否都未与 From 对齐,而不是只检查是否出现 pass。
在 p=none 阶段,结合汇总报告、邮件头和业务系统清单,把来源分为已确认合法、尚未确认和明显不属于本域的流量。对合法来源修正 SPF 或 DKIM,对暂时无法确认的来源继续调查。确认主要业务发信链路稳定通过后,可考虑先启用 quarantine,观察隔离反馈和业务投递结果,再评估是否转为 reject。
DMARC 记录中的 pct 参数可用于指定策略应用比例,例如在支持该参数的收件方处逐步扩大策略覆盖范围。它不应被当作所有收件服务都必然按比例抽样执行的保证;在制定阶段方案时,仍要检查报告和业务邮件的实际结果。
可以用下面的条件化判断作为起点:
p=none,继续识别来源并验证对齐。p=quarantine 进行过渡,并持续检查误隔离。p=reject,同时保留报告监测和变更流程。这不是按服务器地域划分的固定规则,也没有适用于所有域名的统一等待天数或通过率。邮件量较小、业务发送周期较长的域名,可能需要更长时间才能覆盖月度账单或低频通知;业务系统频繁变更的域名,也需要在新增发信服务时重新核对 SPF、DKIM 和对齐关系。
最终判断应以两类证据为基础:DNS 查询确认策略记录确实发布,邮件头和汇总报告确认实际来源的认证结果与域名对齐符合预期。只有当合法业务发信链路得到覆盖,且隔离或拒收不会误伤尚未登记的来源时,才有依据从 none 逐步收紧到 quarantine 或 reject。 DMARC 策略能表达域名所有者的处理意图,但不能替代收件方策略,也不能单独保证邮件送达或阻止所有仿冒。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6276.html


