香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


邮件服务已经运行时,Dovecot TLS证书配置的关键不是只把证书文件路径写进某个配置文件,而是确认三件事同时成立:Dovecot实际加载的是目标证书,证书链能够被客户端验证,证书中的SAN包含客户端连接使用的域名。最常见的配置不生效原因,是修改了未被加载的文件,或被后加载的配置、local_name虚拟主机配置覆盖。
常用证书配置应使用包含中间证书的 fullchain.pem,私钥使用对应的 privkey.pem。随后通过Dovecot配置检查、openssl verify、带SNI的 openssl s_client 以及真实邮件客户端分别验证证书链、域名匹配和IMAP或POP3连接。需要注意,SMTP提交服务通常由Postfix等MTA提供,Dovecot证书配置不会自动改变SMTP端口上的证书。
A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器租用,可为Dovecot邮件服务及配套业务提供独立计算、存储与网络资源。不同地区配备Xeon Gold、AMD EPYC等处理器,并提供SSD或NVMe存储、不同带宽线路及多IP方案,适合承载企业邮箱、邮件后台和相关接口服务。
以下操作以已经安装并运行的Dovecot环境为前提,示例采用Dovecot 2.3系列常见配置格式,适用于许多Debian、Ubuntu等系统。执行前先确认本机版本和服务状态:
dovecot --version
sudo systemctl status dovecot --no-pager
如果系统不是通过systemd管理服务,可以使用发行版对应的服务管理命令。若版本为Dovecot 2.4或其他较新版本,不要直接照搬2.3配置项。先查看本机实际支持的TLS参数:
sudo doveconf -a | grep -E '(^|[[:space:]])ssl.*(cert|key)'
部分新版本会使用不同的证书参数命名,例如 ssl_server_cert_file、ssl_server_key_file。最终应以本机 doveconf -a 输出和安装包自带配置样例为准。
Dovecot负责接收IMAP和POP3连接,端口与TLS方式通常如下:
| 服务 | 常见端口 | TLS方式 | Dovecot是否负责 |
|---|---|---|---|
| IMAP | 993 | 连接建立后立即TLS | 是 |
| IMAP | 143 | 明文连接后执行STARTTLS | 是 |
| POP3 | 995 | 连接建立后立即TLS | 是 |
| POP3 | 110 | 明文连接后执行STARTTLS | 是 |
| SMTP提交 | 465、587 | SMTPS或STARTTLS | 通常由Postfix等MTA负责 |
如果邮件客户端报错发生在SMTP发送阶段,应另外检查Postfix或其他MTA的证书配置。本文的Dovecot验证重点是993、143、995和110端口。
修改前先保存Dovecot主配置和配置目录。备份目录应限制为管理员可读,避免其中包含认证或私钥相关信息:
BACKUP_DIR="/root/dovecot-backup-$(date +%F-%H%M%S)"

sudo install -d -m 700 "$BACKUP_DIR"
sudo cp -a /etc/dovecot/dovecot.conf "$BACKUP_DIR"/
sudo cp -a /etc/dovecot/conf.d "$BACKUP_DIR"/
echo "$BACKUP_DIR"
如果实际配置目录不是 /etc/dovecot,先通过服务启动参数或发行版文档确认路径,不要根据经验直接覆盖其他目录。
先查看Dovecot当前的有效配置:
sudo doveconf -n | grep -E '^(ssl|protocols|listen)'
重点关注类似以下内容:
ssl = required
ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.example.com/privkey.pem
ssl_min_protocol = TLSv1.2
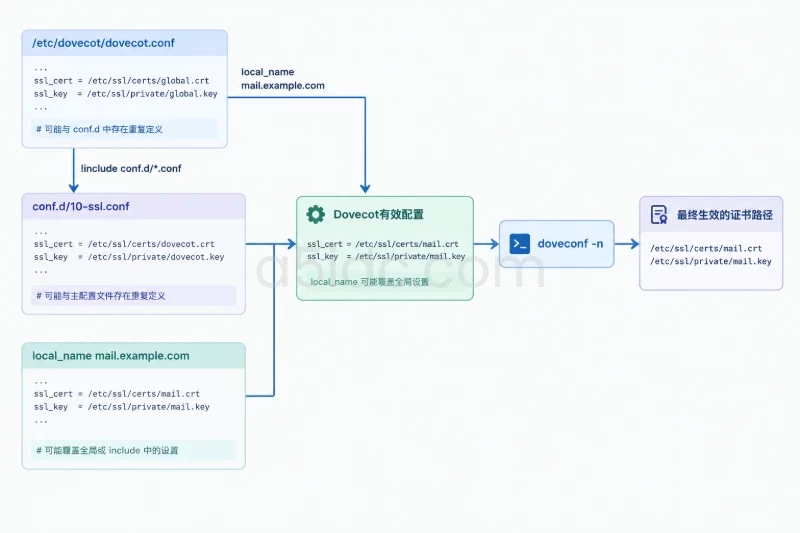
doveconf -n比直接查看某一个配置文件更有参考价值,因为Dovecot可能通过主配置中的 !include 加载多个文件。
继续搜索所有可能重复定义证书的地方:
sudo grep -RInE '^[[:space:]]*(ssl_(cert|key)|ssl_server_(cert|key)|local_name|!include)' \
  /etc/dovecot
常见配置关系如下:
/etc/dovecot/dovecot.conf
└── !include conf.d/*.conf
    ├── 10-ssl.conf
    ├── 10-mail.conf
    └── 20-imap.conf
如果同时在 dovecot.conf 和 conf.d/10-ssl.conf 中设置了证书,或者在 local_name 块中为某个域名单独设置了证书,仅修改其中一处可能不会产生预期结果。应以 doveconf -n 中最终显示的路径为准。
尤其要保留下面配置中的 <:
ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.example.com/privkey.pem
这里的 < 是Dovecot读取文件内容的配置语法,不是Shell中的重定向符号。写成下面形式会导致配置含义错误:
ssl_cert = /etc/letsencrypt/live/mail.example.com/fullchain.pem
将域名和证书路径替换为当前环境的实际值:
DOMAIN="mail.example.com"
CERT="/etc/letsencrypt/live/$DOMAIN/cert.pem"
FULLCHAIN="/etc/letsencrypt/live/$DOMAIN/fullchain.pem"
KEY="/etc/letsencrypt/live/$DOMAIN/privkey.pem"

sudo readlink -f "$CERT" "$FULLCHAIN" "$KEY"
sudo stat "$CERT" "$FULLCHAIN" "$KEY"
常见证书文件的用途如下:
| 文件 | 内容 | 是否适合直接配置给Dovecot |
|---|---|---|
cert.pem | 当前域名的服务器证书 | 不建议单独用于对外服务 |
chain.pem | 中间证书链 | 通常不能单独作为服务器证书 |
fullchain.pem | 服务器证书加中间证书 | 是 |
privkey.pem | 与服务器证书匹配的私钥 | 是 |
查看证书主题、签发者、有效期和SAN:
openssl x509 \
  -in "$CERT" \
  -noout \
  -subject \
  -issuer \
  -dates \
  -ext subjectAltName
输出中的 X509v3 Subject Alternative Name 应包含邮件客户端实际使用的域名,例如:
X509v3 Subject Alternative Name:
    DNS:mail.example.com
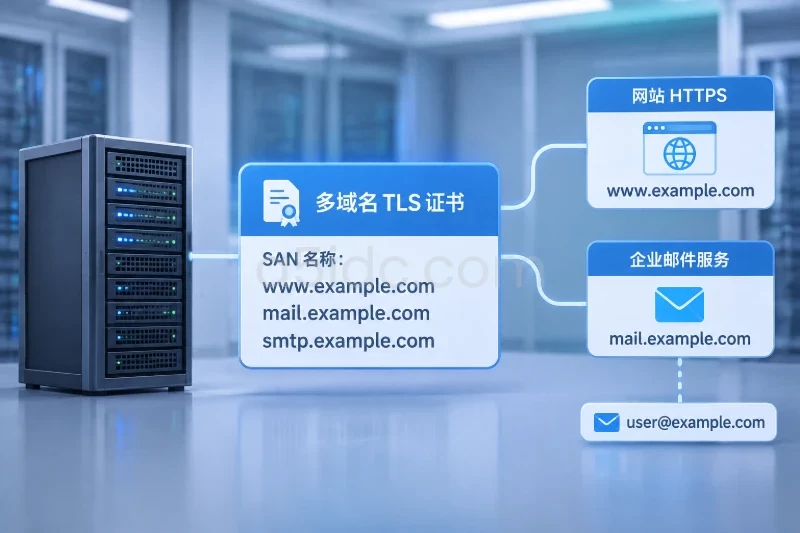
证书只包含 smtp.example.com,而客户端连接的是 mail.example.com,即使两个域名解析到同一个IP,也会出现域名不匹配。现代客户端主要依据SAN验证域名,不能只检查CN。
使用公钥摘要比较证书和私钥,适用于RSA、ECDSA等常见密钥类型:
openssl x509 -in "$CERT" -pubkey -noout |
  openssl pkey -pubin -outform DER |
  sha256sum

openssl pkey -in "$KEY" -pubout |
  openssl pkey -pubin -outform DER |
  sha256sum
两条命令输出的SHA-256摘要必须相同。如果不相同,通常是证书和私钥来自不同的申请、续期目录或服务器,Dovecot加载时可能出现类似“key values mismatch”的错误。
检查证书链文件中包含的证书数量:
awk '
  /-----BEGIN CERTIFICATE-----/ { count++ }
  END { print "certificate count:", count }
' "$FULLCHAIN"
fullchain.pem通常至少包含服务器证书和一个中间证书。证书链的实际层级取决于签发机构,不应仅以数量判断正确性。
如果 doveconf -n确认当前环境使用 ssl_cert 和 ssl_key,可以在实际被加载的TLS配置文件中设置,例如 /etc/dovecot/conf.d/10-ssl.conf:
ssl = required

ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.example.com/privkey.pem

ssl_min_protocol = TLSv1.2
ssl_prefer_server_ciphers = yes
ssl = required会要求Dovecot连接使用TLS。已有系统如果允许143或110端口上的明文认证,启用该设置可能改变客户端行为,影响范围包括所有由Dovecot接收的IMAP和POP3连接。修改前应确认客户端已经使用993、995,或在143、110上启用STARTTLS。
如果只是更换证书,不需要同时调整TLS版本和密码套件。减少无关变更有助于定位问题。系统已有安全策略时,也不要为了绕过客户端错误而随意降低到TLS 1.0或TLS 1.1。
多域名环境还要检查是否存在按域名匹配的配置块。例如:
local_name mail.example.com {
  ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
  ssl_key = </etc/letsencrypt/live/mail.example.com/privkey.pem
}
这类配置可能覆盖全局证书。客户端通过SNI发送的域名必须与 local_name 匹配,否则Dovecot可能返回默认域名的证书。
先做语法检查,不要直接重启:
sudo dovecot -t
没有错误输出且返回码为0时,再查看有效证书路径:
sudo doveconf -n | grep -E '^(ssl_cert|ssl_key|ssl_min_protocol|ssl)'
确认路径正确后执行平滑重载:
sudo systemctl reload dovecot
sudo systemctl status dovecot --no-pager
然后查看本次操作后的日志:
sudo journalctl -u dovecot -b --since "-10 min" --no-pager
重载失败时,原有Dovecot进程通常仍可能继续提供旧配置,不能仅凭客户端还能连接就判断新证书已经生效。必须结合日志、有效配置和外部握手结果确认。
先验证证书链。Debian和Ubuntu常见的系统信任库路径是 /etc/ssl/certs/ca-certificates.crt,部分RHEL系系统使用 /etc/pki/tls/certs/ca-bundle.crt:
CAFILE="/etc/ssl/certs/ca-certificates.crt"

if [ ! -r "$CAFILE" ]; then
  CAFILE="/etc/pki/tls/certs/ca-bundle.crt"
fi

openssl verify \
  -CAfile "$CAFILE" \
  -untrusted "$FULLCHAIN" \
  "$CERT"
正常结果类似:
/etc/letsencrypt/live/mail.example.com/cert.pem: OK
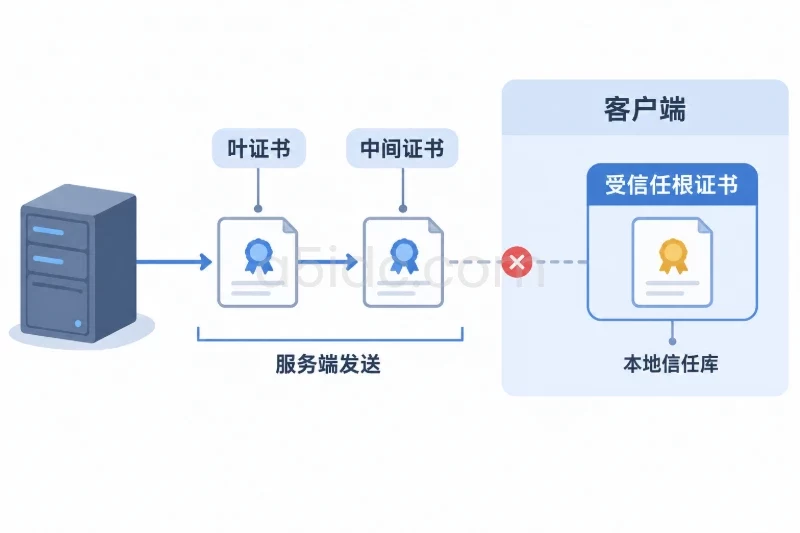
这里使用服务器证书作为待验证对象,使用 fullchain.pem作为中间证书来源。若输出 unable to get local issuer certificate,应进一步区分两种情况:
fullchain.pem确实缺少中间证书;因此,单独通过本机 openssl verify还不够,必须继续检查Dovecot实际向客户端发送了什么证书。
对IMAP 993端口执行带SNI和域名验证的握手:
openssl s_client \
  -connect mail.example.com:993 \
  -servername mail.example.com \
  -verify_return_error \
  -verify_hostname mail.example.com \
  -showcerts \
  </dev/null
重点查看以下内容:
Verify return code: 0 (ok)
同时检查输出中的服务器证书主题、SAN和证书链数量。-servername不能省略,因为同一IP上可能存在多个TLS域名。省略SNI时,服务端可能返回默认站点证书,导致误判。
如果系统的OpenSSL不支持 -verify_hostname,可以先执行不带该参数的握手,再用前面的 openssl x509 -ext subjectAltName手工核对域名:
openssl s_client \
  -connect mail.example.com:993 \
  -servername mail.example.com \
  -verify_return_error \
  -showcerts \
  </dev/null
仅看到 CONNECTED只能说明TCP连接建立,不能证明证书链和域名验证成功。
如果客户端使用IMAP 143端口和STARTTLS,测试命令如下:
openssl s_client \
  -connect mail.example.com:143 \
  -servername mail.example.com \
  -starttls imap \
  -verify_return_error \
  -verify_hostname mail.example.com \
  -showcerts \
  </dev/null
POP3端口使用对应的协议参数:
openssl s_client \
  -connect mail.example.com:995 \
  -servername mail.example.com \
  -verify_return_error \
  -verify_hostname mail.example.com \
  -showcerts \
  </dev/null
POP3 110端口的STARTTLS测试:
openssl s_client \
  -connect mail.example.com:110 \
  -servername mail.example.com \
  -starttls pop3 \
  -verify_return_error \
  -verify_hostname mail.example.com \
  -showcerts \
  </dev/null
如果993测试成功而143测试失败,通常是143端口没有启用STARTTLS、端口被其他服务接管,或防火墙、负载均衡对两个端口使用了不同的后端。不要把993的成功结果直接推断为143也正确。
证书域名验证依赖客户端连接到正确的服务器。先检查邮件域名的IPv4和IPv6解析:
getent ahosts mail.example.com
如果同时存在A和AAAA记录,应确认两个地址都指向提供相同证书和Dovecot服务的入口。常见异常是IPv4已经更新,而IPv6仍指向旧服务器,部分客户端优先使用IPv6后就会收到旧证书。
客户端设置应与证书域名保持一致:
| 客户端项目 | 推荐核对内容 |
|---|---|
| 接收服务器主机名 | 使用证书SAN中的域名,不使用IP地址 |
| IMAP加密 | 993使用SSL/TLS;143使用STARTTLS |
| POP3加密 | 995使用SSL/TLS;110使用STARTTLS |
| 证书提示 | 签发者受客户端信任,域名和有效期均正确 |
| 用户名和密码 | TLS握手成功后再检查认证,不要将认证失败当作证书失败 |
证书只在TLS握手时发送。Dovecot重载后,新建立的连接会使用新证书,已经存在的IMAP或POP3连接可能继续保持旧的TLS会话。验收时应关闭并重新打开邮件客户端,或断开原有连接后再次登录。
如果命令行测试显示证书正确,但某一台客户端仍提示不受信任,应检查该客户端的系统时间、根证书库、邮件软件版本以及是否通过代理或安全网关连接。不同客户端的信任库不一定相同。
先不要反复重启,按以下顺序检查:
sudo doveconf -n | grep -E '^(ssl_cert|ssl_key)'
sudo grep -RInE '^[[:space:]]*(ssl_(cert|key)|ssl_server_(cert|key))' \
  /etc/dovecot
sudo journalctl -u dovecot -b --since "-15 min" --no-pager
如果 doveconf -n显示旧路径,说明修改的文件没有被加载,或者后续配置覆盖了它。检查主配置中的 !include,再检查 conf.d文件和 local_name块。
如果有效路径已经是新路径,但客户端仍看到旧证书,检查以下项目:
openssl s_client是否使用了正确的域名和SNI。如果证书主题和有效期正确,但验证出现 unable to get local issuer certificate,优先确认Dovecot使用的是 fullchain.pem而不是 cert.pem:
sudo doveconf -n | grep '^ssl_cert'
如果实际路径是 cert.pem,修改为:
ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
然后执行:
sudo dovecot -t
sudo systemctl reload dovecot
不要把根证书随意追加到服务器发送链中。通常应发送服务器证书和必要的中间证书,根证书由客户端信任库提供。若证书供应商提供了专用链文件,应按照其链顺序组合,服务器证书放在前面。
如果客户端连接使用 imap.example.com,而证书SAN只有 mail.example.com,会出现域名不匹配。处理方式只有两类:
不要通过关闭客户端证书验证来规避问题。关闭验证会掩盖DNS错误、错误后端和中间人风险。
Dovecot启动或重载日志中可能出现以下类型的提示:
Permission denied
Could not load SSL certificate
Private key does not match the certificate
先检查路径上的每一级目录和文件权限:
namei -l "$KEY"
sudo stat "$KEY"
Let's Encrypt等证书目录经常使用符号链接,既要检查链接本身,也要检查链接最终指向的文件。私钥通常应保持管理员或服务启动用户可读,不能为了让某个进程读取而直接设置为全局可读。
如果环境使用非默认服务用户、容器或特殊的systemd权限限制,应针对该运行方式调整访问权限。权限变更会影响Dovecot启动和私钥安全,修改前应保留原属主、属组和模式,完成后重新执行 dovecot -t 和TLS握手测试。不要使用递归放宽 /etc/letsencrypt或整个 /etc/dovecot权限的方式处理。
按端口分别判断:
-starttls失败:检查对应协议是否启用STARTTLS;wrong version number:可能把隐式TLS测试用于明文或STARTTLS端口,或者连接到了非TLS服务;查看监听情况:
sudo ss -lntp | grep -E ':(110|143|993|995)\b'
如果端口由容器或负载均衡映射,还要在实际TLS终止位置检查证书,不能只检查后端Dovecot配置。
证书自动续期通常会替换符号链接指向的新文件,但已运行的Dovecot进程不会自动重新读取证书。应在现有续期机制中增加成功续期后的重载动作。例如使用Certbot时,可将以下命令作为已有续期任务的deploy hook:
sudo certbot renew --deploy-hook "systemctl reload dovecot"
如果同一证书也由SMTP服务使用,还应在确认MTA服务名称后一起重载对应服务。不要将重载命令写入每次定时任务的无条件步骤,避免证书没有变化时频繁操作服务。
以下情况可以考虑恢复:新配置导致Dovecot无法重载,证书路径写错,私钥格式不兼容,或启用 ssl = required 后大量旧客户端无法连接。
先查看当前修改内容:
sudo diff -u \
  /root/dovecot-backup-YYYY-MM-DD-HHMMSS/conf.d/10-ssl.conf \
  /etc/dovecot/conf.d/10-ssl.conf
只恢复实际修改过的文件,避免用整个备份目录覆盖后续已经产生的其他配置变更。例如:
sudo cp -a \
  /root/dovecot-backup-YYYY-MM-DD-HHMMSS/conf.d/10-ssl.conf \
  /etc/dovecot/conf.d/10-ssl.conf

sudo dovecot -t
sudo systemctl reload dovecot
如果修改的是主配置,则恢复对应的 dovecot.conf。恢复操作的影响范围是Dovecot的IMAP和POP3服务,可能使新证书暂时失效,但不会自动恢复由Postfix等其他服务提供的SMTP证书。
如果只是证书续期后出现问题,不要立即删除新证书文件。先用 readlink -f确认当前链接,再把Dovecot临时指向已确认匹配的证书和私钥,验证通过后再处理续期任务。删除证书、私钥或配置文件前,应确认备份可读,并保留原文件的属主和权限信息。
doveconf -n显示的是预期的证书和私钥路径。conf.d或local_name配置覆盖的旧证书路径。ssl_cert使用包含中间证书的fullchain.pem。openssl verify能够完成链验证。Verify return code: 0 (ok)。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6206.html