香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


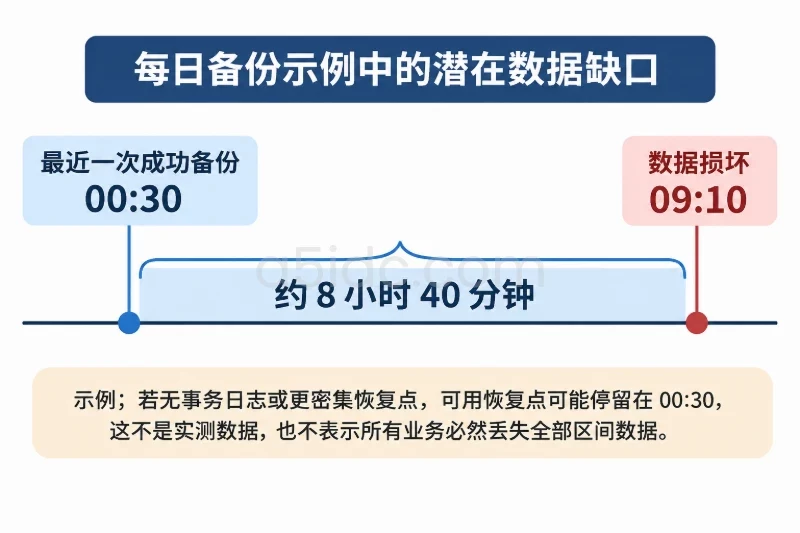
磁盘快照显示“创建成功”,并不代表恢复出来的数据库、文件或业务状态一定一致。快照记录的是某个时间点的虚拟磁盘块,而应用可能仍在内存、文件系统缓存或数据库日志中处理尚未完成的事务,两者的时间边界并不天然相同。
KVM本身也不会自动把所有应用切换到“可安全备份”状态。要提高一致性,需要先明确目标是块级崩溃一致、文件系统一致,还是应用一致,再选择文件系统冻结、应用暂停、数据库原生备份或多虚拟机协调机制,并通过一次真正的恢复测试确认结果。
块级快照通常只保证虚拟磁盘在某个操作时刻前后的写入不会全部丢失,但不一定保证每个应用事务都完整落盘。
例如,一个订单事务需要同时更新订单表、库存表和数据库日志:
恢复后,虚拟机可能可以正常启动,但应用看到的状态未必对应一个完整的数据库事务。数据库如果具备可靠的预写日志和崩溃恢复机制,通常可以回滚未提交事务或重放已提交事务;没有这类机制的应用,则可能出现文件内容与索引、元数据或业务记录不匹配。
这种状态通常称为崩溃一致性,含义更接近“像突然断电后重新启动”,而不是“应用在一个明确的业务边界上完成了备份”。
文件系统一致性主要关注目录、inode、分配表、日志和文件块之间的关系。
Linux虚拟机在使用 ext4、XFS 等带日志文件系统时,即使没有冻结文件系统,恢复后也可能通过日志重放修复部分元数据。但这并不代表所有文件都是业务可用的:
文件系统干净,只能说明文件系统结构可以被挂载或恢复,不能单独证明应用数据正确。
应用一致性要求快照对应一个应用认可的状态,例如:
这是数据库、虚拟化备份平台经常强调的“应用一致性”。它需要应用自身参与,或者使用数据库原生备份、Windows VSS、应用代理等机制。
因此,可以把一致性从低到高理解为:
| 一致性层次 | 主要解决的问题 | 常见手段 | 能否直接证明业务数据正确 |
|---|---|---|---|
| 块级崩溃一致 | 虚拟磁盘类似突然断电后的状态 | 在线磁盘快照 | 不能 |
| 文件系统一致 | 文件系统日志和元数据可恢复 | 文件系统冻结、客户机代理 | 不能完全证明 |
| 应用一致 | 事务、索引和业务文件处于认可状态 | 应用暂停、数据库备份模式、原生备份 | 需要恢复验证 |
| 分布式一致 | 多台虚拟机或多个服务的状态相互匹配 | 业务协调、存储一致性组、分布式备份 | 需要端到端验证 |
一次应用写入大致要经过以下路径:
应用进程 → 客户机文件系统缓存 → 虚拟磁盘设备 → QEMU/KVM → 宿主机存储缓存 → 物理存储。
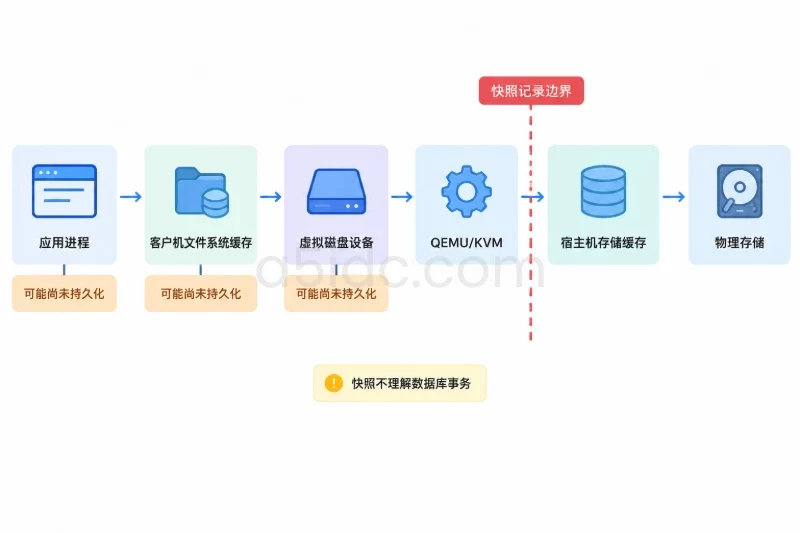
快照只会记录已经到达相应存储层的内容。还停留在应用进程内存、客户机页缓存或设备写缓存中的数据,是否能够出现在快照中,取决于应用是否执行了写入同步、客户机是否完成刷盘、虚拟磁盘缓存模式以及宿主机存储的持久化能力。
因此,下面几种“成功”不是同一个概念:
前两项通常不能替代后三项。
常见的外部快照会建立一个新的写时复制层。创建快照后:
这种机制只理解“磁盘块”,不理解“数据库事务”。如果一个事务涉及多个块,快照可能在这些块的写入过程中截取中间状态。
内部快照、外部 qcow2 快照、LVM 快照以及存储阵列快照的实现方式不同,快照性能、链管理、原子性和恢复方法也不同。即使管理命令都由 libvirt 提供,也不能据此认为所有后端具备相同的一致性能力。
--atomic不等于应用一致某些 libvirt 操作支持 --atomic。它通常用于让一次涉及多个磁盘的快照操作要么整体成功,要么报告失败,避免管理层只完成一部分操作。
但它不等于:
如果虚拟机有系统盘、数据库盘、日志盘和文件盘,快照命令需要覆盖所有相关磁盘;如果这些磁盘来自不同存储后端,还要确认底层是否真的支持跨卷一致性,而不能只看命令是否返回成功。
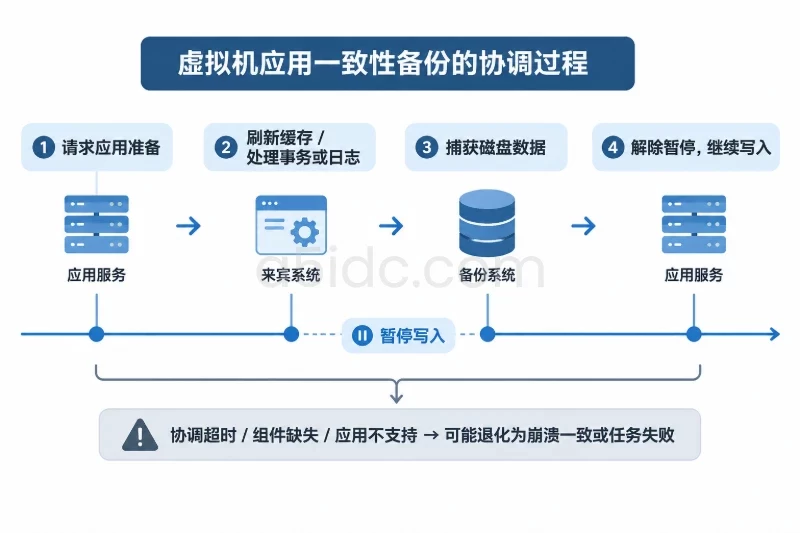
QEMU Guest Agent(QGA)运行在客户机内部,可以让宿主机请求客户机执行冻结文件系统、解冻文件系统、获取文件系统信息等操作。
Linux虚拟机常见流程是:
可以先使用只读方式确认虚拟机状态:
virsh domstate vm01
virsh domblklist vm01 --details
virsh qemu-agent-command vm01 '{"execute":"guest-ping"}'
如果QGA没有运行,guest-ping可能返回错误或超时。此时不应把客户机代理不可用时的普通在线快照标记为“文件系统已冻结”。
使用libvirt集成冻结时,示例命令可以是:
virsh snapshot-create-as vm01 snap-20250308T020000 \
  --disk-only \
  --atomic \
  --quiesce
这只是命令形式示例。--quiesce、--diskspec以及外部快照路径的支持情况与libvirt版本、存储后端和虚拟机磁盘定义有关,生产操作前应执行以下命令核对本机支持的选项:
virsh help snapshot-create-as
virsh domcapabilities
如果使用手动冻结,必须设计失败时的解冻路径。下面的示例通过退出清理逻辑,避免快照命令失败后客户机长时间保持冻结:
set -u

frozen=0

cleanup() {
    if [ "$frozen" -eq 1 ]; then
        virsh domfsthaw vm01 || true
    fi
}

trap cleanup EXIT

virsh domfsfreeze vm01
frozen=1

virsh snapshot-create-as vm01 snap-20250308T020000 \
  --disk-only \
  --atomic
执行后,可以检查冻结状态:
virsh qemu-agent-command vm01 \
  '{"execute":"guest-fsfreeze-status"}'
可能看到的示意结果是:
{"return":"thawed"}
如果冻结期间应用持续产生大量写入,快照操作可能增加写入延迟。冻结时间应尽量短,并且需要设置监控和超时处理,不能把冻结操作当作无影响的后台动作。
Windows客户机不应直接套用Linux的 fsfreeze 逻辑。Windows环境通常需要使用VSS或相应的客户机备份代理,由应用的VSS Writer参与一致性处理。
文件系统冻结主要处理已经交给内核和文件系统的写入。数据库进程中尚未发送到文件系统的内存数据、事务状态或外部业务状态,不会因为文件系统被冻结就自动变成应用一致。
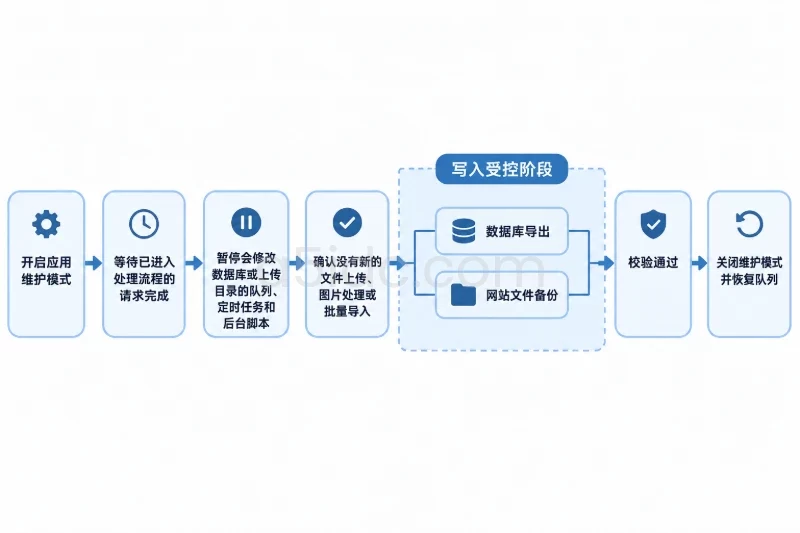
数据库场景更适合采用以下顺序:
数据库原生备份通常比简单复制磁盘更容易验证,因为它会明确记录备份集、日志链和恢复位置。磁盘快照可以作为快速回滚或大批量恢复手段,但不应因为“数据库文件都在同一台虚拟机中”就默认它具备应用一致性。
客户机中的写缓存、虚拟磁盘缓存模式以及宿主机物理存储的写缓存,都会影响“写入已经持久化”的判断。
如果宿主机存储在断电时无法保护写缓存,快照即使创建成功,恢复后仍可能缺少已经被系统认为完成的写入。带有可靠掉电保护的存储、正确的写屏障和合理的缓存策略更有利于保持写入顺序,但具体行为仍需结合QEMU、libvirt、客户机内核和存储设备配置确认。
不要只依据虚拟机内部的 sync 命令判断底层数据已经安全落盘。它只能推进客户机层面的写入同步,不能替代宿主机存储的持久化能力验证。
快照范围必须覆盖应用真正使用的全部数据,包括:
只拍系统盘而遗漏数据库盘,通常只能得到一个能启动但缺少业务数据的恢复结果。通过NFS、CephFS或其他网络服务挂载的数据,也不一定会随虚拟机磁盘快照一起回到相同时间点。
外部快照通常会形成基础镜像加一个或多个差分层的链。链越长,读取路径越复杂,合并或删除某一层时的风险也越高。快照期间的写入量还会影响新层空间消耗。
例如,某虚拟机在快照期间持续产生约200 MB/s的变化数据,连续运行10分钟:
200 MB/s × 600 s = 120,000 MB
按十进制换算约为120 GB。实际占用还会受到写入重复率、块大小、快照格式元数据和存储对齐影响,因此不能把这个数当作精确容量,但可以作为容量预警的参考。这里的MB和GB按十进制计算,不应与MiB、GiB混用。
不同应用对一致性的要求不同:
| 应用类型 | 在线普通快照的主要风险 | 更合适的协调方式 |
|---|---|---|
| 静态文件、只读内容 | 快照期间变化较少 | 文件系统冻结后快照,恢复后抽样校验 |
| 普通业务文件 | 多个文件更新顺序可能不一致 | 应用暂停写入或生成应用级清单 |
| 关系型数据库 | 数据、日志和事务边界可能不匹配 | 数据库备份模式、原生备份或应用代理 |
| 消息队列 | 消息文件与消费位点可能不同步 | 暂停消费、记录位点并验证重复消费行为 |
| 多虚拟机业务集群 | 各节点时间点不同 | 应用协调、存储一致性组或分布式备份 |
| 大量持续写入的数据盘 | 快照层快速增长、冻结时间变长 | 增量备份、复制或专用备份系统 |
创建快照后的“成功”只说明控制面操作完成。有效验证应包括快照链、客户机文件系统、应用服务和业务数据四个层面。
在创建快照前记录以下信息:
磁盘列表可以通过只读命令获取:
virsh domblklist vm01 --details
virsh snapshot-list vm01
如果是外部qcow2快照,可以在虚拟机停止写入或使用离线副本后检查链:
qemu-img info --backing-chain /srv/snapshots/vm01-top.qcow2
示意输出可能包含:
image: vm01-top.qcow2
file format: qcow2
backing file: vm01-base.qcow2
virtual size: 500G
qemu-img info用于查看时相对安全,但不要在虚拟机仍使用并持续写入的活动镜像上随意执行 qemu-img check、commit、rebase或格式转换。涉及修改链关系的操作应先保留原始镜像或独立副本,并安排维护窗口和回滚路径。
如果使用QGA冻结,应保存:
如果使用数据库备份模式或应用暂停,应保存应用日志中的检查点、备份开始位置和恢复位置。只看到宿主机命令返回成功,不足以证明应用已经暂停。
一个典型的检查结果可以按下面的逻辑判断:
| 检查项 | 通过表现 | 失败含义 |
|---|---|---|
| QGA连通 | 能正常返回代理命令结果 | 无法确认客户机冻结状态 |
| 文件系统冻结 | 冻结和解冻均有明确返回 | 可能仍是崩溃一致快照 |
| 应用检查点 | 日志记录明确的检查点或备份位置 | 无法证明事务边界 |
| 快照链 | 基础层、差分层和路径完整 | 恢复时可能找不到数据 |
| 所有磁盘 | 数据盘、日志盘均被包含 | 只能恢复部分业务状态 |
恢复测试不应直接覆盖生产虚拟机。推荐使用独立副本,并在启动前隔离网络,避免恢复出来的系统:
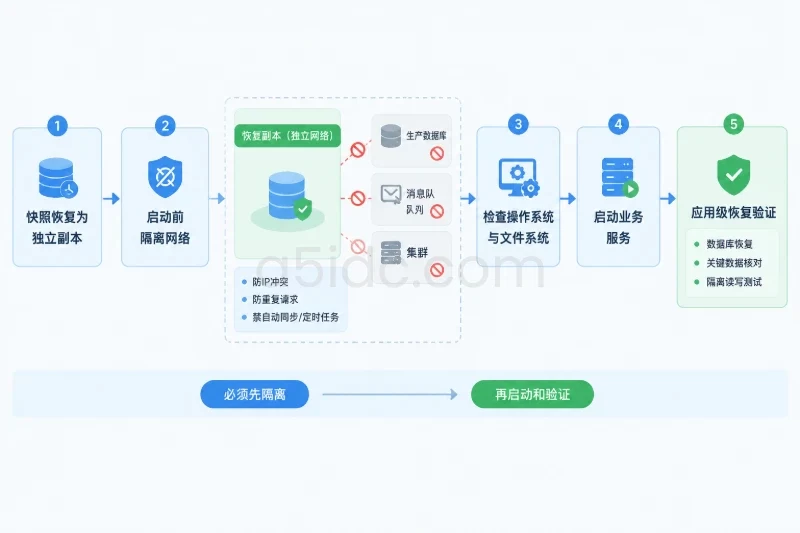
启动后,先验证操作系统和文件系统,再启动业务服务。可以检查系统日志、挂载状态和服务状态:
journalctl -b -p err
systemctl --failed
findmnt
如果需要使用 fsck 或 xfs_repair,应先关闭虚拟机或卸载对应文件系统,并优先针对恢复副本执行。不要对生产中仍挂载使用的文件系统直接运行修复命令。即使使用只读检查选项,也要先确认设备映射和挂载状态,避免把错误设备当作目标。
应用验证不能只看服务进程是否处于 active。至少应覆盖以下内容:
例如,快照前记录了订单表已提交记录数为1,284,300,最后业务检查点为 checkpoint-20250308-020000。恢复测试时,不应只验证“订单服务能打开页面”,还应确认:
测试写入必须使用隔离数据,并在测试结束后按副本环境清理;不能让恢复副本连接生产资源。
KVM磁盘快照适合需要快速回滚、短时间复制虚拟机磁盘或构造恢复副本的场景,但它有几个不能忽略的边界。
第一,磁盘快照通常不等于内存快照。使用 --disk-only 时,恢复后一般是重新启动客户机,不能保证应用进程回到创建快照时的内存状态。即使同时保存了虚拟机内存,也不能自动解决外部网络请求、数据库事务和多服务协调问题。
第二,QGA文件系统冻结可以提升文件系统层面的可靠性,但不能替代数据库检查点和应用暂停。数据库、消息队列以及包含多个相互关联文件的应用,仍需要应用级验证。
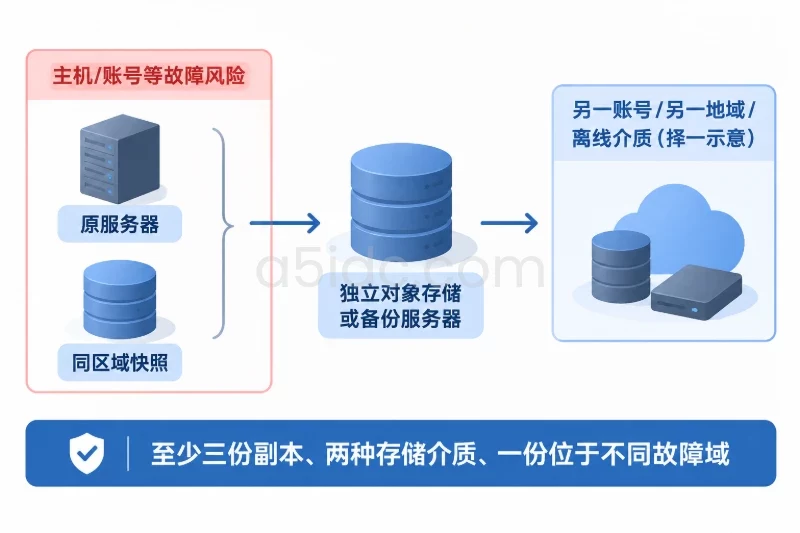
第三,快照通常依赖原始基础层和完整差分链。它如果与生产主机、同一存储池或同一故障域绑定,主机损坏、存储损坏或误删链文件时,快照可能与生产数据一起不可用。需要长期保留或应对主机级故障时,还应把数据导出、复制或备份到独立故障域。
第四,跨虚拟机业务不能只对每台虚拟机分别拍快照。节点A的快照时间、节点B的快照时间和数据库服务的状态可能不同,恢复后需要业务层重新协调,否则可能产生重复处理、丢失确认或状态回退。
最终判断可以采用一个简单标准:如果只证明“快照命令返回成功”,得到的最多是控制面成功;如果证明“文件系统冻结并正常解冻”,可以提高文件系统恢复概率;只有在应用检查点、完整磁盘范围、快照链和隔离恢复测试都通过后,才可以把这份快照作为满足特定恢复目标的可靠副本。
围绕KVM虚拟机运行、快照副本承载与数据留存所需的计算和存储资源,A5idc数据提供香港、美国、日本等地区的物理服务器租用,涵盖Xeon Gold、AMD EPYC平台以及SSD、NVMe和大容量硬盘配置。不同资源组合可为虚拟化主机、业务数据承载及备份归档提供硬件基础,支持按部署地区、处理负载和数据规模组织服务器资源。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6200.html