香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在 Linux 邮件服务器上配置 DMARC 时,rua 是接收聚合报告的地址,通常写成 mailto:dmarc-reports@example.com;SPF 和 DKIM 对齐则不能只看 DNS 记录是否存在,而要结合实际邮件中的 smtp.mailfrom、Return-Path、header.d 和 From 进行验证。DMARC 只有在 SPF 对齐或 DKIM 对齐至少一项通过时,才会判定为通过。
下面以 Debian 12、Ubuntu 22.04/24.04、Postfix 和 OpenDKIM 为例,使用 example.com 作为示例域名。示例中的 IP、邮箱、选择器和收件地址均需替换为实际值。文章重点是首次配置 DMARC 报告地址,并验证 SPF、DKIM 与 From 域名的对齐关系,不包含完整的邮件服务器上线流程。
A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,可用于承载 Postfix、OpenDKIM 等自建邮件服务及 DMARC 报告归档。产品覆盖常规建站、存储、多IP和不同带宽线路,配合 SSD/NVMe、较大内存及 CN2、国际线路等资源组合,可为不同发信规模、收件地区和日志留存需求提供邮件基础设施选择。
开始前确认以下条件已经具备:
example.com 的 DNS 管理权限。203.0.113.10。mail。dmarc-reports@example.com。DMARC 实际比较的是下表中的身份:
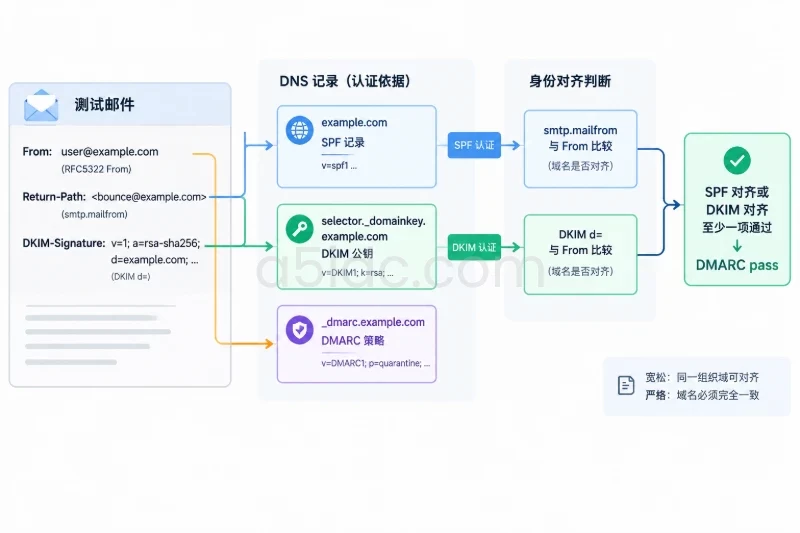
| 检查项目 | 邮件中的字段 | DNS 或验证位置 | 对齐判断 |
|---|---|---|---|
| SPF 认证 | smtp.mailfrom,投递后常表现为 Return-Path | MAIL FROM 域名的 SPF 记录 | 与 From 域名匹配 |
| DKIM 认证 | DKIM-Signature 中的 d= | selector._domainkey 的 TXT 记录 | d= 与 From 域名匹配 |
| DMARC | RFC5322 From 头 | _dmarc.example.com | SPF 或 DKIM 至少一项对齐通过 |
DMARC 默认使用宽松对齐模式。宽松模式下,bounce.example.com 和 example.com 属于同一组织域,可以视为对齐;严格模式则要求两个域名完全一致。
如果服务器已经配置了 OpenDKIM,可以跳过安装步骤,只保留检查命令。Debian 和 Ubuntu 上可以安装 DNS 查询工具、OpenDKIM 工具及测试邮件工具:
sudo apt update
sudo apt install -y dnsutils opendkim opendkim-tools swaks
确认系统和服务状态:
cat /etc/os-release
systemctl is-active postfix
systemctl is-active opendkim
预期结果应分别接近以下内容:
active
active
如果 OpenDKIM 尚未配置,服务可能不是 active,此时先不要直接重启 Postfix。先备份可能被修改的文件:
sudo install -d -m 0750 /root/mail-config-backup
sudo cp -a /etc/postfix/main.cf \
  /root/mail-config-backup/main.cf.$(date +%F-%H%M%S)

sudo cp -a /etc/opendkim.conf \
  /root/mail-config-backup/opendkim.conf.$(date +%F-%H%M%S) 2>/dev/null || true
检查 Postfix 是否已经接入其他 Milter:
postconf smtpd_milters non_smtpd_milters
如果已有其他过滤器,不要直接用新值覆盖原有列表。后续应在原配置基础上合并 OpenDKIM 的监听地址,否则可能导致反垃圾、病毒扫描或其他邮件过滤功能停止。
仅当服务器还没有用于 example.com 的 DKIM 密钥时执行以下命令:
DOMAIN=example.com
SELECTOR=mail
KEYDIR=/etc/opendkim/keys/${DOMAIN}

sudo install -d -o opendkim -g opendkim -m 0750 "$KEYDIR"
sudo opendkim-genkey \
  -b 2048 \
  -d "$DOMAIN" \
  -D "$KEYDIR" \
  -s "$SELECTOR" \
  -r

sudo chown opendkim:opendkim "$KEYDIR/$SELECTOR.private"
sudo chmod 0600 "$KEYDIR/$SELECTOR.private"
sudo chmod 0644 "$KEYDIR/$SELECTOR.txt"
该命令通常生成两个文件:
/etc/opendkim/keys/example.com/mail.private
/etc/opendkim/keys/example.com/mail.txt
其中 .private 只保留在邮件服务器上,不能上传到 DNS,也不能通过网页、工单或聊天工具公开。.txt 文件包含需要发布到 DNS 的公钥记录。
查看公钥记录:
sudo cat /etc/opendkim/keys/example.com/mail.txt
输出一般类似:
mail._domainkey IN TXT ( "v=DKIM1; h=sha256; k=rsa; "
  "MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8A..." )
DNS 管理面板中应创建主机名:
mail._domainkey.example.com
记录值复制 TXT 中的内容即可。若 DNS 面板要求单行填写,应将多段字符串拼接,不要把括号或 IN TXT 一并复制进去。
确认 /etc/opendkim.conf 中存在与实际目录、端口一致的配置。以下是一个适用于单域名的示例:
Syslog                  yes
UMask                   002
Mode                    sv
Canonicalization        relaxed/simple
OversignHeaders         From
UserID                  opendkim
Socket                  inet:8891@127.0.0.1

KeyTable                file:/etc/opendkim/KeyTable
SigningTable            refile:/etc/opendkim/SigningTable
TrustedHosts            file:/etc/opendkim/TrustedHosts
创建对应的表文件:
sudo tee /etc/opendkim/KeyTable >/dev/null <<'EOF'
mail._domainkey.example.com example.com:mail:/etc/opendkim/keys/example.com/mail.private
EOF

sudo tee /etc/opendkim/SigningTable >/dev/null <<'EOF'
*@example.com mail._domainkey.example.com
EOF

sudo tee /etc/opendkim/TrustedHosts >/dev/null <<'EOF'
127.0.0.1
::1
localhost
EOF

sudo chown root:opendkim /etc/opendkim/KeyTable /etc/opendkim/SigningTable /etc/opendkim/TrustedHosts
sudo chmod 0640 /etc/opendkim/KeyTable /etc/opendkim/SigningTable /etc/opendkim/TrustedHosts
SigningTable 中的 *@example.com 表示发件人地址属于该域时使用指定选择器签名。若服务器承载多个域名,每个域名应分别配置密钥、选择器和签名映射,不能把所有域都指向同一个私钥。
检查私钥与 DNS 公钥是否能够对应:
sudo opendkim-testkey \
  -d example.com \
  -s mail \
  -k /etc/opendkim/keys/example.com/mail.private \
  -vvv
成功时通常可以看到类似结果:
key OK
如果出现 key not found,优先检查 DKIM 主机名、DNS 是否已发布、选择器是否拼写一致,以及 DNS 缓存是否仍未更新。
先检查现有 Milter:
postconf smtpd_milters non_smtpd_milters
如果两项均为空,可以设置为:
sudo postconf -e 'smtpd_milters=inet:127.0.0.1:8891'
sudo postconf -e 'non_smtpd_milters=inet:127.0.0.1:8891'
如果已有类似以下内容:
smtpd_milters = inet:127.0.0.1:10027
应保留原有地址,并将 inet:127.0.0.1:8891 加入同一列表,例如:
smtpd_milters = inet:127.0.0.1:10027,inet:127.0.0.1:8891
不要在不了解原有链路的情况下覆盖 Milter 配置。修改完成后先检查语法,再重启服务:
sudo opendkim -n -x /etc/opendkim.conf
sudo systemctl restart opendkim
sudo systemctl restart postfix

systemctl is-active opendkim
systemctl is-active postfix
如果服务没有进入 active,查看日志:
sudo journalctl -u opendkim -n 50 --no-pager
sudo journalctl -u postfix -n 50 --no-pager
如果邮件只由当前服务器发出,可以使用类似记录:
example.com. TXT "v=spf1 ip4:203.0.113.10 -all"
实际使用第三方邮件平台时,应将其官方要求的 include: 项合并到同一条 SPF 记录中。一个域名下只能保留一条以 v=spf1 开头的 SPF TXT 记录。多条 SPF 记录会造成 SPF permerror,即使其中一条内容正确,也不能视为正常配置。
如果实际的 MAIL FROM 使用了子域,例如:
bounce.example.com
那么 SPF 应发布在 bounce.example.com,而不是只发布在 example.com。同时,bounce.example.com 是否与 From: sender@example.com 对齐,还要取决于 aspf 模式。
发布前确认选择器与签名配置一致:
mail._domainkey.example.com. TXT "v=DKIM1; k=rsa; p=公钥内容"
公钥内容必须来自 .txt 文件,不能使用私钥内容,也不能多复制文件中的域名、括号或注释。
首次部署建议先使用观察模式:
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r; pct=100"
各参数作用如下:
p=none:不要求收件方隔离或拒收,只收集 DMARC 结果。rua:聚合报告地址,通常每天或按收件方策略发送 XML 报告。adkim=r:DKIM 使用宽松对齐。aspf=r:SPF 使用宽松对齐。pct=100:策略覆盖全部符合条件的邮件。ruf 用于失败详情报告,隐私敏感性和收件方支持情况都比 rua 更复杂。首次配置可以不启用:
ruf=mailto:dmarc-fail@example.com
如果报告地址位于完全不同的域,例如:
rua=mailto:dmarc-reports@report.example.net
通常还需要由报告域发布授权记录:
example.com._report._dmarc.report.example.net. TXT "v=DMARC1"
授权记录中的源域、目标域和主机名必须按照实际地址对应。没有授权时,一些收件方会拒绝向外部域发送报告,即使 DMARC 主记录本身语法正确。
使用 dig 从公共解析链路检查记录:
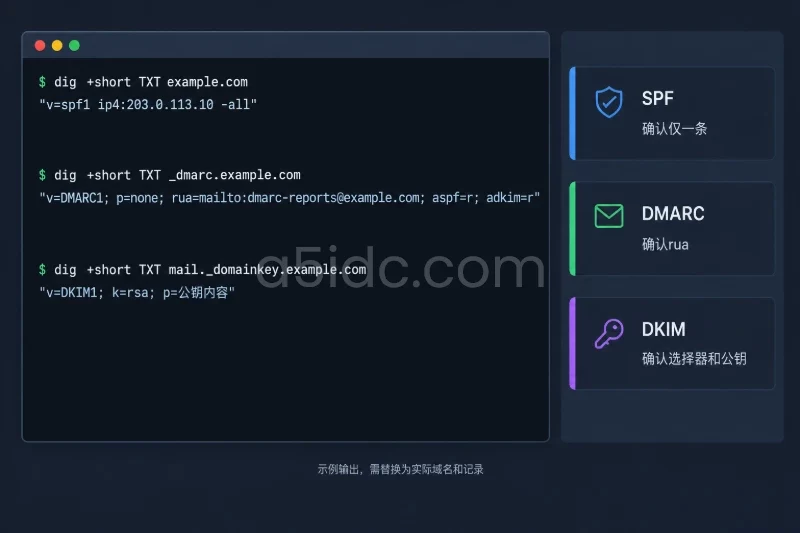
dig +short TXT example.com
dig +short TXT _dmarc.example.com
dig +short TXT mail._domainkey.example.com
预期检查结果:
example.com 中存在且仅有一条 v=spf1 记录。_dmarc.example.com 中存在 v=DMARC1,并包含正确的 rua。mail._domainkey.example.com 中存在 v=DKIM1 和 p= 公钥。若本机 DNS 查询不到记录,可进一步查询权威 DNS:
dig NS example.com
dig @权威DNS服务器地址 TXT _dmarc.example.com
dig @权威DNS服务器地址 TXT mail._domainkey.example.com
如果权威 DNS 能查询到,而公共解析器查询不到,通常是缓存或 TTL 尚未更新;如果权威 DNS 也没有结果,则应检查 DNS 区域名称、记录主机名和发布位置。
使用测试工具从本机投递一封邮件。收件地址应替换为自己控制的测试邮箱:
swaks \
  --server 127.0.0.1 \
  --from bounce@example.com \
  --to test-recipient@example.net \
  --header 'From: DMARC Test <sender@example.com>' \
  --header 'Subject: DMARC alignment test' \
  --body 'This is a controlled DMARC verification message.'
如果 Postfix 不允许从本机直接投递,先使用现有的认证提交端口或已授权的发信方式,不要为了测试临时放开中继权限。
在最终收件箱中查看原始邮件,重点寻找以下字段:
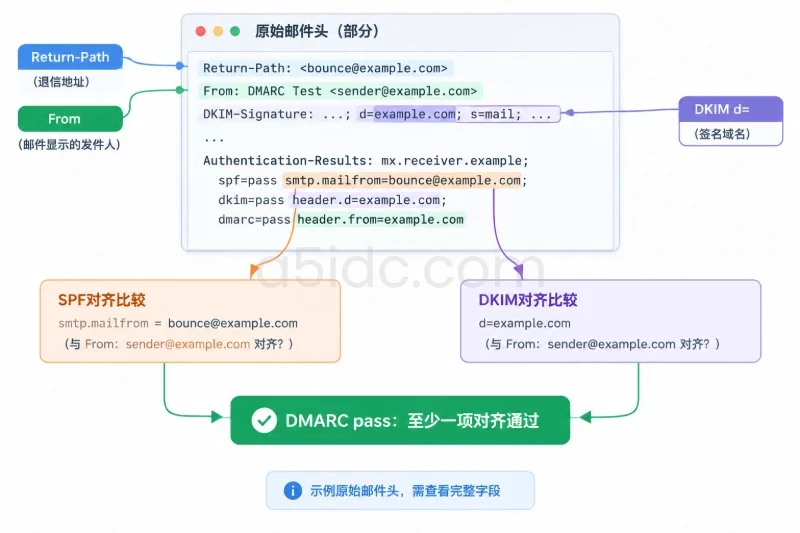
Return-Path: <bounce@example.com>
From: DMARC Test <sender@example.com>
DKIM-Signature: ...; d=example.com; s=mail; ...
Authentication-Results: mx.receiver.example;
    spf=pass smtp.mailfrom=bounce@example.com;
    dkim=pass header.d=example.com;
    dmarc=pass header.from=example.com
可以先用以下命令提取相关行:
grep -Ei '^(Return-Path|From:|DKIM-Signature|Authentication-Results):' message.eml
实际邮件头可能换行显示,不能只依赖一条 grep 结果。应在邮件客户端的“查看原始邮件”功能中确认完整字段。
本例中:
smtp.mailfrom=bounce@example.com
header.from=example.com
两者属于同一域,宽松模式 aspf=r 下对齐通过。如果改为:
smtp.mailfrom=bounce.example.net
header.from=example.com
即使 bounce.example.net 的 SPF 认证通过,也不能满足 example.com 的 SPF 对齐。
严格模式下,将 DMARC 记录改为:
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; adkim=s; aspf=s; pct=100"
此时 bounce.example.com 也不再与 example.com 严格相等,必须让 MAIL FROM 域名直接使用 example.com,或让 From 使用与 MAIL FROM 完全相同的域名。
本例中:
DKIM-Signature: d=example.com; s=mail
From: sender@example.com
d= 与 From 完全一致,因此在宽松和严格模式下都能对齐。
如果出现:
dkim=pass header.d=mailer.example.net
dmarc=fail header.from=example.com
说明 DKIM 签名本身有效,但签名域与发件人域不对齐。此时应将签名配置中的 d= 改为 example.com,或者在宽松模式下使用其同一组织域的子域。
DMARC 不要求 SPF 和 DKIM 必须同时通过。以下结果仍可通过:
spf=fail
dkim=pass header.d=example.com
dmarc=pass
因此验证时要分别查看 SPF、DKIM 的认证结果和对齐结果,不能只看到 dmarc=pass 就认为两项都配置正确。
rua 报告不是实时回调。收件方通常按自己的汇总周期发送,首次观察应至少等待一个完整报告周期。报告一般是 XML 文件,也可能被压缩为 .gz 或 .zip 附件。
报告中重点查看以下字段:
<policy_published>
  <domain>example.com</domain>
  <p>none</p>
  <aspf>r</aspf>
  <adkim>r</adkim>
</policy_published>

<record>
  <row>
    <source_ip>203.0.113.10</source_ip>
    <count>1</count>
    <policy_evaluated>
      <disposition>none</disposition>
      <dkim>pass</dkim>
      <spf>pass</spf>
    </policy_evaluated>
  </row>
  <identifiers>
    <header_from>example.com</header_from>
    <envelope_from>example.com</envelope_from>
  </identifiers>
</record>
policy_evaluated 中的 spf 和 dkim 更接近 DMARC 对齐后的结果;报告中的认证详情还可能单独列出实际 SPF MAIL FROM 和 DKIM d= 域名。若报告显示某个来源 SPF 通过但 DMARC SPF 不通过,应重点对比 envelope_from 与 header_from,不要只检查 SPF 是否存在。
确认报告邮箱可以正常接收:
dig +short MX example.com
mailbox-cli-or-your-mail-client
上面的第二行仅表示使用实际的邮箱客户端或管理工具检查收件箱,不是固定命令。报告邮箱应有可用的 MX、足够的存储空间,并避免将 XML 压缩附件误判为垃圾邮件。
常见结果:
spf=pass smtp.mailfrom=mailer.example.net
dmarc=fail header.from=example.com
处理方法是让邮件系统使用与 From 对齐的 MAIL FROM 域名,例如 bounce.example.com,并在该域发布正确 SPF。不要仅仅把更多 IP 加入 SPF,因为认证通过不等于对齐通过。
检查原始邮件中的:
DKIM-Signature: d=...
From: ...
如果 d=mailer.example.net,而 From 是 example.com,需要调整 OpenDKIM 的签名域或使用宽松对齐下的同组织子域。若 d= 正确但 dkim=fail,再检查选择器、DNS 公钥、邮件内容是否在签名后被网关修改。
依次检查:
dig +short TXT mail._domainkey.example.com
sudo opendkim-testkey -d example.com -s mail -k /etc/opendkim/keys/example.com/mail.private -vvv
sudo journalctl -u opendkim -n 50 --no-pager
常见原因包括选择器写错、DNS 记录发布在错误区域、TXT 内容被截断,以及 DNS 面板自动添加了重复域名。
rua 地址收不到报告先确认 DMARC 记录本身可见:
dig +short TXT _dmarc.example.com
然后检查:
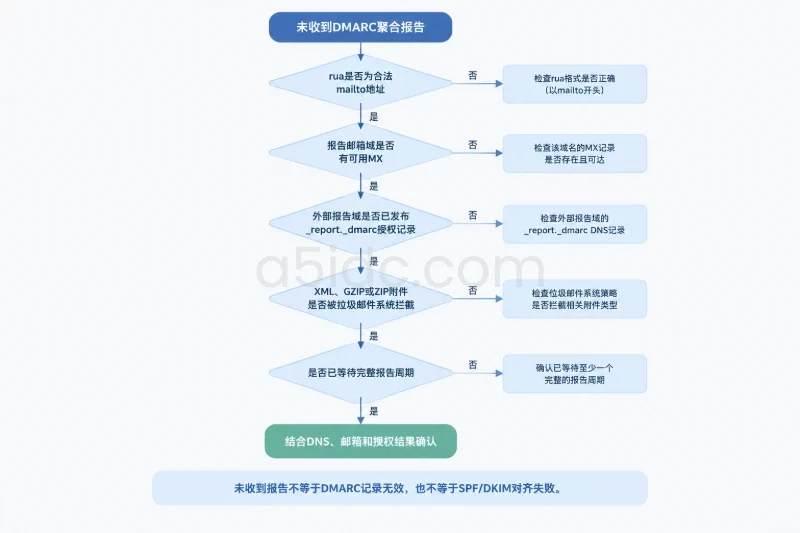
rua 是否写成合法的 mailto: 地址。_report._dmarc 授权记录。没有收到报告不代表 DMARC 记录无效,也不代表 SPF、DKIM 对齐失败;应先完成 DNS、邮箱和外部授权检查。
检查 OpenDKIM 是否监听,Postfix 是否连接到正确端口:
sudo ss -lntp | grep 8891
postconf smtpd_milters non_smtpd_milters
sudo journalctl -u opendkim -u postfix -n 100 --no-pager
如果 smtpd_milters 已配置但 non_smtpd_milters 为空,使用本机提交方式生成的邮件可能不会签名;如果只需要处理 SMTP 接收链路,也应根据实际发送路径确认邮件是否经过对应 Milter。
首次配置不建议直接使用 p=reject。先在 p=none 下收集报告,确认所有合法来源都满足以下条件:
pass,并且 smtp.mailfrom 与 From 对齐。d= 与 From 对齐,且验证结果为 pass。rua 邮箱能够接收并保存聚合报告。确认来源稳定后,可以分阶段调整为:
_dmarc.example.com. TXT "v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r; pct=100"
继续观察后,再根据业务容忍度调整为:
_dmarc.example.com. TXT "v=DMARC1; p=reject; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r; pct=100"
每次修改后都重新执行 DNS 查询和受控测试,不要只依赖 DNS 管理面板显示的“保存成功”。
DMARC 的策略回滚优先修改 DNS 中的 p,而不是删除整个记录。若启用隔离或拒收后发现合法邮件受到影响,可先恢复为:
_dmarc.example.com. TXT "v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r; pct=100"
回滚时检查以下项目:
/etc/postfix/main.cf 和 /etc/opendkim.conf 备份。smtpd_milters、non_smtpd_milters 配置。opendkim -n -x /etc/opendkim.conf。opendkim、postfix 均为 active。rua。最终验收至少应同时看到:DNS 记录正确、测试邮件包含有效 DKIM 签名、收件方 Authentication-Results 显示 SPF 或 DKIM 对齐通过、DMARC 聚合报告能够回收到指定地址,并且服务日志中没有持续的签名、连接或解析错误。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6184.html