香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


systemd 凭据管理并不是“把密码放进 unit 文件后就自动安全”。在合理配置下,LoadCredential= 能减少敏感信息出现在命令行、环境变量和普通配置文件中的机会,并把凭据按服务单元隔离;但运行该服务的进程仍然可以读取自己的凭据,宿主机上的 root 或具备足够权限的攻击者也不能被这种机制阻挡。
因此,判断 systemd 凭据是否安全,不能只看是否使用了 LoadCredential=,还要同时检查凭据源文件权限、服务运行身份、子进程范围、凭据更新方式,以及主机本身是否已经失陷。实际目标应当是:让服务只拿到自己需要的那一份敏感数据,并尽量减少其他服务、普通用户和调试接口的读取机会。
在承载数据库、接口服务和企业后台等需要读取敏感配置的 Linux 业务中,A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,覆盖常规建站、AMD计算、存储、多IP和不同带宽线路方案,并配备SSD、NVMe及大容量磁盘配置,为服务级凭据投递、独立运行环境和业务数据存储提供相应的基础设施选择。
systemd 凭据主要解决的是“如何把少量敏感数据交给特定服务”,而不是完整的密钥管理、访问审计或主机防入侵方案。
一个典型场景是数据库密码。普通配置文件可以保存数据库地址、端口和数据库名,密码单独放在凭据文件中:
/etc/myapp/config.yaml
/etc/myapp/credentials/db-password
服务启动时,systemd 读取凭据源,并把它放入该服务专用的运行时凭据目录。服务通过 $CREDENTIALS_DIRECTORY 环境变量找到这个目录,而不是直接读取原始凭据路径。
这种方式有几个直接收益:
ExecStart= 的命令行参数中;Environment=;但它没有改变以下事实:
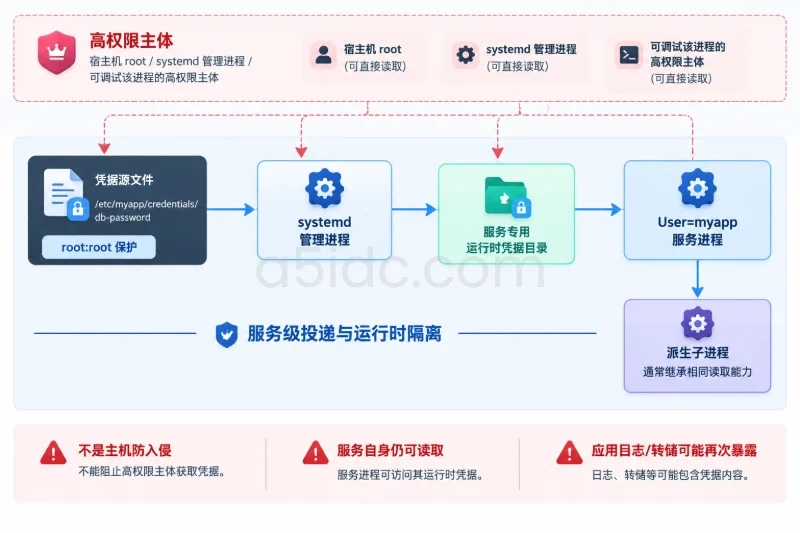
LoadCredential= 不会自动替源文件设置安全权限。所以,systemd 凭据更适合被理解为服务级凭据投递和运行时隔离机制,而不是“只有密码持有者才能访问”的密码保险箱。
LoadCredential= 是如何工作的以 system 级服务为例,unit 文件可以这样写:
[Unit]
Description=Example application

[Service]
Type=simple
User=myapp
Group=myapp
ExecStart=/usr/local/bin/myapp
LoadCredential=db-password:/etc/myapp/credentials/db-password

[Install]
WantedBy=multi-user.target
这里的 db-password 是凭据名称,冒号后面是 systemd 管理进程需要读取的源文件。
应用不应继续读取 /etc/myapp/credentials/db-password,而应读取:
$CREDENTIALS_DIRECTORY/db-password
在某些系统上,运行时目录可能表现为类似下面的路径:
/run/credentials/myapp.service/db-password
但应用不应把这个实际路径写死。更稳妥的做法是使用 $CREDENTIALS_DIRECTORY,因为运行目录位置和挂载方式可能随 systemd 版本、服务类型及发行版实现而变化。
凭据源文件建议只允许 systemd 管理进程读取,例如:
目录:0700,root:root
文件:0600,root:root
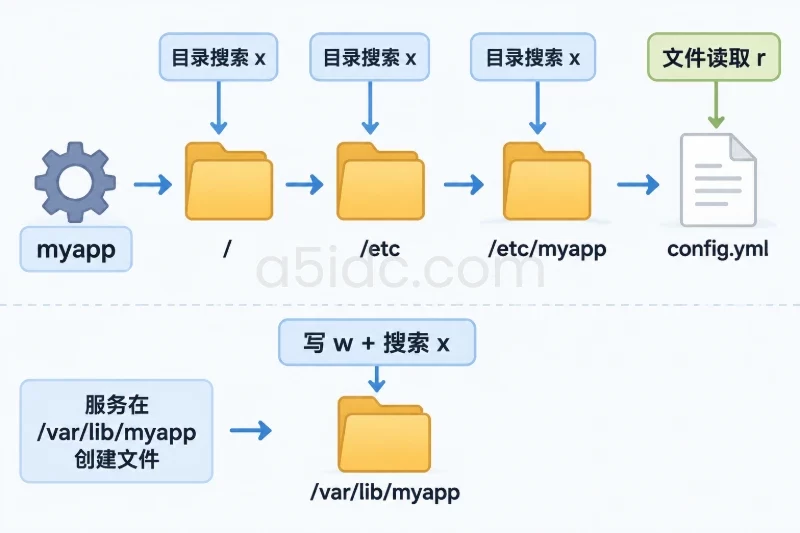
这不是 systemd 的强制格式,而是常见的权限基线。重要的是,运行服务的 myapp 用户不应直接读取源文件,systemd 负责在服务启动阶段把内容交给该服务。
下面两种写法容易造成额外暴露:
[Service]
ExecStart=/usr/local/bin/myapp --db-password=plain-text-password
Environment=DB_PASSWORD=plain-text-password
命令行参数可能通过进程检查接口暴露,环境变量也可能出现在 /proc/<pid>/environ、诊断输出、子进程环境或错误转储中。不同系统对这些接口的可见权限不完全相同,但将密码放入命令行或环境变量,通常会增加非必要暴露面。
相比之下:
[Service]
LoadCredential=db-password:/etc/myapp/credentials/db-password
密码内容不会直接出现在 unit 的 ExecStart= 参数中。服务只需打开运行时凭据文件。这里的安全收益来自文件式、按服务提供的访问方式,而不是因为凭据内容变成了不可读取的密文。
systemd 通常只负责传递字节内容,不知道文件里是数据库密码、API 密钥还是证书私钥,也不会替应用判断:
应用需要自行定义读取规则。若应用支持从文件读取密码,应优先使用原生文件接口。如果应用只能接受环境变量,可以用受控包装程序读取凭据后再传给应用,但这样会重新引入环境变量暴露风险,不能把它当作与原生凭据文件等价的方案。
不要让需要数据库密码的普通 Web 服务以 root 运行。至少应设置专用用户:
[Service]
User=myapp
Group=myapp
还应避免多个互不信任的服务共享同一个系统用户。即使 systemd 为不同服务建立了不同的凭据目录,共享用户仍会扩大文件、临时目录、套接字和子进程之间的关联范围。
如果使用 DynamicUser=yes,要同时核对应用需要的持久化目录、日志目录和源文件读取方式。动态用户适合部分无状态服务,但不能在没有验证的情况下直接套用到需要写入固定目录的应用。
不要把整个 /etc/myapp/credentials/ 目录作为可读目录交给应用,也不要为了方便把多组密码合并进一个大文件。每个服务、每个用途尽量使用独立凭据:
[Service]
LoadCredential=db-password:/etc/myapp/credentials/db-password
LoadCredential=signing-key:/etc/myapp/credentials/signing-key
如果应用只需要数据库密码,就不要同时加载签名密钥。凭据名称也应具有明确含义,避免使用 secret1、data 这类难以审计的名称。
服务停止后,其他服务不应通过固定路径访问该服务的运行时凭据目录。验证时应检查实际目录权限,而不是仅凭路径名称判断隔离是否成立。
一个较严格的示例可以是:
[Service]
Type=simple
User=myapp
Group=myapp
ExecStart=/usr/local/bin/myapp

LoadCredential=db-password:/etc/myapp/credentials/db-password

NoNewPrivileges=yes
PrivateTmp=yes
ProtectSystem=strict
ProtectHome=yes
PrivateDevices=yes
ProtectKernelTunables=yes
ProtectKernelModules=yes
ProtectControlGroups=yes
RestrictSUIDSGID=yes
RestrictNamespaces=yes
CapabilityBoundingSet=
这些选项的作用并不相同:
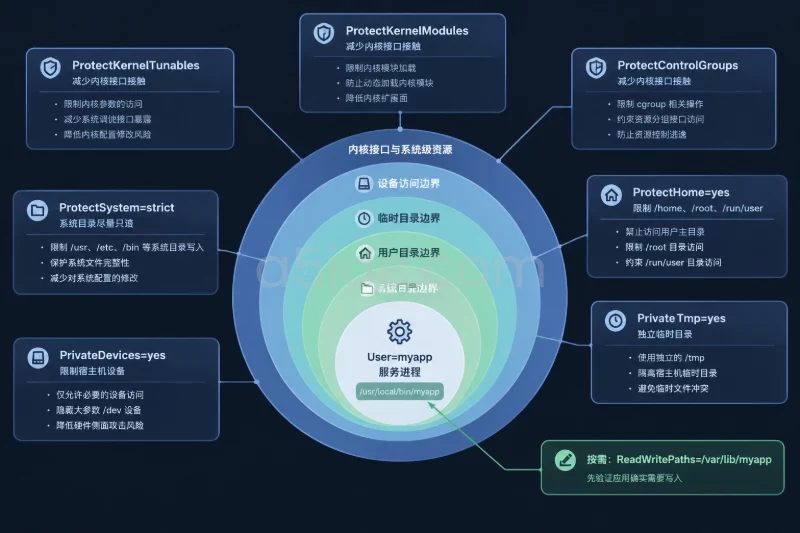
NoNewPrivileges=yes:限制进程及其子进程通过 set-user-ID 等方式获得额外权限;ProtectSystem=strict:让系统目录尽量以只读方式呈现给服务;ProtectHome=yes:限制访问 /home、/root 和 /run/user 等用户目录;PrivateTmp=yes:为服务提供独立的临时目录视图;PrivateDevices=yes:限制访问宿主机设备;ProtectKernelTunables=、ProtectKernelModules=、ProtectControlGroups=:减少服务接触内核调节接口、模块和控制组接口的机会;CapabilityBoundingSet=:收缩 Linux capability 集合。这些设置不是可以无条件复制的模板。应用如果需要写入 /var/lib/myapp、访问特定设备、使用网络管理能力或加载插件,严格沙箱可能导致启动失败。应先明确服务的读写路径和所需能力,再逐项启用。例如:
[Service]
ProtectSystem=strict
ReadWritePaths=/var/lib/myapp
只有在确认应用确实需要写入该目录时,才添加 ReadWritePaths=。不要为了“让服务正常运行”而直接取消全部沙箱限制。
下面两层权限分别解决不同问题:
| 检查对象 | 主要目的 | 推荐关注点 |
|---|---|---|
| 凭据源文件 | 防止普通用户和服务直接读取原始文件 | root:root、限制目录遍历、文件不对其他用户开放 |
| 运行时凭据目录 | 只向目标服务提供已加载凭据 | 使用 $CREDENTIALS_DIRECTORY,验证目录和文件权限 |
| 服务进程身份 | 限制应用及其子进程的系统权限 | 专用用户、非 root、减少 capability |
| unit 沙箱 | 限制服务访问宿主机其他资源 | ProtectSystem、ProtectHome、PrivateTmp 等 |
| 日志和转储 | 避免应用再次复制敏感信息 | 不打印凭据,评估核心转储和调试工具权限 |
如果源文件是 0644 root:root,即使运行时目录隔离正确,任何普通用户仍可能直接读取源文件。反过来,如果服务是 root 运行,运行时目录的隔离价值也会明显下降。
在支持相应功能的 systemd 版本中,可以使用 LoadCredentialEncrypted=:
[Service]
User=myapp
Group=myapp
LoadCredentialEncrypted=db-password:/etc/myapp/credentials/db-password.cred
ExecStart=/usr/local/bin/myapp
加密凭据的目标主要是降低静态存储被复制或离线读取时的风险。例如备份文件、磁盘镜像或配置分发目录被非预期获取时,攻击者不能直接把 .cred 文件当作明文密码使用。
具体加密方式、密钥来源和 TPM2 支持情况取决于 systemd 版本及构建选项,应先检查:
systemd --version
systemd-creds --help
man systemd.exec
man systemd-creds
生成加密凭据时,不建议把明文密码直接写进 shell 命令行。可以先通过受控的临时文件或密钥分发流程准备明文,再使用 systemd-creds encrypt,例如:
systemd-creds encrypt --help

systemd-creds encrypt --name=db-password \
  /root/secret-staging/db-password \
  /etc/myapp/credentials/db-password.cred
上面的路径和命令是示意,实际应根据本机 systemd-creds 帮助信息选择主机密钥、TPM2 或其他支持的密钥来源。明文暂存文件的权限、备份范围和保留时间同样需要纳入管理,不能因为最终得到的是加密文件,就忽略生成过程中的明文暴露。
加密凭据不能解决运行时问题。服务启动后,systemd 仍然需要把解密后的内容提供给目标进程。如果 myapp 已经被入侵,攻击者控制了该服务进程,仍可能读取它需要的数据库密码。因此:
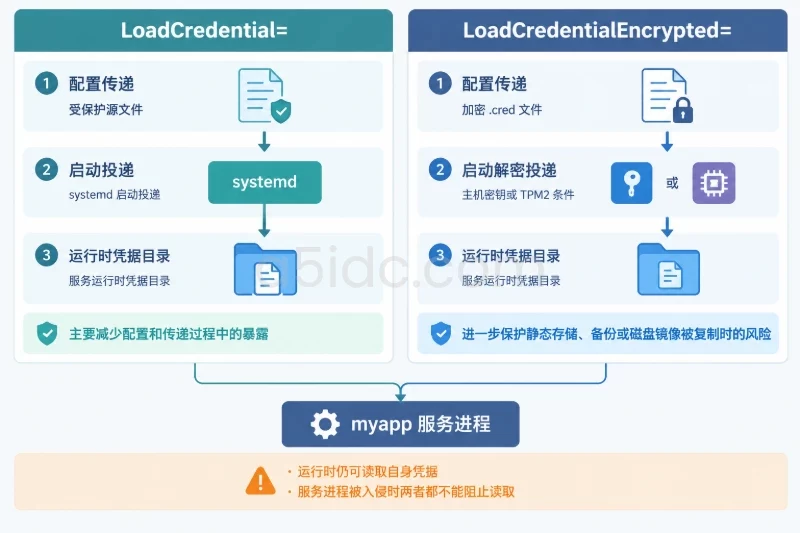
LoadCredential= 主要减少配置和传递过程中的暴露;LoadCredentialEncrypted= 进一步保护静态存储;加密凭据还会带来密钥恢复和迁移问题。绑定主机密钥或 TPM2 的凭据,迁移到另一台服务器后可能无法直接解密;备份恢复时也必须同时考虑密钥恢复策略。高安全要求环境应先验证重启、恢复、迁移和密钥轮换流程,再投入生产。
LoadCredential= 一般在服务启动时加载凭据。仅执行下面的命令,通常不会让正在运行的进程自动获得新密码:
systemctl daemon-reload
systemctl reload myapp.service
daemon-reload 主要让 systemd 重新读取 unit 配置,reload 则依赖应用自身实现配置重载,两者都不应被默认当成凭据轮换操作。更稳妥的更新基线是:
systemctl restart 会中断并重新启动服务,是否影响业务取决于服务类型、实例数量和前置负载均衡配置。更新前应保存当前 unit 配置和旧凭据的受控回滚副本,明确回滚范围;不要在验证失败时直接把旧明文密码复制到多个位置。
如果应用支持优雅重启,可以使用应用和 systemd 文档明确支持的方式,但仍要验证凭据目录是否在新进程中重新创建。不同发行版和 systemd 版本的行为存在差异,不能只依据服务名称推断。
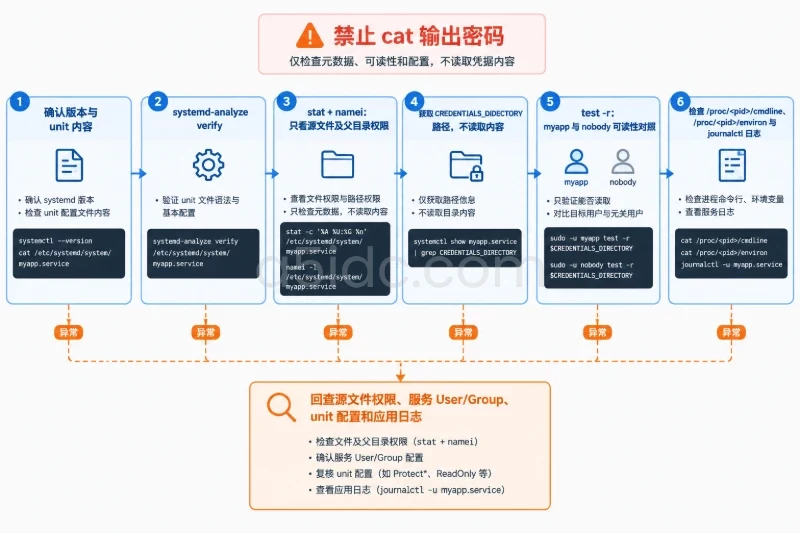
验证的重点不是执行 cat 查看密码,而是确认“谁能读、从哪里读、什么时候更新、是否意外出现在其他位置”。
首先确认系统版本以及 unit 实际内容:
systemd --version
systemctl cat myapp.service
systemctl show myapp.service \
  -p User \
  -p Group \
  -p LoadCredential \
  -p LoadCredentialEncrypted \
  -p NoNewPrivileges \
  -p ProtectSystem
如果某个属性在当前版本不受支持,应以本机手册为准,不要直接照搬其他发行版的配置。修改 unit 后,可以先验证语法:
systemd-analyze verify /etc/systemd/system/myapp.service
这一步主要检查 unit 语法、依赖和部分路径问题,不能证明凭据一定没有泄露。
只查看元数据,不输出凭据内容:
stat -c '%A %U:%G %n' \
  /etc/myapp/credentials \
  /etc/myapp/credentials/db-password

namei -l /etc/myapp/credentials/db-password
示例中理想的检查结果可能类似:
drwx------ root:root /etc/myapp/credentials
-rw------- root:root /etc/myapp/credentials/db-password
这是示例结果,不代表所有环境必须采用完全相同的权限。实际判断时还要看目录的每一级父目录是否允许不相关用户遍历,以及备份、配置管理和同步工具是否复制了该文件。
服务运行后,可以从主进程环境中获取凭据目录:
unit=myapp.service
pid=$(systemctl show -p MainPID --value "$unit")

cred_dir=$(
  sudo tr '\0' '\n' < "/proc/$pid/environ" |
  sed -n 's/^CREDENTIALS_DIRECTORY=//p'
)

printf 'credential directory: %s\n' "$cred_dir"
sudo stat -c '%A %U:%G %n' \
  "$cred_dir" \
  "$cred_dir/db-password"
如果应用清理了环境变量,或者服务没有正常运行,这种方法可能无法得到路径。此时应结合服务日志和 systemd 文档检查,而不是猜测运行时目录。
在测试主机上,可以验证目标用户和无关用户的读取结果。下面假设目标服务使用 myapp 用户:
sudo -u myapp test -r "$cred_dir/db-password" \
  && echo "myapp can read the credential"

sudo -u nobody test -r "$cred_dir/db-password" \
  && echo "unexpected: nobody can read the credential" \
  || echo "nobody cannot read the credential"
命令只测试可读性,不打印密码内容。如果服务使用其他用户,应替换为实际运行身份。若服务以 root 运行,这项隔离检查的意义会降低,应优先评估是否能够改为专用非 root 用户。
确认应用没有把密码重新放回命令行或环境变量:
sudo tr '\0' ' ' < "/proc/$pid/cmdline"
printf '\n'

sudo tr '\0' '\n' < "/proc/$pid/environ" |
  grep -Ei 'password|passwd|token|secret|api[_-]?key' || true
检查时不要把完整输出直接粘贴到工单、聊天记录或公开日志中。密码可能使用不明显的变量名,因此这只是辅助检查,不能替代对 unit 文件和应用启动脚本的审计。
再查看本次启动日志:
journalctl -u myapp.service -b --no-pager
重点关注应用是否打印了完整配置、认证请求、异常堆栈和外部命令参数。systemd-analyze security myapp.service 也可以用来查看服务沙箱设置的整体暴露情况:
systemd-analyze security myapp.service
它给出的是基于 unit 选项的安全评估,不会验证数据库密码是否正确,也不能证明应用内部没有复制或泄露凭据。
systemd 凭据适合单机服务启动时读取少量固定秘密,例如数据库密码、TLS 私钥、接口令牌和签名材料。以下情况需要谨慎:
这类场景可以考虑外部密钥管理服务、专用凭据代理、TPM2 绑定或应用层的短期令牌机制,但这些方案会增加网络依赖、故障处理和密钥恢复复杂度,不能简单认为“外部服务”一定比 systemd 更安全。
最终判断可以按三条边界执行:
LoadCredential=,避免密码进入命令行、环境变量和普通配置文件。$CREDENTIALS_DIRECTORY 验证实际访问结果。LoadCredentialEncrypted=,同时验证备份、重启、迁移和轮换流程。如果服务仍以 root 运行、所有服务共享同一账户,或者应用会把密码写进日志,那么仅仅增加一行 LoadCredential= 并不能构成可靠的访问控制。只有当凭据源、运行时目录、服务身份、沙箱策略和更新流程都通过实际验证时,systemd 凭据管理才适合作为敏感配置保护的一部分。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6151.html