香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


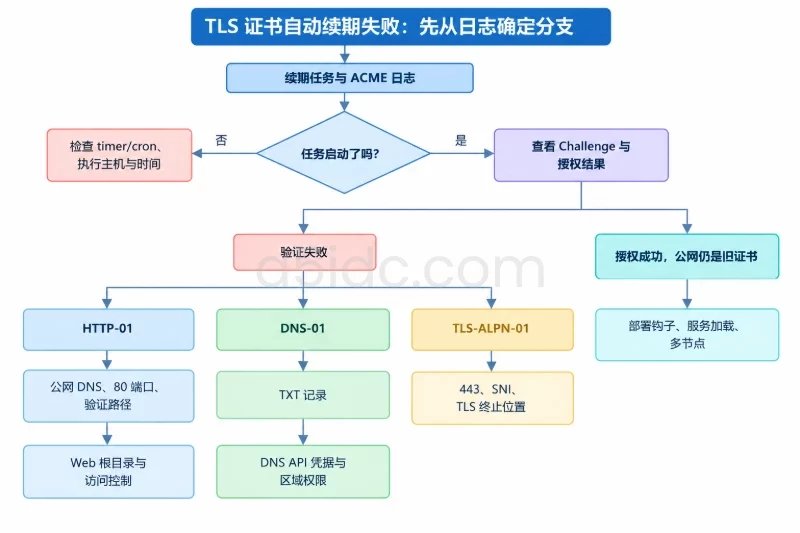
浏览器、监控或巡检提示 TLS 证书即将过期,但自动续期任务看起来“运行过”,这时最容易做错的是直接修改权限、重启 Nginx,甚至删除旧证书。实际排查应先查看续期任务和 ACME 客户端日志,确认任务是否启动、证书对应哪些域名、采用哪种验证方式以及失败发生在哪一步;随后从公网核对 DNS 和验证入口,最后才进入主机检查 Web 根目录、DNS API 凭据、部署钩子和服务加载。
因此,日志、域名解析、验证权限不是三选一:日志先查,用来决定后两项的方向;DNS 和端口属于外部可达性;权限则要在确认验证方式后再查。若没有任务启动记录,应先处理调度;若日志出现 HTTP 404、403 或 DNS TXT 缺失,就不要先修改证书文件;若验证已经成功但浏览器仍拿到旧证书,重点应转向部署、SNI、负载均衡或 CDN 节点。
以下命令以 Linux、systemd、Nginx 和常见 ACME 客户端为例,示例域名使用 example.com。实际操作时,应替换为证书中的真实域名、续期客户端使用的目录以及服务名称。
主机上的证书文件不一定就是用户实际访问时拿到的证书。Nginx 可能没有重新加载,负载均衡或 CDN 也可能仍指向另一份证书。因此,第一步应从访问入口检查证书:
DOMAIN=example.com

echo | openssl s_client \
  -connect "${DOMAIN}:443" \
  -servername "${DOMAIN}" 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates -serial -ext subjectAltName
重点查看以下字段:
notBefore 和 notAfter:确认当前公网证书的有效期;subjectAltName:确认访问域名是否在证书覆盖范围内;issuer:确认拿到的是哪家证书机构签发的证书;serial:后续可用于判断证书是否真的发生了更新。如果握手失败,优先检查 443 监听、DNS 指向和 SNI 虚拟主机;如果证书域名不匹配,通常是默认站点或错误节点响应;如果有效期仍然是旧日期,则要继续检查续期结果和部署过程,而不是立即认为签发失败。
先确认续期任务是否存在、最近是否执行过。systemd 环境可以使用:
sudo systemctl list-timers --all | grep -Ei 'certbot|acme|renew'
sudo systemctl status certbot.timer --no-pager
sudo journalctl --since "24 hours ago" --no-pager | grep -Ei 'certbot|acme|renew'
certbot.timer 并不是所有系统都存在。如果列表中显示的是其他服务名,应以实际名称查询:
sudo journalctl -u certbot.service --since "24 hours ago" --no-pager
sudo journalctl -u certbot-renew.service --since "24 hours ago" --no-pager
使用 Certbot 时,还可以查看其客户端日志:
sudo tail -n 200 /var/log/letsencrypt/letsencrypt.log
如果使用的是定时任务而不是 systemd,应检查任务配置和执行用户:
sudo crontab -l 2>/dev/null
sudo grep -RniE 'certbot|acme|renew' /etc/cron.d /etc/cron.daily /etc/cron.hourly 2>/dev/null
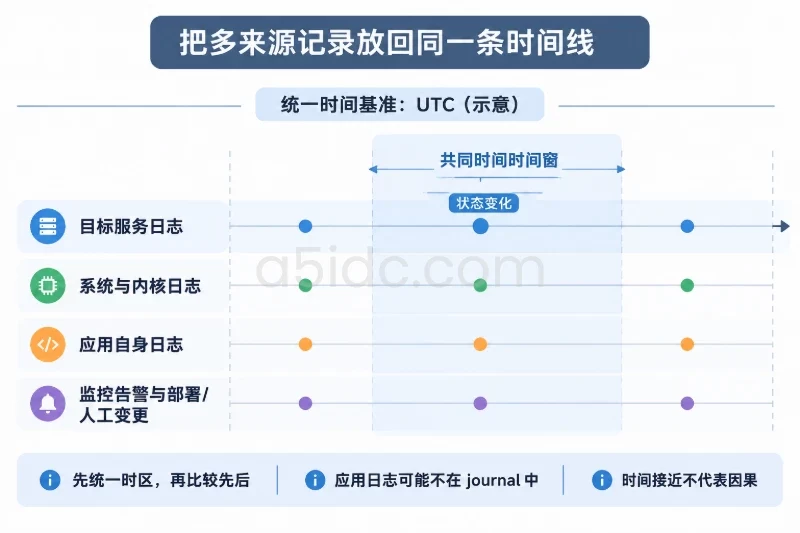
日志中不要只看最后一行“command exited with 0”。续期程序可能因为证书尚未达到续期阈值而跳过,命令本身成功并不代表新证书已经签发。还应同时记录系统时间和时区:
date -u
timedatectl status
以下字段最适合用来还原一次续期事件:
| 日志字段 | 需要确认的内容 | 对排查的作用 |
|---|---|---|
| 开始和结束时间 | 是否在预期窗口执行,时区是否一致 | 判断任务是否真的运行以及时间线是否错位 |
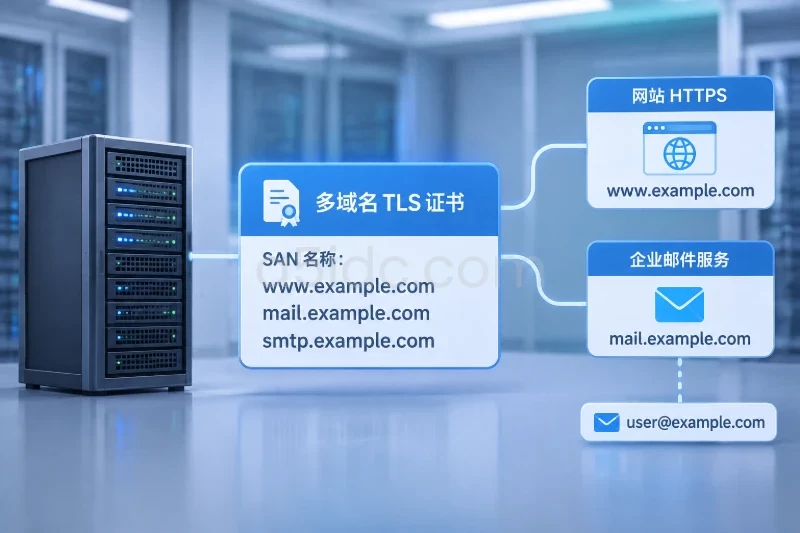
| 证书标识和域名 | 续期配置对应哪个证书、哪些 SAN 域名 | 防止排查了错误的证书配置 |
| Challenge 类型 | HTTP-01、DNS-01 或 TLS-ALPN-01 | 决定检查 Web 路径、TXT 记录还是 443 监听 |
| 验证地址或 TXT 名称 | 具体访问路径、主机名或 _acme-challenge 记录 | 确认验证对象没有写错 |
| HTTP 状态或 DNS API 返回码 | 404、403、超时、401、权限不足等 | 将问题定位到路由、访问控制或凭据 |
| CA 返回的错误 | unauthorized、timeout、rateLimited、CAA 等 | 区分网络、策略、域名授权和签发限制 |
| 部署钩子和重载结果 | 新证书是否复制、链接、加载成功 | 判断“已签发但仍提供旧证书”的原因 |
| 进程退出码 | 客户端是否以失败状态结束 | 与日志正文结合,不能单独作为成功依据 |
例如,下面是一个用于说明判断路径的模拟时间线:
# 以下为示例日志,不代表某个真实环境
2025-03-08 02:00:01 renew start: example.com
2025-03-08 02:00:03 challenge: HTTP-01
2025-03-08 02:00:04 GET http://example.com/.well-known/acme-challenge/abc123 -> 404
2025-03-08 02:00:05 authorization failed: unauthorized
2025-03-08 02:00:05 deploy hook skipped
这组记录说明客户端已经启动,失败点在 HTTP 验证路径,不应先查私钥权限。若最后一行是“authorization valid”,但部署钩子报错,则排查重点应转向证书安装和服务重载。
验证机构访问的是公开 DNS 结果,不一定与服务器本地的 /etc/hosts 或内网 DNS 一致。先针对证书中的每个域名查询 A、AAAA 和 CNAME:
DOMAIN=example.com

for resolver in 1.1.1.1 8.8.8.8; do
  echo "resolver: ${resolver}"
  dig @"${resolver}" A "${DOMAIN}" +noall +answer
  dig @"${resolver}" AAAA "${DOMAIN}" +noall +answer
  dig @"${resolver}" CNAME "${DOMAIN}" +noall +answer
done

dig NS "${DOMAIN}" +short
dig CAA "${DOMAIN}" @1.1.1.1 +short
需要重点判断:
A 记录正常而 AAAA 记录指向旧主机,是常见的隐蔽问题。验证机构可能优先访问 IPv6,导致浏览器从 IPv4 访问正常,但续期仍失败。可以分别测试:
curl -4 -i --max-time 10 \
  "http://${DOMAIN}/.well-known/acme-challenge/probe-not-found"

curl -6 -i --max-time 10 \
  "http://${DOMAIN}/.well-known/acme-challenge/probe-not-found"
随机探测文件不存在时,返回正确站点的 404 并不一定是故障,反而能说明请求已经到达预期虚拟主机。需要重点警惕的是连接超时、连接拒绝、跳转到无关域名、统一返回 403 或展示了另一套站点内容。
如果刚修改过 DNS,应同时记录原记录值和 TTL,不要在未确认业务影响前直接删除 AAAA、CNAME 或旧地址。修复时只改动目标记录;出现异常时恢复原值,再等待相应 TTL 传播。
DNS-01 验证还需要检查 TXT 记录。注意 TXT 名称应以日志中显示的完整域名为准,子域名证书不一定使用根域名的 _acme-challenge:
dig TXT "_acme-challenge.${DOMAIN}" @1.1.1.1 +noall +answer
dig TXT "_acme-challenge.${DOMAIN}" @8.8.8.8 +noall +answer
如果日志显示客户端已经提交 TXT,但公共解析器查不到,可能是 DNS API 写入了错误的区域、权威 DNS 未更新,或者递归缓存仍未过期。若存在多个 TXT 值,不要随意清空,因为其中可能有其他正在进行的验证。
不同验证方式对应的故障面不同,不能用检查 HTTP 文件的方法处理所有续期失败:
| Challenge 类型 | 外部必须满足的条件 | 优先检查内容 |
|---|---|---|
| HTTP-01 | 验证域名能够访问 80 端口,并返回指定路径的准确内容 | A/AAAA、80 端口、Nginx 路由、Web 根目录、访问控制 |
| DNS-01 | _acme-challenge 下出现正确 TXT 记录 | DNS API 凭据、区域权限、权威 DNS、TXT 传播 |
| TLS-ALPN-01 | 验证域名能够访问 443,并由支持该验证的服务处理 ALPN 握手 | 443 监听、SNI、负载均衡和 TLS 终止位置 |
对于 HTTP-01,若已经从客户端配置中确认 Web 根目录,可以临时创建一个唯一的探测文件。以下操作只针对新生成的文件,不应使用通配符删除:
WEBROOT=/var/www/acme
TOKEN="acme-probe-$(date +%s)"
TEST_FILE="${WEBROOT}/.well-known/acme-challenge/${TOKEN}"

if sudo test -e "$TEST_FILE"; then
  echo "测试文件已存在,停止以免覆盖"
  exit 1
fi

cleanup() {
  sudo rm -f -- "$TEST_FILE"
}
trap cleanup EXIT

printf '%s\n' "$TOKEN" | sudo tee "$TEST_FILE" >/dev/null

curl -i --max-time 10 \
  "http://${DOMAIN}/.well-known/acme-challenge/${TOKEN}"
返回状态和内容可以这样理解:
200 且响应正文就是 TOKEN:公网路径、主机名和文件映射基本正常;404:可能是 Nginx 使用了错误的 root、错误的 server_name,或请求落入默认站点;403 或 401:可能被认证、WAF、访问控制或文件权限拦截;301 或 302:如果跳转到同一域名且目标仍可访问,不一定失败,但应确认验证路径没有被带到需要登录的页面;探测完成后,脚本会通过 trap 删除刚刚创建的唯一测试文件。若中途手工终止,也应确认该文件已经清理;不要删除整个 .well-known 目录。
先查看实际生效的 Nginx 配置,而不是只看某个可能未被引用的配置文件:
sudo nginx -T 2>/dev/null \
  | grep -n -A12 -B4 'well-known/acme-challenge'
一种常见的 root 写法如下:
location ^~ /.well-known/acme-challenge/ {
    root /var/www/acme;
    default_type text/plain;
    try_files $uri =404;
}
使用这段配置时,请求:
/.well-known/acme-challenge/token
对应的文件路径应为:
/var/www/acme/.well-known/acme-challenge/token
如果使用 alias,路径映射规则不同,末尾斜杠也会影响结果。不要同时堆叠 root、alias、proxy_pass 和应用路由;应先确认 ACME 路径最终由哪一条 location 处理。
检查目录层级和文件属性:
sudo namei -l "$TEST_FILE"
sudo stat -c '%A %U:%G %n' \
  "$WEBROOT" \
  "$WEBROOT/.well-known" \
  "$WEBROOT/.well-known/acme-challenge" \
  "$TEST_FILE"
Nginx 工作进程通常不是以 root 身份运行。应将下面的 www-data 替换为实际工作用户,例如某些发行版使用 nginx:
sudo -u www-data test -r "$TEST_FILE" \
  && echo "文件可读" \
  || echo "文件不可读"
目录需要具备逐级进入权限,文件需要具备读取权限。不要用 chmod 777 作为通用修复。若必须修改属主、属组或模式,应先记录原值,确认影响范围后只修改 ACME 专用目录;回滚时恢复记录的原属主、属组和权限。
如果启用了 SELinux,不要直接关闭安全策略。先查看状态和审计记录:
getenforce
ls -Zd "$WEBROOT" "$WEBROOT/.well-known" "$WEBROOT/.well-known/acme-challenge"
sudo ausearch -m avc -ts recent
对于 DNS-01,检查的是 DNS API 凭据而不是 Web 根目录。可以查看凭据文件的属主和权限,但不要把文件内容或令牌粘贴到终端记录、工单和日志中:
sudo stat -c '%A %U:%G %n' /etc/letsencrypt/dns-credentials.ini
凭据通常至少需要在指定 DNS 区域创建和删除 TXT 记录的权限。定时任务运行时的用户、环境变量和工作目录可能与手工登录后执行命令时不同,因此“命令行手工成功”不能直接证明定时任务也能成功。
主机侧可以确认是否有进程监听对应端口:
sudo ss -lntp | grep -E ':(80|443)[[:space:]]'
没有 80 监听时,HTTP-01 不会因为修改文件权限而恢复;没有 443 监听时,TLS-ALPN-01 或正常 HTTPS 访问都会受到影响。外部安全组、防火墙和负载均衡策略仍需在对应平台查看。
如果域名后面有多个节点,验证机构可能命中任意节点。单台服务器上的测试文件返回 200,并不能证明其他节点也有相同文件。各节点应使用共享 Web 根目录,或者由续期流程同步验证文件;修改安全策略时只针对明确的验证路径和来源,避免临时关闭整套防护。
| 观察到的结果 | 更可能的原因 | 下一步 |
|---|---|---|
| 没有任何续期启动记录 | timer、cron 未启用,或任务运行在另一台机器 | 查定时器、任务用户、执行主机和系统时间 |
| 有启动记录但显示 skipped/not due | 证书尚未达到续期阈值 | 核对 notAfter 和续期配置,不要把正常跳过当成失败 |
| A 正常、AAAA 指向旧节点 | IPv6 访问到了旧服务 | 确认 IPv6 业务用途后修正记录,并保留旧值以便回滚 |
| HTTP 返回 404 | Web 根目录、Nginx location 或虚拟主机不匹配 | 对照客户端 webroot 和 nginx -T,用唯一探测文件复测 |
| HTTP 返回 403/401 | 认证、WAF、ACL 或文件读取权限拦截 | 查看访问日志和安全策略,只放行必要验证路径 |
| HTTP 超时或连接拒绝 | 80 端口、外部防火墙、负载均衡或监听异常 | 从 IPv4、IPv6 和各节点分别测试 |
| TXT 记录不存在 | DNS API 写入错误区域、权限不足或传播未完成 | 查看 API 返回码、权威 NS 和完整 TXT 名称 |
| 返回 CAA 错误 | CAA 记录不允许当前签发机构 | 核对续期客户端使用的 CA,再按原值记录修改 CAA |
| 授权成功但部署钩子失败 | 新证书已签发,复制、链接或重载失败 | 查看部署脚本和 Nginx 错误日志,验证服务是否仍使用旧证书 |
| 本地证书已更新,公网仍是旧证书 | 服务未 reload、SNI 错误、CDN 或某个节点未同步 | 对本地文件、公网入口和每个后端节点分别检查 |
Nginx 访问日志尤其适合与 ACME 客户端日志按时间对齐:
sudo tail -n 100 /var/log/nginx/access.log
sudo tail -n 100 /var/log/nginx/error.log
如果 ACME 客户端显示请求已经发出,但 Nginx 访问日志完全没有对应记录,问题可能发生在 DNS、负载均衡或外部防火墙;如果访问日志中有请求且状态为 404,则应回到路径映射;如果状态为 200 但客户端仍报告内容不匹配,则要检查多节点、缓存或请求是否落到另一套配置。
排查过程中不要同时修改 DNS、Nginx 和权限,否则即使问题暂时消失,也很难确定根因。建议按以下顺序处理:
修改 Nginx 后先检查语法,不要直接重启:
sudo nginx -t
只有语法检查成功,且确认变更范围正确时,才使用平滑 reload:
sudo systemctl reload nginx
如果 nginx -t 失败,不应执行 reload;如果 reload 后服务异常,应恢复刚才修改的配置,重新执行 nginx -t,再进行 reload。只有在确认 reload 无法完成且具备维护窗口时,才考虑重启服务。
如果使用 Certbot,可以先运行测试续期:
sudo certbot renew --dry-run --verbose
该命令主要用于验证续期配置、授权流程和客户端交互。需要注意:
--force-renewal,这可能造成不必要的签发请求和速率限制。测试流程成功后,若证书确实已经接近续期窗口,再执行客户端的正常续期命令。例如 Certbot 环境可以使用:
sudo certbot renew --verbose
命令返回后,继续确认新证书文件和服务加载状态,而不是只看“renew succeeded”这一行。
先检查证书文件或符号链接:
CERT=/etc/letsencrypt/live/example.com/fullchain.pem

sudo readlink -f "$CERT"
sudo openssl x509 -in "$CERT" \
  -noout -subject -issuer -dates -serial -ext subjectAltName
然后查看 Nginx 最近的重载结果:
sudo nginx -t
sudo systemctl status nginx --no-pager
sudo journalctl -u nginx --since "10 minutes ago" --no-pager
最后重新从公网检查:
echo | openssl s_client \
  -connect "${DOMAIN}:443" \
  -servername "${DOMAIN}" 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates -serial -ext subjectAltName

curl -4 -fsSI --max-time 10 "https://${DOMAIN}/"
curl -6 -fsSI --max-time 10 "https://${DOMAIN}/"
如果当前证书已过期,curl 可能因为证书校验失败而退出,这时可以暂时使用 curl -k 只验证请求是否到达正确站点,但不能把 -k 的成功当成 TLS 已修复。证书有效性应以 openssl s_client 的结果和正常 TLS 校验为准。
对于负载均衡或多节点环境,还要逐个检查后端节点实际提供的证书。只要有一个节点仍使用旧证书,部分访问者就可能继续看到过期提示。
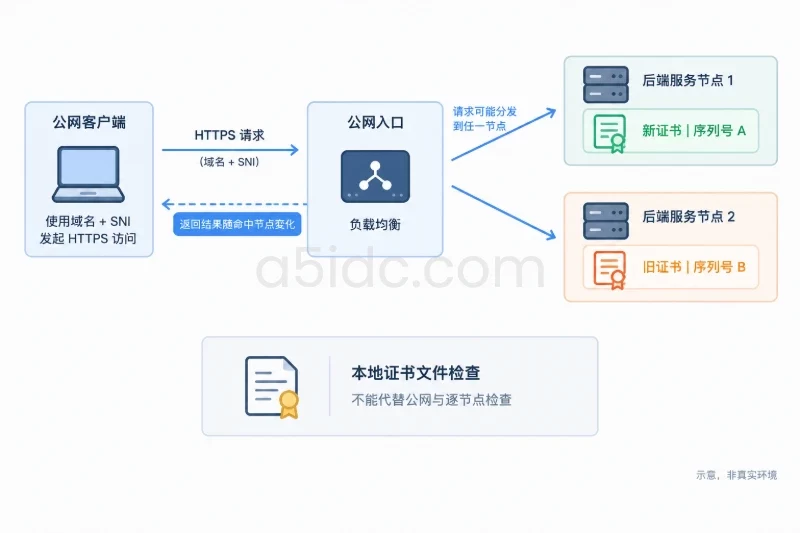
修复完成后,至少观察一次下一轮定时任务,并确认日志中同时出现任务启动、授权成功、证书更新和服务加载记录。可以继续查看定时器状态:
sudo systemctl list-timers --all | grep -Ei 'certbot|acme|renew'
监控不应只关注“续期命令是否执行”,还应记录以下指标:
notAfter;notAfter;可以按剩余 30 天、14 天和 7 天设置分级告警,具体阈值根据业务变更窗口调整。若下一次任务没有启动,继续查调度;若启动但授权失败,沿用 Challenge 类型对应的外部到内部路径;若授权成功却再次提供旧证书,则优先检查部署钩子、服务 reload 和多节点同步。这样才能把一次临时修复变成可持续验证的自动续期链路。
A5idc数据面向网站、业务后台和接口服务提供香港、美国、日本等多地区物理服务器租用,涵盖常规建站及不同CPU、SSD/NVMe存储和网络线路方案,可为Nginx承载的HTTPS站点及其证书文件、续期任务提供运行环境。多地区与不同带宽配置也为跨区域业务节点布局提供资源选择,便于将网站服务部署在符合业务访问范围的服务器上。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6135.html