香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


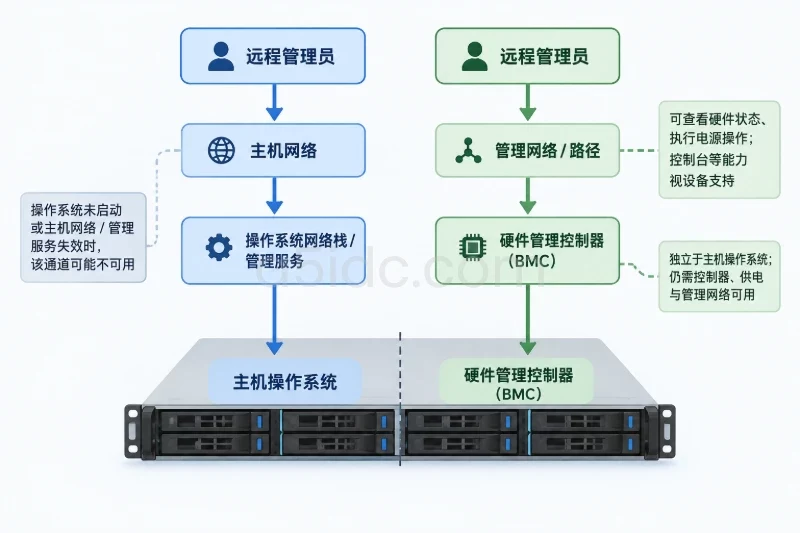
很多人会把独立服务器的远程管理页面理解成“服务器操作系统上的一个管理程序”。实际上,Redfish通常运行在服务器主板上的管理控制器,也就是BMC(Baseboard Management Controller)中。客户端通过HTTPS访问BMC提供的REST接口,BMC再把读取传感器、查看硬件、控制电源等请求转换为底层管理操作,因此即使服务器操作系统宕机、未安装系统,部分带外管理功能仍可能可用。
接口能否登录,也不等于接口权限足够。Redfish权限验证至少要经过网络连通性、TLS认证、账号认证、角色权限和具体资源支持这几层。一个只读账号可能可以读取/redfish/v1/Systems,但不能修改启动顺序;一个具备管理权限的账号也可能因为固件未实现某个资源,仍然无法执行对应操作。验证时应同时观察HTTP状态码、返回资源、角色信息和目标操作的实际限制,而不是只看“登录成功”。
这里的“独立服务器”通常指物理独立服务器,而不是虚拟机或仅由云平台控制的实例。物理服务器主板上一般包含一个独立的管理控制器,常见名称包括BMC、管理处理器或远程管理控制器。不同厂商可能为它提供不同品牌的网页管理界面,但Redfish是其中一种标准化接口形式。
BMC与主机操作系统之间存在管理通道,但并不等同于操作系统中的服务进程。BMC通常具备自己的处理器、内存、固件和网络配置,并通过专用管理网口或共享网口与管理网络通信。它可以从温度传感器、电源模块、风扇、内存控制器等部件获取状态,也可以向主板发送开机、关机、重启等控制指令。
因此,以下几种情况并不矛盾:
BMC可用并不表示主机业务一定可用。带外管理通道解决的是“能否接触到设备并执行管理动作”,不负责保证应用、文件系统、业务端口或主机网络正常。
围绕物理服务器的远程运维场景,A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的独立服务器租用,涵盖Xeon、AMD EPYC等计算平台,以及NVMe存储和不同地区的网络线路选择。这些资源可承载业务后台、数据库与接口服务;物理服务器作为独立设备,也使硬件层的带外管理与操作系统内的业务运维有了明确的区分。
Redfish由DMTF定义,采用基于HTTPS的REST风格接口,并以JSON描述资源。服务根通常是:
/redfish/v1/
从这个入口可以继续发现不同资源。常见资源及其用途如下:
| 资源路径示例 | 主要内容 | 常见权限关注点 |
|---|---|---|
/redfish/v1/Systems | 计算系统、处理器、内存、启动和电源状态 | 读取通常低于修改启动或电源控制 |
/redfish/v1/Chassis | 机箱、风扇、温度、电源和物理部件 | 读取传感器与修改管理配置权限不同 |
/redfish/v1/Managers | BMC本身及其网络、时间、固件状态 | 修改通常需要较高管理权限 |
/redfish/v1/AccountService | 账号、角色、认证策略 | 查看和修改账号的权限通常分离 |
/redfish/v1/SessionService | 会话服务和会话集合 | 创建、查询、删除会话受实现限制 |
/redfish/v1/Registries、/Schemas | 消息注册表和模式信息 | 主要用于发现和解析,不代表业务控制权限 |
这些路径是标准资源模型中的常见入口,但具体资源ID、是否存在、字段名称以及厂商扩展,仍取决于BMC固件版本。不能因为某个厂商的服务器存在Systems/1,就假设所有设备都使用相同ID。
一次典型的Redfish调用可以抽象为以下过程:
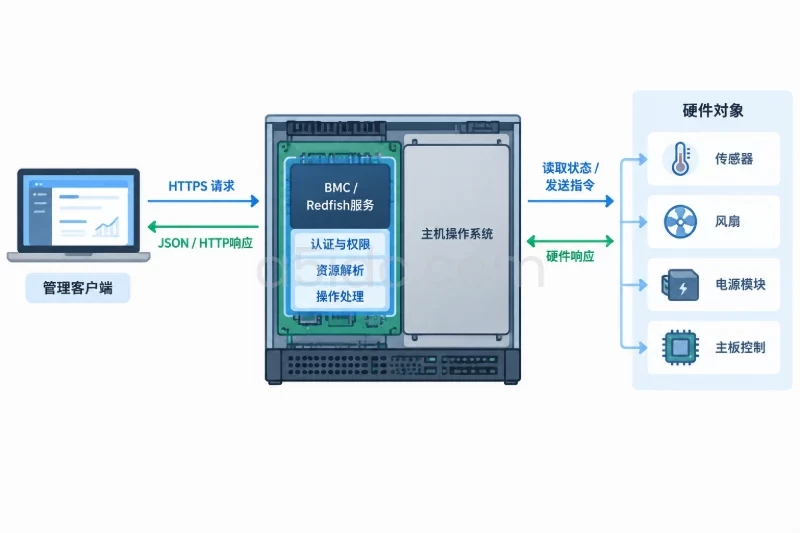
读取操作一般使用GET,修改资源属性常见为PATCH,创建资源使用POST,删除会话或某些对象使用DELETE。电源重启等不是普通属性修改,而通常表现为对Actions目标发起POST请求。
例如,系统资源可能包含类似结构:
{
  "@odata.id": "/redfish/v1/Systems/1",
  "PowerState": "On",
  "Boot": {
    "BootSourceOverrideEnabled": "Disabled"
  },
  "Actions": {
    "#ComputerSystem.Reset": {
      "target": "/redfish/v1/Systems/1/Actions/ComputerSystem.Reset",
      "ResetType@Redfish.AllowableValues": [
        "On",
        "ForceOff",
        "GracefulRestart"
      ]
    }
  }
}
这段数据表达了三个重要信息:
On;AllowableValues只能说明该固件声明了哪些参数,不等于当前账号一定拥有执行权限。账号仍可能在提交请求时收到403 Forbidden。
Redfish资源通常使用@odata.id相互引用。例如,服务根可以链接到系统集合,系统集合的Members再链接到一个或多个系统资源。客户端应优先读取这些链接,而不是把路径固定为某个厂商、某个型号的写法。
一个简化的发现关系通常类似:
/redfish/v1/
  ├── Systems
  │    └── Members
  ├── Chassis
  ├── Managers
  ├── AccountService
  └── SessionService
集合资源可能包含:
{
  "@odata.type": "#ComputerSystemCollection.ComputerSystemCollection",
  "Members": [
    {
      "@odata.id": "/redfish/v1/Systems/1"
    }
  ],
  "Members@odata.count": 1
}
BMC可能存在多个系统、多个机箱或多个管理器,也可能只公开其中一部分。通过集合中的@odata.id继续访问,兼容性通常高于直接拼接/Systems/1。
Redfish实现常见两种认证方式。
第一种是HTTP Basic认证。客户端在每次请求中发送用户名和密码,由BMC完成校验。它实现简单,但生产环境必须配合HTTPS,否则凭据可能在传输中暴露。第二种是Redfish会话认证:客户端向SessionService/Sessions提交账号信息,BMC返回会话令牌,后续请求通过X-Auth-Token等请求头携带令牌。
会话认证的基本逻辑如下:
提交用户名和密码
        ↓
创建会话
        ↓
获得会话令牌和会话资源地址
        ↓
使用令牌访问Redfish资源
        ↓
任务结束后删除会话或等待超时
权限判断通常还要经过角色映射。常见角色名称可能包括Administrator、Operator和ReadOnly,但具体名称、附带权限以及厂商自定义角色需要以设备返回的角色资源为准。Redfish权限概念通常围绕登录、配置BMC、配置账号、配置自身和配置服务器组件等能力展开。
权限并不是“能登录”与“不能登录”两种状态,而是与资源和HTTP方法有关。例如:
| 测试对象 | 只读账号可能的结果 | 管理账号可能的结果 | 判断含义 |
|---|---|---|---|
GET /redfish/v1/ | 允许 | 允许 | 验证服务和基础认证 |
GET /redfish/v1/Systems | 通常允许 | 允许 | 验证系统资源读取 |
GET /redfish/v1/AccountService/Accounts | 可能拒绝 | 可能允许 | 验证账号信息读取权限 |
PATCH启动配置 | 通常拒绝 | 视角色和固件而定 | 验证组件配置权限 |
POST系统重置动作 | 通常拒绝 | 视角色和策略而定 | 验证电源控制权限 |
表中的“可能”很重要。不同BMC会隐藏敏感资源、采用厂商角色、限制某些HTTP方法,或者根据安全策略返回不同结果。
BMC可能使用独立管理网口,也可能与主机网卡共享物理端口。共享网口模式下,交换机端口、VLAN、链路协商和主机网卡状态都可能影响访问;独立网口模式下,BMC有单独的IP地址、网关和网络路径,但仍需确认网线、交换机端口和管理VLAN配置。
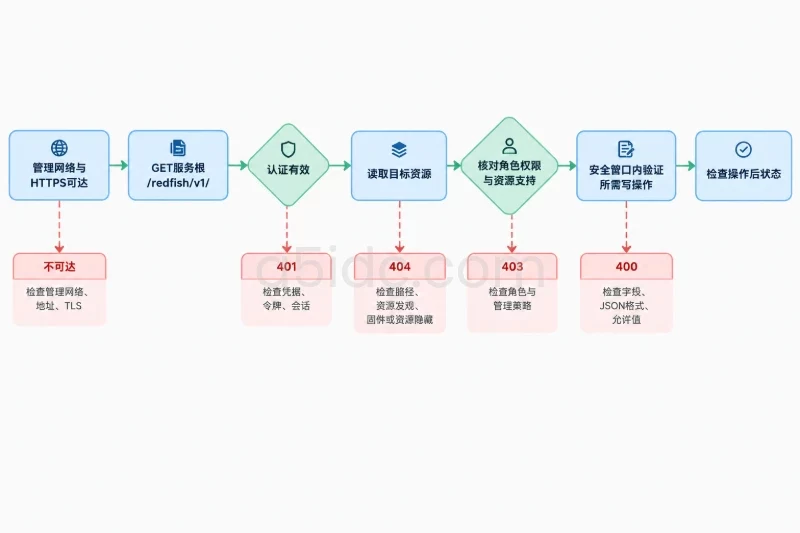
HTTPS访问失败不一定是权限问题,至少要先区分:
如果服务根连不上,就不能用401或403解释问题,因为请求可能根本没有到达Redfish服务。
Redfish提供的是资源模型和接口规范,并不保证所有服务器实现完全相同。固件版本会影响:
ResetType;400、403或其他状态码;因此,先读取资源本身,再根据返回的Actions、AllowableValues、Links和属性描述判断,比直接发送固定请求更稳妥。尤其是启动顺序、电源动作、固件升级和账号管理,不应依赖其他型号的接口样例。
账号权限可以理解为三项条件的交集:
最终能否执行
= 账号认证有效
× 角色拥有相应权限
× 目标资源和操作由固件支持
任一项不成立,请求都可能失败。比如:
因此,不能通过一个成功的GET请求推断所有PATCH和POST都可用,也不能仅凭网页上显示的“管理员”文字判断Redfish API具备完整管理权限。
准备BMC地址、账号、CA证书后,先访问服务根。以下命令使用Linux或macOS常见的curl语法,bmc-ca.pem代表由管理环境信任的CA证书:
export BMC='https://192.0.2.10'
export RF_USER='readonly'
read -r -s RF_PASS
export RF_PASS

curl -sS \
  --cacert ./bmc-ca.pem \
  -u "$RF_USER:$RF_PASS" \
  -o redfish-root.json \
  -w 'HTTP %{http_code}\n' \
  "$BMC/redfish/v1/"
正常情况下,响应应为JSON,HTTP状态码通常为200。可以检查返回内容中是否存在类似以下字段:
{
  "@odata.id": "/redfish/v1/",
  "RedfishVersion": "1.15.0",
  "Systems": {
    "@odata.id": "/redfish/v1/Systems"
  },
  "Managers": {
    "@odata.id": "/redfish/v1/Managers"
  }
}
版本号这里只是示例,不应据此判断所有设备的实际版本。重点是确认服务根存在、返回JSON,并且能够发现后续资源。
如果是实验环境且没有可验证的CA证书,可以临时使用curl -k排除证书校验因素,但这只适合短时诊断,不应作为生产验证方式:
curl -k -sS \
  -u "$RF_USER:$RF_PASS" \
  -o redfish-root.json \
  -w 'HTTP %{http_code}\n' \
  "$BMC/redfish/v1/"
若使用-k后可以访问,而使用正式证书失败,问题主要在证书链、域名匹配或信任配置,不应简单归结为Redfish权限不足。
可以用已知资源进行只读验证:
curl -sS \
  --cacert ./bmc-ca.pem \
  -u "$RF_USER:$RF_PASS" \
  -o systems.json \
  -w 'HTTP %{http_code}\n' \
  "$BMC/redfish/v1/Systems"
常见状态码可以按以下方式理解:
200 OK:请求成功,至少具备该资源的读取权限;201 Created:创建资源成功,常见于建立会话等场景;204 No Content:操作成功但没有返回正文;400 Bad Request:请求格式、字段或参数不符合要求;401 Unauthorized:未通过认证、凭据错误或会话无效;403 Forbidden:已识别身份,但权限不足,或被管理策略拒绝;404 Not Found:资源不存在、路径错误,部分设备也可能用它隐藏无权访问的资源;405 Method Not Allowed:资源存在,但不支持当前HTTP方法。401和403是有用的初步线索,但不是所有BMC都严格按同一方式返回。验证时还应保存响应正文,因为Redfish错误通常会包含错误码、消息ID和具体说明。
如果账号具备相应权限,可以读取账号服务入口:
curl -sS \
  --cacert ./bmc-ca.pem \
  -u "$RF_USER:$RF_PASS" \
  "$BMC/redfish/v1/AccountService" \
  -o account-service.json \
  -w 'HTTP %{http_code}\n'
随后读取账号集合:
curl -sS \
  --cacert ./bmc-ca.pem \
  -u "$RF_USER:$RF_PASS" \
  "$BMC/redfish/v1/AccountService/Accounts" \
  -o accounts.json \
  -w 'HTTP %{http_code}\n'
返回结果可能包含账号成员链接。不要直接假设账号ID为1,应从Members读取实际地址。例如:
{
  "Members": [
    {
      "@odata.id": "/redfish/v1/AccountService/Accounts/3"
    }
  ]
}
账号资源中可能出现RoleId、Enabled、账号状态或其他厂商字段。角色资源可能位于AccountService/Roles下,也可能通过账号中的链接发现。验证重点包括:
不要把BMC账号与服务器操作系统账号混为一谈。修改Linux用户密码通常不会修改BMC本地账号;接入目录服务时,BMC的目录映射规则也可能与操作系统不同。
如果设备支持会话认证,可以向会话集合提交请求。下面的密码仅作为格式示例,实际环境应通过密码管理器或安全的临时文件传递,不要把真实密码写入脚本仓库。
curl -sS \
  --cacert ./bmc-ca.pem \
  -D session.headers \
  -o session.body \
  -H 'Content-Type: application/json' \
  -X POST \
  "$BMC/redfish/v1/SessionService/Sessions" \
  -d '{"UserName":"readonly","Password":"REPLACE_ME"}' \
  -w 'HTTP %{http_code}\n'
成功建立会话时,响应头通常会包含会话令牌,响应头或正文还可能给出会话资源地址。可以提取令牌后进行只读请求:
TOKEN=$(grep -i '^X-Auth-Token:' session.headers \
  | tail -n 1 \
  | cut -d: -f2- \
  | tr -d '[:space:]')

curl -sS \
  --cacert ./bmc-ca.pem \
  -H "X-Auth-Token: $TOKEN" \
  "$BMC/redfish/v1/Systems" \
  -o systems-by-session.json \
  -w 'HTTP %{http_code}\n'
会话验证成功只能说明令牌有效且具有相应读取权限。测试结束后,如果响应头提供了具体会话地址,应删除该会话,避免留下长期有效的管理令牌。删除会话本身也属于状态变化操作,执行前应确认目标地址确实是本次创建的会话,而不是其他管理员正在使用的会话。
读取系统资源后,可以先查看动作目标和允许值:
curl -sS \
  --cacert ./bmc-ca.pem \
  -u "$RF_USER:$RF_PASS" \
  "$BMC/redfish/v1/Systems/1" \
  -o system-1.json
使用jq时,可以查看重置动作是否存在:
jq '.Actions["#ComputerSystem.Reset"]' system-1.json
如果结果包含target和允许的ResetType,只能说明设备公开了该动作。它不能替代权限验证,也不代表当前账号可以执行。
真正的动作验证需要向目标地址发送POST,例如:
{
  "ResetType": "GracefulRestart"
}
但即使是优雅重启,也会中断业务,可能触发集群切换、未保存数据丢失或远程连接中断。因此,验证前应满足以下条件:
ResetType来自目标资源声明的允许值;电源动作没有普通配置那样的“撤销”按钮。ForceOff执行后不能通过API恢复被强制终止的进程;即使之后执行On,也不能恢复未写入磁盘的数据。因此,权限验证最好先通过角色信息、资源声明和只读请求完成,只有在确实需要验证“写权限和实际执行能力”时,才在受控设备上执行一次低风险动作。
Redfish适合做物理服务器的硬件发现、状态读取、带外电源管理、部分启动配置和自动化运维。它特别适合在操作系统不可用、系统尚未安装或需要批量读取硬件信息时使用。对于应用日志、文件系统修复、进程管理和业务端口测试,仍然需要操作系统内的管理方式,不能用Redfish替代。
判断一个接口是否真正可用,可以按以下顺序收敛:
GET /redfish/v1/是否返回有效服务根;如果服务根可访问但系统资源返回404,先检查资源发现关系、固件版本和资源是否被隐藏;如果返回401,重点检查凭据、令牌和会话超时;如果返回403,重点检查角色和操作权限;如果返回400,重点检查字段名称、JSON格式和允许值。只有把网络、认证、权限、资源支持和动作风险分开验证,才能准确判断独立服务器的Redfish远程管理到底是“接口可连通”,还是已经具备所需的实际管理能力。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6020.html