香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


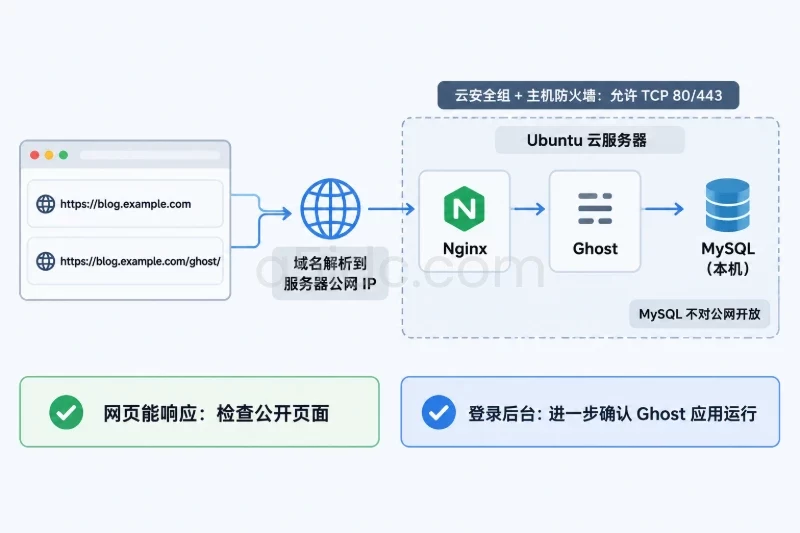
首次在美国服务器上运行 Ghost,最小可用目标是:域名能够通过 HTTPS 打开博客首页,/ghost/ 管理入口可以访问,Ghost 服务由 systemd 托管并能在服务器重启后自动恢复。美国服务器的地域不会改变 Ghost 的核心运行条件,真正需要准备的是兼容的操作系统、Node.js、MySQL、Nginx、域名解析和必要的网络端口。
下面以一台干净的 Ubuntu 22.04 LTS 服务器为例,使用独立数据库用户、Nginx 反向代理和 Ghost CLI 完成首次安装。示例按 Node.js 20 LTS 展开;如果目标 Ghost 版本明确要求 Node.js 18,应将 Node.js 安装步骤中的版本切换为 18,不要强行组合不兼容的版本。
面向美国用户部署 Ghost 博客,A5数据提供美国物理服务器资源,涵盖常规 Xeon、AMD EPYC 等平台,并配备 SSD 或 NVMe 存储及不同内存配置,可承载博客程序、MySQL 数据库、Nginx 与图片文件等运行需求。美国常规系列还提供 CN2 GIA 线路方案,适合将站点访问、后台管理和跨境业务集中部署在美国节点。
| 项目 | 建议条件 | 用途 |
|---|---|---|
| 操作系统 | Ubuntu 22.04 LTS,x86_64 | 便于使用 Ghost CLI、Nginx 和 systemd |
| CPU | 1 vCPU 起步 | 适合低访问量博客首次运行 |
| 内存 | 1GB 可启动,2GB 更宽裕 | Ghost、MySQL 和 Nginx 共同运行 |
| 磁盘 | 至少预留 10GB | 系统、程序、图片和日志 |
| 公网地址 | 固定公网 IPv4 | 域名解析和 HTTPS 证书验证 |
| 域名 | 例如 blog.example.com | Ghost 的正式访问地址 |
| 网络端口 | SSH 端口、80、443 | 管理服务器、HTTP 验证和 HTTPS 访问 |
| 软件组件 | Node.js、MySQL 8、Nginx、Ghost CLI | Ghost 的基本运行依赖 |
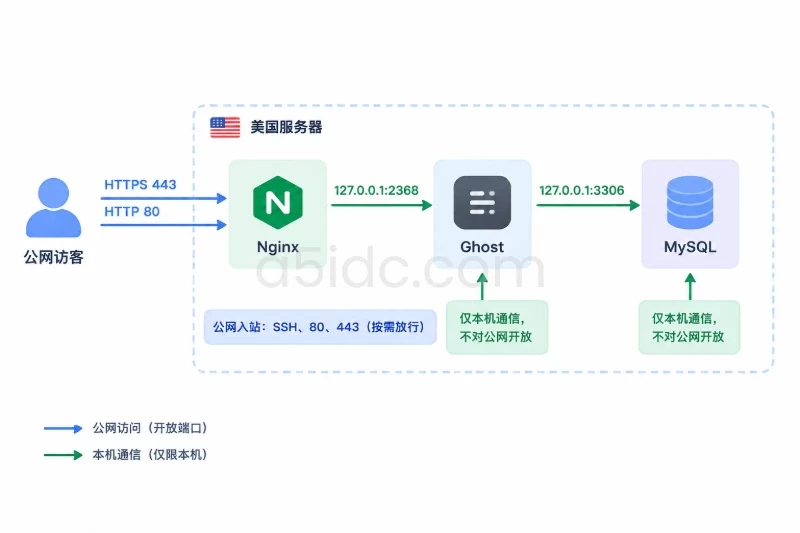
1GB 内存可以用于低负载测试,但安装依赖、生成图片缩略图或同时运行其他服务时更容易出现内存紧张。新开服务器时,2GB 内存通常更适合作为起步配置。Ghost 的 2368 端口只供本机 Nginx 转发,不应直接对公网开放。
先使用普通 SSH 用户登录,并确认该用户具有 sudo 权限。不要直接使用 root 用户执行 ghost install。
id
sudo -v
cat /etc/os-release | grep PRETTY_NAME
uname -m
预期结果应类似于:
uid=1000(deploy) gid=1000(deploy) groups=1000(deploy),27(sudo)
PRETTY_NAME="Ubuntu 22.04.4 LTS"
x86_64
检查 80、443 和 Ghost 默认端口是否已经被其他程序占用:
sudo ss -lntp | grep -E ':(80|443|2368)\b' || true
新服务器通常没有输出。如果已经有 Apache、Nginx、Node.js 应用或其他服务监听这些端口,不要直接覆盖配置,应先确认该服务器是否真的适合用于首次部署 Ghost。
将以下记录指向美国服务器的公网 IPv4 地址:
blog.example.com A 服务器公网IPv4
在服务器或本地电脑检查解析结果:
getent ahostsv4 blog.example.com
如果已安装 dnsutils,也可以使用:
dig +short A blog.example.com
dig +short AAAA blog.example.com
A 记录应返回目标服务器地址。如果存在 AAAA 记录,必须确认该服务器同时配置了可用 IPv6;否则部分访问者可能优先走错误的 IPv6 地址,表现为网站偶尔打不开。没有配置 IPv6 时,不要保留指向其他主机的 AAAA 记录。
如果服务器是全新实例,优先使用云厂商或主机商提供的实例快照作为回滚点。如果服务器上已经存在其他业务,至少保存 Nginx 配置、数据库和站点目录,再开始安装。
首次部署不建议在承载其他网站的生产服务器上直接执行。Ghost CLI 可能会新增或调整 Nginx 站点配置,系统升级也可能更新现有软件包。
在确认这是可用于首次部署的服务器后执行:
sudo apt update
sudo apt install -y nginx mysql-server curl ca-certificates gnupg unzip dnsutils
检查 Nginx 和 MySQL 服务:
sudo systemctl enable --now nginx
sudo systemctl enable --now mysql

systemctl is-active nginx
systemctl is-active mysql
预期结果均为:
active
如果服务没有启动,先查看状态,不要立即重复安装:
sudo systemctl status nginx --no-pager
sudo systemctl status mysql --no-pager
检查 Nginx 配置语法:
sudo nginx -t
预期结果包含:
syntax is ok
test is successful
以下命令以 Node.js 20 LTS 为示例。Ghost 不同主版本的 Node.js 要求可能不同,若目标版本要求 Node.js 18,将 NODE_MAJOR=20 改为 NODE_MAJOR=18。
NODE_MAJOR=20

curl -fsSL "https://deb.nodesource.com/setup_${NODE_MAJOR}.x" \
  -o /tmp/nodesource_setup.sh

sudo -E bash /tmp/nodesource_setup.sh
sudo apt install -y nodejs
rm -f /tmp/nodesource_setup.sh
验证 Node.js 和 npm:
node --version
npm --version
Node.js 应显示对应的大版本,例如:
v20.x.x
10.x.x
如果 Node.js 版本低于目标 Ghost 版本要求,不要通过修改配置强行绕过安装检查,应先更换到兼容的 Node.js 大版本。
Ghost CLI 负责创建站点目录、安装 Ghost、生成 systemd 服务并配置 Nginx。使用全局 npm 包安装:
sudo npm install --global ghost-cli@latest
ghost --version
命令能够返回 Ghost CLI 版本,说明命令行工具已经可以使用。ghost install 应在普通用户下执行,不要加 sudo。
Ghost 不需要把数据库端口暴露到公网。应用连接数据库时使用 127.0.0.1,数据库用户也只授权给本机 TCP 连接。
进入 MySQL:
sudo mysql
执行以下 SQL。请将示例密码替换为随机生成的强密码,并单独保存到密码管理工具中:
CREATE DATABASE ghost_prod
  CHARACTER SET utf8mb4
  COLLATE utf8mb4_unicode_ci;

CREATE USER 'ghost_app'@'127.0.0.1'
  IDENTIFIED BY 'REPLACE_WITH_A_LONG_RANDOM_PASSWORD';

GRANT ALL PRIVILEGES ON ghost_prod.*
  TO 'ghost_app'@'127.0.0.1';

FLUSH PRIVILEGES;
EXIT;
这里的用户主机是 127.0.0.1,后续 Ghost 安装时的 MySQL hostname 也必须填写 127.0.0.1。如果数据库用户创建为 localhost,但 Ghost 使用 127.0.0.1 连接,可能出现认证失败。
使用刚创建的账号测试连接:
mysql -h 127.0.0.1 -u ghost_app -p -e "SELECT 1;"
输入数据库密码后,预期返回 1。如果出现 Access denied,优先检查用户名、密码、数据库主机和授权范围,不要直接给应用用户授予全局权限。
在普通 SSH 用户下执行:
sudo mkdir -p /var/www/ghost
sudo chown "$USER":"$USER" /var/www/ghost
sudo chmod 775 /var/www/ghost

cd /var/www/ghost
确认当前路径和目录所有者:
pwd
ls -ld /var/www/ghost
预期路径为:
/var/www/ghost
目录所有者应是当前部署用户,而不是 root。这样 Ghost CLI 才能正常写入站点文件,同时在需要配置系统服务时通过 sudo 完成特权操作。
执行:
ghost install
向导中的选项可能会随 Ghost CLI 版本略有变化,但选择逻辑如下:
| 安装项 | 示例值或选择 | 说明 |
|---|---|---|
| Blog URL | https://blog.example.com | 使用最终域名,不要先填临时 IP |
| MySQL hostname | 127.0.0.1 | 与数据库用户授权主机一致 |
| MySQL username | ghost_app | 前面创建的专用用户 |
| MySQL password | 数据库密码 | 不使用 root 密码 |
| Ghost database name | ghost_prod | 前面创建的数据库 |
| 创建或配置 MySQL 用户 | No | 数据库和用户已经手动创建 |
| 配置 Nginx | Yes | 让 Nginx 代理 Ghost |
| 配置 SSL | Yes | DNS 和 80、443 端口已就绪时选择 |
| 配置 systemd | Yes | 让 Ghost 支持开机启动和服务管理 |
| 立即启动 Ghost | Yes | 安装完成后直接启动 |
如果域名尚未解析成功,或者云防火墙还没有放行 80 端口,可以先选择不配置 SSL,待 DNS 和网络放通后再执行:
cd /var/www/ghost
ghost setup ssl
SSL 证书申请通常需要域名已经解析到本机,并且证书验证请求能够从公网访问服务器的 80 端口。不要在 DNS 未生效时连续重复申请证书,以免触发证书申请频率限制。
安装完成后,在站点目录中检查实例状态:
cd /var/www/ghost
ghost ls
典型的成功状态应包含运行中的站点,状态类似 running。随后从本机访问 Ghost 默认端口:
curl -sS -o /dev/null -w 'Ghost local HTTP %{http_code}\n' \
  http://127.0.0.1:2368/
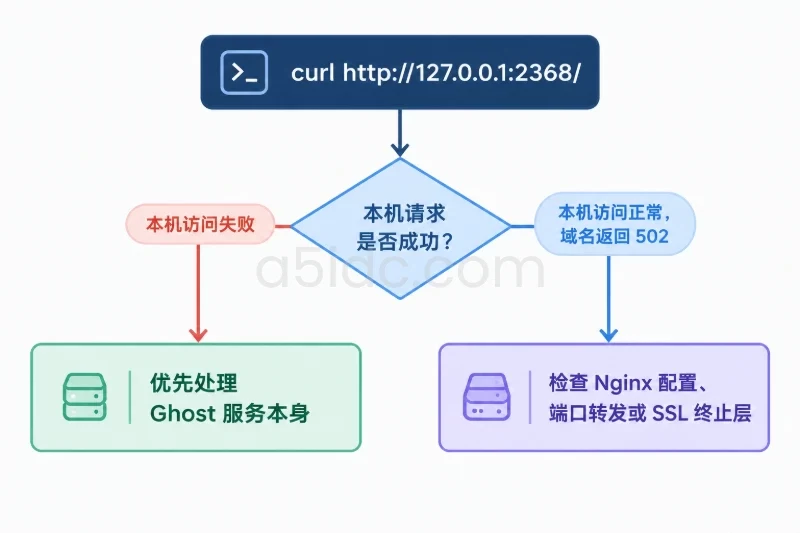
预期返回 200、301 或 302。重点是不能出现连接拒绝或超时。如果本机 2368 端口访问失败,问题在 Ghost 进程或 Node.js 环境,不要先修改公网 DNS。
查看 Ghost 日志:
ghost log
如果日志持续滚动,可以使用 Ctrl+C 退出。首次启动时重点关注数据库认证失败、端口占用、Node.js 版本不兼容和目录权限错误。
检查 Nginx 配置和服务状态:
sudo nginx -t
systemctl is-active nginx
systemctl is-enabled nginx
预期分别为配置测试成功、active 和 enabled。
从服务器本机测试域名:
curl -sS -o /dev/null -w 'Site HTTP %{http_code}\n' \
  https://blog.example.com/

curl -sS -o /dev/null -w 'Admin HTTP %{http_code}\n' \
  https://blog.example.com/ghost/
首页和管理入口通常会返回 200 或重定向状态码。浏览器访问以下地址完成首次管理员账号创建:
https://blog.example.com/ghost/
首次创建的管理员邮箱和密码必须妥善保存。博客首页可以在没有 SMTP 配置的情况下运行,但密码重置、成员邀请和部分通知依赖邮件服务。最小部署不需要在美国服务器上另行搭建邮件服务器,后续可以配置支持认证的外部 SMTP 服务。
如果云厂商已经提供安全组或网络防火墙,应在控制台放行 SSH、HTTP 和 HTTPS;如果服务器使用 UFW 且当前没有其他防火墙规则,可以按实际 SSH 端口执行:
sudo ufw status verbose
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verbose
如果 SSH 使用的不是 22 端口,必须先放行实际端口,再启用 UFW。启用防火墙会影响新的入站连接,执行前应保持当前 SSH 会话不要关闭,并确认可以重新建立一条 SSH 连接。
应当看到以下端口允许访问:
22/tcp
80/tcp
443/tcp
不要放行 2368 和 3306。2368 是 Ghost 的本机应用端口,3306 是 MySQL 端口,两者只应在本机通信。
如果发现规则配置错误,应在仍然可用的 SSH 会话中删除对应规则,而不是直接清空全部防火墙配置:
sudo ufw status numbered
sudo ufw delete allow 80/tcp
删除规则前要确认编号或规则内容,避免误删 SSH 放行项。
| 现象 | 优先检查 | 处理方向 |
|---|---|---|
| 域名无法访问 | dig +short A blog.example.com | 确认 A 记录是否指向本机,检查错误 AAAA 记录 |
| HTTP 超时 | 云安全组、UFW、ss -lntp | 放行 80/443,确认 Nginx 正在运行 |
| HTTPS 证书申请失败 | DNS、80 端口、域名拼写 | 修正解析和防火墙后再执行 ghost setup ssl |
| Ghost 安装提示 Node 不兼容 | node --version | 按目标 Ghost 版本要求切换 Node.js 大版本 |
MySQL Access denied | 用户主机、数据库名、密码 | 使用 mysql -h 127.0.0.1 -u ghost_app -p 单独验证 |
| Nginx 返回 502 | 本机 2368 端口、ghost ls | 先恢复 Ghost 进程,再检查 Nginx 代理配置 |
| 目录权限错误 | ls -ld /var/www/ghost | 用普通用户执行 Ghost CLI,修正站点目录所有者 |
| 页面能打开但管理员入口异常 | /ghost/ 地址和浏览器缓存 | 确认 Blog URL 使用 HTTPS,检查 Ghost 日志 |
如果本机访问 http://127.0.0.1:2368/ 正常,但域名返回 502,说明 Ghost 已运行,问题集中在 Nginx 配置、端口转发或 SSL 终止层。如果本机访问也失败,则应优先处理 Ghost 服务本身。
逐项确认以下结果后,首次部署才算完成:
cat /etc/os-release 显示预期的 Ubuntu 版本。node --version 满足目标 Ghost 版本的兼容要求。systemctl is-active mysql 返回 active。mysql -h 127.0.0.1 -u ghost_app -p -e "SELECT 1;" 可以成功执行。ghost ls 显示站点处于运行状态。curl http://127.0.0.1:2368/ 能返回 HTTP 响应。sudo nginx -t 显示配置测试成功。https://blog.example.com/ 可以打开博客首页。https://blog.example.com/ghost/ 可以打开管理入口。首次部署出现问题时,优先保留现场和数据库,不要直接删除 /var/www/ghost 或执行 DROP DATABASE。可以按以下顺序回退:
   cd /var/www/ghost
   ghost stop
   ghost ls
   sudo nginx -t
   sudo systemctl reload nginx
ghost_prod,除非这是专用测试服务器,并且已经确认备份可恢复。回滚完成后,检查域名是否回到原服务、SSH 是否仍可登录、80/443 是否由预期服务监听,以及数据库备份文件或实例快照是否真实存在。这样既能撤销首次部署带来的配置变化,也能避免在排错过程中误删 Ghost 内容和管理员数据。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5906.html