香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


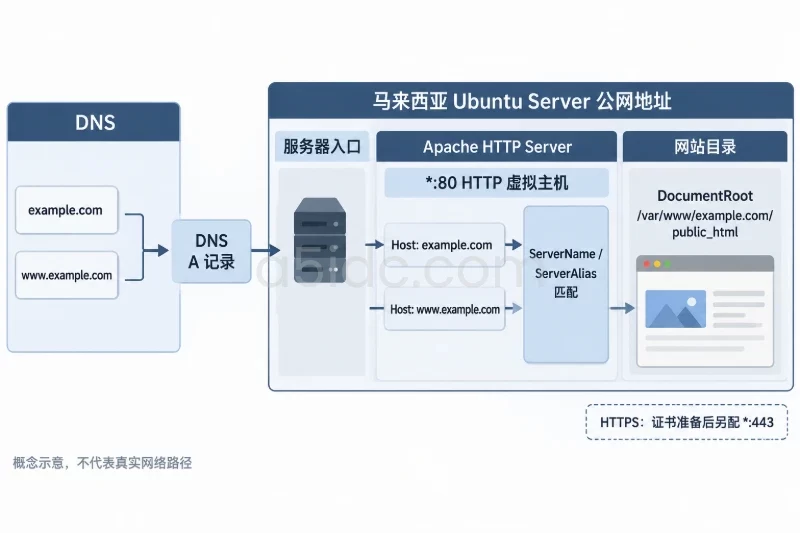
在A5IDC的美国服务器上调整Apache虚拟主机,是日常运维里最常见的操作之一:加一个站点、改DocumentRoot、配SSL证书、调整ServerAlias。改完保存、重启服务,浏览器里却还是旧页面或者直接报错——这类“改了但没生效”的问题,绝大多数不是Apache本身出了故障,而是配置文件没有真正被加载、被别的文件覆盖、或者请求根本没走到这台Apache。下面按实际排查顺序,把需要检查的文件和验证动作完整过一遍。
动手之前先确认三个基础事实,避免在错误的方向上浪费时间:
apache2,主配置在/etc/apache2/,虚拟主机在sites-available/和sites-enabled/;RHEL/CentOS/AlmaLinux系用httpd,主配置在/etc/httpd/conf/httpd.conf,虚拟主机通常放在/etc/httpd/conf.d/*.conf。用以下命令确认:apachectl -V | grep -E "SERVER_CONFIG_FILE|HTTPD_ROOT"
apachectl -S
dig +short yourdomain.com
curl -I http://yourdomain.com
这是“改了没生效”的第一大原因,尤其是Debian/Ubuntu系统。
Debian/Ubuntu下,直接修改sites-available/里的文件后,如果该站点没有通过软链接挂到sites-enabled/,Apache根本不会读它。检查方式:
ls -l /etc/apache2/sites-enabled/
sites-enabled/里应该能看到指向sites-available/的软链接,例如000-default.conf -> ../sites-available/000-default.conf。如果新建的example.com.conf只存在于sites-available/,需要执行:
a2ensite example.com.conf
反之,如果sites-enabled/里还残留一个旧的默认站点或旧版本配置,且它的ServerName与你的域名匹配、加载顺序更靠前,请求就会被它接走。这时用apachectl -S看输出,同一个域名出现在哪一行,就说明它由哪个文件服务。需要下线旧站点时执行a2dissite 旧配置名。
RHEL系的conf.d/目录下所有.conf文件默认都会被加载,常见问题是把新旧两份虚拟主机写进了不同文件、端口和ServerName重复,后加载的或第一条匹配的规则接管了请求。用grep -rn "yourdomain.com" /etc/httpd/把所有引用位置找出来。
还有一个隐蔽情况:配置写在<IfModule>块里,而对应的模块没有启用,整段配置会被静默跳过。例如重写规则写在<IfModule mod_rewrite.c>里但模块未开启,可用apachectl -M | grep rewrite确认,缺了就a2enmod rewrite(Debian系)后重载。
修改配置后如果服务重启失败,旧的Apache进程可能还在跑旧配置,表面上“没生效”其实是“没重启成功”。每次重载前先做语法检查:
apachectl configtest
# 输出 Syntax OK 才继续
systemctl reload apache2   # 或 httpd
systemctl status apache2
如果configtest报错,会给出具体文件和行号,按提示修正。常见的错误包括:缺少闭合的</VirtualHost>、DocumentRoot指向不存在的目录、证书路径写错、端口被写成了未监听的值。
注意reload和restart的区别:reload发HUP信号,主进程重新读配置,短暂且不中断连接,适合日常改动;restart完全重启。如果reload行为异常,改用restart验证一次,能区分出是配置问题还是信号处理问题。
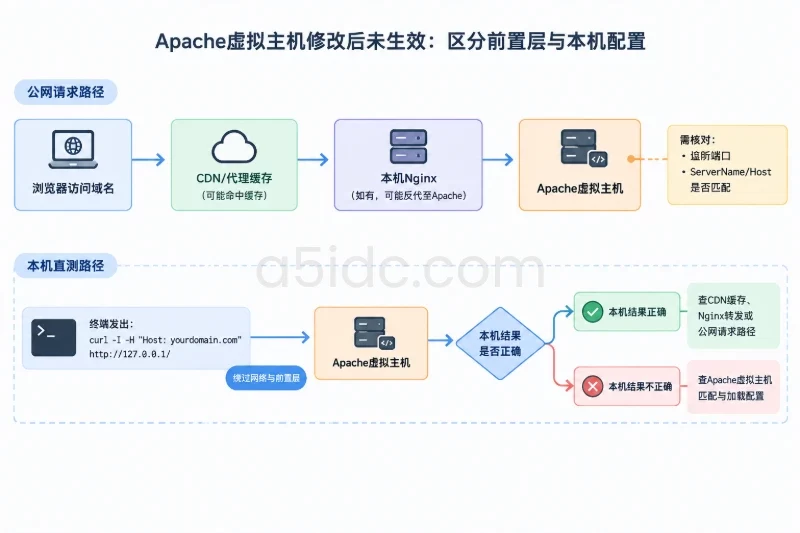
美国服务器常见的前置层有三个,任何一层缓存或转发都可能让本机改动不可见。
CDN或代理缓存。如果域名走了Cloudflare等CDN,页面可能命中边缘缓存。验证时给URL加个随机参数(如?nocache=20240501)绕过缓存,或在响应头里看cf-cache-status等字段。确认是缓存导致后,清缓存或暂时开启开发模式再验证。
本机Nginx反代。有些机器是Nginx在前监听80/443、回源到Apache的8080。这种结构下改Apache有效,但改错了端口或ServerName匹配关系就会出错。确认监听归属:
ss -tlnp | grep -E ":80|:443|:8080"
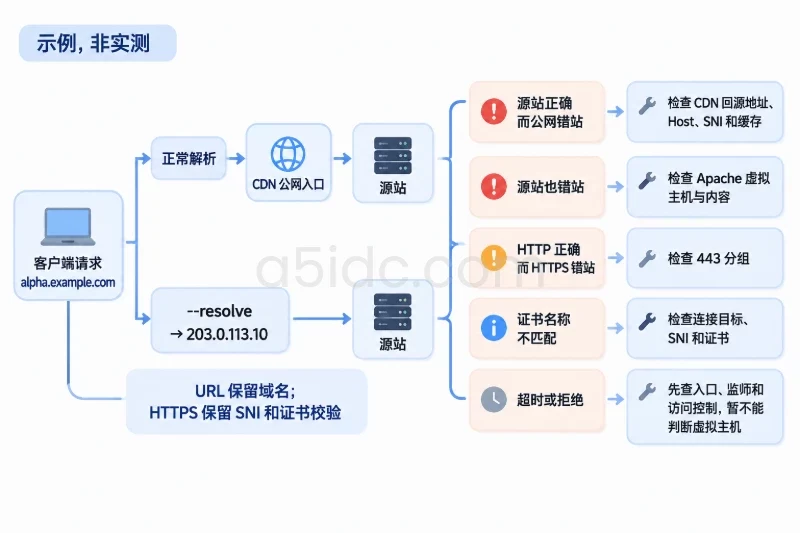
Host头匹配失败。curl测试时如果用IP访问,命中的是Apache的第一个虚拟主机(默认站点),不代表你的站点配置有问题。必须带Host头测试:
curl -I -H "Host: yourdomain.com" http://127.0.0.1/
这条命令在本机直测Apache,排除网络和前置层干扰,是定位“配置没生效还是请求没进来”的分界点。
apachectl -S输出里每个虚拟主机都标了端口。常见的不匹配情况:
<VirtualHost *:443>但Listen 443和SSL模块没启用;Listen指令只写了80,站点却配置了8080。核对ports.conf(Debian系)或httpd.conf中的Listen行与虚拟主机声明一致。改动SSL相关配置前确认模块:
apachectl -M | grep ssl
配置改坏了导致站点不可用,恢复手段按风险从低到高:
cp /etc/apache2/sites-available/example.com.conf /etc/apache2/sites-available/example.com.conf.bak.$(date +%F)
apachectl -S的报错信息或/var/log/apache2/error.log(RHEL系为/var/log/httpd/error_log)定位到出错文件,只回退那一个文件,不要整体重装Apache。apachectl configtest和apachectl -S确认解析正常,再reload。涉及删除sites-enabled软链接、批量覆盖配置文件这类操作时,影响范围是所有共用该Apache的站点,操作前先在测试目录用apachectl -t -D DUMP_VHOSTS -f 临时配置文件验证,避免连带故障。
每次调整虚拟主机后,按顺序过一遍以下项目:
apachectl configtest返回Syntax OK;apachectl -S中目标域名指向的文件就是刚才修改的文件;sites-enabled软链接存在,RHEL确认conf.d下没有同域名的重复配置;systemctl reload执行成功,status无报错;curl -I -H "Host: ..."本机直测返回预期内容;按这个顺序走完,绝大多数“配置不生效”的问题都能在第三步之前定位到具体文件;剩下的情况基本都能通过本机curl和错误日志把范围收窄到配置解析或前置转发两块,再针对性处理即可。
A5数据提供美国物理服务器,覆盖常规Xeon、AMD EPYC等不同配置,并提供适配不同访问需求的网络线路。对于在美国部署Apache多站点的企业网站和跨境业务,服务器的计算、内存与NVMe存储资源可用于承载站点文件、业务程序和数据库,也为虚拟主机调整、站点扩展及日常运维提供部署基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5852.html