香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


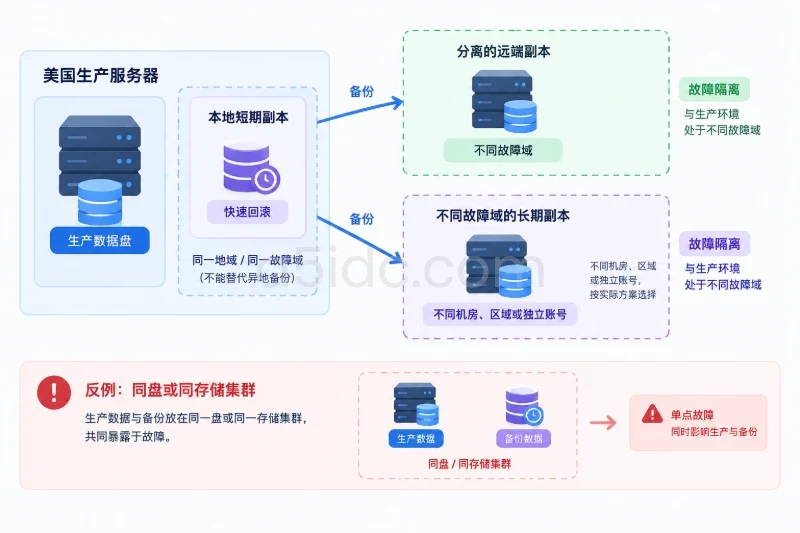
备份文件不宜按“压缩包”统一处理,而应按恢复对象和数据变化速度分类:数据库、业务上传文件、系统与应用配置、证书密钥、日志及可重建缓存分别建立目录、命名规则和保留策略。美国服务器上的本地备份只能解决磁盘或误删问题,还需要保存到不同故障域的远端存储,并以统一时区记录备份时间。
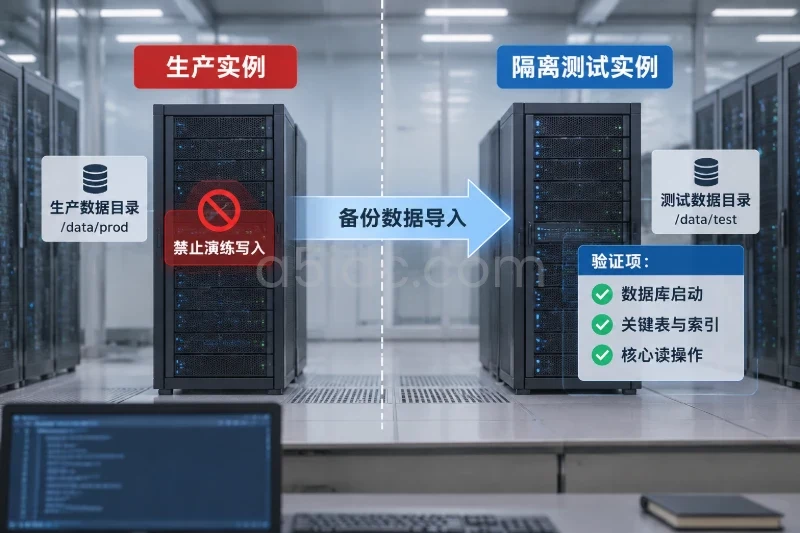
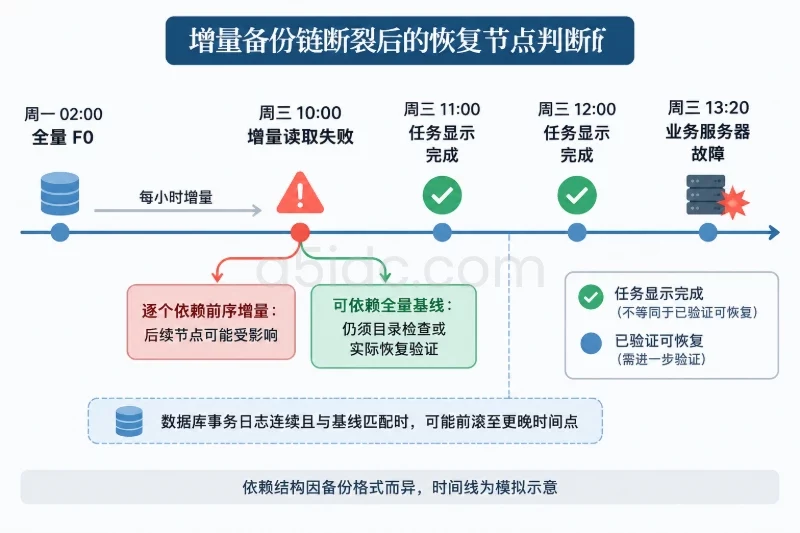
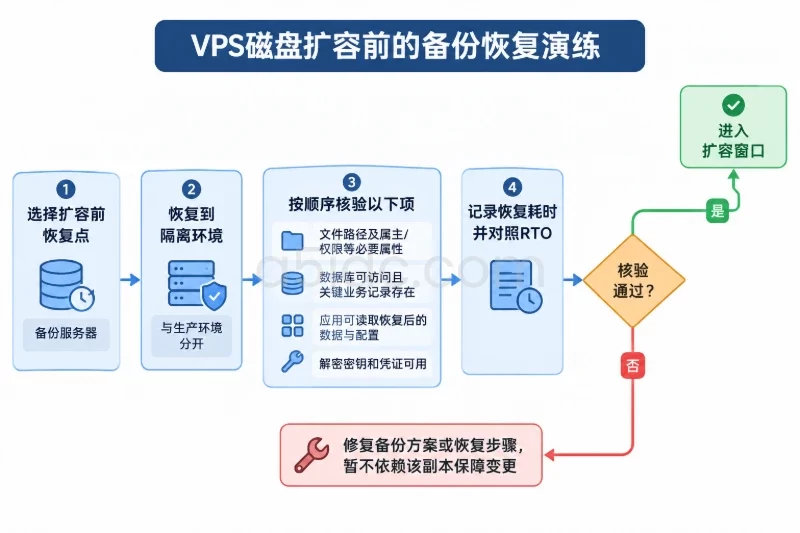
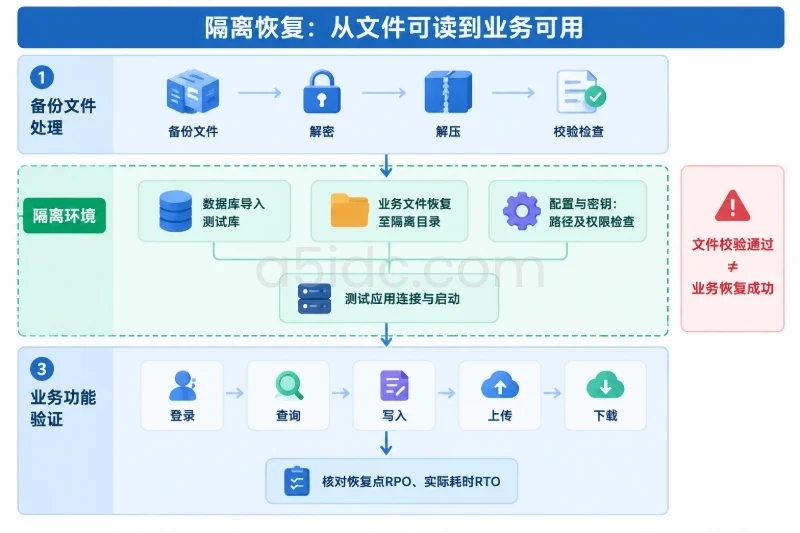
保留周期应由恢复点目标(RPO)、恢复时间目标(RTO)、数据变化频率和合规要求共同决定。备份任务显示成功、文件能够解压或校验通过,并不等于业务可恢复;只有在隔离环境中完成数据库导入、文件读取、权限检查和应用启动,才能确认备份具备实际恢复价值。
围绕美国服务器业务的备份与恢复场景,A5数据提供美国、中国香港、日本等地区的物理服务器资源,可用于承载业务主机、隔离恢复环境及归档节点。其产品覆盖NVMe、SSD和大容量机械硬盘配置,并提供不同处理器、内存、带宽与线路组合,便于构建适配数据库、业务文件和多副本存储需求的服务器资源体系。
日常维护前,先列出服务器上哪些数据必须恢复、哪些数据可以重新生成。不要直接对整个磁盘执行一次性打包,否则缓存、临时文件和日志可能占用大量空间,却没有对应的恢复价值。
| 分类 | 典型内容 | 一致性要求 | 常见备份方式 | 恢复优先级 |
|---|---|---|---|---|
| 数据库 | MySQL、MariaDB、PostgreSQL 数据库及角色权限 | 必须使用数据库自身的一致性导出或快照 | 逻辑导出、物理备份、事务日志 | 高 |
| 业务文件 | 图片、附件、订单导出文件、用户上传内容 | 需要与数据库记录尽量对应同一时间点 | 文件级备份、快照、对象存储复制 | 高 |
| 应用配置 | Nginx、PHP、Java、Node.js、systemd 服务配置 | 文件内容和权限都要保留 | 加密归档、文件同步 | 高 |
| 证书与密钥 | TLS 私钥、应用密钥、加密密钥配置 | 必须限制访问权限,并单独验证可读取 | 加密归档、密钥管理系统 | 高 |
| 系统配置 | 防火墙规则、定时任务、用户和 sudo 配置 | 版本和路径需要匹配目标系统 | 配置文件归档、清单记录 | 中 |
| 日志 | Web 日志、应用日志、审计日志 | 重点是完整性和时间顺序 | 日志归档、远端日志存储 | 中 |
| 缓存与临时文件 | 缓存目录、构建产物、临时上传文件 | 通常可以重建 | 不备份或短期保留 | 低 |
例如,/var/www/app/uploads 通常属于必须保留的业务文件,而 node_modules、应用缓存和临时缩略图可能属于可重建内容。分类时不能只根据目录名称决定,应该结合应用配置确认真实数据路径。
建议为每个备份对象记录以下信息:
RPO 表示最多允许丢失多长时间的数据,RTO 表示业务需要在多长时间内恢复。例如,订单数据库的 RPO 为 15 分钟,就不能只安排每天一次全量备份;需要增加事务日志归档、频繁快照或其他能够覆盖 15 分钟窗口的方案。
可以先按下面的参考方式建立策略,再根据实际数据量调整:
| 数据对象 | 参考频率 | 参考保留周期 | 适用说明 |
|---|---|---|---|
| 核心数据库 | 每小时或持续归档事务日志,每日逻辑备份 | 小时级保留 24~72 小时,每日保留 14~30 天 | 适合订单、账户、库存等持续变化数据 |
| 业务上传文件 | 每日增量,每周或每月全量 | 每日 30 天、每周 8 周、每月 6~12 个月 | 需要与数据库备份点建立对应关系 |
| 应用与系统配置 | 每日一次,变更前额外备份 | 90 天以上 | 配置体积小,但对恢复环境影响大 |
| 证书和密钥 | 每次变更前、定期加密备份 | 至少覆盖有效期和轮换周期 | 备份文件与密钥不能放在同一处明文保存 |
| 日志与审计记录 | 按小时或按天归档 | 7~180 天,按审计要求调整 | 不要让日志备份挤占核心数据空间 |
| 缓存和临时文件 | 通常不备份 | 不保留或保留数天 | 恢复时重新生成 |
美国服务器使用的时间设置可能是美国当地时区,也可能是 UTC。备份命名、日志查询和跨地区恢复时更建议统一使用 UTC,避免夏令时切换导致同一日期出现重复或缺失。可以先确认当前系统时间和时区:
date -u
timedatectl
如果服务器运行的是 Linux,调整时区属于系统配置变更,不应在未确认业务依赖的情况下直接执行。修改前应记录当前时区、定时任务和应用时间处理方式,并在变更后检查备份任务是否仍按预期运行。
一个合理的备份布局至少包括:
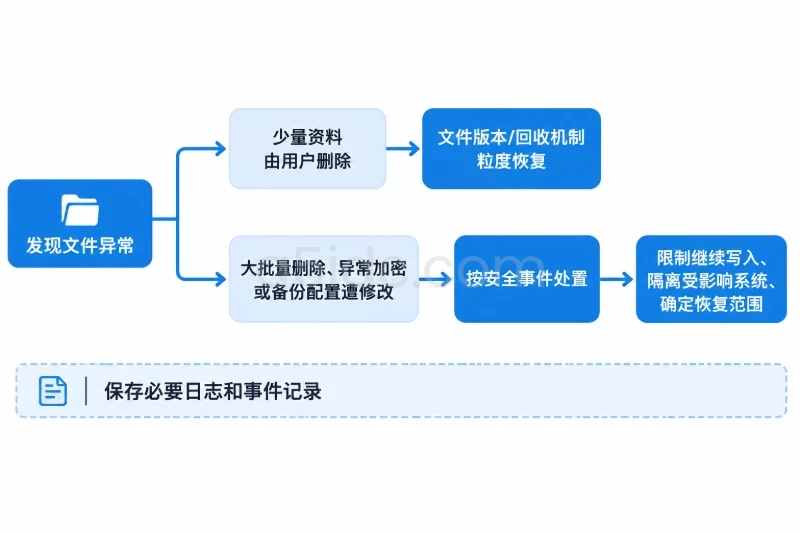
美国服务器所在地区不等于备份已经异地。如果生产服务器和备份存储位于同一台宿主机、同一块磁盘或同一存储集群,硬件故障、账号误操作和勒索事件仍可能同时影响两者。涉及个人信息、医疗数据或行业审计时,还要根据业务要求确认数据保存区域、访问权限和跨境传输边界。
备份目录可以采用固定结构,便于脚本和人工检查:
backup/
├── database/
│   ├── mysql/
│   └── postgresql/
├── files/
│   ├── uploads/
│   └── shared/
├── config/
├── certificates/
├── logs/
└── manifests/
文件名建议包含对象名称、备份类型和 UTC 时间,例如:
mysql-appdb-full-20250308T020000Z.sql.zst
uploads-incremental-20250308T021500Z.tar.zst
config-full-20250308T022000Z.tar.gz
不要只使用 latest.tar.gz 这一类会被反复覆盖的名称。即使需要保留最新副本,也应通过软链接、对象存储标签或清单文件指向具体版本,避免覆盖后无法追溯。
保留周期需要同时计算全量文件和增量文件。示例:一次全量数据为 500 GB,每天变化 20 GB,保留 30 个日增量、5 个周全量和 12 个存档全量,则未计算压缩和去重前的逻辑容量约为:
这只是逻辑容量。对象存储版本控制、失败重传、校验副本、压缩比例和临时文件都可能增加实际占用,规划时应保留余量,不要把磁盘使用率长期安排到接近 100%。
传输时间也要区分 GB 和 Mbps。若需要传输 500 GB 的十进制数据,链路速率为 200 Mbps,理论传输时间为:
500 GB × 8 × 1000 ÷ 200 Mbps = 20000 秒
20000 秒 ÷ 3600 = 5.56 小时
实际还要考虑协议开销、加密、磁盘读取、对象存储限速和重试,因此这个结果只能用于估算 RTO,不能直接当作恢复承诺。
每次任务开始前,先确认目标空间、系统时间、数据库连接和上一次任务状态。备份前检查可以减少“任务完成但文件写入了一半”的情况。
set -euo pipefail

date -u
df -h /var /backup
du -sh /var/www/app/uploads 2>/dev/null || true
systemctl --no-pager --failed
/backup 只是示例路径,实际使用时应替换为独立挂载点。若备份目标仍位于生产数据盘上,至少要在记录中标注其局限性。
空间不足时不要直接删除旧备份。先确认远端副本已经成功、保留策略是否允许清理,以及当前是否正处于恢复窗口。清理操作具有不可逆影响,应先列出候选文件并保存清单:
find /backup/database -type f -mtime +30 -print > /tmp/backup-delete-candidates.txt
确认清单无误、远端副本可读取后,才可以在明确目录范围内清理。不要对 /backup 或根目录执行通配删除。
数据库不能简单地使用 cp 复制正在写入的数据库文件。应根据数据库类型选择逻辑导出、物理备份或数据库原生快照。
以 MySQL 或 MariaDB 的 InnoDB 数据库为例,逻辑导出可以使用一致性事务选项:
mysqldump \
  --single-transaction \
  --routines \
  --events \
  --triggers \
  --hex-blob \
  --databases appdb \
  | gzip > /backup/database/mysql/appdb-$(date -u +%Y%m%dT%H%M%SZ).sql.gz
--single-transaction 主要适用于事务型表。若数据库包含非事务型表、正在执行结构变更,或导出期间有特殊写入操作,仍需确认锁表和一致性影响。密码不建议直接写在命令行中,可以使用权限为 600 的客户端配置文件,并限制其所在目录访问权限。
PostgreSQL 可以使用自带的自定义格式导出:
pg_dump \
  --format=custom \
  --file="/backup/database/postgresql/appdb-$(date -u +%Y%m%dT%H%M%SZ).dump" \
  --dbname=appdb
如果恢复需要数据库角色、表空间或全局权限,还要单独保存全局对象:
pg_dumpall --globals-only > /backup/database/postgresql/globals-$(date -u +%Y%m%dT%H%M%SZ).sql
数据库导出完成后,应记录数据库版本、导出结束时间、备份文件大小和错误日志。仅有一个 .sql.gz 文件而没有对应的数据库版本和恢复说明,后续排查兼容性问题会比较困难。
业务上传文件可以采用文件级归档或同步。对正在写入的大型文件进行归档时,可能出现文件大小变化、归档内容不完整或数据库记录与文件状态不一致。高并发业务应优先使用应用暂停写入、存储快照,或先记录文件清单再分批复制。
对配置文件归档时,要同时保存权限、所有者和扩展属性:
tar \
  --xattrs \
  --acls \
  --numeric-owner \
  -czf "/backup/config/config-$(date -u +%Y%m%dT%H%M%SZ).tar.gz" \
  /etc/nginx \
  /etc/systemd/system \
  /etc/crontab \
  /var/spool/cron
证书私钥、应用密钥和数据库连接配置属于敏感数据。归档文件应加密、限制读取权限,并单独保存解密凭据。若备份文件加密后密钥没有可用副本,恢复时仍然无法读取内容,因此密钥本身也必须纳入恢复设计,但不能与备份文件放在同一明文目录。
使用 rsync 同步业务文件时,可以先执行非删除模式:
rsync -aHAX --numeric-ids \
  /var/www/app/uploads/ \
  /backup/files/uploads/
这里没有使用 --delete,因为目标端多出的文件可能仍属于历史恢复点。若确实需要建立严格镜像,应先使用试运行模式检查删除清单:
rsync -aHAXn --delete --numeric-ids \
  /var/www/app/uploads/ \
  /backup/files/uploads/
只有确认输出范围正确,并且目标端已有独立快照或版本化保护后,才考虑执行带 --delete 的同步。该参数会删除目标端源目录中不存在的文件,范围判断错误时可能造成备份丢失。
每次备份至少要记录:
可以对归档文件生成 SHA-256 校验值:
sha256sum /backup/database/mysql/appdb-*.sql.gz \
  > /backup/manifests/database-sha256-$(date -u +%Y%m%dT%H%M%SZ).txt
校验值用于确认文件在复制过程中是否发生变化,但不能证明数据库内容逻辑正确,也不能代替恢复测试。
备份脚本应区分成功、部分成功和失败,不要只根据日志中出现了 backup finished 判断结果。需要同时检查进程退出码、目标文件、文件大小和日志中的错误。
可以进行基础检查:
set -euo pipefail

backup_file="/backup/database/mysql/appdb-20250308T020000Z.sql.gz"

test -s "$backup_file"
gzip -t "$backup_file"
sha256sum -c /backup/manifests/database-sha256-20250308T020000Z.txt
test -s 只能确认文件非空,gzip -t 只能确认压缩流没有明显损坏。若文件比过去小很多,应进一步确认是数据删除、压缩比例变化,还是备份范围发生了错误变化。
对于 tar 归档,可以检查目录清单,不必立即覆盖生产路径:
tar -tzf /backup/config/config-20250308T022000Z.tar.gz \
  | sed -n '1,40p'
检查时重点关注数据库导出文件、上传目录、Nginx 配置、定时任务和证书文件是否存在。不要只抽查压缩包名称。
本地校验通过后,还要在远端存储侧确认:
如果使用对象存储版本控制,应明确“当前版本”“历史版本”和“删除标记”的含义。生命周期规则要先在测试前缀上验证,避免把数据库备份和临时日志套用同一套过期策略。
恢复演练不需要每次都恢复全部数据,但应覆盖不同类型:
演练时应验证:
数据库恢复后,不能只看服务进程显示 active。应使用业务层检查,例如抽查最近订单、用户登录记录、附件关联关系和关键表数量。数据库有数据但应用无法读取,也不能视为恢复成功。
| 异常表现 | 可能原因 | 处理方式 |
|---|---|---|
| 任务显示成功但文件为 0 字节 | 重定向创建文件后命令失败、脚本未检查退出码 | 删除无效文件前先保留日志,重新执行并强制检查退出码 |
| 备份文件突然明显变小 | 路径变更、挂载未成功、排除规则误配、数据库导出中断 | 检查挂载点、文件清单和数据库错误日志,不要用新文件覆盖旧成功版本 |
| 校验值不一致 | 传输中断、文件被覆盖、远端对象版本不同 | 保留源文件,重新传输并比较大小、时间和校验值 |
| 数据库导出长时间不结束 | 锁等待、DDL 操作、连接中断、磁盘空间不足 | 先查看数据库会话和磁盘状态,必要时停止本次任务;不要直接杀掉数据库服务 |
| 上传失败但本地成功 | 网络抖动、权限失效、远端配额不足 | 保留本地副本并重试,确认远端对象完整后再标记成功 |
| 恢复后文件权限错误 | 归档未保留所有者,目标系统用户不同 | 在隔离环境修正映射,确认后再应用到生产,避免递归修改整个目录 |
| 备份时间出现重复或缺失 | 服务器使用本地时区或夏令时切换 | 统一使用 UTC 命名,检查定时器和应用时间配置 |
| 密钥备份存在但无法解密 | 密钥丢失、权限不足或密钥版本不匹配 | 先恢复密钥管理链路,不要覆盖原加密备份文件 |
备份异常期间,优先保护最近一次确认可恢复的版本。不要为了释放空间直接删除最后一份可用副本,也不要让新的失败任务覆盖旧的成功文件。
如果备份任务需要调整排除规则、数据库参数或文件权限,先保存原配置并执行小范围测试。权限变更尤其要限制目录和账户范围,例如只修改备份目录的访问权限,不要对整个 /var 或根目录递归执行权限命令。变更后应使用备份账户实际读取一次文件,再恢复原配置或按变更记录回滚。
生产恢复属于高风险操作。开始前应记录当前系统状态,并为现有数据库和业务文件建立可回退副本。恢复目标最好是新实例、临时磁盘或隔离目录,而不是直接覆盖正在提供服务的目录。
需要提前确认:
MySQL 可以先创建临时数据库,再导入备份:
mysql -e "CREATE DATABASE appdb_restore CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;"
gunzip -c /backup/database/mysql/appdb-20250308T020000Z.sql.gz \
  | mysql appdb_restore
PostgreSQL 自定义格式备份可以恢复到新数据库:
createdb appdb_restore
pg_restore \
  --exit-on-error \
  --dbname=appdb_restore \
  /backup/database/postgresql/appdb-20250308T020000Z.dump
上述示例不会直接删除现有生产数据库。不要在没有当前数据库备份、没有停机窗口和没有验证恢复结果的情况下使用覆盖式恢复参数,例如自动删除对象、直接清空生产库或把备份导入正在使用的数据库。需要覆盖时,应先确认影响范围、保留当前状态,并准备切换失败后的回退方案。
恢复完成后检查:
SELECT COUNT(*) FROM important_table;
同时检查数据库角色、字符集、时区、扩展和应用连接权限。不同数据库版本之间可能存在语法、扩展和权限差异,恢复前应确认源端和目标端版本兼容。
业务文件先恢复到隔离目录:
mkdir -p /srv/restore-test/uploads
rsync -aHAX --numeric-ids \
  /backup/files/uploads/ \
  /srv/restore-test/uploads/
配置文件恢复后,不要立即重启所有服务。先检查语法和引用路径:
nginx -t
systemctl daemon-reload
systemctl --no-pager status nginx
如果配置中包含生产数据库地址、域名或密钥,先在隔离环境替换为测试值。证书私钥恢复后检查文件权限,确保只有对应服务账户或管理员能够读取。
应用验证至少包括:
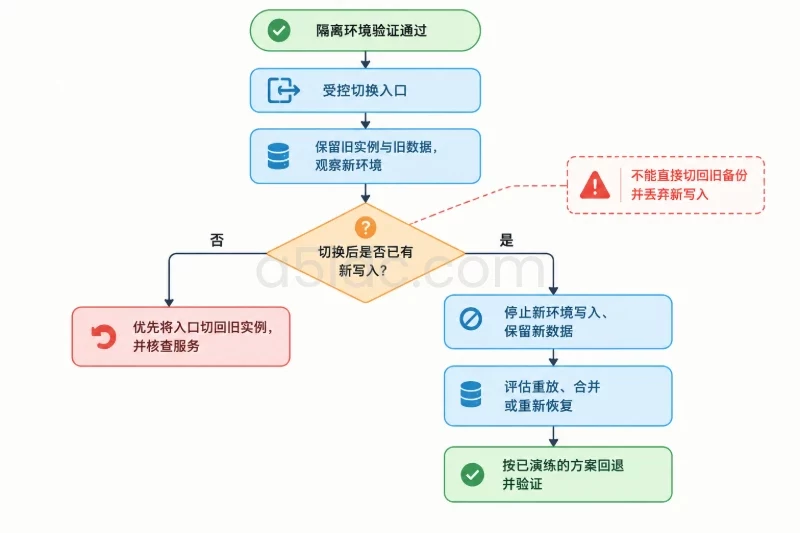
确认恢复实例可用后,再根据现有架构执行受控切换。切换可能涉及负载均衡后端、应用配置、DNS 或服务入口。DNS 切换受缓存时间影响,不应把修改记录视为所有访问已经立即切换。
生产切换后要保留旧实例和旧数据一段观察时间。若新环境出现问题,应优先将入口切回旧实例或停止新环境写入,再根据切换期间产生的新数据决定是否重放、合并或重新恢复。数据库已经产生新写入后,简单地“切回旧备份”可能造成新数据丢失,因此回退方案必须在恢复演练中验证。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5837.html