香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人看到 DNS 中已经配置了 CAA 记录,却仍然发现其他证书颁发机构能够签发证书,于是认为 CAA 没有生效。更常见的原因是查询了错误的域名、忽略了通配符证书、递归 DNS 仍返回缓存,或者检查的是配置前已经签发的证书。CAA 不是“已经签发证书的撤销开关”,也不是 HTTPS 连接本身的访问控制。
确认 CAA 的授权范围,不能只查询一次根域名。应当针对证书中的每一个域名标识,分别判断它适用的最近一组 CAA 记录,再区分普通证书和通配符证书,最后结合权威 DNS、递归 DNS 以及证书颁发机构的签发结果进行验证。
CAA(Certification Authority Authorization)是一类 DNS 资源记录,用于声明哪些证书颁发机构(CA)可以为某个域名签发证书。按照 CAA 规范的处理方式,CA 在签发证书前查询目标域名的 CAA 政策,并根据记录中的授权范围决定是否继续签发。
它主要影响以下事项:
| 判断对象 | CAA能否控制 | 说明 |
|---|---|---|
| 哪些CA可以签发 | 可以 | 通过 issue 或 issuewild 指定 |
| 普通域名证书 | 可以 | 例如 www.example.com |
| 通配符证书 | 可以 | 例如 *.example.com,通常由 issuewild 控制 |
| 域名所有权验证 | 不能替代 | 仍需通过 DNS、HTTP 或其他验证方式 |
| 已经签发的证书 | 不能直接撤销 | 需要由CA执行撤销,或由管理方更换证书 |
| 服务器是否接受TLS连接 | 不能 | 这属于 Web 服务器、负载均衡或应用配置 |
| 密钥长度、加密套件和有效期 | 通常不能 | 这些由CA政策、证书申请参数和服务端配置决定 |
| 私有CA是否遵守规则 | 不一定 | 取决于私有CA的实现和内部签发策略 |
因此,CAA 的准确含义是“限制后续证书签发者”,而不是“限制所有证书使用”。
例如,域名当前已经部署了一张由 CA-A 签发的证书,即使随后配置了只允许 CA-B,已经部署的证书仍然可以继续被 Web 服务器使用,直到证书过期、被撤销,或者管理员替换它。
issue、issuewild和iodef的区别CAA 记录的基本格式为:
域名 TTL IN CAA 标志 标签 "值"
常用标签如下:
| 标签 | 作用范围 | 典型含义 |
|---|---|---|
issue | 普通证书 | 允许指定CA为非通配符域名签发证书 |
issuewild | 通配符证书 | 允许指定CA签发通配符证书 |
iodef | 通知信息 | 提供问题反馈地址,但不直接决定是否允许签发 |
例如:
example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issuewild "ca-b.example"
example.com. 300 IN CAA 0 iodef "mailto:security@example.com"
这里的 ca-a.example 和 ca-b.example 只是演示值。实际配置时,必须使用目标 CA 在其公开文档中指定的 CAA issuer domain,不能直接把品牌名称、证书中的组织名称或网站域名填进去。
iodef 经常被误解为“出现未授权签发就自动阻止”。实际上它更接近通知地址:CA 可以根据自身实现向该地址发送报告,但 iodef 本身不会授权或拒绝任何签发请求。
如果 issue 或 issuewild 的值为空,通常使用分号表示不允许任何 CA 在该范围内签发:
example.com. 300 IN CAA 0 issue ";"
example.com. 300 IN CAA 0 issuewild ";"
引号中的 ; 是 CAA 值的一部分,不是 zone 文件中的注释符号。
推荐在需要禁止通配符签发时明确配置 issuewild ";",不要只依赖阅读者对默认行为的理解。比如:
example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issuewild ";"
这组配置表达的是:
example.com、www.example.com 等普通域名标识签发;*.example.com 签发通配符证书;如果一个 CAA 记录集中出现多个允许的 issue 值,它们通常表示“允许其中任意一个”,不是要求多个 CA 同时批准:
example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issue "ca-b.example"
这表示 CA-A 或 CA-B 均可尝试签发。它不是“CA-A 和 CA-B 必须共同授权”。
CAA 记录不会像普通 DNS 解析那样自动把父域名的记录复制到子域名中。递归 DNS 查询 www.example.com 时,通常只会直接返回 www.example.com 这个名称上的 CAA 记录;如果该名称没有记录,DNS 服务器不会自动把 example.com 的 CAA 内容拼接到响应中。
CAA 的继承是由执行签发检查的 CA 按规则完成的。一般可以按以下顺序理解:
例如:
example.com.
www.example.com.
api.example.com.
dev.api.example.com.
如果只有 example.com 配置了 CAA,那么 www.example.com、api.example.com 和更深层级的名称通常会继承这组政策,除非某个更近的名称配置了自己的 CAA 记录。
如果 api.example.com 有独立的 CAA 记录,那么 api.example.com 及其下级名称使用这组更近的记录,通常不会再把 example.com 的记录与它合并。也就是说,CAA 继承更接近“最近记录集覆盖上级政策”,而不是“父子记录逐条叠加”。
下面是一组完整的示例配置:
; 以下 CA 域名仅用于演示,实际值应以目标 CA 的说明为准

example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issuewild ";"
example.com. 300 IN CAA 0 iodef "mailto:security@example.com"

api.example.com. 300 IN CAA 0 issue "ca-b.example"
api.example.com. 300 IN CAA 0 issuewild "ca-b.example"

dev.example.com. 300 IN CAA 0 issue ";"
dev.example.com. 300 IN CAA 0 issuewild ";"
根据这组配置,可以得到以下判断:
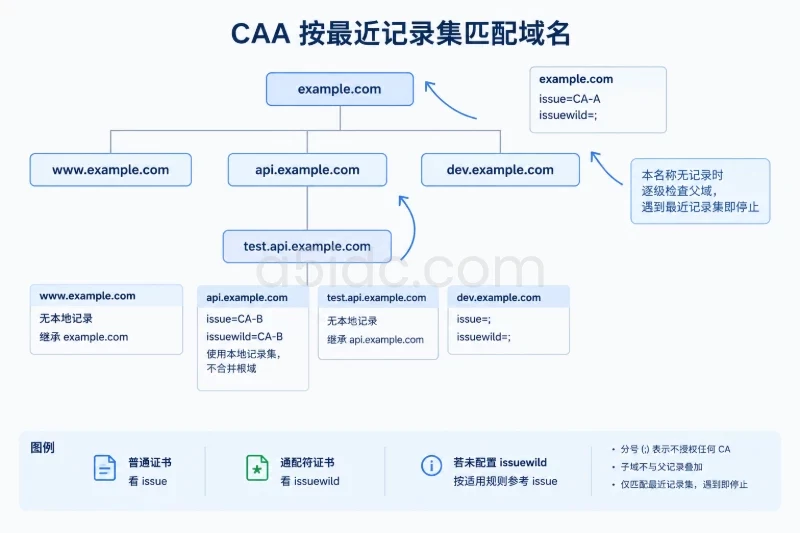
| 证书申请名称 | 适用的CAA记录 | 普通证书 | 通配符证书 |
|---|---|---|---|
example.com | example.com | 允许CA-A | 拒绝 |
www.example.com | 继承example.com | 允许CA-A | 继承根域名政策 |
api.example.com | api.example.com | 允许CA-B | 允许CA-B |
dev.example.com | dev.example.com | 拒绝 | 拒绝 |
test.api.example.com | 通常继承api.example.com | 允许CA-B | 允许CA-B |
issue主要针对普通域名证书,issuewild针对通配符证书。实际配置中,如果明确区分两种证书,建议同时写出两个标签。
当没有 issuewild 时,通配符申请通常会回退参考 issue 政策。但为了避免在不同平台、不同管理人员之间产生误读,涉及生产域名时最好显式配置 issuewild。
还要注意,包含多个 SAN 的证书需要逐个检查 SAN 中的域名。例如一张证书同时包含:
example.com
www.example.com
api.example.com
CAA 的授权范围必须能够覆盖这三个名称。即使前两个域名允许 CA-A,如果 api.example.com 的最近 CAA 记录拒绝 CA-A,整张证书的签发仍可能被拒绝。
CAA 只是签发流程中的一个条件。即使某个 CA 被 CAA 允许,证书申请仍需满足:
因此,“CAA允许CA-A”只能说明 CA-A 在授权范围内,并不表示任何人都可以不经验证直接拿到证书。
DNS 管理面板通常会把 CAA 拆成以下字段:
@、www 或 api;0;issue;300 或 3600 秒。如果要为 api.example.com 配置记录,主机字段通常应填写 api。有些 DNS 平台要求填写完整域名,有些平台会自动拼接主域名,不能把两种格式混用,否则可能生成:
api.example.com.example.com.
配置完成后,应以权威 DNS 返回的所有者名称为准,而不是只看控制台中的表单内容。
以下配置允许两个 CA:
example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issue "ca-b.example"
如果企业实际目标是“只能由 CA-A 签发”,保留 CA-B 就会扩大授权范围。常见误区包括:
issue 记录误认为需要多方联合审批;issue,却没有同步检查 issuewild;iodef 当作拒绝策略;如果需要停止某个 CA 的授权,应先确认新证书已经准备好,并评估现有业务影响,再删除旧的 issue 记录。直接修改 CAA 通常不会删除已经部署的证书,但可能使后续续期、补发或替换失败。
CAA 修改后,权威 DNS 可能已经返回新记录,但递归 DNS 仍缓存旧结果。相反,在原本没有 CAA 的情况下新增记录,也可能受到 DNS 否定缓存的影响。
需要同时关注:
CAA 的修改不一定在所有 CA 的查询结果中立即一致。确认策略时,应优先查询权威服务器,再查询常用递归服务器,并等待合理的缓存时间后进行签发验证。
如果域名启用了 DNSSEC,验证型解析器可以检查 DNS 响应是否经过签名验证,这有助于降低 DNS 响应被篡改的风险。但 DNSSEC 不会自动创建 CAA,也不会修正错误的授权配置。
此外,若权威 DNS 账户、域名注册商账户或 DNS 托管账户被接管,攻击者可能修改 CAA、验证记录或其他 DNS 内容。CAA 的安全效果仍然依赖 DNS 管理权限、域名注册权限和 CA 的域名控制权验证流程。
不要只写“网站域名”,而应列出证书申请中的每个名称,并标注是否包含通配符。例如:
| 证书类型 | 需要检查的名称 |
|---|---|
| 根域名证书 | example.com |
| 网站证书 | www.example.com |
| API证书 | api.example.com |
| 通配符证书 | *.example.com |
| 多SAN证书 | SAN字段中的每一个域名 |
通配符证书不是普通证书的简单别名。*.example.com 的授权判断应重点检查 issuewild;一张同时包含普通名称和通配符名称的证书,则需要同时满足两类政策。
Linux 和 macOS 通常可以使用 dig 查询:
dig CAA example.com +noall +answer
dig CAA www.example.com +noall +answer
dig CAA api.example.com +noall +answer
dig CAA dev.example.com +noall +answer
预期输出可能类似:
example.com. 300 IN CAA 0 issue "ca-a.example"
example.com. 300 IN CAA 0 issuewild ";"
example.com. 300 IN CAA 0 iodef "mailto:security@example.com"
查询 www.example.com 时,如果直接返回空的 ANSWER SECTION,并不一定表示 www.example.com 没有 CAA 政策。CAA 的父域继承由 CA 执行,普通 DNS 查询不会自动显示 example.com 的记录。此时还要继续查询其父域名:
dig CAA www.example.com +noall +answer
dig CAA example.com +noall +answer
对于更深层级的名称,应从完整名称逐级向上检查,直到找到最近的 CAA 记录集。
先获取域名的权威名称服务器:
dig NS example.com +short
然后选择返回结果中的一个权威服务器进行查询:
dig CAA example.com @ns1.example-dns.net +noall +answer
dig CAA www.example.com @ns1.example-dns.net +noall +answer
dig CAA api.example.com @ns1.example-dns.net +noall +answer
上面的 ns1.example-dns.net 只是格式示例,应替换为 dig NS 实际返回的权威服务器名称。
权威查询用于确认配置是否已经发布;递归查询用于观察外部网络通常能看到什么。两者结果不一致时,优先考虑 TTL、否定缓存、DNS 托管未同步或查询到了不同的 DNS 视图。
如果需要辅助判断 DNSSEC 状态,可以使用:
dig CAA example.com +dnssec
出现 DNSSEC 相关记录不等于本地已经完成验证。是否显示可信验证结果,还取决于所使用的递归解析器以及其验证状态。
可以为每个证书名称建立一张授权表:
| 请求名称 | 逐级查询结果 | 最近适用记录 | 授权判断 |
|---|---|---|---|
example.com | 本身有记录 | example.com | 按根域名政策 |
www.example.com | 本身无记录,父域有记录 | example.com | 继承根域名政策 |
api.example.com | 本身有记录,父域也有记录 | api.example.com | 以API记录为准 |
test.api.example.com | 本身无记录,父级有记录 | api.example.com | 继承API政策 |
other.example.net | 属于另一域名层级 | 其自身或父域记录 | 不受example.com直接控制 |
判断时可以遵循以下规则:
issue;issuewild;没有该标签时,再根据适用规则参考 issue;";",表示该范围不授权任何 CA;DNS 查询只能证明记录内容,不能单独证明某个 CA 的实际签发实现。条件允许时,可以进行两类验证:
测试申请仍需满足域名控制权验证。允许的 CA 申请失败,不一定是 CAA 配置错误,也可能是验证记录、账户权限或申请内容有问题。未授权的 CA 申请失败,也应查看其明确的错误原因,不能仅凭“申请失败”就断定 CAA 已生效。
不建议为了测试而在生产环境反复申请真实证书,更不应故意为未授权 CA 申请并部署证书。优先使用 CA 提供的测试环境、诊断接口或申请日志。
对于公开信任证书,还可以通过证书透明度日志检查是否出现了不在计划内的证书。透明度日志适合发现已经签发的证书,但不能证明所有被拒绝的申请都被记录,也不能替代 CAA 查询。
CAA 在签发前生效。如果某张证书在 CAA 配置之前已经签发,后来新增的限制不会自动使它失效。发现不应存在的证书后,需要根据风险采取措施,例如:
CAA 主要用于约束执行相应检查的 CA。企业内部 CA、开发环境签发系统或某些专用证书平台,可能不查询公共 DNS 中的 CAA,也可能有独立的内部授权策略。
因此,CAA 不能替代内部 PKI 的权限管理。若要限制私有 CA,应同时检查:
以下情况尤其需要单独确认:
issue,却没有按预期限制 issuewild;issue 记录同时保留;配置后确认授权范围,可以按照以下边界判断:
如果权威 DNS 没有记录,不能直接得出“禁止所有 CA”的结论;如果递归 DNS 暂时没有返回新记录,也不能立即得出“配置失败”的结论;如果现有证书仍能使用,也不能得出“CAA没有生效”的结论。
真正的授权范围,应当以“证书中的每个域名标识、普通或通配符类型、最近适用的 CAA 记录集、DNS缓存状态以及 CA 的实际签发检查结果”共同确认。这样才能区分 CAA 已经允许谁、拒绝谁,以及哪些问题其实属于证书存量、DNS传播或 CA 自身策略。
CAA 策略依赖权威 DNS 的正确配置与持续管理,承载网站、接口和业务后台的服务器资源则构成域名安全运营的基础。A5数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,覆盖不同处理器、存储与网络线路方案,可用于部署企业网站、后台系统和数据库等业务。多地区资源让不同访问区域的业务系统拥有相应的部署选择。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5796.html