香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


多IP服务器上,给每个地址配置PTR并不是修改服务器的主机名,也不是在普通正向DNS区域里增加一条A记录。PTR记录属于反向解析体系:IPv4使用in-addr.arpa,IPv6使用ip6.arpa,记录管理权通常由IP地址的运营商或服务器提供商掌握。因此,多IP场景必须按IP逐条配置、逐条查询,不能因为其中一个地址生效,就推断整段地址都已生效。
实际验证时,应同时检查三件事:指定IP是否能反查出预期主机名,主机名的A或AAAA记录是否能正向指回原IP,以及从外部网络访问网站、接口或邮件端口时是否使用了正确的源地址。PTR查询成功只代表DNS反向记录存在,不代表端口已开放,也不代表邮件一定能够投递。
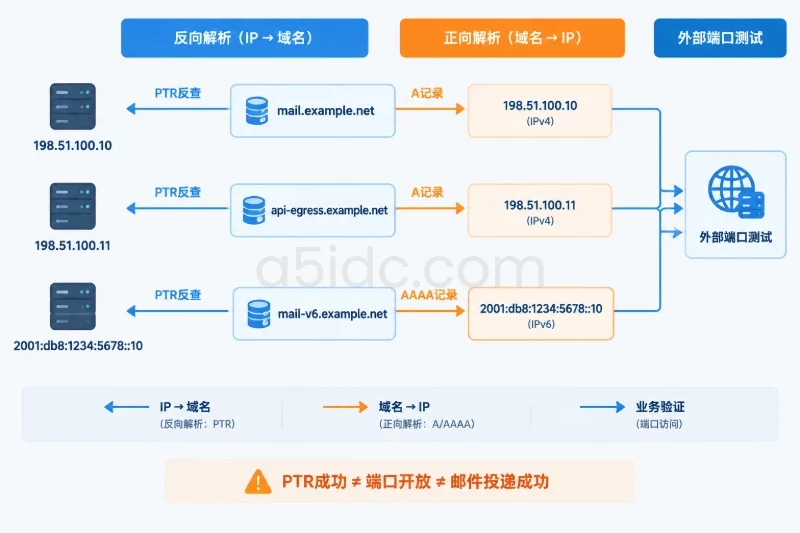
正向解析是“域名找IP”,例如:
api.example.net -> 198.51.100.11
反向解析则是“IP找域名”:
198.51.100.11 -> api.example.net
IPv4地址会按字节倒序拼接到in-addr.arpa下。以198.51.100.11为例,查询名称是:
11.100.51.198.in-addr.arpa
IPv6则按照十六进制字符逐个倒序,放在ip6.arpa下。IPv6地址的反向区域和记录名称较长,实际配置通常更适合使用提供商控制面板或由提供商代为设置。
需要注意,服务器内的/etc/hosts、hostnamectl set-hostname或DNS正向区域,都不能替代公网PTR。它们最多影响本机名称、局域网解析或正向解析结果,不能直接改变IP地址在公网DNS中的反向记录。
每个公网IP都应有明确用途,并对应一个稳定的规范主机名。例如:
| IP地址 | 用途 | 建议PTR主机名 | 需要额外关注的内容 |
|---|---|---|---|
| 198.51.100.10 | 邮件外发 | mail.example.net | EHLO、SPF、DKIM、DMARC、TCP 25端口 |
| 198.51.100.11 | API外发或回源 | api-egress.example.net | 出站源IP、对端白名单、访问日志 |
| 198.51.100.12 | 网站入口 | web-1.example.net | 80/443端口、TLS、A/AAAA记录 |
| 2001:db8:1234:5678::10 | IPv6邮件或接口出口 | mail-v6.example.net | AAAA、IPv6防火墙、IPv6出站路由 |
上表中的地址和域名是文档示例,不代表实际可访问的公网服务。
通常建议一个IP只设置一个规范PTR名称。虽然DNS技术上可能返回多个PTR值,但多个名称容易导致邮件服务器、日志系统或对端白名单判断不一致。对于邮件用途,最好让PTR、SMTP问候语中的EHLO名称,以及该主机名的A或AAAA记录保持对应关系。
A5数据提供香港和美国多IP物理服务器系列,美国部分方案列有232或244个IP,为多站点、接口服务等需要区分公网地址的业务提供部署资源。结合服务器的计算与存储资源,不同应用可以在同一台服务器上运行,并按业务用途规划地址与主机名的对应关系,让多IP环境中的入口安排更加清晰。
反向解析的控制权取决于IP地址的分配方式:
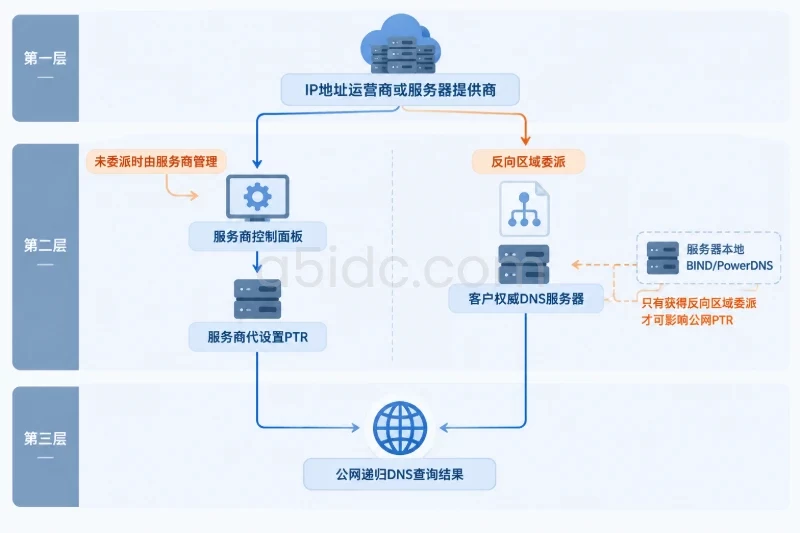
/32地址或部分IPv6资源,往往不能直接由客户自行创建完整反向区域,需要服务商代设置。因此,“服务器支持自定义DNS”不等于“服务器支持自定义PTR”。产品交付前应分别确认IP数量、IP是否独享、IPv4和IPv6资源,以及PTR的修改权限。
一种常见的可核对关系是正向确认反向解析,也就是FCrDNS:
198.51.100.10
    PTR -> mail.example.net
mail.example.net
    A   -> 198.51.100.10
如果是IPv6,则通常检查:
2001:db8:1234:5678::10
    PTR  -> mail-v6.example.net
mail-v6.example.net
    AAAA -> 2001:db8:1234:5678::10
正向记录可以返回多个IP,但在需要严格识别源地址的场景中,至少应确保当前IP出现在对应主机名的A或AAAA结果中。邮件接收方可能还会进一步检查EHLO名称、SPF授权、IP信誉和连接行为,因此FCrDNS通过并不等于邮件投递成功。
PTR只负责名称映射,不能改变服务器的监听、路由或防火墙规则。多IP服务器是否适合某类业务,应把DNS和网络入口分开判断。
| 业务类型 | PTR的实际作用 | 还必须核对的条件 |
|---|---|---|
| 网站入口 | 通常不是网站访问的必要条件,可用于日志识别和部分安全审计 | A/AAAA、80/443监听、入站防火墙、TLS证书、负载均衡指向 |
| API服务 | 有助于对端识别出口IP,但不决定HTTP接口是否可用 | 出站源IP选择、对端白名单、DNS、接口端口和路由 |
| 邮件外发 | 接收方经常会检查PTR及其正向对应关系 | EHLO、SPF、DKIM、DMARC、TCP 25限制、IP信誉和退信策略 |
| IPv6业务 | 必须单独设置IPv6 PTR,不会自动继承IPv4 PTR | AAAA、IPv6路由、入站和出站防火墙、应用是否监听IPv6 |
| 多租户或多应用 | 可按IP区分日志、出口和业务身份 | 每个IP的用途、源地址绑定、配额及服务商的端口策略 |
例如,服务器内执行ss -lntp看到443端口处于监听状态,只能说明应用在本机等待连接。如果服务商的安全组、主机防火墙或上游网络没有放行443,外部仍然无法访问。反过来,PTR已经生效,也不能证明25、80或443端口一定可用。
服务商侧还应确认以下项目:
这些内容不能仅根据“多IP”“独立IP”或“支持IPv6”等描述推断,应以控制面板实际选项、交付清单或服务商明确答复为准。
如果反向解析由服务商管理,通常按以下顺序操作:
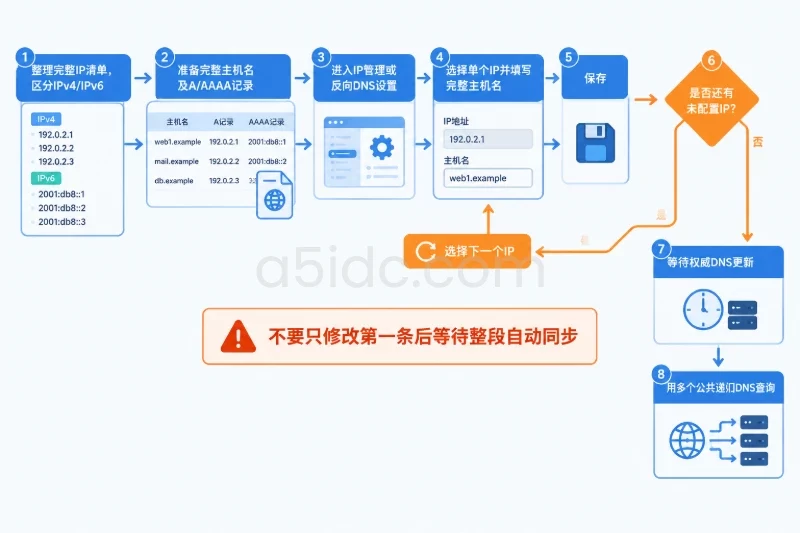
正向记录可以先配置,也可以与PTR同时配置,但先准备A或AAAA记录有利于随后做正向确认反向检查。主机名建议使用完整域名,例如mail.example.net,不要只填mail。
只有在服务商已经把反向区域委派给客户DNS服务器时,以下方式才有意义。示例以IPv4网段198.51.100.0/24为例,实际网段、区域文件路径和DNS服务名称可能不同。
在BIND区域配置中声明反向区域:
zone "100.51.198.in-addr.arpa" {
    type master;
    file "/etc/bind/db.198.51.100";
};
区域文件可以写成:
$TTL 300
@   IN  SOA ns1.example.net. hostmaster.example.net. (
        2025010101 ; serial
        300        ; refresh
        900        ; retry
        604800     ; expire
        300        ; negative TTL
)

    IN  NS  ns1.example.net.
    IN  NS  ns2.example.net.

10  IN  PTR mail.example.net.
11  IN  PTR api-egress.example.net.
12  IN  PTR web-1.example.net.
这里的10对应198.51.100.10,11对应198.51.100.11。修改区域文件前应先备份,并递增SOA序列号。重载前先检查语法和区域内容:
sudo cp /etc/bind/db.198.51.100 /etc/bind/db.198.51.100.bak
sudo named-checkconf
sudo named-checkzone 100.51.198.in-addr.arpa /etc/bind/db.198.51.100
sudo rndc reload 100.51.198.in-addr.arpa
不同发行版的配置路径、BIND服务权限和重载方式可能不同,不应直接套用路径。若检查失败,不要重载配置。若重载后出现异常,可恢复备份文件、递增序列号并重新执行区域检查和重载。若上级没有反向委派,恢复本地文件也无法使公网PTR生效,应该联系IP地址持有方处理。
IPv6反向区域的记录名称按十六进制半字节倒序生成。例如,2001:db8:1234:5678::/64对应的区域名称会包含:
8.7.6.5.4.3.2.1.8.b.d.0.1.0.0.2.ip6.arpa
完整主机地址还要继续把剩余的64位十六进制字符倒序写入记录名。由于人工生成容易漏位,IPv6通常更适合通过服务商面板或脚本生成,并在配置后使用dig -x核对。
Linux或macOS上可以使用dig:
dig -x 198.51.100.10 +noall +answer
dig -x 198.51.100.11 +noall +answer
dig -x 2001:db8:1234:5678::10 +noall +answer
典型的有效返回类似:
10.100.51.198.in-addr.arpa. 300 IN PTR mail.example.net.
这里的300是TTL示例值。结果中出现预期主机名,说明当前查询路径已经得到PTR答案。若使用+noall +answer没有输出,不足以判断具体原因,可以再查看状态:
dig -x 198.51.100.10 +comments
常见结果可以这样理解:
| DNS状态或现象 | 可能含义 | 下一步 |
|---|---|---|
NOERROR且有PTR答案 | 记录存在 | 继续做正向确认和外部DNS验证 |
NOERROR但没有答案 | 反向区域存在,但该IP没有PTR | 检查主机名是否保存成功 |
NXDOMAIN | 区域或该名称不存在 | 检查IP归属方和反向委派 |
SERVFAIL | 权威服务、委派或DNSSEC可能异常 | 查询权威服务器并检查委派 |
| 超时 | DNS网络、权威服务器或防火墙问题 | 更换解析器并检查权威NS |
假设反查得到mail.example.net,继续查询它的正向记录:
dig A mail.example.net +short
dig AAAA mail.example.net +short
如果原IP是IPv4,检查A记录;如果原IP是IPv6,检查AAAA记录。可以直接用下面的命令逐项比较:
printf '%s\n' "198.51.100.10"
{
    dig +short mail.example.net A
    dig +short mail.example.net AAAA
}
输出中应包含被验证的原始IP。若PTR能查到,但主机名没有对应A或AAAA,说明反向记录虽然存在,正向确认关系仍不完整。
IP数量较多时,可以先用下面的IPv4、IPv6通用示例做批量初检。脚本会检查PTR数量,并判断反查到的主机名是否正向返回原IP:
#!/usr/bin/env bash

ips=(
  "198.51.100.10"
  "198.51.100.11"
  "2001:db8:1234:5678::10"
)

for ip in "${ips[@]}"; do
    echo "=== $ip ==="

    ptrs="$(dig +short -x "$ip" | sed '/^[[:space:]]*$/d')"
    count="$(printf '%s\n' "$ptrs" | wc -l | tr -d ' ')"

    if [ "$count" -eq 0 ]; then
        echo "PTR: 未查询到"
        echo
        continue
    fi

    if [ "$count" -gt 1 ]; then
        echo "PTR: 返回多个值,请人工确认:"
        printf '%s\n' "$ptrs"
    fi

    ptr="$(printf '%s\n' "$ptrs" | sed -n '1p' | sed 's/\.$//')"
    echo "PTR: $ptr"

    forward="$(
        {
            dig +short "$ptr" A
            dig +short "$ptr" AAAA
        } | sed '/^[[:space:]]*$/d'
    )"

    echo "正向结果:"
    printf '%s\n' "$forward"

    if printf '%s\n' "$forward" | grep -Fxq "$ip"; then
        echo "FCrDNS: 通过"
    else
        echo "FCrDNS: 未通过,主机名未指回该IP"
    fi

    echo
done
这段脚本只适合做初步判断。DNS可能存在多个答案、缓存差异或短暂更新延迟,最终仍应保留每个IP的查询结果,并对异常地址单独复核。
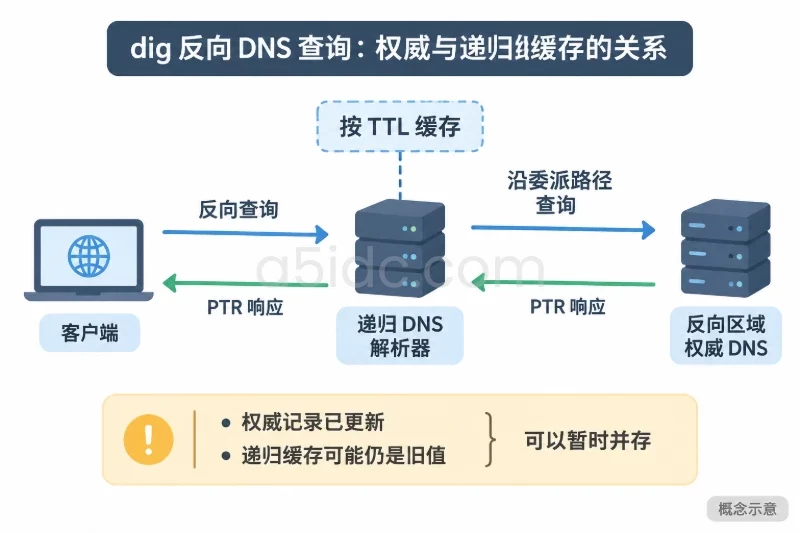
本机DNS缓存可能保留旧结果,因此应至少使用两个外部递归解析器查询:
for resolver in 1.1.1.1 8.8.8.8; do
    echo "Resolver: $resolver"
    dig @"$resolver" -x 198.51.100.10 +noall +answer
done
如果服务商提供了权威DNS服务器名称,还可以直接查询权威服务器:
dig @ns1.example.net -x 198.51.100.10 +noall +answer
权威查询已经返回新值,而公共递归DNS仍返回旧值,通常是缓存和TTL造成的;权威查询也没有新值,则应回到服务商控制面板、区域文件或反向委派关系检查。不能只依据本机执行dig -x的一次结果判断全部网络已经更新。
PTR验证完成后,应按业务方向检查实际网络入口。以下命令应从合适的位置执行:入站端口要从另一台外部主机测试,不能只在服务器本机测试。
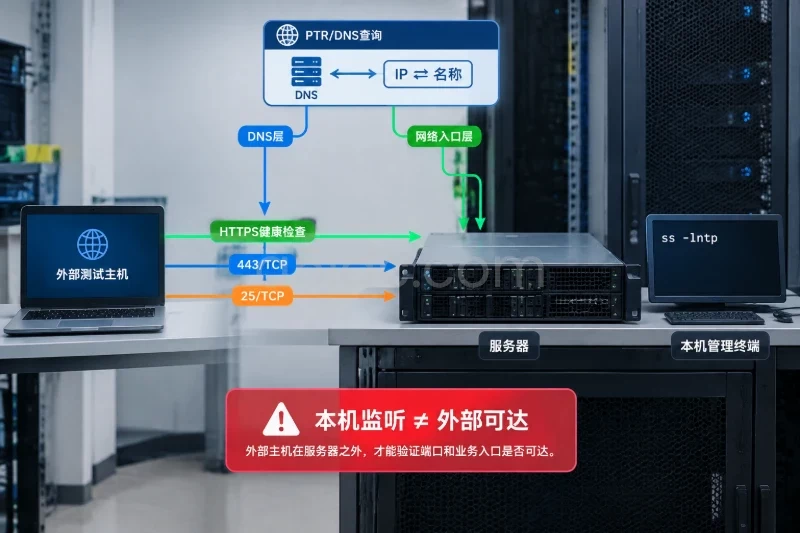
检查本机是否监听:
ss -lntp
从外部主机检查TCP端口:
nc -vz -w 3 198.51.100.12 443
nc -vz -w 3 198.51.100.10 25
nc连接成功只能说明TCP路径和监听条件基本成立,不能证明应用层协议、证书或邮件策略正常。对于IPv6,应使用IPv6地址和支持IPv6的外部网络进行单独测试:
nc -6 -vz -w 3 2001:db8:1234:5678::10 443
要确认某个域名是否真的由指定IP提供网站服务,可以使用curl --resolve,它只改变本次请求的域名解析目标:
curl --resolve api.example.net:443:198.51.100.11 \
     --connect-timeout 5 \
     --max-time 10 \
     https://api.example.net/health
这里的/health应替换为业务方允许访问的健康检查路径,避免对生产接口造成不必要请求。该测试可以验证指定IP上的HTTPS监听、路由、证书匹配和应用响应,但仍不能替代PTR查询。
邮件场景还要单独确认:
PTR属于DNS层,端口限制属于网络访问控制层。提供商可能允许设置PTR,但仍限制25端口;也可能允许入站443,却默认关闭IPv6入站。网站、API和邮件需要分别测试,不应把DNS结果当作网络入口验收结果。
接收邮件系统可能将PTR作为基础信誉信号,但通常还会检查正向确认、EHLO、SPF、DKIM、DMARC、连接频率和IP历史信誉。即使每个发信IP都配置了规范PTR,也不能据此承诺投递率或绕过接收方策略。
服务器拥有多个地址,并不代表所有应用会自动按业务使用不同源IP。操作系统路由、应用绑定、容器网络、NAT和上游出口策略都可能影响实际源地址。验证时应从目标服务的访问日志、邮件头或连接信息确认真实使用的IP,再对该IP检查PTR。
IPv4的PTR不会自动覆盖IPv6。若域名同时发布A和AAAA记录,部分客户端可能优先使用IPv6;这时必须确认IPv6路由、端口、防火墙、应用监听和IPv6 PTR都已准备好。若IPv6尚未完成业务验证,不宜仅因为服务器有IPv6地址就发布AAAA记录。
最终验收可以按“每个IP一行”的方式记录:IP用途、PTR结果、正向A/AAAA结果、权威DNS结果、外部递归DNS结果、端口测试结果和实际业务源地址。只有当指定IP的PTR、正向确认和对应业务入口都分别通过时,才能判断该地址适合承担相应的网站、接口或邮件用途;其中任一项未核验,都只能说明DNS配置部分完成,不能扩大为整台多IP服务器的网络能力结论。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5762.html