香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


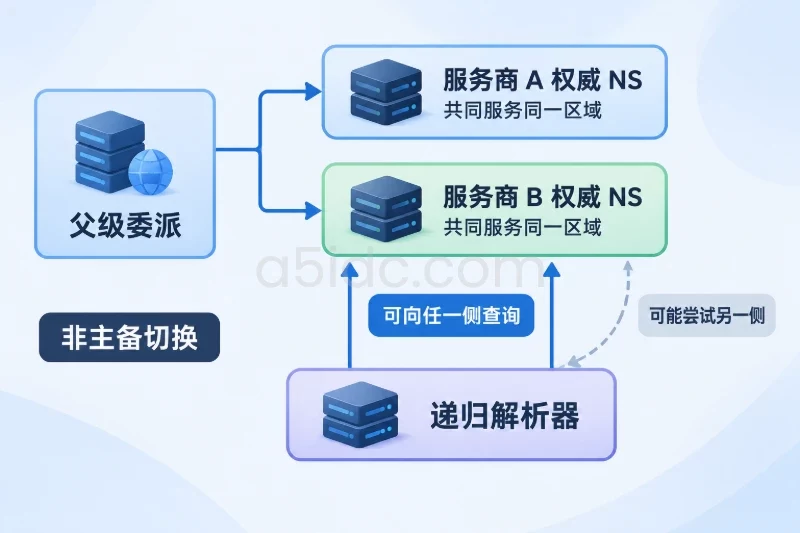
要让一个域名真正使用自建权威 DNS,不仅要在服务器上安装 BIND9,还要完成区域文件配置、主从同步、防火墙放行、注册商处的 NS 与 Glue 记录设置,并分别从服务器本机、两台权威节点和公网委派链路验证。只查询 dig @服务器IP 能得到结果,并不代表域名已经对互联网生效。
下面以 Ubuntu 22.04/24.04、BIND9、一个主 DNS 和一个从 DNS 为例。示例域名使用 example.com,示例 IP 使用文档保留地址,实际部署时必须替换为自己的公网 IP。
对于需要自建主从权威 DNS 的业务,A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,可用于部署独立的主 DNS、从 DNS 及相关业务节点。不同地区提供多种 CPU、内存、SSD或NVMe存储、带宽线路和多IP方案,便于结合访问区域、网络路径与节点职责搭建分布式解析基础。
本次部署采用以下结构:
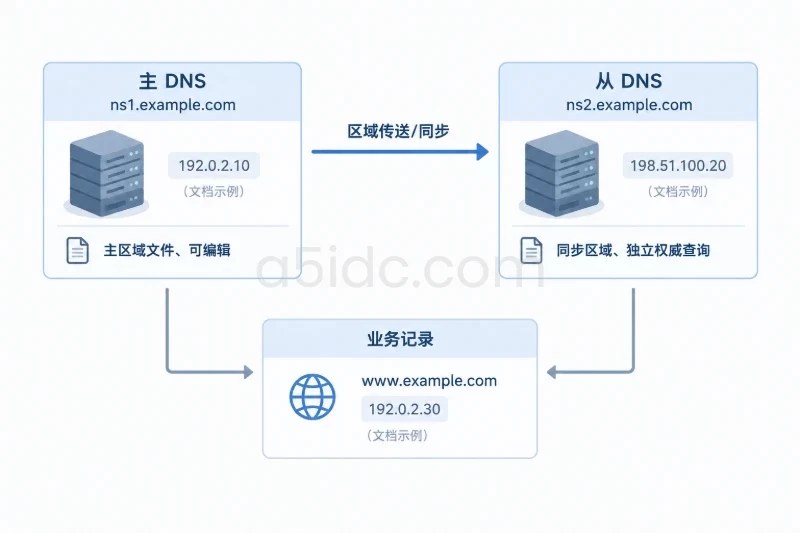
| 角色 | 示例主机名 | 示例地址 | 作用 |
|---|---|---|---|
| 主 DNS | ns1.example.com | 192.0.2.10 | 保存可编辑的主区域文件,并向从 DNS 提供区域传送 |
| 从 DNS | ns2.example.com | 198.51.100.20 | 保存同步区域,承担独立的权威查询 |
| 业务地址 | www.example.com | 192.0.2.30 | 被解析的示例业务地址 |
示例地址属于文档保留网段,不能直接作为公网服务地址。实际部署前需要准备:
sudo 权限。ns1.example.com 和 ns2.example.com 的地址能够在注册商处创建为 Glue 记录。权威 DNS 只负责回答自己托管区域的查询。本例会关闭递归功能,不把服务器配置成面向公网的递归 DNS。标准 UDP/TCP 53 的权威解析不需要配置 HTTPS 证书;如果后续要提供其他加密 DNS 接入方式,应单独设计,不能与本次基础部署混在一起。
两台服务器都执行安装命令:
sudo apt update
sudo apt install -y bind9 bind9-utils dnsutils
确认 BIND9 版本和服务状态:
named -v
systemctl status bind9 --no-pager
Ubuntu 中的服务名通常是 bind9。如果系统提示找不到该服务,应先确认软件包是否安装成功:
dpkg -l | grep -E 'bind9|dnsutils'
配置前先检查 53 端口是否已经被其他程序占用:
sudo ss -lntup | grep ':53'
如果没有输出,通常表示当前没有程序监听 53 端口。如果已经有 named 或 bind9 监听,可以继续检查配置;如果是其他程序监听,不要直接结束进程,应先确认其用途。强制停止正在提供 DNS 的程序可能导致本机解析、业务访问或其他域名服务中断。
在两台服务器上分别备份 BIND 配置。该操作只创建备份,不会影响当前服务:
sudo install -d -m 0750 /var/backups/bind
sudo cp -a /etc/bind "/var/backups/bind/bind-$(date +%F-%H%M%S)"
如果服务器上已经托管其他区域,不要直接覆盖现有配置文件,应将下面的示例内容合并到现有配置中。
在主 DNS 上编辑 /etc/bind/named.conf.options:
sudo tee /etc/bind/named.conf.options >/dev/null <<'EOF'
options {
    directory "/var/cache/bind";

    recursion no;
    allow-recursion { none; };
    allow-query-cache { none; };
    allow-query { any; };

    listen-on {
        192.0.2.10;
        127.0.0.1;
    };
    listen-on-v6 { none; };

    minimal-responses yes;
    version "not disclosed";
};
EOF
需要替换的内容:
192.0.2.10 替换为主 DNS 的实际 IPv4 地址。listen-on-v6 { none; }; 改为实际 IPv6 监听配置,并同步放行 IPv6 的 TCP/UDP 53。ns1 的 AAAA 记录,否则部分客户端可能优先访问一个无法工作的 IPv6 地址。这里的关键配置是:
recursion no;:关闭递归查询。allow-recursion { none; };:不允许任何客户端使用递归。allow-query { any; };:允许公网客户端查询本区域。listen-on:只在指定地址监听,避免因为系统其他网络接口产生意外暴露。创建区域文件目录:
sudo install -d -o root -g bind -m 0750 /etc/bind/zones
编辑 /etc/bind/named.conf.local:
sudo tee /etc/bind/named.conf.local >/dev/null <<'EOF'
zone "example.com" {
    type primary;
    file "/etc/bind/zones/db.example.com";

    allow-update { none; };
    allow-transfer { 198.51.100.20; };
    also-notify { 198.51.100.20; };
    notify yes;
};
EOF
配置含义如下:
type primary:本机保存可编辑的主区域文件。allow-update { none; };:禁止未经授权的动态更新。allow-transfer:只允许示例从 DNS 地址进行区域传送。also-notify:主区域变更后主动通知从 DNS。将 198.51.100.20 替换为从 DNS 的实际公网 IP。区域传送限制应尽量使用固定 IP,不要使用过宽的网段或 any。
创建 /etc/bind/zones/db.example.com:
sudo tee /etc/bind/zones/db.example.com >/dev/null <<'EOF'
$TTL 300

@   IN  SOA ns1.example.com. hostmaster.example.com. (
        2025010101 ; serial
        3600       ; refresh
        600        ; retry
        1209600    ; expire
        300        ; negative TTL
)

    IN  NS  ns1.example.com.
    IN  NS  ns2.example.com.

ns1 IN  A   192.0.2.10
ns2 IN  A   198.51.100.20

@   IN  A   192.0.2.30
www IN  A   192.0.2.30
EOF
实际部署时需要替换:
example.com、ns1.example.com、ns2.example.com。192.0.2.10、198.51.100.20、192.0.2.30。hostmaster.example.com. 对应的 SOA 管理邮箱。SOA 中的第一个点代表邮箱中的 @,例如它对应 hostmaster@example.com。serial 区域序列号。区域序列号必须在每次修改区域内容时递增。从未部署过的区域可以使用日期加两位序号,例如 2025010101。如果当前区域已经存在序列号,新的序列号必须大于旧值。
设置文件权限:
sudo chown root:bind /etc/bind/zones/db.example.com
sudo chmod 0640 /etc/bind/zones/db.example.com
先检查整体配置:
sudo named-checkconf
该命令没有输出且返回码为 0,表示配置语法通过。再检查区域文件:
sudo named-checkzone example.com /etc/bind/zones/db.example.com
预期结果类似:
zone example.com/IN: loaded serial 2025010101
OK
如果检查失败,不要继续重载服务。先根据报错的文件路径和行号修正配置。
确认检查通过后启动并设置开机启动:
sudo systemctl enable --now bind9
sudo systemctl is-active bind9
预期输出:
active
查看最近日志:
sudo journalctl -u bind9 -n 50 --no-pager
如果日志中没有 failed、error 等启动错误,可以进行本机查询。使用主 DNS 的实际地址执行:
dig @192.0.2.10 example.com SOA +norecurse
dig @192.0.2.10 www.example.com A +norecurse
成功响应应具备以下特征:
status: NOERRORaaaa 表示 authoritative answer,即权威回答ra,因为本例关闭了递归如果使用 dig 查询时返回 connection timed out,先检查 BIND 是否监听正确地址,再检查服务器安全组和本机防火墙。
在从 DNS 上编辑 /etc/bind/named.conf.options:
sudo tee /etc/bind/named.conf.options >/dev/null <<'EOF'
options {
    directory "/var/cache/bind";

    recursion no;
    allow-recursion { none; };
    allow-query-cache { none; };
    allow-query { any; };

    listen-on {
        198.51.100.20;
        127.0.0.1;
    };
    listen-on-v6 { none; };

    minimal-responses yes;
    version "not disclosed";
};
EOF
将 198.51.100.20 替换为从 DNS 的实际 IPv4 地址。
在从 DNS 上配置 /etc/bind/named.conf.local:
sudo tee /etc/bind/named.conf.local >/dev/null <<'EOF'
zone "example.com" {
    type secondary;
    file "/var/cache/bind/db.example.com";
    primaries {
        192.0.2.10;
    };
};
EOF
将 192.0.2.10 替换为主 DNS 的实际 IP。
从 DNS 的区域文件由 BIND 自动从主 DNS 传送并写入 /var/cache/bind,不要手工在该目录创建一个与主区域内容冲突的文件。确认缓存目录权限正常:
sudo ls -ld /var/cache/bind
通常该目录应允许 bind 用户写入。如果权限被改动,可以恢复为:
sudo chown bind:bind /var/cache/bind
sudo chmod 0750 /var/cache/bind
执行配置检查:
sudo named-checkconf
从 DNS 不需要使用 named-checkzone 检查尚未传送下来的区域文件。检查通过后启动服务:
sudo systemctl enable --now bind9
sudo systemctl is-active bind9
查看同步日志:
sudo journalctl -u bind9 -n 80 --no-pager
如果区域传送成功,通常可以在日志中看到与 transfer、received 或区域加载相关的信息。直接查询从 DNS:
dig @198.51.100.20 example.com SOA +norecurse
dig @198.51.100.20 www.example.com A +norecurse
两台服务器返回的 SOA 序列号应一致:
dig +short @192.0.2.10 example.com SOA
dig +short @198.51.100.20 example.com SOA
如果主 DNS 上的序列号是 2025010101,从 DNS 也应返回相同序列号。查询到相同的 SOA 只能说明当前同步完成,还需要继续验证 TCP 53、外部委派和业务记录。
区域传送必须使用 TCP,并且只允许从 DNS 的地址发起。可以登录从 DNS,在从 DNS 上执行:
dig @192.0.2.10 example.com AXFR +tcp
成功时会看到区域中的 SOA、NS、A 等记录,且 SOA 通常在响应开头和结尾各出现一次。
如果从其他未授权地址执行同样命令,预期应返回 REFUSED 或无法完成传送。公网不应允许任意客户端执行 AXFR,否则可能暴露整个 DNS 区域中的主机记录。
如果服务器使用 UFW,先查看当前策略:
sudo ufw status verbose
在确认不会影响现有远程管理规则的前提下放行 DNS:
sudo ufw allow 53/udp
sudo ufw allow 53/tcp
sudo ufw reload
UDP 53用于普通查询,TCP 53用于大响应、截断后的重试和区域传送。权威 DNS 面向公网时,不能只开放 UDP。
如果服务器使用云安全组、硬件防火墙或 nftables,还需要在对应入口同步放行 TCP/UDP 53。不要为了验证方便直接关闭整套防火墙。防火墙规则变更前应保留 SSH 或控制台访问,避免误配置后无法登录。
验证端口监听:
sudo ss -lntup | grep ':53'
应看到 BIND 在实际公网地址上监听 TCP 和 UDP 53。如果只看到 127.0.0.1:53,公网请求无法到达,需要检查 listen-on 配置和服务重载状态。
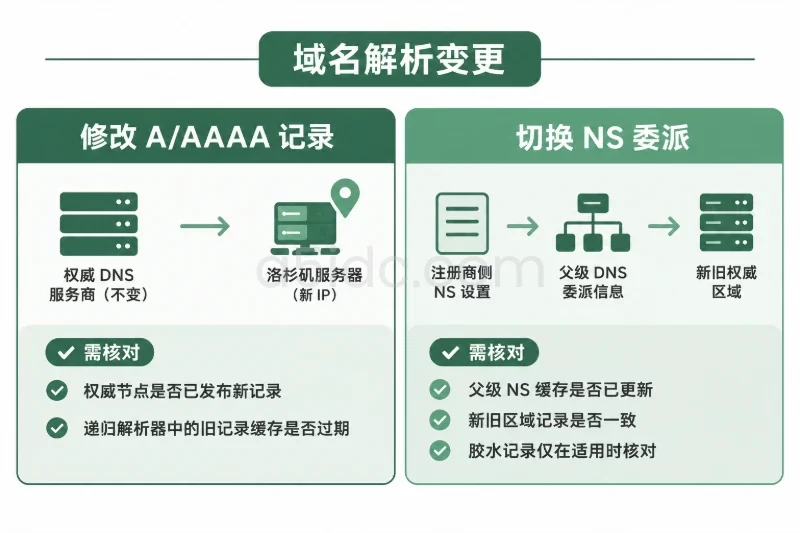
服务器直接查询成功后,还需要在域名注册商处完成委派。对于本例,操作顺序通常是:
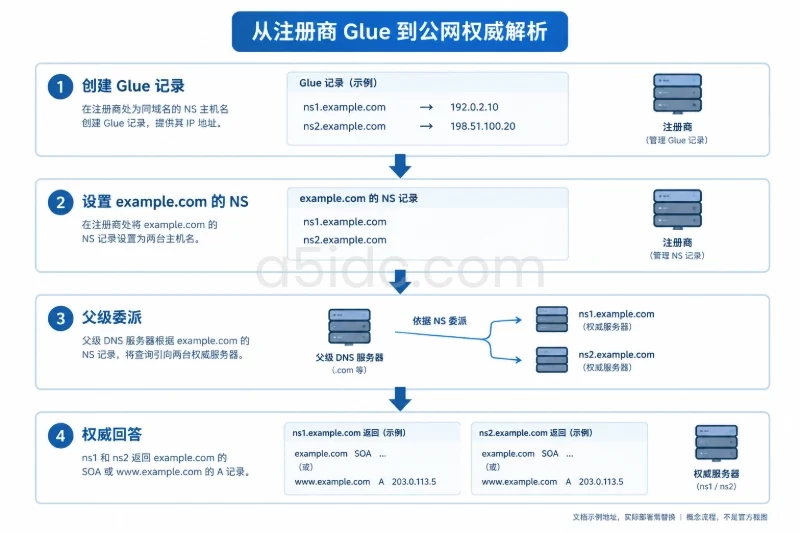
ns1.example.com 的主机 Glue 记录,指向主 DNS 实际公网 IP。ns2.example.com 的主机 Glue 记录,指向从 DNS 实际公网 IP。example.com 的 NS 记录设置为:ns1.example.comns2.example.com如果 NS 主机名属于被委派的同一个域名,Glue 记录不能省略。例如 example.com 使用 ns1.example.com 作为权威服务器时,父级服务器需要提前知道 ns1.example.com 的 IP,否则会出现解析链路循环。
委派前不要立即关闭旧 DNS。如果原域名已有稳定的权威服务,应先保留旧 NS,直接使用 IP 验证新服务器;确认新服务器正常后,再修改注册商的 NS。这样即使委派过程中出现错误,也有旧服务可以回退。
从不在 DNS 服务器上的外部主机执行:
dig @192.0.2.10 example.com SOA +norecurse
dig @198.51.100.20 example.com SOA +norecurse

dig @192.0.2.10 www.example.com A +norecurse
dig @198.51.100.20 www.example.com A +norecurse
预期结果:
NOERROR。aa。www.example.com 返回预期业务地址。执行:
dig +trace example.com NS
该命令会从根区域开始逐级查询。最终应看到父级返回的 NS 记录指向 ns1.example.com 和 ns2.example.com,并能继续找到对应地址。
也可以直接查询权威服务器:
dig @ns1.example.com example.com SOA +norecurse
dig @ns2.example.com example.com SOA +norecurse
如果主机名本身无法解析,可先使用 IP 查询,排除 Glue 或 NS 委派因素:
dig @192.0.2.10 example.com SOA +norecurse
dig @198.51.100.20 example.com SOA +norecurse
dig @ns1.example.com www.example.com A +tcp +norecurse
dig @ns2.example.com www.example.com A +tcp +norecurse
TCP 查询也应返回 NOERROR 和 aa。如果 UDP 正常而 TCP 超时,通常是安全组、本机防火墙或上游防火墙没有放行 TCP 53。
查询区域内不存在的名称:
dig @ns1.example.com no-such-host.example.com A +norecurse
预期是 NXDOMAIN,并且响应中包含 aa。这表示权威服务器正确回答了“名称不存在”。
再查询一个不属于本区域的名称:
dig @ns1.example.com www.example.org A
本例关闭了递归,因此不能把 example.org 的结果当作递归查询返回。响应不应出现 ra 标志。若服务器向公网提供了其他域名的递归结果,应立即检查 recursion、allow-recursion 和 allow-query-cache 配置。
先分别执行:
sudo named-checkconf
sudo named-checkzone example.com /etc/bind/zones/db.example.com
named-checkconf 主要检查 BIND 配置语法,named-checkzone 主要检查区域文件格式、SOA、NS 和记录结构。检查未通过时不要执行 systemctl restart bind9,先修正错误再重载。
查看状态和日志:
sudo systemctl status bind9 --no-pager
sudo journalctl -u bind9 -b --no-pager
sudo ss -lntup | grep ':53'
常见原因包括:
listen-on 中填写了本机不存在的地址。不要因为端口冲突就直接停止 systemd-resolved 或其他 DNS 服务。先确认本机网络管理方案,再安排维护窗口调整;错误停用本机解析服务可能影响服务器自身的软件更新和域名访问。
分别检查主 DNS 的 TCP 查询和从 DNS 日志:
dig @192.0.2.10 example.com SOA +tcp +norecurse
sudo journalctl -u bind9 -n 100 --no-pager
重点检查:
allow-transfer 是否填写了从 DNS 实际出口 IP。primaries 是否填写正确。不要在从 DNS 上手工修改 /var/cache/bind/db.example.com。修正主区域后增加序列号,再使用 rndc reload example.com 或重载服务。
依次检查:
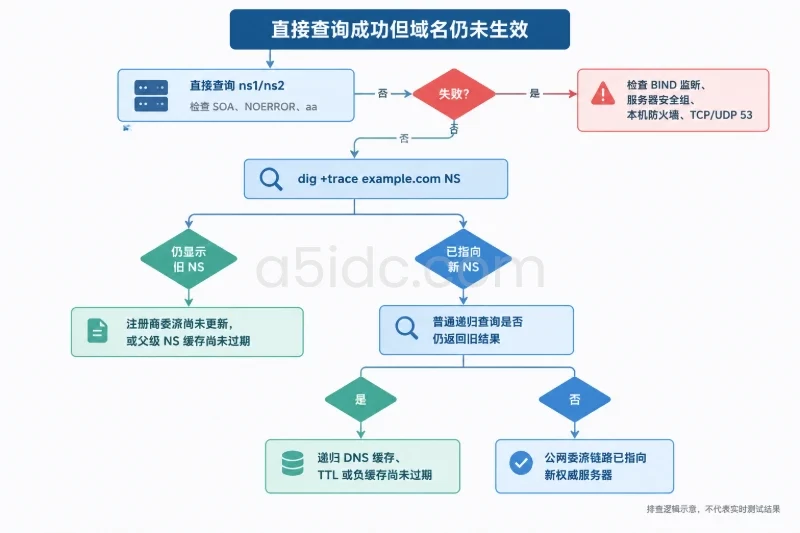
dig +trace example.com NS
dig @ns1.example.com example.com SOA +norecurse
dig @ns2.example.com example.com SOA +norecurse
如果直接查询正常、+trace 仍显示旧 NS,说明注册商委派尚未更新,或者父级缓存尚未过期。如果 +trace 已经指向新 NS,但普通递归查询仍返回旧结果,可能是递归 DNS 缓存未过期。TTL、父级 NS 缓存和负缓存都可能影响外部观察时间。
编辑区域文件后必须完成以下顺序:
sudo named-checkzone example.com /etc/bind/zones/db.example.com
sudo rndc reload example.com
dig +short @192.0.2.10 example.com SOA
dig +short @198.51.100.20 example.com SOA
如果 rndc 不可用,可以使用:
sudo systemctl reload bind9
主 DNS 的 SOA 序列号增加后,从 DNS 才会接受新的区域版本。客户端或递归 DNS 仍可能因为原有 TTL 暂时返回旧记录。
正式修改 NS 委派前,至少确认以下项目:
aa,且不包含递归能力标志 ra。www、根域名或其他业务记录返回预期地址。dig +trace example.com NS 已经指向新的 NS。如果新配置尚未对外委派,恢复最简单。先从备份中恢复原配置文件,再检查并重载:
sudo cp -a /var/backups/bind/bind-YYYY-MM-DD-HHMMSS/named.conf.options /etc/bind/
sudo cp -a /var/backups/bind/bind-YYYY-MM-DD-HHMMSS/named.conf.local /etc/bind/
sudo named-checkconf
sudo systemctl reload bind9
上面的备份目录名需要替换为实际创建的目录。恢复区域文件时要注意 SOA 序列号:如果从 DNS 已经收到较新的序列号,回滚后的区域内容也应使用一个更大的新序列号,否则从 DNS 可能认为旧版本无效而拒绝更新。
如果已经修改了注册商 NS,回滚前必须确认旧的权威 DNS 仍然在线,然后将 NS 改回旧服务器。不要在没有备用权威服务的情况下直接停止新 DNS。NS 委派和递归缓存都需要等待相应 TTL 过期。
如果本次新增了 UFW 规则,且确认没有其他 DNS 服务依赖这些规则,可以按原规则删除:
sudo ufw delete allow 53/udp
sudo ufw delete allow 53/tcp
sudo ufw reload
不要为了回滚直接执行 ufw disable,因为这会同时移除其他服务的网络防护。只有在确认委派已回退、旧 DNS 已恢复、并且新服务不再承担查询后,才考虑停止新 BIND 服务:
sudo systemctl disable --now bind9
完成回滚后,再使用 dig +trace、两台旧权威服务器查询和业务域名查询确认外部链路已经恢复。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5733.html