香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


同一条“权限不足”报错,可能来自两个完全不同的权限体系:MySQL 先根据 用户名@主机来源 判断数据库账号能否登录和访问对象,Linux 再根据运行 MySQL 进程的系统用户、用户组、目录权限、ACL 以及安全策略判断服务能否读写文件。Linux 上的 root 不等于 MySQL 的 root,系统用户 mysql 也不等于数据库中的 mysql 账号。
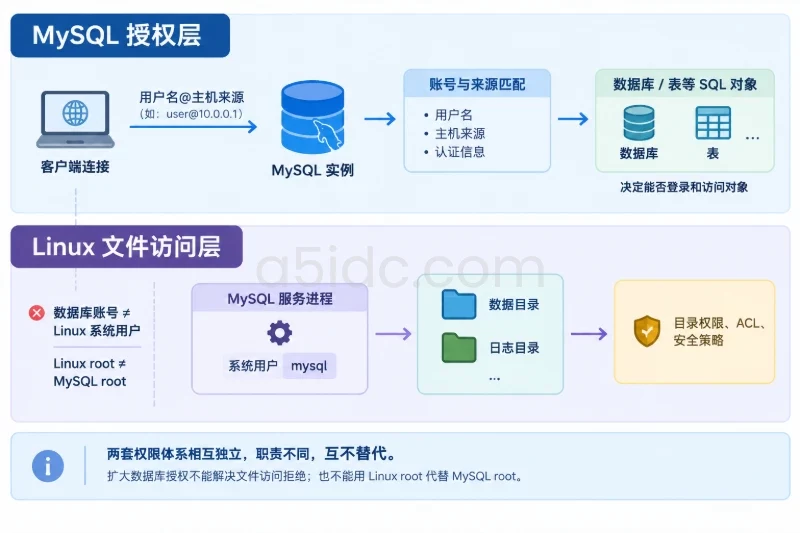
排查时应先确认请求到底到达了哪一个 MySQL 实例、使用了哪个数据库账号和来源地址,再查看该账号的授权范围;只有当日志显示服务无法读取数据目录、日志目录或自定义文件目录时,才继续检查 Linux 文件权限和安全策略。下面按照低风险到高风险的顺序,给出一条可复现、可回滚的定位路径。
不要一看到 Permission denied 就直接执行 chmod 777 或给数据库账号授予 ALL PRIVILEGES。先保留完整错误信息、执行时间、客户端来源和受影响的操作。
常见报错可以先按下表分流:
| 现象或错误码 | 优先判断方向 | 通常说明 |
|---|---|---|
ERROR 1045 (28000): Access denied for user | MySQL 账号认证、Host 匹配、密码或认证插件 | 还没有完成正常登录,不能先从目录权限排查 |
ERROR 1044 (42000): Access denied for user ... to database | 数据库级授权 | 账号通常已认证成功,但没有访问目标数据库的权限 |
ERROR 1142 ... command denied | 表、列、存储过程或全局权限 | 当前账号缺少具体操作权限 |
ERROR 1049 Unknown database | 实例或数据库名称 | 可能连接到了错误实例,也可能目标库不存在 |
Can't connect ... (2002/2003) | Socket、端口、服务状态或监听地址 | 连接尚未进入授权判断阶段 |
MySQL 错误日志出现 Permission denied、Errcode: 13 | Linux 用户、目录、ACL、SELinux 或 AppArmor | MySQL 服务进程无法访问操作系统资源 |
| 应用能查询,但备份、导入或导出失败 | FILE、secure_file_priv、服务端目录权限 | 需要区分文件由客户端读取,还是由服务端读取 |
把以下信息记录下来,后续每一步都以这份事实为准:
在 Linux 主机上先查看服务状态和监听端口。不同发行版或安装方式可能使用 mysql、mysqld 等不同服务名,不要直接假定名称。
systemctl list-units --type=service --all | grep -Ei 'mysql|mysqld|mariadb'
sudo systemctl status mysql --no-pager
sudo ss -lntp | grep ':3306'
如果实际服务名是 mysqld,将后续命令中的 mysql 替换为 mysqld。systemctl status 显示服务未运行时,应先查看日志,而不是修改数据库授权:
sudo journalctl -u mysql --since "30 minutes ago" --no-pager
如果日志显示端口未监听、配置语法错误或数据目录无法打开,问题还没有进入 MySQL 用户授权阶段。如果服务正在运行且端口正常,再检查客户端连接方式。
localhost 和 127.0.0.1 可能走不同路径:前者通常优先使用 Unix Socket,后者通常使用 TCP。排查时应明确指定协议,避免“命令行能登录、应用却登录失败”:
mysql --protocol=TCP -h 127.0.0.1 -P 3306 -u app_ro -p
密码由交互式提示输入,不要写成 -p明文密码,否则可能进入 Shell 历史记录或被其他进程查看。
登录后立即执行以下查询:
SELECT
    USER() AS login_user,
    CURRENT_USER() AS authenticated_account,
    SESSION_USER() AS session_user,
    CURRENT_ROLE() AS current_role,
    @@hostname AS server_hostname,
    @@port AS server_port,
    @@socket AS server_socket,
    @@datadir AS data_directory;
其中最关键的是两个值:
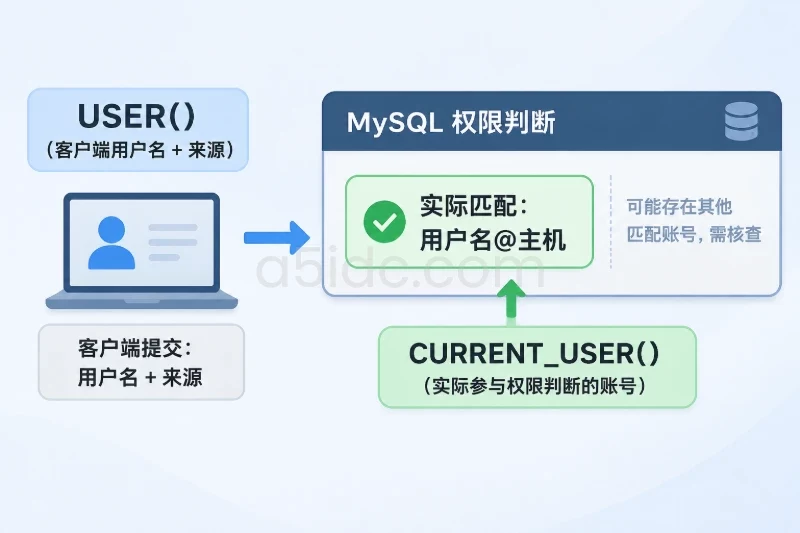
USER() 表示客户端提交的账号以及连接来源,例如 app_ro@10.0.2.15;CURRENT_USER() 表示 MySQL 实际匹配到的授权账号,例如 app_ro@10.0.2.%。MySQL 的权限主体不是单独的用户名,而是 '用户名'@'Host'。因此下面两个账号是不同的授权对象:
'app_ro'@'localhost'
'app_ro'@'10.0.2.%'
如果应用通过 TCP 从 10.0.2.15 连接,而管理员检查的是 'app_ro'@'localhost',即使用户名相同,也不能据此判断授权正确。CURRENT_USER() 是确认实际匹配结果的直接依据。
如果本机执行 sudo mysql 可以登录,但应用使用账号密码登录失败,常见原因是本机的 root 账号配置了基于 Unix Socket 的认证插件。这个现象只能说明系统管理员登录路径可用,不代表应用账号、密码或 TCP 授权正常。不要为了让应用复用数据库 root 而关闭认证插件或跳过授权表检查。
使用当前账号查看自己的权限:
SHOW GRANTS;
使用具有管理权限的账号查看指定授权主体:
SHOW GRANTS FOR 'app_ro'@'10.0.2.%';
如果不知道应用实际匹配了哪个 Host,先通过 CURRENT_USER() 确认,再对对应的完整账号执行 SHOW GRANTS。不要只执行:
SHOW GRANTS FOR 'app_ro'@'%';
然后把结果套用到所有来源,因为它可能根本不是本次连接使用的账号。
典型授权范围从大到小大致包括:
*.*                         全局范围
appdb.*                     某个数据库中的全部对象
appdb.orders                某一张表
appdb.orders(order_id)      某些列
存储过程或函数级权限         特定例程
例如,下面两个授权的影响范围不同:
GRANT SELECT ON `appdb`.* TO 'app_ro'@'10.0.2.%';
GRANT SELECT, INSERT, UPDATE ON `appdb`.`orders` TO 'app_writer'@'10.0.2.%';
第一个账号可以读取 appdb 中符合授权范围的对象,第二个账号只对 orders 表拥有列出的操作权限。实际权限还可能受到全局权限、角色、列级权限和拒绝结果的共同影响,因此不能只看一条 GRANT 语句。
MySQL 8.0 中,权限可能通过角色授予。先查看当前会话使用的角色:
SELECT CURRENT_ROLE();
SHOW GRANTS;
如果 CURRENT_ROLE() 返回 NONE,而权限又只授予了某个角色,当前会话就可能没有获得预期权限。用管理员账号查看用户和角色之间的关系:
SHOW GRANTS FOR 'app_ro'@'10.0.2.%';
SHOW GRANTS FOR 'app_read'@'%';
角色被授予给用户,不一定代表当前会话已经激活。修改默认角色后,已有连接可能仍保持旧的会话状态,应用连接池也可能继续复用旧连接。权限修复后应主动建立新连接验证,而不是只在原连接中重复执行 SQL。
确认应用实际访问的库、表和操作,不要只根据异常页面猜测:
SELECT DATABASE();

SHOW DATABASES;
SHOW TABLES FROM `appdb`;
如果应用执行的是存储过程、触发器或视图,还要检查对象定义和执行者权限。一个常见情况是,账号拥有基础表的 SELECT 权限,但没有执行存储过程的 EXECUTE 权限;或者应用查询的是视图,视图定义者账号已经失效。
对于导入导出类操作,权限判断还要分清文件由谁访问:
SHOW VARIABLES LIKE 'secure_file_priv';
SHOW VARIABLES LIKE 'local_infile';
LOAD DATA INFILE 通常由 MySQL 服务端读取文件,需要 FILE 权限、secure_file_priv 允许,并且 Linux 服务账号能读取目标路径;LOAD DATA LOCAL INFILE 由客户端读取文件,还受到客户端和服务端 local_infile 配置影响;SELECT ... INTO OUTFILE 由服务端创建文件,需要 FILE 权限以及服务账号对目标目录的写权限。因此,“数据库账号有权限”不等于“服务进程可以读写任意 Linux 文件”。
当日志明确出现文件访问错误,或者服务启动、写日志、创建临时文件失败时,再检查服务身份和路径权限。
先看 systemd 单元配置和运行中的进程:
sudo systemctl show mysql \
  -p User -p Group -p SupplementaryGroups \
  -p ProtectSystem -p ProtectHome -p ReadWritePaths

sudo systemctl cat mysql

ps -eo user,group,pid,ppid,args | grep '[m]ysqld'
systemctl show 反映服务单元配置,ps 反映当前真正运行的进程。某些安装方式会在启动后再切换用户,因此两者不完全一致时,应以运行中的进程和日志为准。
再查看系统账号及其附加组:
getent passwd mysql
id mysql
getent group mysql
如果服务进程实际以 mysql 用户运行,数据目录、错误日志、Socket、临时目录以及需要由服务端读写的自定义目录,都必须允许这个用户访问。不要因为当前登录 Shell 是 root,就认为 MySQL 服务也拥有 root 的文件权限。
Linux 不仅检查目标文件,还要求进程对路径上的每一级目录拥有搜索权限,也就是目录的执行权限。使用 namei 能快速看到路径各层权限:
sudo namei -l /var/lib/mysql/appdb/orders.ibd
sudo stat -c '%A %U:%G %n' /var/lib/mysql /var/lib/mysql/appdb
然后以服务账号进行不改变数据的读取测试:
sudo -u mysql test -r /var/lib/mysql/appdb/orders.ibd \
  && echo "file-readable" || echo "file-not-readable"

sudo -u mysql test -x /var/lib/mysql/appdb \
  && echo "directory-searchable" || echo "directory-not-searchable"
对于需要写入的自定义目录,可以先检查写权限,但不要在生产数据目录中通过 touch 进行测试:
sudo -u mysql test -w /srv/mysql-export \
  && echo "directory-writable" || echo "directory-not-writable"
这类测试只能反映传统 Unix 权限,不能排除 SELinux、AppArmor 或 systemd 沙箱策略。若测试显示可读,但 MySQL 日志仍然报 Permission denied,继续检查安全策略和服务单元限制。
目录可能依赖用户组或 ACL 授权。查看 ACL:
sudo getfacl -p /var/lib/mysql/appdb
sudo getfacl -p /srv/mysql-export
重点核对以下内容:
chown、chmod 或部署脚本而改变了权限。如果系统服务启动前已经运行,后来才变更了组成员,当前进程不一定立即获得新的附加组。涉及服务用户组变更时,需要在维护窗口内重启服务或重新创建进程,并提前评估连接中断影响。
不要把 mysql 用户加入 root、docker 或其他权限范围过大的系统组。更合理的方式是为特定目录建立专用组,或只对目标目录配置精确 ACL。
在启用 SELinux 的系统上,传统权限正确仍可能被安全上下文拒绝:
getenforce
ls -Zd /var/lib/mysql /srv/mysql-export
sudo ausearch -m AVC -ts recent | tail -n 30
如果日志中出现与 mysqld、目标路径相关的 AVC 拒绝记录,优先使用发行版提供的文件类型和策略管理方式。不要为了验证方便而执行 setenforce 0 后长期运行,这会扩大整个系统的风险面。
在使用 AppArmor 的系统上,可以检查内核日志和已加载配置:
sudo aa-status
sudo journalctl -k --since "30 minutes ago" | grep -i apparmor
systemd 单元中的 ProtectSystem、ProtectHome、PrivateTmp 和 ReadWritePaths 也可能限制服务访问,即使 ls -l 显示权限正常。修改这些限制前,应先保存原始单元配置,并确认确实是服务沙箱导致的拒绝。
CURRENT_USER() 无法取得这类问题优先检查:
localhost、客户端 IP、主机名还是代理地址;可以让应用主机使用完全相同的主机、端口和账号进行测试。不要使用数据库管理员账号替代应用账号,因为这样会掩盖实际的匹配和授权问题。
此时重点对比:
CURRENT_USER() 与 SHOW GRANTS FOR 的对象是否一致;如果 SHOW GRANTS 中只有 SELECT,应用执行 INSERT 失败是符合预期的;如果授权写在 appdb.<em>,而应用访问了另一个数据库,也不能据此扩大为 </em>.*。
Errcode: 13这时不要继续增加 MySQL 权限。检查实际运行用户、路径每级目录、ACL、SELinux/AppArmor 和 systemd 限制。数据库授权只决定 SQL 层能否执行,无法替代 Linux 文件访问权限。
优先比较两个连接的实际路径和身份:
SELECT USER(), CURRENT_USER(), @@port, @@socket, @@datadir;
管理员可能使用的是本地 Socket,而应用使用 TCP;管理员也可能连接到默认实例,而应用连接到了另一端口。只要实例、来源地址或账号主体不同,就不能把管理员测试结果当作应用结果。
权限变更会直接影响应用可用性。正式修改前,至少保存当前授权和受影响路径的状态。
保存数据库账号授权:
mysql -u admin -p -NBe \
"SHOW GRANTS FOR 'app_ro'@'10.0.2.%';" \
> /root/app_ro-grants-before.sql
如果账号包含特殊字符或主机模式,命令中的引号和转义要按实际情况调整。该文件可能包含敏感授权信息,应限制其权限:
sudo chmod 600 /root/app_ro-grants-before.sql
如果计划修改配置文件或目录 ACL,先分别备份原状态:
sudo cp -a /etc/mysql /root/mysql-config-backup-$(date +%F-%H%M%S)
sudo getfacl -R -p /srv/mysql-export \
  > /root/mysql-export-acl-before-$(date +%F-%H%M%S).txt
不要把整个数据目录复制、压缩或递归改权作为常规备份动作。数据目录可能很大,且直接操作数据库文件存在一致性风险。数据库授权备份和文件权限元数据备份,不能替代正式的数据备份。
如果确认应用只需要读取 appdb,可以针对实际匹配的账号授予数据库级读取权限:
GRANT SELECT ON `appdb`.* TO 'app_ro'@'10.0.2.%';
这条语句是增加权限,不会自动删除该账号原有的全局权限。修复前后都应查看 SHOW GRANTS,确认是否存在历史遗留的 <em>.</em> 或 GRANT OPTION。
如果应用只需要操作单张表,可以进一步缩小范围:
GRANT SELECT, INSERT, UPDATE
ON `appdb`.`orders`
TO 'app_writer'@'10.0.2.%';
撤销权限属于有影响的操作,必须确认账号和授权范围完全匹配,并以之前保存的授权输出作为回滚依据。例如,确认不再需要表级写权限后,才执行:
REVOKE INSERT, UPDATE
ON `appdb`.`orders`
FROM 'app_writer'@'10.0.2.%';
不要用下面这类宽泛授权作为临时修复:
GRANT ALL PRIVILEGES ON *.* TO 'app_writer'@'%';
它同时扩大了对象范围、操作范围和来源范围,故障结束后也容易遗留。GRANT 和 REVOKE 会直接更新权限,通常不需要额外执行 FLUSH PRIVILEGES;后者不能修复账号匹配错误或角色未激活问题。
当多个应用账号需要同一组权限时,可以使用角色,减少逐个账号修改造成的差异:
CREATE ROLE 'app_read'@'%';

GRANT SELECT
ON `appdb`.* TO 'app_read'@'%';

GRANT 'app_read'@'%'
TO 'app_ro'@'10.0.2.%';

SET DEFAULT ROLE 'app_read'@'%'
TO 'app_ro'@'10.0.2.%';
角色主机部分也属于授权主体的一部分,不能随意省略或替换。修改后重新建立应用连接,并通过 CURRENT_ROLE() 和实际业务查询验证。若应用连接池没有断开,旧连接的角色状态可能不会立即体现。
如果问题是自定义导出目录或备份目录权限不足,优先只修复该目录,不要递归修改整个 /var/lib/mysql:
sudo install -d -o mysql -g mysql -m 750 /srv/mysql-export
该命令适用于确认 /srv/mysql-export 可以由 MySQL 服务账号管理的场景。若目录中已有文件,应先核对文件归属和业务用途,再决定是否调整。对数据目录执行 chown -R 或大范围 chmod 可能破坏现有权限、影响升级脚本,甚至让其他实例无法启动,不应作为通用方案。
需要保留其他用户访问权限时,可以对明确的单个目录设置 ACL:
sudo getfacl -p /srv/mysql-export \
  > /root/mysql-export-acl-before.txt

sudo setfacl -m u:mysql:rwx /srv/mysql-export
回滚时使用此前保存的 ACL 文件:
sudo setfacl --restore=/root/mysql-export-acl-before.txt
回滚前应检查备份文件内容和目标路径,避免把其他时间生成的 ACL 错误恢复到生产目录。
如果是自定义数据目录在 SELinux 下缺少正确上下文,应按发行版和已安装 MySQL 包提供的类型处理。以支持 semanage 的系统为例,先确认现有目录类型和包策略,再执行类似操作:
sudo semanage fcontext -a -t mysqld_db_t '/srv/mysql-data(/.*)?'
sudo restorecon -Rv /srv/mysql-data
mysqld_db_t 不是所有系统都适用,不能脱离系统策略直接照搬。若该映射是临时测试或配置错误,删除映射并恢复原上下文前,也要保存现有配置:
sudo semanage fcontext -d '/srv/mysql-data(/.*)?'
sudo restorecon -Rv /srv/mysql-data
不要通过关闭 SELinux 或放宽 AppArmor 配置来替代精确授权。
从应用所在主机,使用相同的主机、端口、账号和协议建立新连接:
mysql --protocol=TCP \
  -h db.example.internal \
  -P 3306 \
  -u app_ro -p \
  -e "SELECT USER(), CURRENT_USER(), CURRENT_ROLE(), DATABASE();"
预期结果应满足:
CURRENT_USER() 是排查时确认的授权主体;CURRENT_ROLE() 符合角色设计;随后执行一个明确允许的只读操作。涉及写入时,应选择测试库或可回滚的业务测试对象,不能在生产表中随意插入测试数据。
最小权限不仅要验证“能做什么”,还要验证“不能做什么”。例如只读账号应能查询业务表,但不应能写入:
SELECT COUNT(*) FROM `appdb`.`orders`;
写入权限测试不应直接修改生产数据。可以通过 SHOW GRANTS、测试库或专用验收表确认拒绝范围。若只读账号仍能执行不应允许的管理操作,说明历史全局权限、角色或其他同名 Host 账号仍然存在。
目录权限修复后,用服务账号进行无副作用的访问测试,并观察服务日志:
sudo -u mysql test -r /srv/mysql-export \
  && echo "service-user-can-read" || echo "service-user-cannot-read"

sudo -u mysql test -x /srv/mysql-export \
  && echo "service-user-can-enter" || echo "service-user-cannot-enter"

sudo journalctl -u mysql --since "10 minutes ago" --no-pager
如果修改了 systemd 单元、环境文件或服务配置,先确认配置语法和变更内容,再在维护窗口执行重启。服务名以实际环境为准:
sudo systemctl daemon-reload
sudo systemctl restart mysql
sudo systemctl is-active mysql
sudo systemctl status mysql --no-pager
重启可能中断现有连接,不应在高峰期无评估执行。不要为了测试而手工以 root 启动第二个 mysqld 实例,否则可能产生 root 所有的数据库文件,给后续启动造成新的权限故障。
权限异常修复后,至少观察一轮应用连接、查询、写入和备份任务,重点关注新的数据库错误码以及 MySQL 错误日志中的 Permission denied、Access denied、Can't open file 等信息。对于使用连接池的应用,要确认新连接和旧连接都完成替换。
建议把以下信息纳入变更记录:
Host;SHOW GRANTS;后续新增账号时,先定义连接来源和所需操作,再选择数据库、表或列级授权;应用账号与备份账号、迁移账号、管理员账号分开;定期检查是否存在不再使用的 % 账号、<em>.</em> 全局权限和 GRANT OPTION。这样再次出现“权限不足”时,可以迅速判断是 MySQL 账号范围问题,还是 Linux 服务身份与文件访问边界问题,而不必通过扩大权限来碰运气。
A5数据提供中国香港、美国、日本等地区的物理服务器,涵盖可用于业务后台与MySQL数据库部署的Xeon、AMD EPYC配置及SSD、NVMe存储资源,并提供面向备份与归档需求的大容量存储方案。多地区的计算、存储和线路选择,为按访问地区、数据规模与业务负载部署数据库及应用服务提供了资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5720.html