香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


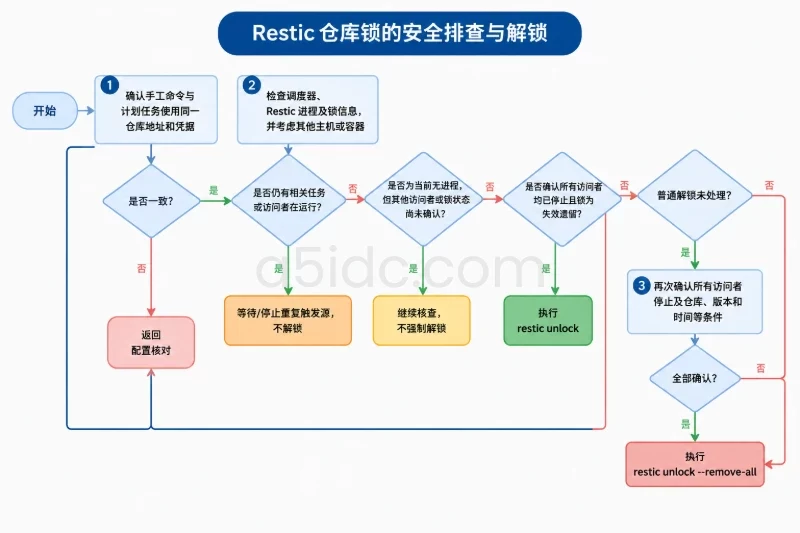
终端中出现 repository is already locked、unable to create lock 或类似报错时,不要第一时间删除仓库里的 locks 目录。Restic 的锁用于防止多个任务同时修改同一个仓库,正在运行的备份、清理或检查任务也可能持有有效锁。安全处理的核心是:先确认任务是否仍在运行,再确认手工命令使用的仓库与计划任务完全一致,最后只解除已经确认失效的锁。
如果任务已经退出、服务器上也没有对应的 Restic 进程,可以先使用 restic unlock 清理过期锁;只有在所有可能访问该仓库的任务都已停止,并且普通解锁无法处理时,才考虑 restic unlock --remove-all。不要直接执行 rm -rf locks/*,也不要为了绕过锁错误重新执行 restic init。
排查前需要准备以下信息:
手工执行的命令必须与计划任务使用相同的仓库地址。以本地仓库为例,可以在维护终端中设置变量:
REPO="/srv/restic-repo"
PASSFILE="/etc/restic/password"

sudo restic version
sudo restic -r "$REPO" --password-file "$PASSFILE" list locks
如果使用的是 SFTP、对象存储或 REST 后端,应把 REPO 替换为计划任务中的完整地址,例如:
REPO="sftp:backupuser@storage.example:/data/restic"
不要根据记忆重新拼接仓库地址。尤其要注意以下差异:
/srv/restic-repo 与 /backup/restic-repo;RESTIC_REPOSITORY,而当前 Shell 使用了另一个 -r 参数;如果 list locks 返回“仓库不存在”“无法打开配置”或认证错误,这并不能证明锁已经消失,更可能是命令访问了错误的仓库或使用了错误凭据。此时不要执行 init,先回到计划任务配置中核对实际参数。
先查看可能存在的服务与定时器:
sudo systemctl list-unit-files --type=service --no-pager | grep -i restic
sudo systemctl list-unit-files --type=timer --no-pager | grep -i restic
sudo systemctl list-timers --all --no-pager | grep -i restic
实际单元名称不一定包含 restic,也可能叫 backup.service、daily-backup.service 或其他自定义名称。发现定时器后,查看它对应的服务:
sudo systemctl cat restic-backup.timer
sudo systemctl cat restic-backup.service
重点检查:
ExecStart 使用的是哪个 Restic 二进制;-r 或 RESTIC_REPOSITORY 指向哪里;--password-file 或 RESTIC_PASSWORD_FILE 指向哪里;flock 再次封装;可以进一步查看服务状态:
sudo systemctl status restic-backup.service --no-pager
sudo systemctl show restic-backup.service \
  -p ActiveState \
  -p SubState \
  -p MainPID \
  -p ExecMainStartTimestamp \
  -p ExecMainExitTimestamp \
  -p Result
active (running) 通常表示任务仍在执行,此时不要解锁。failed 表示服务的最后一次运行失败,但不一定说明进程已经不存在,还需要结合进程列表确认。对于 Type=oneshot 服务,任务成功结束后显示 inactive (dead) 可能是正常状态,应同时查看 Result 和日志。
sudo journalctl -u restic-backup.service -n 100 --no-pager
sudo journalctl -u restic-backup.service \
  --since "2 hours ago" \
  --no-pager
日志中的结束时间、退出码、最后处理的目录和报错信息,有助于判断任务是正常结束、被中断,还是仍在后台运行。
如果 systemd 中没有对应任务,再检查 Cron 和自定义脚本:
sudo grep -RInE '(^|[[:space:]])restic([[:space:]]|$)|RESTIC_REPOSITORY' \
  /etc/cron.d /etc/crontab /var/spool/cron 2>/dev/null
还需要检查应用自己的脚本目录,例如:
sudo grep -RInE 'restic|flock' /usr/local/sbin /usr/local/bin /opt 2>/dev/null
注意不要把包含密码、访问令牌或完整环境变量的输出直接粘贴到工单或公共聊天中。
如果备份运行在容器中,可以查看宿主机上的容器:
sudo docker ps --format 'table {{.ID}}\t{{.Names}}\t{{.Command}}\t{{.Status}}' \
  | grep -i restic
容器中的 Restic 可能使用不同的二进制版本、不同的挂载目录和不同的环境变量。宿主机上执行的 /srv/restic-repo,不一定等于容器内任务看到的 /repository。这类路径映射不一致,是“手工查询没有锁、计划任务却持续报锁”的常见原因之一。
调度器状态只能说明服务层面发生了什么,还要确认实际进程:
sudo pgrep -af '[r]estic'
sudo ps -eo user,pid,ppid,lstart,etime,stat,cmd --forest \
  | grep -E '[r]estic|backup'
如果服务显示已停止,但仍能看到 Restic 进程,不要解除锁。可能的原因包括:
锁信息可以通过 Restic 查询:
sudo restic -r "$REPO" --password-file "$PASSFILE" list locks
不同 Restic 版本的输出格式可能不同,通常会显示锁的 ID、创建时间,以及部分版本中记录的主机名、进程号或锁类型。示例中的字段仅用于说明判断方法:
ID        Time                  Host        PID
------------------------------------------------
a1b2c3d4  2025-01-15 02:10:31  backup-01   18420
不能只根据 PID 判断任务是否存在。PID 会被操作系统重新分配,应同时比较主机名、创建时间、进程启动时间和命令行参数。如果锁记录的主机名不是当前服务器,还要检查其他备份节点、容器宿主机和远程调度器。
备份脚本有时还会使用系统级 flock,例如:
flock -n /run/lock/restic-backup.lock \
  restic -r /srv/restic-repo backup /data
这里同时存在两种锁:
locks 数据中;删除系统锁文件不一定能解除 Restic 锁,删除 Restic 锁也不会释放仍由脚本持有的 flock。排查时要根据 ExecStart 或脚本内容分别确认,不能混为一谈。
可以按下面的分支判断:
| 检查结果 | 说明 | 处理建议 |
|---|---|---|
| Restic 进程仍在运行 | 锁可能有效,任务可能正在写入仓库 | 等待任务结束,不执行解锁 |
| 服务已停止,但 Restic 子进程仍存在 | 服务状态与实际进程不一致 | 先处理残留进程,不解锁 |
| 没有相关进程,锁时间较新 | 可能是其他主机、容器或并发任务 | 核对所有访问者和仓库地址 |
| 没有相关进程,锁明显过期 | 可能是任务异常退出后遗留的锁 | 使用普通 restic unlock |
unlock 不清理锁 | 锁可能仍被判定为有效、时间异常或版本行为不同 | 检查时钟、版本和远端任务 |
| 解锁后锁立即重新出现 | 仍有调度器或其他节点在启动任务 | 停止重复触发源,不要反复强制解锁 |
如果进程正在备份、检查或清理,保持锁是正常行为。特别是仓库位于远程存储时,进程可能长时间处于网络等待状态,但不能仅凭 CPU 使用率低就判断任务已经失效。
此时应观察日志和进程运行时间:
sudo journalctl -u restic-backup.service -f
sudo ps -p 18420 -o pid,lstart,etime,stat,cmd
如果数据量较大,可以结合网络流量、磁盘写入量和日志更新时间判断任务是否仍有进展。没有新的日志不一定意味着进程卡死,远程后端的单个操作也可能持续较长时间。
如果服务已经失败、Restic 进程不存在,并且锁来自本机或已知的旧任务,可以先执行普通解锁:
sudo restic -r "$REPO" --password-file "$PASSFILE" unlock
普通 unlock 的目的,是清理 Restic 判定为过期的锁,而不是无条件删除全部锁。命令输出会因版本不同而变化,可能提示清理了锁,也可能提示没有发现可清理的过期锁。
执行后重新查询:
sudo restic -r "$REPO" --password-file "$PASSFILE" list locks
如果没有锁,说明仓库层面的锁已清理。但这一步只代表锁对象被移除,不代表上一次备份的数据完整性已经得到验证。
先检查服务器时间:
date -Is
timedatectl status
如果服务器时间偏差较大,锁的创建时间可能被错误判断。还要考虑远程主机的时钟不一致、虚拟机暂停恢复、容器时间配置异常等情况。时间问题应按服务器现有的时间同步策略修复,不要手工修改锁内容。
然后重新核对:
restic list locks 使用的仓库是否与计划任务相同;可以用计划任务中的绝对路径检查版本:
sudo /usr/local/bin/restic version
restic version
如果两个输出不同,后续命令应优先使用服务实际调用的二进制路径。不同版本通常可以正常访问同一仓库,但排障时应避免把版本差异和锁状态混在一起。
--remove-all 会删除仓库中全部锁,包括可能仍属于有效任务的锁:
sudo restic -r "$REPO" --password-file "$PASSFILE" unlock --remove-all
执行前至少满足以下条件:
list locks 输出;先检查当前版本是否支持该参数:
sudo restic unlock --help
如果系统中有 systemd 定时器,可以在维护窗口中暂时停止定时器,但不要直接永久禁用:
sudo systemctl stop restic-backup.timer
sudo systemctl is-active restic-backup.timer
停止定时器只阻止新的定时触发,不一定会结束已经启动的服务,因此仍需检查服务和进程:
sudo systemctl stop restic-backup.service
sudo systemctl is-active restic-backup.service
sudo pgrep -af '[r]estic'
如果是 Cron 任务,应先备份对应账号的 Crontab,再临时注释具体的 Restic 条目,不要为了处理一个备份任务而停止整台服务器的 Cron 服务:
crontab -l > "$HOME/restic-crontab-backup.txt"
crontab -e
使用 sudo 管理的 Crontab 需要以相同方式备份和恢复,例如:
sudo crontab -l > /root/restic-crontab-backup.txt
sudo crontab -e
强制解除后没有“恢复原锁”的回滚操作。锁被移除后,正确的回滚方式是停止新任务、保留日志,并让一个经过确认的备份任务重新建立正常锁。不要手工创建锁文件,也不要从其他仓库复制锁文件。
解锁完成后,不要立即同时启动多个备份任务。建议按照以下顺序复测。
sudo restic -r "$REPO" --password-file "$PASSFILE" list locks
在没有任务运行的情况下,结果应为空或不再显示原来的锁。如果锁立即重新出现,优先检查调度器和其他访问节点,而不是再次执行 --remove-all。
sudo restic -r "$REPO" --password-file "$PASSFILE" snapshots --latest 1
能够列出最近快照,说明当前凭据、仓库地址和基本读取路径正常。若出现密码错误、仓库配置错误或后端连接错误,应分别处理,不要把这些问题继续归因于锁。
确认没有其他任务后,可以启动原有服务:
sudo systemctl start restic-backup.service
sudo journalctl -u restic-backup.service -n 100 --no-pager
如果任务由定时器触发,也可以等待下一次计划运行。复测期间观察:
list locks 是否出现预期的有效锁;如果备份成功完成,再次查看快照:
sudo restic -r "$REPO" --password-file "$PASSFILE" snapshots --latest 3
必要时在没有备份任务运行的维护窗口执行结构检查:
sudo restic -r "$REPO" --password-file "$PASSFILE" check
check 可能读取较多索引和元数据,远程仓库还会消耗网络和后端请求额度。不要在备份、清理或其他写入任务同时进行时启动检查。完整数据读取检查的成本更高,应根据仓库容量和维护窗口单独安排。
| 现象 | 更可能的原因 | 下一步 |
|---|---|---|
| 手工命令显示无锁,服务仍报已锁定 | 两者访问的仓库地址、账号或配置不同 | 对照 ExecStart、环境文件和容器挂载路径 |
| 解锁后几秒内又出现锁 | 定时器、Cron、容器或其他主机仍在启动任务 | 找出全部调度来源并保留单一写入任务 |
unlock 提示没有过期锁 | 锁仍被视为有效,或系统时间存在偏差 | 检查进程、远程主机、timedatectl 和版本 |
| 服务显示停止但锁仍存在 | 任务异常退出后遗留锁,或子进程未被回收 | 使用 ps、pgrep 和服务日志确认 |
permission denied | 手工执行用户与服务用户不同,或后端权限不同 | 以服务用户和同一配置验证,不要盲目修改仓库权限 |
check 报索引或数据异常 | 上次任务可能被中断,或仓库本身存在问题 | 暂停写入任务,保留完整日志,再按仓库维护流程处理 |
处理完成后,至少观察接下来几次计划任务的启动、运行和退出状态。若锁只在任务运行期间存在、任务结束后消失,说明锁的生命周期基本正常;若锁在没有任务时持续存在,或同一仓库不断出现多个并发锁,应继续检查重复调度、主机时间和配置分叉,而不是把强制解锁作为固定解决方案。
A5数据提供中国香港、日本等地区的物理服务器。香港存储系列与日本CTG系列均有大容量硬盘配置,可为Restic仓库、历史快照和归档数据提供存储空间;常规及AMD系列提供不同的CPU、内存与NVMe配置,可承载备份任务、定时脚本和仓库读取等工作负载。多地区部署与线路选择,也为跨区域业务规划备份节点和数据传输路径提供了资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5708.html