香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


BIOS里已经打开“虚拟化”,设备也能被物理服务器识别,仍可能无法直通给虚拟机。原因是CPU虚拟化、IOMMU启用、PCIe隔离和设备可复位是不同条件;其中任何一项不满足,都可能让设备无法安全分配,或在虚拟机重启后无法再次使用。
实施前应确认一条完整的证据链:服务器固件和宿主机确实启用了IOMMU;目标PCIe设备所在的隔离组符合分配要求;宿主机没有必须继续使用的设备功能会被一并移交;虚拟化平台支持该设备及其运行方式;业务允许设备从宿主机退出。只看到设备型号出现在lspci中,不能代替这些检查。
本文讨论的是将物理服务器上的PCIe设备直接分配给虚拟机使用,例如网卡、存储控制器或计算卡。它不同于把宿主机上的网络接口接入虚拟交换机,也不同于让虚拟机使用宿主机提供的普通虚拟磁盘。
IOMMU支持指处理器、主板固件和宿主机能够对设备发起的DMA访问进行地址转换与隔离。在常见的x86服务器上,固件设置可能标为Intel VT-d或AMD-Vi;它与用于运行虚拟机的CPU虚拟化选项不是同一项。打开后还需要由宿主机内核或虚拟化平台实际识别,不能只依据BIOS界面判断。
隔离组可用指目标设备及与它共享隔离边界的设备,能够按虚拟化平台的要求一起交给同一个受信任的虚拟机,或以平台支持的方式处理。Linux通常通过IOMMU group展示这一边界。若目标网卡与宿主机正在使用的另一张网卡处于同一组,单看目标网卡的驱动和型号都无法证明它适合直通。
设备可用还包括驱动、复位和业务条件。设备进入虚拟机后,客体系统需要有可用驱动;虚拟机关闭或重启时,设备应能按预期释放、复位并重新初始化。某些设备初次分配可以工作,却无法可靠地再次启动,因此“能够启动一次”也不是完整的兼容性结论。
PCIe设备可以通过DMA直接读写内存。没有合适的映射和隔离,设备不能仅凭虚拟机配置文件中的声明,就被安全地限制在该虚拟机获准访问的内存范围内。IOMMU承担地址转换与访问隔离;虚拟化平台则负责建立映射、接管设备,并将其中断等资源交给虚拟机。
隔离能力还受PCIe拓扑影响。设备可能位于同一个下游端口或交换芯片后面,多功能设备也可能把网口、音频功能或其他功能暴露为不同PCI地址。平台会依据硬件拓扑及隔离能力划分可独立分配的范围。这里的IOMMU group是宿主机呈现的分配边界,不是按设备名称自动生成的“同类设备清单”。
例如,一块双口网卡的两个端口分别显示为0000:41:00.0和0000:41:00.1。如果它们位于同一IOMMU组,而宿主机管理网络正在使用其中一个端口,就不能只因另一个端口空闲而直接安排直通。应先确认该组的全部成员及宿主机依赖,再决定是否更换端口、插槽或直通方案。
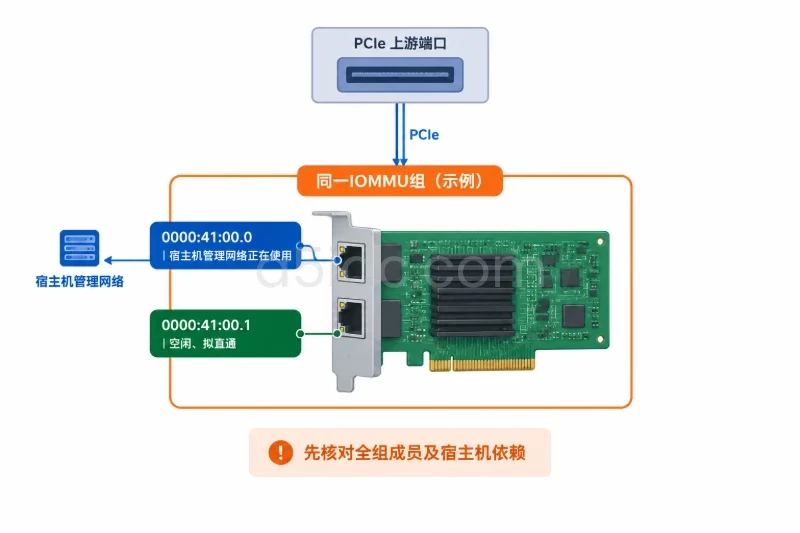
设备交给虚拟机时,还涉及从宿主机驱动解绑、由直通框架接管,以及虚拟机停止后重新初始化。IOMMU解决不了所有设备内部状态问题:设备缺少合适的复位方式、复位会影响同卡其他功能,或者固件对设备DMA区域有特殊限制,都可能改变最终结果。
实施前需要把“服务器支持直通”细化到具体插槽、设备和业务。相同型号的卡,插在不同PCIe槽位后,经过的根端口或交换芯片可能不同,IOMMU分组也可能变化;固件设置或版本变化后,应重新核对,而不是沿用旧记录。
| 检查对象 | 需要确认什么 | 不能据此直接推出什么 |
|---|---|---|
| 处理器、主板与固件 | 具备并启用了对应的IOMMU功能,宿主机能够识别 | CPU支持虚拟化不等于IOMMU已启用 |
| PCIe插槽与拓扑 | 目标设备实际接在哪个端口下,与哪些设备共享隔离组 | 有空闲插槽不等于设备可独立直通 |
| PCIe设备 | 全部功能、宿主机驱动占用、复位能力和客体驱动条件 | lspci能识别不等于直通后稳定可用 |
| 虚拟化平台 | 该平台及当前版本支持相应的设备分配方式和限制 | Linux示例中的IOMMU组不能直接替代其他平台的检查结果 |
| 业务与运维 | 宿主机是否还依赖该设备,是否有维护窗口和替代管理入口 | 虚拟机能使用设备不代表宿主机可以失去它 |
设备类型还会带来不同的重点。网卡要核对管理网络、业务网络及同卡其他端口的归属;存储控制器要核对其下是否挂载宿主机启动盘、数据盘或其他虚拟机正在使用的磁盘;计算卡要核对同卡附属功能、客体驱动,以及虚拟机重启后的复位行为。不能把“设备所在组没有其他端点”直接理解为“业务可以迁移”。
以下命令适用于提供lspci和/sys/kernel/iommu_groups的Linux宿主机,用于实施前只读检查;示例PCI地址仅作说明。若使用其他虚拟化平台,应以该平台的硬件兼容要求、拓扑视图和设备分配检查结果为准。
先记录目标设备的完整PCI地址、厂商与设备ID,以及树状拓扑:
lspci -Dnn
lspci -Dtv
lspci -Dnn -s 0000:41:00.0
设备名称可能相近,完整地址和方括号中的ID更便于区分具体功能。lspci -Dtv用于观察设备位于哪个上游端口之后,但树状图本身不是隔离证明;仍需查看宿主机给出的IOMMU分组。
读取内核启动参数,并在有权限时查看本次启动的内核消息:
cat /proc/cmdline
sudo dmesg | grep -Ei 'DMAR|IOMMU|AMD-Vi|IVRS'
dmesg在部分系统上仅允许授权管理员读取。检查重点不是寻找某个固定字符串,而是结合平台和内核版本,确认IOMMU已初始化,同时留意固件表、设备保留区域等相关告警。启动参数中出现iommu=pt也不能单独证明隔离组可用:参数表明的是一种运行配置意图,实际状态仍须由内核消息和分组共同验证。
如果固件界面显示功能已打开,而宿主机既无可用IOMMU分组,也没有明确的初始化证据,应先核对固件设置、启动参数及平台文档。不要为得到“已启用”的显示结果就直接修改生产服务器启动项;这类变更需要维护窗口、现有配置记录、业务影响评估及可恢复到原设置的路径。
先查目标设备对应的组,再列出该组的成员:
readlink -f /sys/bus/pci/devices/0000:41:00.0/iommu_group

group_dir=$(readlink -f /sys/bus/pci/devices/0000:41:00.0/iommu_group)
if [ -d "$group_dir" ]; then
    for device in "$group_dir"/devices/*; do
        [ -e "$device" ] || continue
        lspci -Dnn -s "${device##*/}"
    done
fi
若第一条命令没有得到有效组路径,应回到IOMMU启用状态核查,不能把“没有显示其他成员”解释成“该设备独占一组”。若组内还有其他设备,要逐一查明其用途;桥设备与普通端点也应区分,并遵循当前虚拟化平台对整组接管的要求。
不宜把ACS覆盖参数当成通用的兼容性修复方法。软件把设备显示为不同分组,不等于底层硬件获得了相应的隔离能力;对于需要可靠DMA隔离的生产场景,尤其不能只凭调整后的组号作安全判断。
可进一步查看设备功能、当前驱动及能力信息:
lspci -Dnnk -s 0000:41:00.0
sudo lspci -Dvv -s 0000:41:00.0
ls -l /sys/bus/pci/devices/0000:41:00.0/reset
Kernel driver in use有助于识别宿主机当前是否正在使用该功能,但还应结合网络配置、磁盘挂载、管理入口和业务清单判断依赖关系。reset接口是否存在、详细能力信息中是否显示某类复位能力,只能作为线索;设备能否在该服务器和虚拟化平台上完成反复分配、停止及重启,仍需要在可控维护环境中验证。
这些命令不执行解绑或复位。真正进入设备接管测试前,应备份相关配置,明确会中断哪些宿主机服务,并准备恢复原驱动绑定及业务连接的操作路径。对承载远程管理所依赖网络或宿主机系统盘的设备,不应仅靠当前远程会话执行切换。
可以把实施前的判断分为三档,而不是用单一的“支持/不支持”概括:
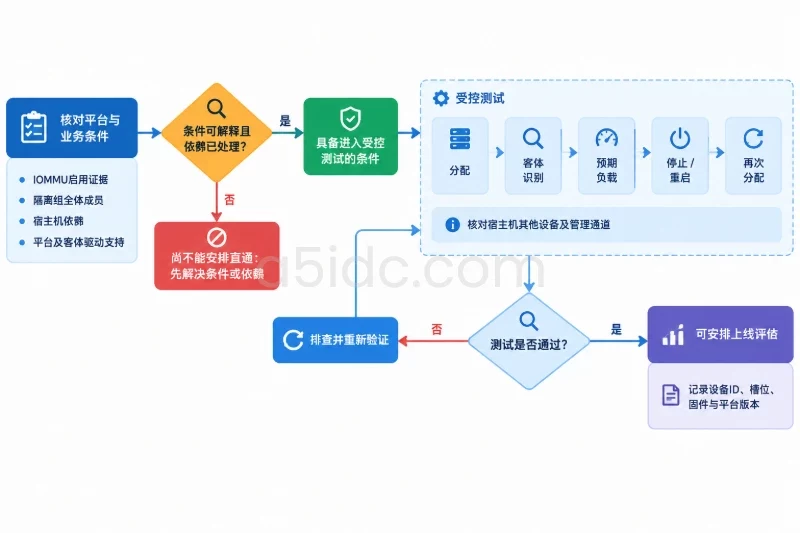
因此,最有用的实施前记录不是一张“BIOS已开启”的截图,而是设备完整PCI地址及拓扑、IOMMU启用证据、隔离组全体成员、宿主机依赖、平台支持条件和复位测试范围。这些信息能明确回答设备为何可以被分配、哪些功能必须一起处理,以及结论只对哪台服务器、哪个插槽和当前配置成立。
围绕物理服务器上的虚拟化业务,A5数据提供中国香港、美国、日本等地区的服务器资源,涵盖Xeon、AMD EPYC及GPU等计算配置。香港和美国的GPU系列可为模型推理、图像处理提供硬件基础;香港存储系列提供大容量硬盘与控制器配置,适用于文件、备份和归档业务。不同地区的线路与带宽方案,也能对应业务访问范围配置网络资源。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5704.html


