香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


远程桌面连接失败时,错误提示本身通常已经提供了第一层线索:提示“找不到计算机”多与 DNS 或目标地址有关;长时间等待后超时,常见原因是网络入口、路由、安全组或防火墙丢弃了 TCP 数据包;提示“连接被拒绝”则更接近目标主机可达但端口没有服务监听。若已经进入用户名、密码或网络级别身份验证页面,说明 DNS、路由和主要 TCP 连接大概率已经打通,排查重点应转向账号、远程桌面服务和会话策略。
区分“网络不通”和“服务异常”,不要只看能否 Ping 通香港服务器。很多服务器会禁用 ICMP,Ping 失败并不能证明 TCP 不通;反过来,Ping 正常也不能证明远程桌面端口开放。运维排查应沿着“域名解析 → 公网入口 → TCP 端口 → 中间网络策略 → 远程桌面服务”的顺序进行,每一步都记录结果,再决定是否进入下一层。
开始操作前,先记录以下信息,避免不同网络、不同地址或不同端口的结果混在一起:
如果使用 mstsc 连接自定义端口,应明确写成:
mstsc /v:rdp.example.com:3390
这里的 3390 只是示例,必须替换为服务器实际配置的端口。若只输入服务器地址,Windows 远程桌面客户端会默认尝试 3389,端口不一致时会被误判为网络故障。
可以先根据提示做一个粗分:
| 现象 | 更可能的层级 | 下一步 |
|---|---|---|
| 域名无法解析、找不到主机 | DNS 或地址配置 | 查询 A、AAAA 记录并核对公网地址 |
| TCP 连接持续超时 | 路由、网络入口、安全组或防火墙丢包 | 检查端口连通性和访问控制 |
| TCP 连接被拒绝 | 主机可达,但端口无监听或被主动拒绝 | 检查远程桌面服务和监听端口 |
| 出现用户名密码界面后失败 | 服务、账号、NLA 或会话策略 | 查看系统事件和服务状态 |
| 只有办公网络失败,其他授权网络正常 | 出口 ACL、企业防火墙或代理策略 | 让网络管理员核对出站 TCP 策略 |
Windows 客户端可以使用 PowerShell 或命令提示符:
nslookup rdp.example.com
Resolve-DnsName rdp.example.com -Type A
Resolve-DnsName rdp.example.com -Type AAAA
Linux 或 macOS 客户端可以使用:
dig +short A rdp.example.com
dig +short AAAA rdp.example.com
将返回的 IPv4、IPv6 地址与服务器管理面板中的公网地址、NAT 映射地址或已确认的入口地址进行核对。
不同结果的含义如下:
DNS 修正后,可以只刷新客户端缓存,不需要修改服务器配置。Windows 示例:
ipconfig /flushdns
该命令只影响当前 Windows 客户端的 DNS 缓存,不会修复安全组、路由或远程桌面服务。刷新后应重新执行 nslookup 或 Resolve-DnsName,确认客户端确实获得了新地址。
企业环境可能使用分流 DNS:办公室内查询到的是内网地址,外部网络查询到的是公网地址。如果办公室内解析结果为 10.x.x.x、172.16.x.x 至 172.31.x.x 或 192.168.x.x 等私有地址,而服务器并不在同一企业网络中,直接远程桌面自然无法到达。
此时应确认:
不要仅通过修改本机 hosts 文件强行指向某个地址。这样只能绕过本地解析,无法解决目标地址错误、端口未开放或安全策略拦截的问题。
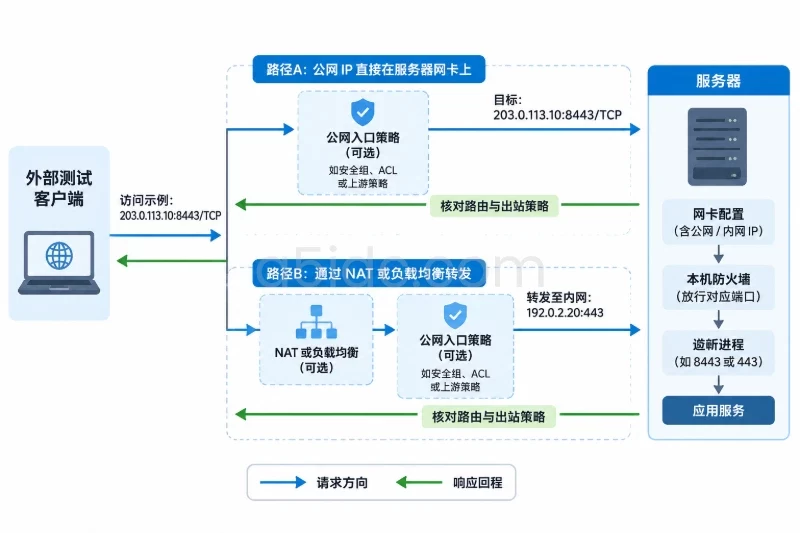
DNS 正确后,下一步要确认服务器确实拥有可访问的入口。常见误区是把操作系统内网地址当成公网地址,或者服务器更换公网地址后仍使用旧地址连接。
需要核对:
如果平台提供控制台或带外管理入口,可以先从该入口查看服务器状态。控制台能够进入,而远程桌面无法连接,通常说明主机本身仍在运行,排查重点应放在 TCP 端口、系统防火墙和远程桌面服务。若控制台也不可用,同时端口测试超时,则需要优先联系机房或平台支持确认网络入口、宿主机状态和上游访问策略。
A5数据提供中国香港物理服务器资源,覆盖入门建站、Xeon Gold及AMD EPYC等配置,并提供CN2与国际带宽选择,可为企业网站、业务后台、数据库、接口服务及远程运维场景提供稳定的硬件与网络入口基础。结合SSD、NVMe存储及不同内存规格,能够适配从常规业务到多任务运行的服务器部署需求。
Windows 客户端测试默认 RDP 端口:
Test-NetConnection -ComputerName rdp.example.com -Port 3389 -InformationLevel Detailed
重点关注:
TcpTestSucceeded : True
如果使用自定义端口,应替换为实际端口,例如:
Test-NetConnection -ComputerName 203.0.113.20 -Port 3390 -InformationLevel Detailed
Linux 或 macOS 客户端可以使用:
nc -vz -w 5 rdp.example.com 3389
典型结果可以这样理解:
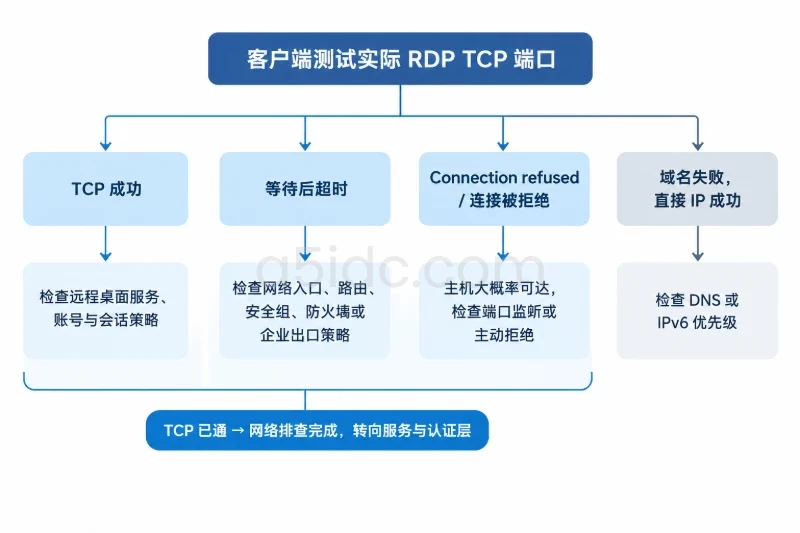
TcpTestSucceeded : True 或 succeeded:从当前客户端到目标端口的 TCP 路径已打通,继续检查远程桌面服务、账号和会话策略。TcpTestSucceeded : False 且等待后超时:可能是安全组、入口防火墙、服务器防火墙、路由或办公网络出口策略丢弃数据包。Connection refused:目标主机大概率已到达,但该端口没有服务监听,或者主机主动拒绝连接。TCP 测试只代表测试时刻和当前来源网络的结果。若服务器只允许固定来源 IP,家庭宽带、办公室和移动网络的公网地址不同,结果也会不同。
当 TCP 端口测试超时,可以查看路径,但不要把路径追踪的每一跳都当成故障点。很多运营商路由器会限制 ICMP 或 UDP 探测,即使中间某一跳不响应,后续业务仍可能正常。
Windows:
tracert /d rdp.example.com
Linux:
tracepath rdp.example.com
如果环境安装了 mtr,也可以进行持续观察:
mtr -rwzbc 20 rdp.example.com
判断时重点看最后几跳和 TCP 端口测试的组合:
TCP 端口测试确认失败后,需要在服务器侧确认“有没有监听”。应通过控制台、带外管理或其他已授权入口操作,不要在无法进入服务器时反复修改客户端设置。
以下命令适用于较新的 Windows Server PowerShell:
Get-Service -Name TermService

Get-NetTCPConnection -LocalPort 3389 -State Listen

Get-NetFirewallProfile |
    Format-Table Name, Enabled, DefaultInboundAction
如果系统不支持 Get-NetTCPConnection,可以使用:
netstat -ano | findstr LISTENING | findstr :3389
结果判断:
TermService 为 Running,并且存在 0.0.0.0:3389、服务器实际地址或 [::]:3389 的监听:服务基本已启动,应继续核对防火墙和入口策略。如果需要核对 Windows 远程桌面实际端口,可以只读查询配置:
Get-ItemProperty `
  'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
  -Name PortNumber
修改注册表或重新配置端口前,应通过控制台保留恢复路径,并同步调整平台安全组和防火墙规则。只改注册表而不改安全组,通常会得到“服务在监听但外部仍无法连接”的结果。
如果服务器安装的是 xrdp,可在 systemd 环境中检查:
sudo systemctl status xrdp --no-pager
sudo ss -lntp | grep -E ':(3389|3390)\b'
sudo journalctl -u xrdp -n 100 --no-pager
这里的 3390 只是用于展示自定义端口的例子,应以实际配置为准。若服务器使用其他远程桌面实现,服务名可能不是 xrdp,应先查询已安装的相关服务,而不是直接重启一个不存在的服务:
systemctl list-units --type=service |
    grep -Ei 'rdp|remote|xrdp'
结果含义与 Windows 类似:服务未运行且无监听,属于应用或服务状态问题;端口有监听但外部无法连通,则转回防火墙和网络入口检查;日志中出现会话创建、认证或桌面环境错误,则已经不是单纯的网络不通。
防火墙排查应从“查看现有策略”开始,不要直接关闭整台服务器防火墙。关闭防火墙虽然可能快速验证问题,但会扩大暴露面,也可能影响其他服务。
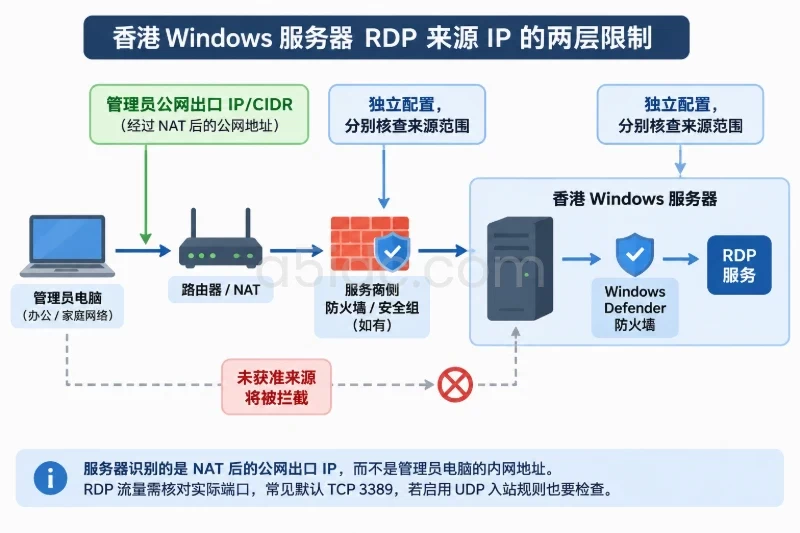
平台侧通常存在一层或多层策略:
最安全的放行方式是只允许管理人员的固定公网 IP 访问实际端口,而不是对所有地址开放 0.0.0.0/0。如果管理人员来源地址经常变化,应先通过企业网络确定固定出口,或使用已批准的管理入口。
调整前应使用管理员权限导出现有策略,并确认有控制台或带外入口。以下命令只是针对 Windows 防火墙的示例:
New-Item -ItemType Directory -Path C:\Temp -Force | Out-Null
netsh advfirewall export C:\Temp\firewall-before-rdp.wfw
在确认服务器实际监听 3389,且 198.51.100.25 是授权管理出口 IP 后,可以增加一条范围明确的规则:
New-NetFirewallRule `
  -DisplayName "Allow RDP from approved admin IP" `
  -Direction Inbound `
  -Protocol TCP `
  -LocalPort 3389 `
  -RemoteAddress 198.51.100.25 `
  -Action Allow `
  -Profile Domain,Private,Public
如果规则验证无误但需要撤销:
Remove-NetFirewallRule -DisplayName "Allow RDP from approved admin IP"
不要把示例地址直接用于生产环境,也不要在不确定来源 IP 时添加过窄的规则后关闭当前管理会话。导出的防火墙文件只适合在没有其他并发变更时恢复;如果期间还有其他防火墙调整,应先由管理员核对差异,再决定是否导入,避免覆盖新策略。
如果已确认系统使用 UFW,不要同时用 UFW、firewalld 和 nftables 管理同一套规则。先查看状态:
sudo ufw status numbered
sudo firewall-cmd --state 2>/dev/null || true
sudo nft list ruleset
只应在确认防火墙管理工具、端口和授权来源后调整规则。以 UFW 为例,临时放行可以限定来源:
sudo ufw allow from 198.51.100.25 to any port 3389 proto tcp comment 'temporary-rdp'
撤销时使用:
sudo ufw delete allow from 198.51.100.25 to any port 3389 proto tcp
执行前应保存当前策略记录,并确保控制台可用。若使用 firewalld 或 nftables,应采用对应工具的规则和回滚方式,不要照搬 UFW 命令。
原生 Windows 远程桌面通常直接建立到目标 TCP 端口的连接,不会像浏览器访问网页那样自动使用普通 HTTP 代理。因此,浏览器能打开网页,不代表 mstsc 一定能连接;反过来,修改浏览器代理设置也通常不能修复原生远程桌面。
若只在办公室网络失败,可以检查当前 Windows 的 WinHTTP 配置:
netsh winhttp show proxy
但该结果不能单独证明远程桌面一定经过或不经过该代理。更有价值的做法是让网络管理员核对:
如果访问的是基于浏览器的远程桌面网关,测试目标可能是 HTTPS 443;如果使用 mstsc 直接连接香港服务器,测试目标则是服务器配置的远程桌面 TCP 端口。两者不能混用。标准网页反向代理也不能自动替代远程桌面网关,不能因为 443 可访问就推断 3389 必然可访问。
当 Test-NetConnection 显示成功,或客户端已经出现身份验证界面,说明基础网络问题基本排除。此时不要继续反复修改 DNS 和安全组,应检查:
TermService 或 xrdp 是否在连接期间反复停止。Windows 可以在事件查看器中查看:
Microsoft-Windows-TerminalServices-LocalSessionManager/OperationalMicrosoft-Windows-TerminalServices-RemoteConnectionManager/OperationalLinux 则重点查看:
sudo journalctl -u xrdp --since "30 minutes ago" --no-pager
df -h
free -h
如果错误明确是用户名、密码或权限问题,不建议通过开放更多端口来处理。网络已经连通时,应该按账号、权限和会话日志定位。
完成调整后,建议按照原始故障路径重新验证,而不是只看某一条命令:
Test-NetConnection 或 nc。可以在 Windows 客户端做短时间重复测试,观察是否为间歇性故障:
1..10 | ForEach-Object {
    $r = Test-NetConnection -ComputerName rdp.example.com -Port 3389 -WarningAction SilentlyContinue
    "{0}  TcpTestSucceeded={1}" -f (Get-Date -Format "HH:mm:ss"), $r.TcpTestSucceeded
    Start-Sleep -Seconds 3
}
如果结果交替出现 True 和 False,应重点查看入口防火墙会话、链路抖动、服务器资源压力和服务日志,而不是只进行一次端口放行。若连续测试均成功但远程桌面仍报协议或登录错误,则问题已经进入应用、认证或会话层。
复测完成后,保留故障时间、客户端公网 IP、解析结果、端口测试结果和服务器日志时间点。后续可对 DNS 变更、远程桌面端口、平台安全组和服务状态建立持续观察;当再次出现连接失败时,先复用这组低风险检查,就能较快判断是网络入口没有到达,还是远程桌面服务本身发生异常。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5533.html