香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Samba 的连接、认证和文件操作日志通常不在同一个位置:先查看 Samba 配置中的 log file 和系统日志,再确认是否为共享目录启用了 full_audit。默认日志可用于排查连接、认证及服务端错误,但通常不能完整还原用户对文件做过什么;要按用户和共享目录追踪打开、删除、重命名等操作,需要针对相应共享启用审计,并结合时间、客户端地址和文件路径核对。
Samba 的日志位置由配置决定,不同发行版和环境可能不同。常见文件路径包括 /var/log/samba/ 下的 log.smbd、log.nmbd,以及按客户端生成的 log.客户端名;也可能通过 syslog 或 systemd journal 记录。不要只凭路径猜测,先检查生效配置和服务状态:
sudo testparm -s 2>/dev/null | grep -Ei '^\s*(log file|log level|logging)\s*='
sudo systemctl status smbd --no-pager
部分发行版的服务名是 smb 而不是 smbd。若 smbd 不存在,可用下面的命令确认实际服务名:
systemctl list-units --type=service | grep -E 'smbd|smb\.service'
若配置包含类似 log file = /var/log/samba/log.%m,日志通常按客户端计算机名 %m 分开;log.smbd 则常见于服务进程日志。检查目录和近期文件:
sudo ls -lah /var/log/samba/
sudo find /var/log/samba -maxdepth 1 -type f -printf '%TY-%Tm-%Td %TH:%TM %s %p\n' | sort
没有对应文件不一定表示 Samba 没有记录日志,日志可能进入 journal 或 syslog。可以按服务查看近期记录:
sudo journalctl -u smbd --since "today" --no-pager
若服务名是 smb,将 -u smbd 换成 -u smb。Debian、Ubuntu 等环境也可检查 /var/log/syslog;RHEL 系发行版常见 /var/log/messages。实际是否存在这些文件取决于系统的日志组件和配置。
排查某个用户能否访问共享目录时,先用时间范围和用户名、客户端地址筛选日志。用户名可能以 user、username 或日志模块自身的字段形式出现,记录格式随 Samba 版本和日志后端而异,因此先查看原始行,不要依赖单一固定格式。
sudo grep -RniE 'alice|192\.0\.2\.25|auth|connect|session' /var/log/samba 2>/dev/null | tail -n 100
sudo journalctl -u smbd --since "2025-03-08 09:00:00" --until "2025-03-08 10:00:00" --no-pager
上面的 alice、192.0.2.25 和时间均为示例,应替换为实际值。检查日志时重点关注:
| 字段或线索 | 用途 | 注意事项 |
|---|---|---|
| 时间戳 | 与工单、客户端记录或系统事件对齐 | 核对服务器时区;跨主机比对时还要确认时钟同步 |
| 用户名 | 判断使用哪个 Samba 身份访问 | 匿名访问、来宾映射或身份映射可能导致记录中的名称不同 |
| 客户端 IP、主机名 | 区分访问来源 | 地址可能因 DHCP、网卡切换或主机名解析发生变化 |
| 共享名 | 确认访问的是哪个 Samba 共享 | 共享名不一定等于服务器上的目录名 |
| 结果或错误码 | 判断认证、连接或访问是否成功 | 认证成功不代表后续文件操作也成功 |
| 文件路径或操作名 | 判断涉及什么对象、做了什么操作 | 默认日志往往不完整,需审计配置提供操作级记录 |
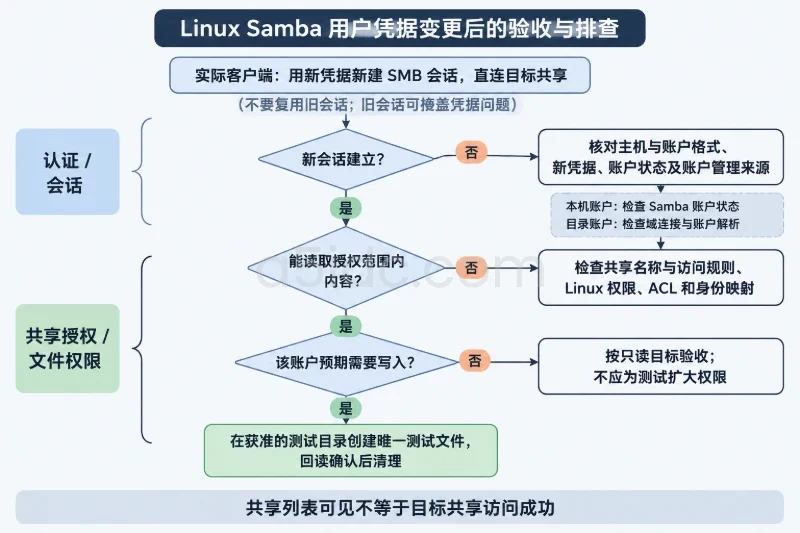
连接或认证日志可以说明某个用户曾尝试建立会话,但不能据此断言某文件被读取、修改或删除。要追踪文件操作,应先检查目标共享是否已经配置审计。
Samba 的 full_audit VFS 模块可以为指定共享记录文件操作。它通常将记录交给系统日志,因此审计行不一定出现在 /var/log/samba/;具体去向取决于 full_audit:facility、系统日志服务和日志路由配置。
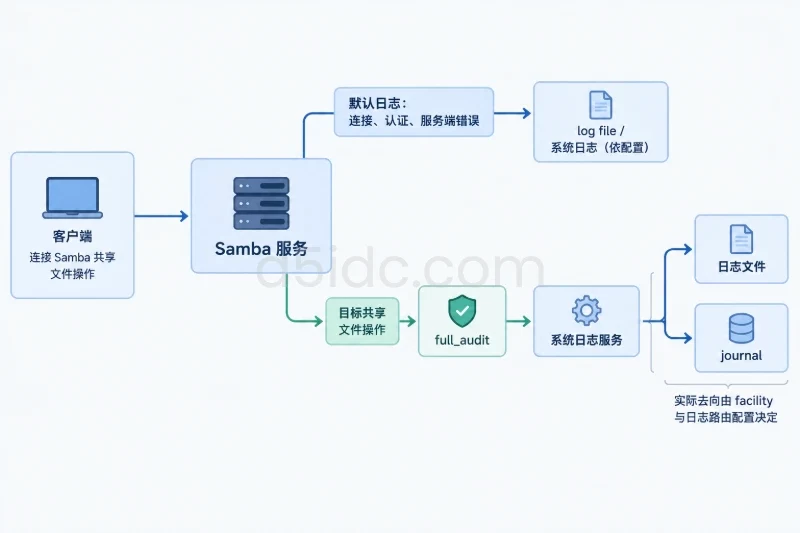
先确认模块是否可用、共享配置位置和现有日志策略:
sudo testparm -s
sudo find /etc/samba -maxdepth 2 -type f -name 'smb.conf' -o -name '*.conf'
编辑前备份配置。以下命令会创建带时间标记的副本;应确认备份写入了有足够空间且权限合适的位置:
sudo cp -a /etc/samba/smb.conf "/etc/samba/smb.conf.bak.$(date +%Y%m%d-%H%M%S)"
在目标共享段落中加入审计配置。下面是示例,不要原样覆盖现有的 vfs objects、权限或共享参数:
[documents]
    path = /srv/samba/documents
    vfs objects = full_audit
    full_audit:prefix = %u|%I|%m|%S
    full_audit:success = connect disconnect openat mkdirat unlinkat renameat
    full_audit:failure = connect openat mkdirat unlinkat renameat
    full_audit:facility = LOCAL5
    full_audit:priority = NOTICE
%u 用于记录 Samba 用户,%I 是客户端 IP,%m 是客户端 NetBIOS 名称,%S 是共享名。审计操作名及其支持范围会随 Samba 版本变化;如果 testparm 报配置错误,或运行时提示未知操作,应查阅本机版本所支持的 full_audit 操作列表,并据此调整。也可以先从少量必要操作开始,再根据验证结果补充。
full_audit:success 和 full_audit:failure 分别控制记录成功和失败的操作。示例只列出常见操作,不能视为覆盖所有文件系统行为;例如客户端的写入方式和 Samba 版本可能影响最终出现的操作名称。不要直接记录所有操作:文件繁忙时审计量可能增长很快,也会增加日志存储和检索负担。应按排查目标选择操作,并设置合理的系统日志轮转与保留策略。
修改后先验证语法:
sudo testparm -s
只有检查通过后再让 Samba 读取配置。不同系统的服务名和支持的操作不同,先确认本机服务:
systemctl list-units --type=service | grep -E 'smbd|smb\.service'
维护窗口内可按实际服务名重启,例如:
sudo systemctl restart smbd
重启可能短暂中断正在使用共享的客户端连接。若环境支持且已确认相应服务的重载行为,也可使用 reload;不确定时先查看服务状态和本机管理文档。不要在未验证配置的情况下直接重启。
配置生效后,用测试账号从客户端对目标共享执行一项可识别的操作,再到服务器查找新记录。若 LOCAL5 被配置路由到文件,可在系统日志目录中检索;若使用 journal,也可按时间范围查看:
sudo grep -RniE 'documents|alice|192\.0\.2\.25' /var/log 2>/dev/null | tail -n 100
sudo journalctl --since "2025-03-08 09:00:00" --until "2025-03-08 10:00:00" --no-pager | grep -E 'documents|alice|192\.0\.2\.25'
示例审计记录可能包含类似信息:
alice|192.0.2.25|CLIENT01|documents|openat|ok|r|report.txt
alice|192.0.2.25|CLIENT01|documents|renameat|ok|report.txt -> report-old.txt
这里只用于说明字段关系,实际格式由 Samba 版本、系统日志后端及格式化方式决定。判断一条记录时,至少核对用户、共享、客户端地址、时间、操作名称和结果;路径可能是相对共享目录的路径,也可能因日志格式而有所不同。要换算成服务器绝对路径,还需结合共享配置中的 path。例如共享 documents 的路径是 /srv/samba/documents,日志中的 report.txt 对应的目录下文件才可据此确定。
按用户和共享目录追踪时,可依次缩小范围:
审计记录通常能说明服务器处理了某类操作,但不等同于文件内容快照,也不一定能证明用户实际读取了文件内容。比如打开文件与读取数据不是同一概念;若要判断文件最终内容或恢复删除文件,还需要结合备份、文件系统快照或其他数据保护机制。
运行 Samba 文件共享与审计日志服务,需要服务器资源承载业务进程,并为文件和日志留出相应存储空间。A5数据提供香港、美国、日本等地区的物理服务器,涵盖搭载 SSD 或 NVMe 的常规配置,也有面向大容量文件存储的机械硬盘方案,可用于部署文件共享服务及相关数据存储。
配置无效、模块不可用、日志路由未设置或筛选条件不匹配,都可能导致查不到审计记录。按低风险顺序检查:
testparm 报错:先修正共享段中的拼写、参数格式或不支持的操作名,再验证通过。不要通过删除整段原有共享配置来绕过报错。full_audit。/var/log/syslog、/var/log/messages 或 journal 中对应时间段,而不是只搜索 /var/log/samba/。日志涉及账号、客户端地址和文件路径,应按组织的数据保留与访问控制要求管理。审计配置可帮助追踪事件,但不能替代账号权限设计、备份或文件完整性校验。
若配置导致 Samba 无法启动、日志量异常或业务影响明显,先停止继续扩大变更范围。将共享段恢复到修改前状态:可从备份中比对并仅还原本次改动,避免用旧文件覆盖其他管理员同期做出的配置变更。恢复前先留存当前配置,便于复核:
sudo cp -a /etc/samba/smb.conf "/etc/samba/smb.conf.before-restore.$(date +%Y%m%d-%H%M%S)"
还原后检查配置,再按本机服务名恢复服务:
sudo testparm -s
sudo systemctl restart smbd
sudo systemctl status smbd --no-pager
如果实际服务是 smb,相应替换服务名。随后从客户端重新连接共享,确认原有读写权限和业务操作正常,并检查错误日志。移除 full_audit 只会停止后续审计记录,不会自动删除已生成的系统日志;清理历史日志前须核对保留要求、影响范围和备份状态。
testparm -s 验证通过,变更前配置已备份。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5491.html