香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


交付验收若只确认业务进程在线、端口可达,仍可能漏掉被替换的程序文件或隐蔽启动项;反过来,补丁、版本发布也可能同时带来新进程和文件变化。检测疑似木马,应把同一时间窗内的进程身份、父子关系、执行路径和网络连接,与文件的新增或修改、属主权限及其服务引用关系逐项对应。单一异常是线索,不足以直接证明感染。
美国机房所在地本身不是判定依据。验收时应记录服务器时区,并将主机日志、控制台记录和变更时间统一换算为 UTC。以下命令为只读排查示例,需按操作系统、发行版和目录调整;命令行可能包含密钥或令牌,保存输出时应限制访问并做好脱敏。发现异常时不要先终止进程或删除文件,以免破坏证据。
开始检查前,把主机标识、操作系统版本、应用版本、最近的部署和补丁记录,以及告警出现时间写入验收记录。范围要围绕具体主机和应用目录展开,不要只凭“最近修改”就扩大成全盘扫描。
进程列表是检查时刻的快照,不一定保留已经退出的进程。发现可疑项时,尽快记录 PID、父 PID、账户、启动时间、可执行文件路径和关联连接;PID 可能被重复使用,因此应同时记录进程启动时间。
以下示例适用于常见 GNU/Linux,ps 和 ss 的进程信息通常需要管理员权限:
sudo ps -eo pid,ppid,user,lstart,etime,stat,args --sort=lstart
sudo ss -tunap
对目标 PID(以下以 1234 为例)继续核对实际执行文件,并计算哈希:
sudo readlink -f /proc/1234/exe
sudo sha256sum /proc/1234/exe
进程名可以伪装,判断时应看实际路径和命令行,而非只看显示名称。重点留意:程序是否从 /tmp、/dev/shm、用户可写目录或不寻常的应用目录启动;父进程是否与其业务职责相符;运行账户是否有不必要的高权限;进程是否存在无法由业务解释的网络连接。ss 显示的连接要对应到具体 PID,陌生地址本身并不能证明恶意。
在管理员 PowerShell 中查看进程及父进程,再用连接列表中的 PID 对照:
Get-CimInstance Win32_Process |
    Select-Object ProcessId, ParentProcessId, CreationDate, ExecutablePath, CommandLine |
    Sort-Object CreationDate

netstat -ano
如果进程路径为空或读取失败,可能是权限不足,也可能是进程已经退出;这不等于文件安全。父子进程关系也要结合业务判断:例如 Web 服务启动脚本或命令解释器值得进一步核对,但部署脚本、运维任务也可能产生类似关系。必要时查阅已有的终端安全或系统审计记录,确认进程是否曾启动、由谁启动。
初筛应覆盖实际应用目录、临时目录,以及可能承载服务或计划任务配置的位置。若服务器使用其他目录布局,应替换示例路径;目录权限不足或未纳入扫描范围的内容,不能视为“没有变更”。
GNU find 示例筛选最近 24 小时修改过的普通文件,并列出时间、属主、权限、大小和路径:
sudo find /var/www /tmp /var/tmp /dev/shm /usr/local/bin \
  /etc/systemd/system /etc/cron.d /var/spool/cron \
  -type f -mmin -1440 \
  -printf '%TY-%Tm-%Td %TH:%TM:%TS %u %m %s %p\n' 2>/dev/null
-mmin -1440 是以当前系统时间为基准筛选近 24 小时修改项,不代表文件创建时间。找到可疑路径后,再核对详细属性并计算哈希:
sudo stat -- /path/to/file
sudo sha256sum -- /path/to/file
检查重点包括文件是否落在业务不应写入的目录、属主和权限是否偏离同类文件、内容是否与当前发布版本一致,以及 systemd 单元或 cron 配置是否引用该路径。系统文件可用对应发行版的包校验工具辅助检查,例如 Debian/Ubuntu 的 dpkg -V 或 RHEL 系的 rpm -V;校验差异仍须结合补丁和本地配置变更解释。
按实际部署路径调整目录列表。示例扫描常见应用和临时目录中的隐藏文件及最近修改项:
$since = (Get-Date).AddHours(-24)
$roots = 'C:\inetpub\wwwroot', 'C:\ProgramData', 'C:\Windows\Temp'

foreach ($root in $roots) {
    Get-ChildItem -LiteralPath $root -File -Recurse -Force -ErrorAction SilentlyContinue |
        Where-Object { $_.LastWriteTime -ge $since } |
        Select-Object LastWriteTime, Length, FullName
}
对确认需要核对的文件计算哈希,并查看签名状态:
Get-FileHash -LiteralPath 'C:\path\sample.exe' -Algorithm SHA256

Get-AuthenticodeSignature -LiteralPath 'C:\path\sample.exe' |
    Select-Object Status, SignerCertificate
哈希应与相同版本的可信发布文件比较。签名有效说明文件签名与发布者信息可验证,不等于文件必然安全;没有签名也不能单独作为恶意结论。服务、计划任务或启动项引用的文件,可能不在上述示例目录中,应顺着实际引用路径继续核对。
文件时间戳只能作为线索:Linux 的 ctime 表示 inode 元数据变化时间,不是创建时间;Windows 文件时间也可能被程序或管理操作改写。没有近期时间戳变化,不能排除文件被替换、时间被保留,或异常只存在于内存中。若时间线重要,应优先结合已有的部署记录、系统审计、终端安全日志或备份,而不是仅凭文件时间下结论。
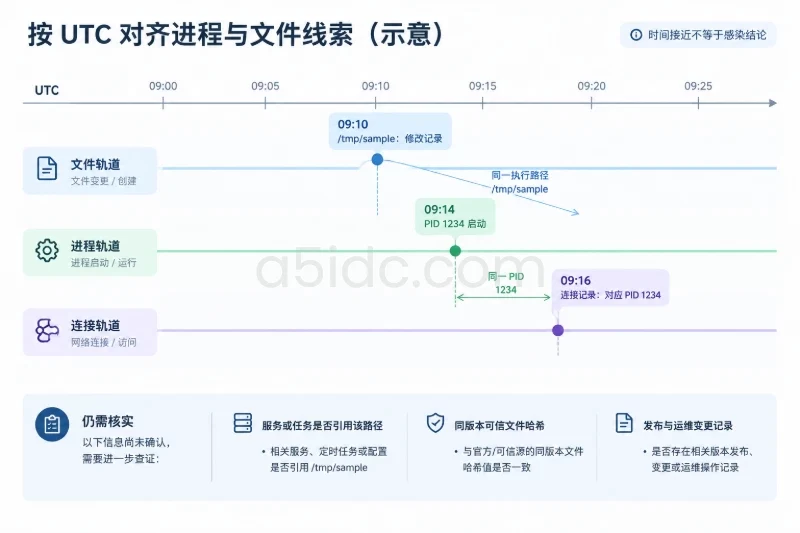
进程和文件的关联强度,取决于两者是否能互相解释。可按下表记录判断依据:
| 观察到的组合 | 判断倾向 | 后续核对 |
|---|---|---|
| 进程路径或命令行指向近期变更文件,启动时间接近变更时间,且没有对应发布记录 | 关联较强,需提高警惕 | 核对文件哈希、属主权限、父进程和日志中的操作者 |
| 新增服务、计划任务、cron 或 systemd 配置引用了该文件,且发现对应进程或启动记录 | 存在持久化迹象 | 核对配置是谁创建的、目标路径是否为可信版本 |
| 进程和文件变化能对应到已批准发布,路径、账户、父进程和哈希均符合该版本 | 倾向于正常变更 | 将发布单、校验结果和进程信息纳入验收记录 |
| 只有陌生进程名、单个文件时间异常或一个不熟悉的网络地址 | 证据较弱 | 继续查路径、父子关系、变更记录和历史日志,不直接定性 |
同一服务进程也可能按正常业务加载脚本或插件;例如 Web 服务执行了近期变化的脚本,不能仅凭进程名称判定木马,应再对照应用访问日志、发布记录和文件内容。相反,当前看不到异常进程也不代表文件无风险:某些脚本可能按请求触发,任务也可能尚未运行。应结合历史记录判断,而不是只看一次快照。
验收记录至少应包含主机标识、统一后的 UTC 时间窗、PID 与父 PID、运行账户、执行路径、文件修改时间和哈希、相关服务或任务引用,以及对应的发布或运维变更。证据链不完整时,应明确写明哪些内容尚未核实,并安排复查,而不是把“未观察到”写成“已经排除”。
围绕美国服务器上的网站、业务后台与数据库部署,A5数据提供常规 Xeon、AMD EPYC 及多 IP 等物理服务器方案,部分配置采用 NVMe 存储,并有 CN2 GIA 线路选项。不同资源组合可承载不同规模的应用与数据工作负载,为美国地区业务运行提供服务器和网络资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5434.html


