香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


美国服务器首次运行 n8n,不需要一开始就配置集群或高规格机器。对于单人或小团队、低并发工作流,通常可以从一台 Linux 服务器、Docker Compose、持久化存储和 HTTPS 域名开始;如果要长期保存执行数据,建议直接使用 PostgreSQL。资源不足会导致执行变慢或容器重启,配置过度则会增加不必要的成本,先按工作流数量、并发和数据保留需求选基础方案更合适。
最低限度要准备四项:可登录管理的服务器、可用的 Docker 环境、用于保存数据库和 n8n 配置的持久化空间,以及供编辑器和 Webhook 使用的稳定 HTTPS 地址。首次启动后,还要验证工作流数据能否保存、Webhook 能否从公网访问,以及重启容器后数据是否仍然存在。
n8n 不只是一个网页程序。它需要运行服务、保存工作流和凭据,并可能接收外部 Webhook、调用第三方接口。不同工作负载对服务器的要求差异较大,因此基础配置应按轻量使用来理解,而不是承载能力保证。
首次运行通常不要求独立的缓存服务、负载均衡器或多台应用服务器。以下资源可根据实际使用再决定:
对于单实例、轻量工作流,可将 2 vCPU、2–4GB 内存、约 20–40GB SSD 作为起步参考。这个范围适合用来评估小规模部署,不代表固定并发能力。若工作流会处理大文件、运行浏览器自动化、执行密集计算,或同时运行多个任务,应预留更多内存和 CPU。
磁盘空间不只由 n8n 程序决定。数据库会保存工作流、凭据和执行记录;执行记录保留时间越长、每次运行的数据越大,空间增长越明显。首次部署可先使用 SSD,并为系统、容器镜像、数据库和日志预留空间。不要把数据库数据目录放在容易被清理的临时目录中。
| 项目 | 轻量起步参考 | 需要关注的边界 |
|---|---|---|
| CPU | 2 vCPU | 高并发、复杂代码节点或计算型任务会增加需求 |
| 内存 | 2–4GB | 任务峰值可能远高于服务空闲时的占用 |
| 磁盘 | 20–40GB SSD 起步 | 执行数据、大文件和日志会持续占用空间 |
| 系统 | Ubuntu LTS 等常见 Linux 发行版 | 具体版本需与 Docker 安装方式相符 |
| 数据库 | 轻量测试可用 SQLite;长期单实例建议 PostgreSQL | 数据库应有独立持久化卷和备份方案 |
| 网络 | 公网访问 HTTPS,出站访问业务接口 | Webhook 还依赖域名解析、证书和防火墙放行 |
如果只是短期验证界面和简单流程,可以在单机上用 SQLite 快速启动;如果计划长期运行,或凭据、工作流数据具有业务价值,建议首次正式部署就选择 PostgreSQL。数据库从 SQLite 迁移到 PostgreSQL 需要规划数据迁移和停机窗口,不宜把临时试用结构默认当作长期方案。
n8n 部署所需的计算、存储和网络资源,A5数据提供美国物理服务器等产品方案作为硬件基础,涵盖常规 Xeon、AMD EPYC 等系列,并有搭配 NVMe 存储的配置,可用于承载容器应用、工作流服务及数据库。美国常规系列也提供 CN2 GIA 线路方案,面向美国用户或跨境业务的部署可结合相应产品资源进行规划。
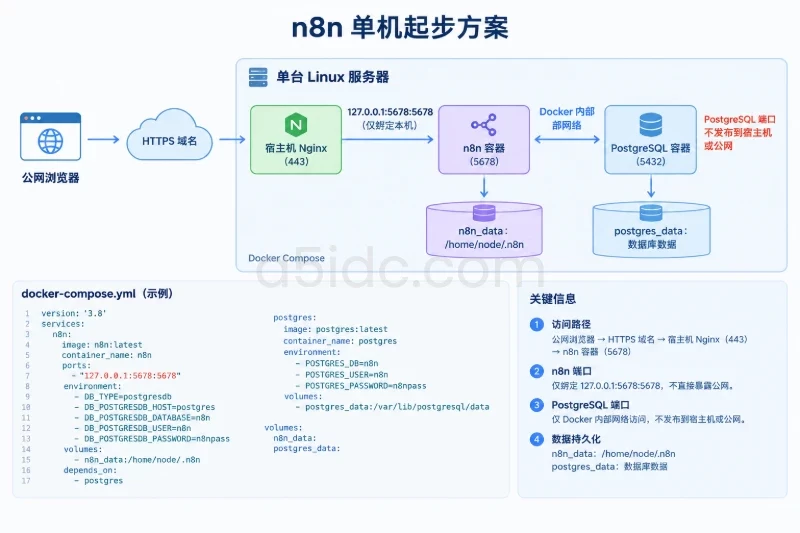
下面的示例按单台 Linux 服务器、宿主机 Nginx 负责 HTTPS、n8n 与 PostgreSQL 通过 Docker Compose 运行来设计。示例将 n8n 的 5678 端口只绑定到本机,避免直接暴露到公网;PostgreSQL 不发布宿主机端口。
安装 Docker Engine 与 Docker Compose 插件后,先确认命令可用:
docker --version
docker compose version
将域名的 A 记录指向服务器公网 IPv4;若配置了 AAAA 记录,也要确认服务器能够通过 IPv6 正常访问。TLS 证书需覆盖实际使用的域名。宿主机防火墙或云平台安全组通常只需按用途开放 SSH 管理端口以及 80、443 端口;不要为了访问 n8n 而把数据库端口开放到公网。
SSH 端口调整或启用防火墙规则前,应先确认当前管理连接不会被锁在服务器外,并保留可用的控制台或其他恢复方式。规则变更只影响对应网络入口,应用端口是否对公网开放应单独核对。
创建专用目录,保存 Compose 配置和环境变量。以下文件中的密码、域名、加密密钥和镜像版本都需要替换为实际值。选择固定的 n8n 版本标签,避免未评估更新就自动切换版本。
.env 示例:
N8N_DOMAIN=n8n.example.com
N8N_IMAGE=n8nio/n8n:替换为固定版本标签
POSTGRES_PASSWORD=替换为随机生成的长密码
N8N_ENCRYPTION_KEY=替换为随机生成的长密钥
可在服务器上用随机数生成命令生成密钥,例如:
openssl rand -hex 32
将生成结果分别用于数据库密码和 N8N_ENCRYPTION_KEY,不要复用网站登录密码。环境变量文件包含敏感信息,应限制读取权限,例如仅允许服务器管理员账户访问。加密密钥必须妥善备份且保持稳定:更换密钥可能导致已保存的凭据无法解密。备份时应将密钥与数据库备份一起纳入恢复计划,但避免把明文文件放进公开代码仓库。
Compose 配置示例如下。使用 PostgreSQL 数据卷保存数据库内容,使用 n8n 数据卷保存用户目录;同时设置公开访问地址和代理跳数,让 Webhook 生成正确的 HTTPS URL。
services:
  postgres:
    image: postgres:16-alpine
    restart: unless-stopped
    environment:
      POSTGRES_USER: n8n
      POSTGRES_PASSWORD: ${POSTGRES_PASSWORD}
      POSTGRES_DB: n8n
    volumes:
      - postgres_/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U n8n -d n8n"]
      interval: 10s
      timeout: 5s
      retries: 5

  n8n:
    image: ${N8N_IMAGE}
    restart: unless-stopped
    depends_on:
      postgres:
        condition: service_healthy
    ports:
      - "127.0.0.1:5678:5678"
    environment:
      DB_TYPE: postgresdb
      DB_POSTGRESDB_HOST: postgres
      DB_POSTGRESDB_PORT: 5432
      DB_POSTGRESDB_DATABASE: n8n
      DB_POSTGRESDB_USER: n8n
      DB_POSTGRESDB_PASSWORD: ${POSTGRES_PASSWORD}
      N8N_HOST: ${N8N_DOMAIN}
      N8N_PORT: 5678
      N8N_PROTOCOL: https
      WEBHOOK_URL: https://${N8N_DOMAIN}/
      N8N_EDITOR_BASE_URL: https://${N8N_DOMAIN}/
      N8N_PROXY_HOPS: 1
      N8N_ENCRYPTION_KEY: ${N8N_ENCRYPTION_KEY}
      GENERIC_TIMEZONE: America/Los_Angeles
      TZ: America/Los_Angeles
    volumes:
      - n8n_/home/node/.n8n

volumes:
  postgres_
  n8n_
时区示例使用美国太平洋时区。若工作流按其他地区的本地时间运行,应将 GENERIC_TIMEZONE 和 TZ 调整为对应时区,并确认定时触发器按预期执行。服务器系统时区与 n8n 工作流时区不一定要相同,但要清楚各自的作用。
N8N_PROXY_HOPS 应与实际反向代理层数相符。示例假设请求经过一层宿主机 Nginx;若链路中另有负载均衡或 CDN,应根据真实代理层级调整,并验证转发头来自可信代理,避免错误识别客户端地址或协议。
Nginx 应将 https://n8n.example.com 的请求转发到本机 127.0.0.1:5678,并正确传递原始主机名、协议和客户端地址。可参考以下关键配置;证书文件路径需按实际 TLS 证书安装位置填写:
server {
    listen 443 ssl;
    server_name n8n.example.com;

    ssl_certificate     /path/to/fullchain.pem;
    ssl_certificate_key /path/to/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:5678;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_read_timeout 3600s;
    }
}
证书应按所用证书签发方式设置自动续期,并确认续期后 Nginx 能重新加载证书。n8n 管理界面包含工作流和凭据管理能力,不应以明文 HTTP 对公网开放,也不要把 5678 端口额外映射为公网可访问端口。
在 Compose 文件所在目录启动服务:
docker compose up -d
docker compose ps
检查容器状态和启动日志:
docker compose logs --tail=100 n8n
docker compose logs --tail=100 postgres
从服务器本机确认 n8n 端口有响应:
curl -I http://127.0.0.1:5678/
随后通过浏览器访问 https://n8n.example.com,完成 n8n 初始账户设置。至少完成以下验证:
本机 curl 能访问 5678,只能说明应用在服务器本地响应;它不能证明域名解析、证书、Nginx 转发或公网 Webhook 都正常。需要分别验证这些环节。
基础配置的目标是先稳定运行少量工作流。出现以下情况时,应先区分是资源、存储、网络还是配置问题,而不是直接增加服务器规格。
docker compose logs 和系统资源使用情况。若 n8n 在执行大任务时内存明显上涨,可能需要增加内存、降低并发或调整工作流的数据处理方式。WEBHOOK_URL 不会自动修复网络入口。可以先保留单机方案,按以下信号判断是否要增加资源或改变架构。阈值应结合业务设定;下面是观察思路,不是固定承载标准。
| 观察信号 | 优先考虑的调整 |
|---|---|
| 执行高峰时 CPU 长时间接近满载 | 检查工作流计算量与并发,再考虑增加 vCPU 或拆分任务 |
| 内存峰值频繁触及服务器可用上限 | 查找大文件处理、长流程和并发峰值;必要时扩内存 |
| 数据库或日志占用持续增长 | 规划执行记录保留期限、备份和扩容空间 |
| 任务积压且应用服务本身正常 | 评估队列执行模式、工作进程和数据库性能 |
| 业务要求更短的故障恢复时间 | 增加异机备份、恢复演练和监控告警,而非只依赖本机数据卷 |
| 多人共用、工作流影响生产业务 | 评估权限管理、变更流程、备份恢复和运维告警 |
如果只是尝试 n8n 的功能,单机容器和本地持久化可以用于快速验证;如果工作流开始承担业务任务,优先补齐可靠备份、固定加密密钥、HTTPS 和资源监控。只有在观察到持续资源瓶颈、执行积压或恢复要求无法满足时,再升级规格或引入队列和独立数据库等组件。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5427.html