香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


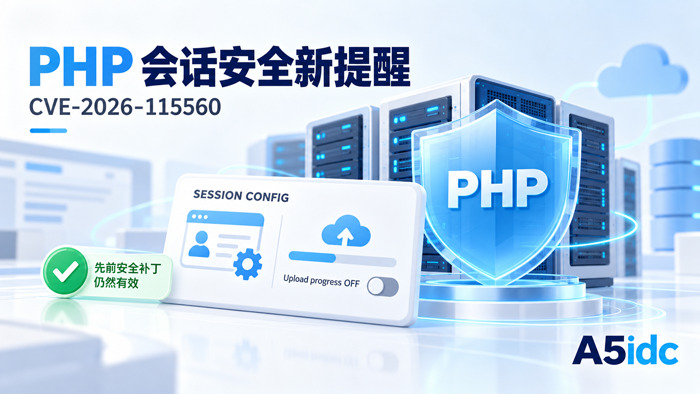
PHP项目于2026年10月23日发布会话上传进度功能的补充公告,披露编号为 CVE-2026-115560 的远程代码执行风险,并建议在下一次常规修复发布前关闭相关功能。此次公告涉及一组特定的配置与应用代码条件,PHP将其描述为实际部署中不常见的攻击路径,计划按常规发布周期修复。
加拿大网络安全中心同日更新预警,明确10月21日发布的PHP紧急安全更新没有覆盖这一新问题。对于已经完成升级的网站,是否需要追加处理,还取决于会话配置及此前采取的缓解措施。
根据PHP官方说明,这条攻击路径需要多个条件同时成立:应用在配置中将 session.serialize_handler 设置为 php_binary 或 php_serialize,随后通过 ini_set() 在运行时切换为 php,并在切换后调用 session_start();与此同时,会话上传进度功能仍然开启。官方明确指出,从不在运行时更换序列化处理器的应用,不暴露于这条路径。
这使本次公告的判断重点落在了程序行为上。单看服务器装了哪个PHP版本,或者网站有没有文件上传入口,都不足以判断是否符合上述条件。配置文件中的初始设置与应用启动会话前的处理方式,需要放在一起理解。
A5数据认为,这也是本次新增信息最有价值的地方:它为管理员缩小了需要重点确认的范围。对于能够确认应用从不执行上述切换的网站,不能仅因出现了新的CVE,就认定其面临同样的攻击条件;对于自定义会话处理较多、代码来源复杂的业务,也不能只凭“已经升级”结束核查。
10月21日的紧急更新修复了CVE-2026-109618和CVE-2026-109619。新公告没有否定这些修复,而是增加了另一项需要单独判断的问题。加拿大网络安全中心特别说明,如果用户此前已按建议关闭会话上传进度功能,并持续保持关闭,就无须专门针对CVE-2026-115560追加操作。
因此,已经采取缓解措施的网站,需要留意升级后的配置是否仍然保留。假如管理员认为“紧急补丁已经安装,可以恢复所有临时设置”,便可能忽略这次公告提出的新条件。
对此前已关闭会话上传进度的网站,PHP此次公告意味着这项设置仍应保留。即使已经安装10月21日的紧急更新,也不应仅以“升级完成”为由重新开启,因为该更新没有修复本次披露的新问题。
当前官方建议的设置是 session.upload_progress.enabled=0。它关闭的是PHP通过会话记录上传进度的功能,不能将其理解为直接关闭所有文件上传。PHP手册说明,该功能会在上传过程中生成会话进度数据,供应用查询。
这一措施也有明确的功能代价。Red Hat在更新后的安全公告中指出,依赖PHP原生会话上传进度的应用将无法继续获取相应数据,而在浏览器端报告上传进度的应用不受这一功能关闭影响。对站长而言,真正需要确认的是上传页面依赖哪一种进度机制,而不是看到参数名称便认定上传业务一定会中断。
涉及配置调整时,还应确认它作用于实际处理网站请求的PHP环境,并按部署方式使工作进程重新加载设置。Red Hat明确要求相关设置在请求解析前生效;在其指导覆盖的环境中,不能依赖应用内的 ini_set() 完成这项防护。
对尚未弄清应用会话行为的网站,我们认为,保留官方建议的关闭设置,并确认依赖该功能的页面表现,是现阶段更有依据的处置方向。对于已确认不符合触发条件的应用,也没有证据支持仅因本次公告就统一要求紧急停服。
截至10月24日本文核查时,PHP仍表示将在下一次常规发布中提供修复和完整公告,现有说明尚未列出完整受影响版本矩阵;本文核查的原始资料也未提供该新漏洞已确认在野利用的证据。接下来需要关注的是正式修复覆盖哪些分支,以及应用能否在修复后安全恢复所需功能。当前最值得先确认的,则是此前关闭的上传进度设置是否仍然有效,以及业务代码是否存在公告所述的会话处理切换。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5399.html