香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


部署目标是让一台美国服务器上的 MySQL 从未安装状态进入可用状态,并完成一次本机账号的读写连接验证。本文以 Ubuntu 24.04 LTS、Ubuntu 软件仓库提供的 mysql-server、应用与数据库部署在同一台服务器 为操作示例。其他发行版的软件包、配置路径和服务名可能不同,不应直接照搬命令。
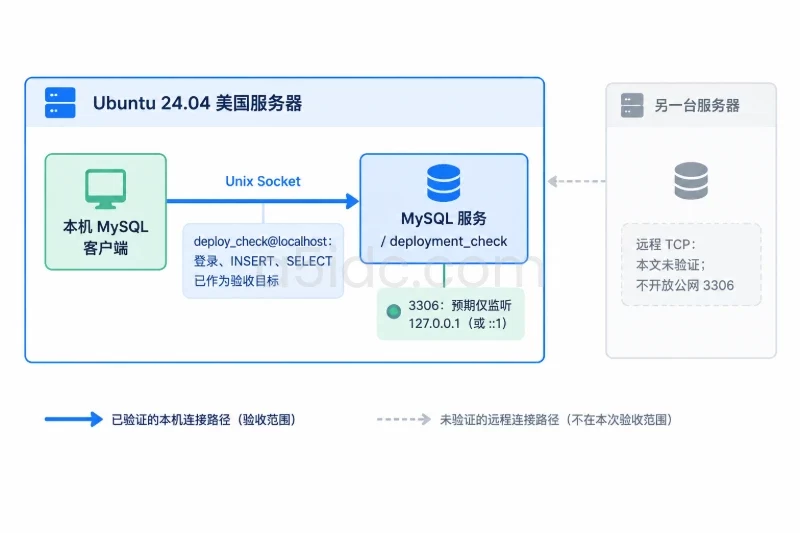
开始前需要有可通过 SSH 登录的服务器账号、sudo 权限、可用的软件仓库和足够的磁盘空间。首次部署先保持数据库只监听本机地址:本机验证不需要开放公网 3306 端口。如果应用部署在另一台服务器,远程连接应另行规划访问来源、网络规则和传输加密,不能把本文的本机验证当作远程接入验收。
面向美国地区的MySQL部署,A5数据提供美国物理服务器资源,覆盖常规Xeon与AMD EPYC平台,并配备内存、NVMe存储及CN2 GIA线路等方案,可承载网站后台、数据库、跨境业务和接口服务。不同配置结合处理器性能、存储容量与网络资源,为数据库实例运行及业务应用部署提供硬件基础。
先核对系统版本及资源。以下命令不修改服务器:
cat /etc/os-release
uname -m
df -h /var
free -h
/etc/os-release 应显示 Ubuntu 24.04;df 的结果用于确认承载系统和数据库文件的文件系统仍有空间。MySQL 安装本身只占部署需求的一部分,后续数据、日志及备份也会消耗磁盘,因此不要以“安装包能下载完”作为容量验收标准。
再检查机器上是否已有数据库软件或数据目录:
dpkg-query -W -f='${binary:Package} ${Status}\n' \
  'mysql-server*' 'mariadb-server*' 2>/dev/null || true
sudo ls -ld /var/lib/mysql /etc/mysql 2>/dev/null || true
如果发现已安装的 MySQL、MariaDB,或 /var/lib/mysql 中已有数据,停止按新机流程操作。先确认现有实例的用途、数据备份和迁移安排;安装另一个软件包、覆盖配置或清理数据目录都可能影响原业务。目录不存在,或仅有安装过程留下的空目录,也不能单独证明没有需要保留的数据。
本文使用 Ubuntu 已配置的软件仓库,不额外添加第三方仓库。先刷新软件包索引,并查看拟安装的软件包来源与候选版本:
sudo apt update
apt-cache policy mysql-server
检查 Candidate 不是 (none),并确认其来源符合这台服务器的软件仓库管理要求。候选版本可能随镜像及更新状态变化,以服务器查询结果为准。随后安装:
sudo apt install mysql-server
安装过程中先阅读 apt 列出的新增、升级和移除项目。如果它计划移除已有数据库组件或大量不相关软件,应取消安装并检查软件源,而不是直接确认。
安装完成后核对客户端版本及服务状态:
mysql --version
systemctl is-active mysql
systemctl status mysql --no-pager
is-active 返回 active 表示服务正在运行;如果不是 active,不要急于创建账号,先按下文的启动异常检查。mysql --version 能证明客户端已安装,但不能单独证明数据库服务已经启动。
安装过程通常会尝试启动服务。为明确首次部署后的启动状态,再执行:
sudo systemctl enable --now mysql
systemctl is-enabled mysql
systemctl is-active mysql
预期分别看到 enabled 和 active。这里的 enable 是设置开机启动,不代表连接和认证已经通过。
在 Ubuntu 软件仓库安装的实例上,可先尝试使用系统管理员权限进入本机 MySQL:
sudo mysql -e "SELECT VERSION() AS server_version, CURRENT_USER() AS account;"
能返回服务端版本与当前数据库账号,说明管理员入口可用。不同软件包或既有实例可能采用不同的管理员认证方式;如果出现 Access denied,不要反复猜密码,也不要直接重置或更改 root 认证。先确认安装来源及当前认证配置,再按该实例的既定管理方式处理。
启动后还要确认监听范围:
sudo mysql -e "SHOW VARIABLES LIKE 'bind_address'; SHOW VARIABLES LIKE 'port';"
sudo ss -lntp | grep ':3306'
本机部署的预期是 bind_address 为 127.0.0.1,ss 显示 3306 端口仅监听回环地址。不同配置也可能使用 IPv6 回环地址 ::1。如果看到 0.0.0.0:3306、[::]:3306 或服务器公网地址,说明监听范围超出了本文的本机部署目标;即使防火墙暂时拦截访问,也应先核实配置,不要据此宣布安全验收通过。
若确需纠正监听地址,先备份配置文件:
sudo cp -a /etc/mysql/mysql.conf.d/mysqld.cnf \
  /etc/mysql/mysql.conf.d/mysqld.cnf.before-first-start
sudoedit /etc/mysql/mysql.conf.d/mysqld.cnf
在文件的 [mysqld] 段中,将已有的 bind-address 项改为以下值;若原来没有该项,则在该段添加一项,不要保留相互冲突的重复配置:
bind-address = 127.0.0.1
保存后重启并复查。重启会中断现有数据库连接,因此只适用于已确认没有业务使用的首次部署实例:
sudo systemctl restart mysql
systemctl is-active mysql
sudo ss -lntp | grep ':3306'
若重启失败,保留错误信息并按回滚部分恢复原配置,不要继续创建业务账号。
管理员连接成功后,用一个专门的验证库和本机账号测试连接。这样既能检查认证,也能检查实际 SQL 读写;应用不应直接使用数据库管理员账号。
先以交互方式进入 MySQL。以下设置避免本次客户端会话把输入的 SQL 写入默认历史文件;仍应避免录屏、共享终端或在工单中记录明文密码:
sudo env MYSQL_HISTFILE=/dev/null mysql
在 MySQL 提示符下执行以下 SQL。将示例密码替换为独立生成的强密码;若服务器启用了密码强度要求,以实际报错和本地安全策略为准。该验证库和账号仅用于本文的首次验收,不要与已有业务对象重名。
CREATE DATABASE deployment_check CHARACTER SET utf8mb4;
CREATE TABLE deployment_check.probe (
    id INT PRIMARY KEY,
    note VARCHAR(32) NOT NULL
);
CREATE USER 'deploy_check'@'localhost'
    IDENTIFIED BY '替换为独立的强密码';
GRANT SELECT, INSERT ON deployment_check.* TO 'deploy_check'@'localhost';
SHOW GRANTS FOR 'deploy_check'@'localhost';
EXIT;
预期每条创建语句返回 Query OK,SHOW GRANTS 显示该账号仅获得验证库所需的权限。这里由管理员预先建表,验证账号只获得 SELECT 和 INSERT:它能完成测试,但不能通过本示例授权修改表结构或访问其他数据库。
接着用新账号从本机连接。-p 后不要直接附上密码,以免密码出现在命令行参数中:
mysql --protocol=SOCKET -u deploy_check -p deployment_check
输入密码后,在 MySQL 提示符下执行:
SELECT CURRENT_USER() AS matched_account, DATABASE() AS selected_db;
INSERT INTO probe (id, note) VALUES (1, 'first_login');
SELECT id, note FROM probe WHERE id = 1;
EXIT;
成功时,matched_account 应对应 deploy_check@localhost,selected_db 为 deployment_check,最后一条查询返回刚写入的 1 和 first_login。这些是预期结果的判读方式,不是服务器已经实际执行过的记录。此连接使用本机 Unix Socket;它证明本机账号、授权及数据库读写可用,不证明其他服务器能够通过 TCP 连接。
先查服务,再查监听和认证,避免为解决连接错误而直接放开端口或提高账号权限。
apt update 的报错及 apt-cache policy mysql-server 的候选版本。若软件源不可达,先修复软件源或网络;不要在不清楚来源的情况下混装软件包。active:查看 sudo journalctl -u mysql -b --no-pager -n 80,同时复查磁盘空间。日志若指向配置错误,核对刚修改的配置项;若指向已有数据文件或权限问题,先确认数据归属,不要删除 /var/lib/mysql 或递归改权限。sudo mysql、安装的软件包是否与本文环境一致,以及是否其实在接手已有实例。认证问题不等同于服务未启动。Access denied:先核对输入的密码、连接方式以及 SQL 中账号的 localhost 主机部分。该示例按 Socket 本机连接创建账号,不能把它直接用于其他主机。deployment_check,以及 SHOW GRANTS 的结果。重复执行示例 INSERT 还会因主键 id=1 已存在而报错;这不表示首次连接失败,可先查询该行,不要盲目扩大权限。交付前,逐项记录实际结果,而不只记录“安装完成”:
mysql-server 候选来源及已安装版本已经核对。systemctl is-enabled mysql 为 enabled,systemctl is-active mysql 为 active。deploy_check@localhost 能通过 Socket 登录,并在验证库完成一次插入与查询;其授权范围未扩展到其他数据库。如果修改监听配置后服务无法启动,可在确认备份文件对应本次修改前状态、且允许再次中断服务的前提下恢复配置:
sudo cp -a /etc/mysql/mysql.conf.d/mysqld.cnf.before-first-start \
  /etc/mysql/mysql.conf.d/mysqld.cnf
sudo systemctl restart mysql
systemctl is-active mysql
如果只需撤销本文创建的验证对象,先确认 deployment_check 和 deploy_check@localhost 未被其他人或程序复用,并按需要备份其中的数据,再由管理员执行:
DROP DATABASE deployment_check;
DROP USER 'deploy_check'@'localhost';
DROP DATABASE 会删除该库中的表和数据,不能通过撤销命令恢复。回滚验证对象不等于卸载 MySQL:若服务器已经开始承载业务,或数据目录中有需要保留的内容,不要为“回到安装前”而卸载软件、清空数据目录。先界定数据归属和恢复点,再制定单独的卸载或迁移方案。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5370.html