香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


发现香港服务器出现 CPU 持续升高、出网流量异常、陌生登录、网站被改写或磁盘突然增长时,不能仅凭“进程名陌生”就判断为木马。异常进程是正在运行的结果,计划任务是可能负责定时或开机启动的机制,正常服务则是系统或业务按预期运行的常驻程序;三者可能同时存在,也可能互相启动。
更可靠的排查顺序是:先确认异常影响范围,再沿着网络、系统、服务、应用四层建立原因树,随后将进程的父子关系、二进制路径、启动来源、网络连接和日志时间线对齐。只有当多个证据能够互相印证,才能判断是正常任务、配置错误、账号被盗,还是需要按入侵事件处理。
A5数据提供中国香港物理服务器,覆盖入门建站、Xeon Gold与AMD EPYC等平台,并配备SSD或NVMe存储、不同内存容量及CN2、国际带宽方案,可承载网站、业务后台、数据库和接口服务。针对排查中涉及的日志留存、文件变化分析与多任务运行,香港存储型服务器及多IP产品也提供相应的硬件与网络资源基础,同时可结合美国、日本等地区资源部署跨区域业务。
先不要急着删除文件、结束进程或重启服务器。应先记录以下信息:
香港服务器通常直接使用公网地址,SSH、远程桌面、Web 服务、数据库和管理面板可能同时暴露在互联网。机房所在地区本身不能证明服务器更容易感染木马,但公网暴露面、访问控制、补丁状态和凭据强度会直接影响风险。
可以先查看主机当前状态。以下命令适用于常见的 Linux 发行版,输出只是检查方法,不代表已经在读者环境执行过。
date -Is
timedatectl 2>/dev/null || true
uptime
free -h
df -h
ss -s
如果发现磁盘已接近满载、内存持续耗尽,或者业务已经无法响应,应先进行隔离和证据保留。隔离的目标是限制恶意出站和外部继续登录,不是简单地把所有端口关闭。
以下现象的判断力度不同:
| 现象 | 可能原因 | 单独出现时能否确认木马 |
|---|---|---|
| CPU 长时间接近满载 | 编译、备份、索引、加密货币挖矿、死循环 | 不能 |
| 出现陌生进程名 | 新部署程序、临时脚本、伪装程序 | 不能 |
进程位于 /tmp、/dev/shm 或用户上传目录 | 临时任务、应用缓存、恶意载荷 | 风险较高,但仍需核对 |
| 固定时间出现短时进程 | 备份、日志轮转、计划任务、定时下载 | 不能 |
| 进程监听陌生端口 | 新业务、容器、调试服务、后门 | 需要结合端口归属和启动来源 |
| 服务器主动连接陌生外部地址 | API 调用、更新、日志上报、数据外传 | 需要结合连接方向和业务用途 |
| 新增管理员、SSH 密钥或计划任务 | 运维变更、部署工具、账号被入侵 | 风险较高 |
如果服务器正在持续向未知地址发送敏感数据,或者攻击者仍可能登录,应优先在云平台安全组、主机防火墙或上游访问控制处限制来源。修改访问控制前要保留当前规则,确认管理来源地址,避免把自己锁在服务器外;需要恢复时,按原规则逐项回滚,而不是临时放开全部端口。
排查时不要围绕一个进程名反复猜测,可以按下面的原因树推进。
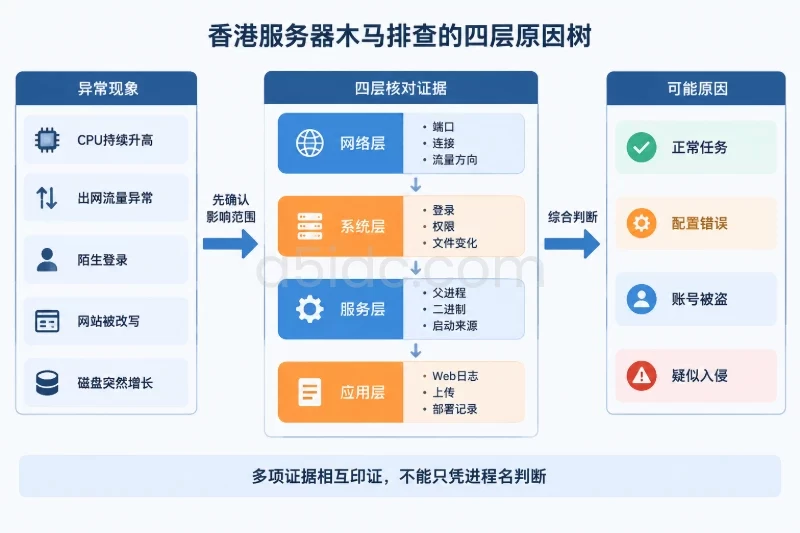
| 层级 | 需要回答的问题 | 主要观察依据 | 下一步 |
|---|---|---|---|
| 网络 | 哪些端口对外开放,服务器在连接谁 | 安全组、监听端口、连接状态、流量方向 | 核对端口用途、来源地址和出站目的 |
| 系统 | 是否有异常登录、提权或文件改动 | SSH/远程桌面日志、用户、sudo、文件时间 | 对齐登录时间与进程启动时间 |
| 服务 | 进程由哪个服务管理,二进制来自哪里 | systemd、Windows 服务、父进程、软件包归属 | 核对安装来源、配置和启动参数 |
| 应用 | 是否由网站、脚本或依赖触发 | Web 日志、上传目录、应用日志、部署记录 | 检查请求、文件变更和凭据使用 |
Linux 上可以查看监听端口和连接对应的进程:
sudo ss -lntup
sudo ss -ntup
ip -br addr
重点关注以下情况:
0.0.0.0 或公网 IPv6 地址上。例如,下面是一个模拟输出:
ESTAB 0 0 10.0.0.8:43812 198.51.100.24:443 users:(("python3",pid=1842,fd=7))
LISTEN 0 128 0.0.0.0:22 0.0.0.0:* users:(("sshd",pid=721,fd=3))
LISTEN 0 511 0.0.0.0:80 0.0.0.0:* users:(("nginx",pid=903,fd=6))
这段信息只能说明 python3 建立了一个外连连接,不能直接证明它是木马。下一步应检查 PID 1842 的启动时间、父进程、运行账号、程序路径和应用日志。如果它对应业务中的任务调度器,且目标地址属于已登记的服务,风险判断会不同;如果它从临时目录启动,并在无业务需求时持续外连,风险明显升高。
账号被盗、SSH 密钥泄露、面板密码重复使用、过期软件存在漏洞,常常是入侵链条的一部分。应重点检查:
sudoers 是否出现不熟悉的规则。Linux 常见检查命令如下:
last -ai | head -n 30
sudo journalctl --since "24 hours ago" -u ssh --no-pager
sudo journalctl --since "24 hours ago" -u sshd --no-pager
getent passwd
sudo find /etc /var/www /opt -xdev -type f -mtime -3 -printf '%TY-%Tm-%Td %TH:%TM %u %p\n' 2>/dev/null | head -n 100
不同发行版的 SSH 服务名可能是 ssh 或 sshd。如果服务名不存在,应先用以下命令确认,不要直接猜测并修改配置:
systemctl list-units --type=service --all | grep -Ei 'ssh|sshd'
检查到陌生文件后,不要马上删除。先记录路径、属主、权限、修改时间和哈希,并复制到受控位置保存。若服务器可能已经被提权,服务器上的哈希工具和系统输出也不应被视为绝对可信,重要事件应在云平台保留快照,必要时从干净环境读取磁盘。
进程名称可以伪装,名称正常也可能被利用。判断一个进程,至少要看以下六项:
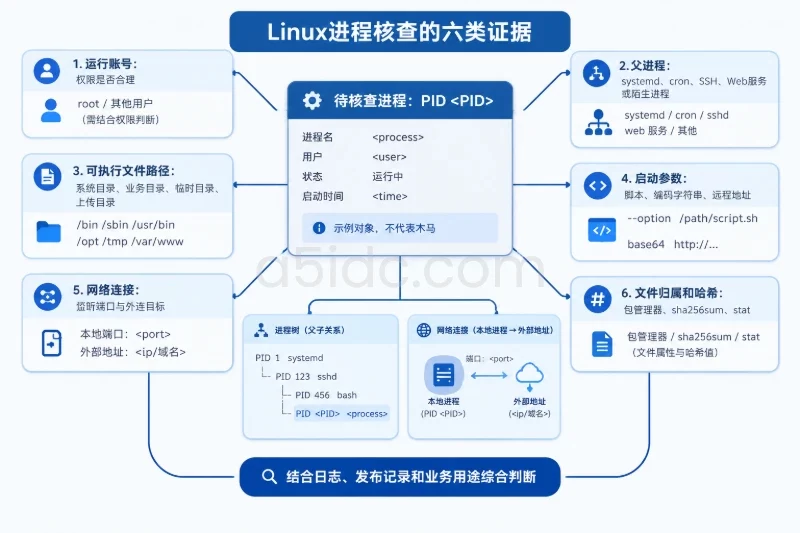
可以先列出高占用进程,再针对具体 PID 深入检查:
ps -eo user,pid,ppid,lstart,etimes,%cpu,%mem,cmd --sort=-%cpu | head -n 30
pstree -aps <PID>
readlink -f /proc/<PID>/exe
tr '\0' ' ' < /proc/<PID>/cmdline
sudo lsof -nP -p <PID> -i
/proc/<PID>/environ 可能包含数据库密码、API 密钥和会话信息,不要直接复制到工单、聊天群或公开位置。若必须查看,应在受控终端中检查,且不要把完整环境变量外传。
判断路径时,可以进一步核对软件包归属:
BIN="$(readlink -f /proc/<PID>/exe)"
echo "$BIN"
dpkg -S "$BIN" 2>/dev/null || rpm -qf "$BIN" 2>/dev/null || true
sha256sum "$BIN"
stat "$BIN"
软件包归属正常是有价值的正向证据,但不是安全证明。合法程序可能被错误配置、加载恶意插件,或者被攻击者利用参数执行恶意操作。
计划任务包括 cron、systemd timer、Windows 任务计划等。它本身可能完全正常,例如日志轮转、证书续期、备份和报表生成。可疑之处通常在于任务内容、执行路径、创建时间和运行账号。
Linux 可检查:
crontab -l 2>/dev/null
sudo crontab -l 2>/dev/null
sudo ls -la /etc/cron.d /etc/cron.daily /etc/cron.hourly /etc/cron.weekly /etc/cron.monthly 2>/dev/null
sudo systemctl list-timers --all
atq 2>/dev/null
还应检查以下位置:
/var/spool/cron/ 或发行版对应的用户定时任务目录。/etc/systemd/system/ 和 /usr/lib/systemd/system/ 中新增的服务及定时器。ExecStart、ExecStartPre 和 drop-in 覆盖文件。/etc/rc.local、/etc/profile.d/ 等登录或启动脚本。~/.ssh/authorized_keys。以下内容属于风险较高的任务特征,但仍需结合业务确认:
*/5 * * * * nobody /tmp/.cache/run.sh
@reboot root /var/tmp/.init
相反,指向系统日志轮转、备份目录或已经登记的运维脚本,且任务创建时间与变更单一致,通常更接近正常配置。对可疑任务不要直接执行 rm。先保存任务内容、文件哈希、属主和时间线;确认业务影响后再禁用。禁用前应备份原配置,记录原状态,恢复时按备份还原并重新加载对应服务。
正常服务通常具有较完整的关联链:
以 Linux systemd 服务为例:
systemctl status <service-name> --no-pager
systemctl cat <service-name>
systemctl show <service-name> -p User -p ExecStart -p FragmentPath -p DropInPaths
如果服务配置指向 /tmp、用户家目录中的隐藏文件,或者启动命令通过解释器下载并执行远程内容,应提升调查优先级。若服务名称看起来正常,但 ExecStart 已被替换,不能因为名称熟悉就判定为安全。
Windows Server 可使用 PowerShell 进行同类检查:
Get-Process | Sort-Object CPU -Descending | Select-Object -First 20 Name,Id,CPU,Path
Get-NetTCPConnection -State Listen,Established |
  Sort-Object State,RemoteAddress |
  Format-Table -AutoSize
Get-CimInstance Win32_Service |
  Select-Object Name,State,StartMode,StartName,PathName
Get-ScheduledTask |
  Select-Object TaskName,TaskPath,State
Windows 环境还应核对服务的数字签名、文件路径、任务计划的触发器和操作账号。系统更新、远程桌面暴露、管理员组变化和事件查看器中的登录事件,需要与进程启动时间进行关联。
单项证据容易误判,时间线能把“谁启动了谁”串起来。建议按以下顺序排列:
例如,下面是模拟的关联结果:
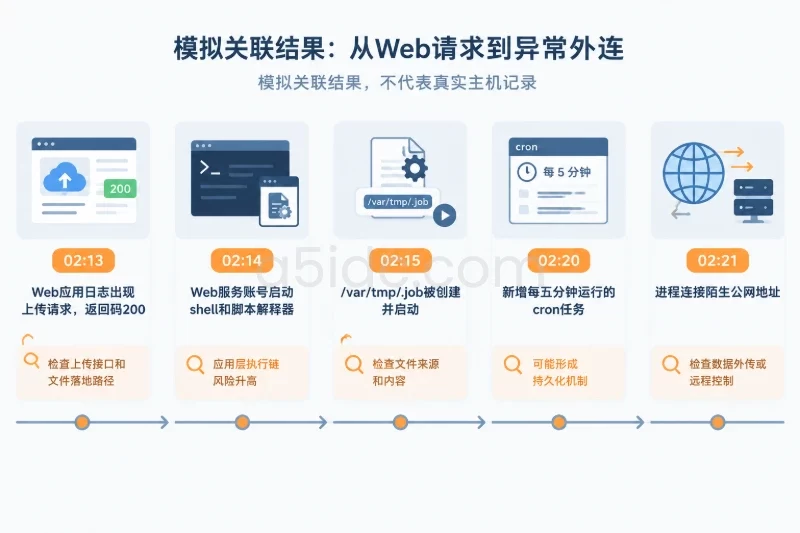
| 时间 | 观察结果 | 推断方向 |
|---|---|---|
| 02:13 | Web 应用日志出现上传请求,返回码为 200 | 检查上传接口和文件落地路径 |
| 02:14 | Web 服务账号启动 shell 和脚本解释器 | 应用层执行链风险升高 |
| 02:15 | /var/tmp/.job 被创建并启动 | 检查文件来源和内容 |
| 02:20 | 新增每五分钟运行的 cron 任务 | 可能形成持久化机制 |
| 02:21 | 进程连接陌生公网地址 | 检查是否存在数据外传或远程控制 |
这类链条比“CPU 高”更接近根因。若登录日志显示管理员从已登记的办公地址上线,随后执行了备份脚本,则应优先核对变更记录;若出现陌生来源登录、Web 账号启动脚本、临时目录落地文件和未知外连,则应按疑似入侵处理。
可以用下面的证据强度辅助决策:
| 证据组合 | 风险判断 |
|---|---|
| 仅有高 CPU,进程路径和发布记录正常 | 先按性能或业务任务排查 |
| 进程路径异常,但无外连和持久化 | 保留样本,检查文件来源和应用变更 |
| 进程由 cron 或 timer 启动,任务内容不可解释 | 持久化风险较高 |
| Web 服务账号启动陌生脚本并访问外部地址 | 应用被利用的可能性较高 |
| 陌生登录、提权、持久化和异常外连同时存在 | 按主机入侵事件进行隔离和恢复 |
如果确认存在持续外连、未授权登录或敏感数据暴露,应按以下顺序处理:
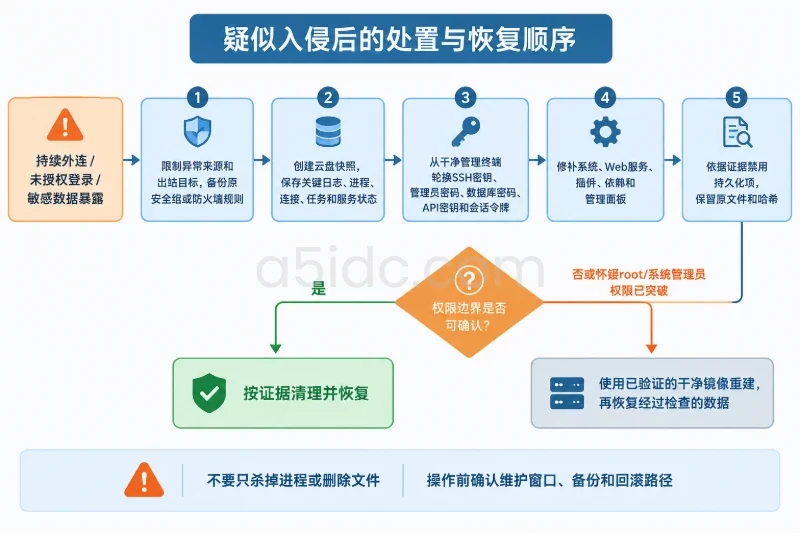
不要把“杀掉进程”和“删除文件”当成完整修复。攻击者可能已经创建了多个计划任务、SSH 密钥、服务、管理员账号或应用后门。若怀疑获得了 root 或系统管理员权限,继续在原主机上执行清理命令只能降低表面症状,不能证明环境可信。
停止服务、隔离网络和更换凭据都可能影响业务。操作前应确认维护窗口、备份和回滚路径;如果服务承载数据库,不能在未完成数据库备份或确认副本可用前强制结束进程。
恢复并不等于完成。至少验证以下项目:
可以在观察窗口内重复检查:
ps -ef
sudo ss -ntup
sudo systemctl list-timers --all
sudo find /etc/cron.d /var/spool/cron /etc/systemd/system -type f -mtime -1 -ls 2>/dev/null
后续监控不应只盯 CPU。更有价值的监控点包括:
/tmp、/var/tmp、/dev/shm、上传目录出现可执行文件。判断香港服务器是否疑似存在木马,核心不是记住某个“常见恶意进程名”,而是确认完整启动链:谁在什么时间、以什么账号、从什么路径启动了哪个程序,程序又连接了哪里,是否由计划任务或服务持续维持。能够把这些证据与登录、更新、权限和应用日志对齐,才能区分正常服务、配置异常和真正需要进行安全事件响应的入侵行为。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5302.html


