香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


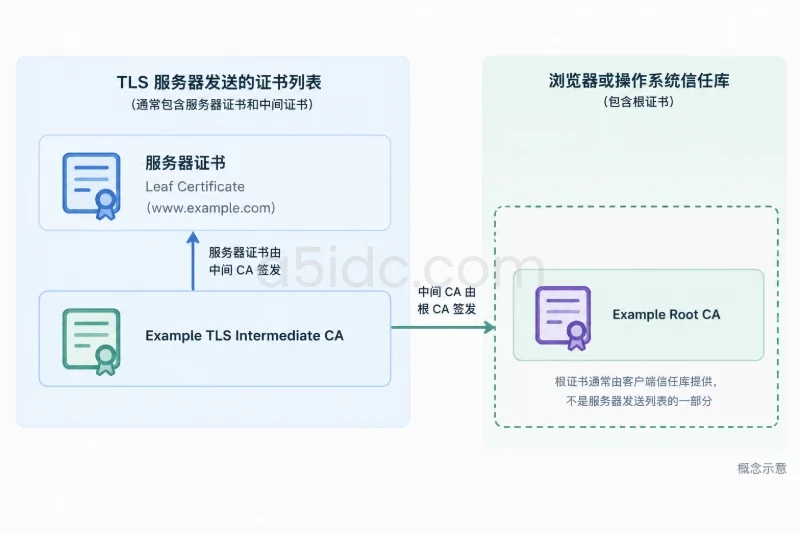
很多人看到 HTTPS 证书列表里只有一张证书,就认为服务器没有发送完整链;也有人要求服务器必须把根证书一并发出,结果把“服务器发送的证书链”和“客户端最终建立的信任路径”混在了一起。TLS 证书完整链通常是指:服务器证书加上客户端验证所需的中间证书,而根证书一般由浏览器或操作系统的信任库提供。
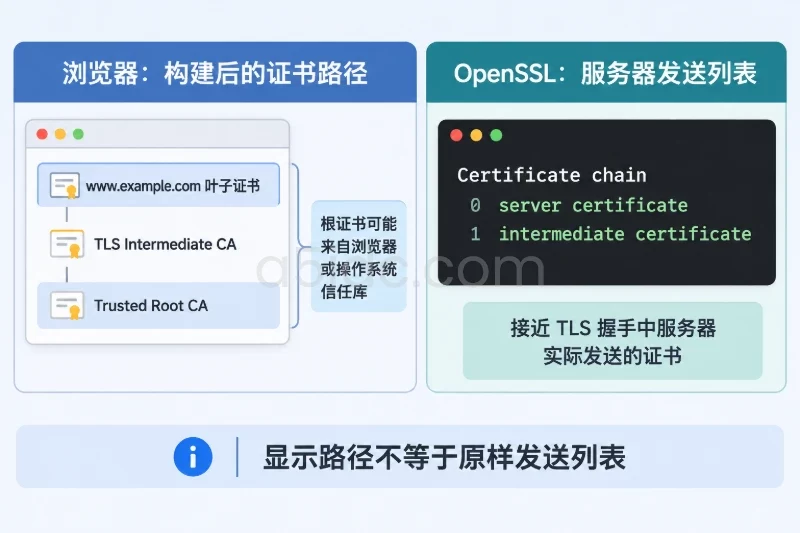
核对完整链有两条互补路径:浏览器可以查看它实际构建出的证书路径,OpenSSL 则可以查看服务器在 TLS 握手中发送了哪些证书,并使用本机信任库验证链路。浏览器显示“证书有效”只能说明当前浏览器能够完成验证;命令行返回验证成功,也只代表当前主机、当前 SNI、当前信任库下的结果。
在 HTTPS 网站、业务后台和接口服务的部署中,TLS 证书最终需要落到具体的服务器与网络节点上。A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,覆盖常规建站、AMD计算、存储、多IP及不同带宽线路,可结合访问地区、程序负载与网络需求承载证书终止、网站服务和后台接口,形成与业务节点相匹配的部署资源。
一条典型的 HTTPS 证书路径可能如下:
| 层级 | 常见名称 | 主要作用 | 通常由谁提供 |
|---|---|---|---|
| 0 | 服务器证书、叶子证书 | 证明当前域名对应的服务器身份 | TLS 服务器发送 |
| 1 或更多 | 中间证书 | 为服务器证书提供签发关系,并连接到受信任根 | TLS 服务器发送 |
| 最后一层 | 根证书 | 作为信任锚点,决定哪家 CA 被信任 | 浏览器或操作系统信任库 |
例如,服务器证书的 Subject 可能是 www.example.com,它的 Issuer 是某个 TLS 中间 CA;该中间 CA 的 Issuer 又是某个根 CA。客户端需要验证的关系是:
www.example.com
    ↓ 由中间 CA 签发
TLS Intermediate CA
    ↓ 由根 CA 签发
Trusted Root CA
服务器证书也常被称为叶子证书,因为它位于证书路径的最末端。它包含域名、有效期、公钥、签发者签名以及用途限制等信息,但自身通常不能让客户端直接信任。
根证书是客户端信任库中的信任锚点。浏览器和操作系统在安装时已经内置了许多公共 CA 根证书,因此服务器通常只需要发送:
服务器证书
中间证书 1
中间证书 2
不需要再发送根证书。把根证书也放进服务器证书文件里,通常不会让链路“更完整”,反而会增加握手数据量,或者在某些路径构建场景中引入不必要的歧义。
因此,配置文件中常见的 fullchain.pem 往往表示“服务器证书加中间证书”,不一定包含根证书。文件名只是运维约定,不能代替实际检查,仍应查看其中的 PEM 证书内容。
一张服务器证书直接由根 CA 签发时,服务器可能只需要发送一张证书;如果中间层级较多,则需要发送多张中间证书。完整链的判断标准不是固定数量,而是:
证书的 Issuer 和上一级的 Subject 看起来相同,只能说明签发关系在名称上可能成立,不能单独证明签名有效。真正的判断应由浏览器、OpenSSL 等验证程序完成。
在 HTTPS 建立 TLS 连接时,服务器会在握手过程中发送证书列表。通常第一张是服务器证书,后面依次是能够帮助客户端验证它的中间证书。客户端收到后,会尝试构建一条从服务器证书到本地受信任根证书的路径。
验证过程大致包括以下几步:
根证书即使是自签名的,也不是因为“自签名所以自动可信”。客户端信任它的根本原因是:它已经被放入浏览器或操作系统的信任库。没有进入信任库的自签名证书,即使签名数学关系成立,也不等于公共 HTTPS 连接会被信任。
TLS 1.2 和 TLS 1.3 的证书链用途基本相同。证书链只负责身份认证和建立信任关系,真正用于会话加密的是握手过程中协商出的会话密钥。服务器不会通过证书链发送私钥。
“浏览器能打开”与“所有客户端都能验证”不是同一个结论。证书链的结果会受到以下因素影响。
| 影响因素 | 常见表现 | 判断重点 |
|---|---|---|
| 缺少中间证书 | 某些客户端报 unable to get local issuer certificate | 服务器是否发送了所有必要中间证书 |
| 证书顺序异常 | 一些客户端能自动整理,另一些客户端失败 | 通常应按服务器证书、中间证书的顺序发送 |
| 信任库不同 | 浏览器成功,旧系统或命令行失败 | 比较各环境的根证书库 |
| AIA 自动获取 | 浏览器成功,OpenSSL 或脚本失败 | 不应把客户端临时下载中间证书当成服务器配置完整 |
| SNI 不同 | 访问域名正常,直接访问 IP 得到另一张证书 | 测试时必须带正确的 -servername |
| 多个接入节点 | 某个时间或某个网络出口正常,其他情况失败 | 检查 CDN、负载均衡和不同 IPv4/IPv6 节点 |
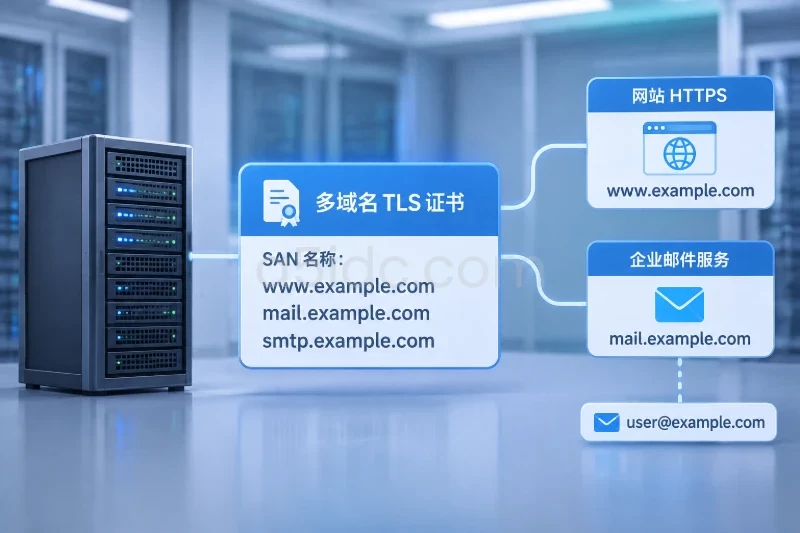
| 域名不匹配 | 链本身完整,但浏览器仍提示风险 | 检查服务器证书 SAN,而不是只看 CN |
| 时间或用途限制 | 证书链看起来完整但仍验证失败 | 检查有效期、EKU、Key Usage 和系统时间 |
| 撤销或策略检查 | 链验证成功,但浏览器仍有安全提示 | 将证书链问题与撤销、CT 或本地安全策略分开 |
有些浏览器可以使用缓存中的中间证书,或者根据证书中的 AIA 信息尝试获取中间证书。这会掩盖服务器没有正确发送中间证书的问题。命令行工具通常更依赖本机已有的证书文件,因此更容易暴露配置缺失。
此外,CDN、反向代理和负载均衡设备可能在不同节点上使用不同证书链。只检查一个节点,不能代表所有 TLS 终止点。证书续期后,签发机构或中间 CA 发生变化,也可能让原本正常的链路出现差异。
浏览器检查适合回答两个问题:
在目标 HTTPS 页面中:
不同浏览器版本、操作系统和界面语言的菜单名称可能略有差异,但核心是找到“证书”或“查看证书”入口。
重点检查以下内容:
Issuer 是否对应某个中间 CA;Issuer 是否继续指向更高一级 CA;浏览器证书查看器展示的是浏览器构建后的路径,不一定等于服务器原样发送的列表。路径中出现根证书,也不代表根证书一定由服务器发送;它很可能来自本机信任库。
Firefox 通常可以通过地址栏的安全信息进入“查看证书”或类似入口,然后查看证书层级和详细字段。Firefox 可能使用自身维护的证书信任机制,因此它与系统浏览器显示的根证书、验证结果不一定完全一致。
如果 Firefox 能打开而 Chromium 不能,或者反过来,应重点比较:
“证书有效”是结果,不是完整诊断。至少要记录以下信息:
| 检查项 | 合格条件 |
|---|---|
| 访问域名 | 出现在叶子证书 SAN 中 |
| 叶子证书 | 有效期覆盖当前时间,且用途适合 TLS 服务器 |
| 中间证书 | 能逐级连接到受信任根 |
| 根证书 | 当前浏览器或操作系统信任 |
| 连接节点 | 与实际生产访问路径一致 |
如果浏览器能访问,但需要刷新多次、首次访问较慢,或者只有某些客户端失败,仍应使用命令行查看服务器实际发送内容。
以下命令适用于 Linux 和 macOS 的常见 Shell。将 www.example.com 替换为实际域名:
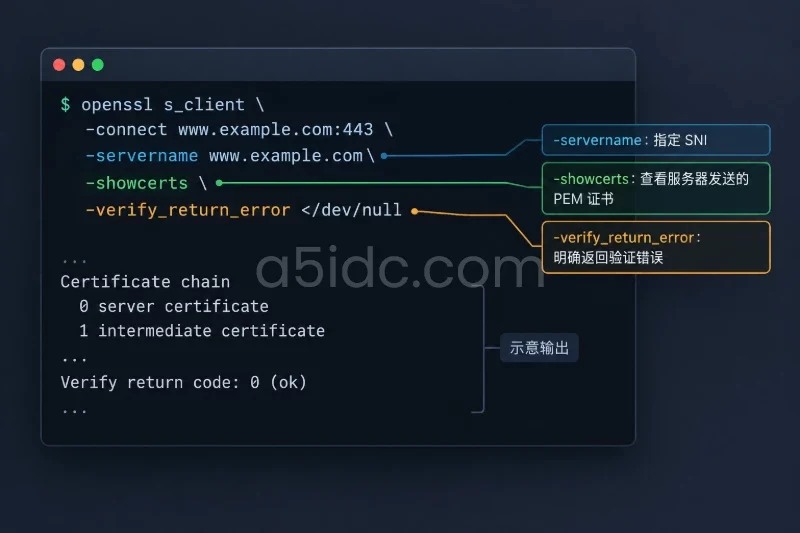
openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -showcerts \
  -verify_return_error </dev/null
其中:
-connect 指定目标地址和端口;-servername 指定 SNI,尤其适用于同一 IP 承载多个 HTTPS 域名的场景;-showcerts 输出服务器在握手中发送的 PEM 证书;-verify_return_error 让验证错误明确返回,而不是只把错误作为提示继续显示;</dev/null 让命令在握手结束后退出,避免等待额外输入。输出中可能出现类似结构:
Certificate chain
 0 s:CN=www.example.com
   i:CN=Example TLS Intermediate CA
 1 s:CN=Example TLS Intermediate CA
   i:CN=Example Root CA

Verify return code: 0 (ok)
这里的名称仅用于说明格式。实际输出可能包含组织名称、多个 SAN 或不同的 CA 名称。
一般可以这样理解:
0 通常是服务器证书;1、2 等通常是服务器发送的中间证书;Verify return code: 0 (ok) 表示 OpenSSL 在当前主机信任库和当前参数下完成了验证;如果只看到编号 0,不能直接判定一定缺少中间证书,因为服务器证书可能直接由受信任根签发。应继续查看 Issuer,并结合验证结果判断。
为了更清楚地核对链顺序,可以把输出保存到临时目录:
mkdir -p /tmp/tls-chain-check
cd /tmp/tls-chain-check

openssl s_client \
  -connect www.example.com:443 \
  -servername www.example.com \
  -showcerts </dev/null 2>/dev/null > server-chain.txt
然后使用 awk 将每个 PEM 证书拆分为独立文件:
awk '
/-----BEGIN CERTIFICATE-----/ {
  n++
  file=sprintf("cert-%02d.pem", n)
}
n > 0 {
  print > file
}
/-----END CERTIFICATE-----/ {
  close(file)
}
' server-chain.txt
该命令只会在当前临时目录生成 cert-01.pem、cert-02.pem 等文件。查看每张证书的主题、签发者和有效期:
for f in cert-*.pem; do
  echo "== $f =="
  openssl x509 \
    -in "$f" \
    -noout \
    -subject \
    -issuer \
    -serial \
    -dates \
    -ext subjectAltName
done
如果所用 OpenSSL 版本不支持 -ext subjectAltName,可以改用:
openssl x509 -in cert-01.pem -noout -text
核对时不要只看名称是否相似。建议按以下关系检查:
cert-01.pem 的 Issuer
    应对应 cert-02.pem 的 Subject

cert-02.pem 的 Issuer
    应对应 cert-03.pem 的 Subject
然后再使用签名验证命令确认关系,而不是把字段名称相等当成最终结论。
openssl verify 验证指定路径如果已知受信任根证书为 root.pem,并把服务器发送的中间证书合并为 intermediates.pem,可以执行:
cat cert-02.pem cert-03.pem > intermediates.pem

openssl verify \
  -purpose sslserver \
  -CAfile root.pem \
  -untrusted intermediates.pem \
  cert-01.pem
正常结果通常类似:
cert-01.pem: OK
参数含义如下:
-purpose sslserver 按 TLS 服务器证书用途检查;-CAfile root.pem 指定信任锚点;-untrusted intermediates.pem 指定用于构建路径的中间证书;如果希望使用系统 CA 库进行测试,不同发行版的路径可能不同。Debian、Ubuntu 系统常见路径是:
openssl verify \
  -purpose sslserver \
  -CAfile /etc/ssl/certs/ca-certificates.crt \
  -untrusted intermediates.pem \
  cert-01.pem
RHEL、CentOS、Rocky Linux 等系统常见路径是:
openssl verify \
  -purpose sslserver \
  -CAfile /etc/pki/tls/certs/ca-bundle.crt \
  -untrusted intermediates.pem \
  cert-01.pem
如果路径不存在,应先确认当前系统的 CA 配置,不要随意猜测路径:
openssl version -a
openssl verify 的成功与否取决于指定的根证书和中间证书。若把一个中间证书误当成根证书,或者没有提供正确的信任库,命令失败并不一定说明服务器发送的链有问题。
curl 通常不会像 openssl s_client -showcerts 一样完整列出每一张证书,但可以验证当前系统是否认可目标 HTTPS 连接:
curl -Iv https://www.example.com/
如果验证成功,详细输出中通常会出现类似:
SSL certificate verify ok.
这只能证明 curl 使用的 CA 信任库能够验证当前连接。它不能替代证书链列表检查,也不能证明所有浏览器和旧系统都能验证。
不要使用下面的方式来判断链路是否正常:
curl -kIv https://www.example.com/
-k 或 --insecure 会关闭证书验证。它适合临时观察服务是否能建立加密连接,不适合证明证书链、域名匹配或信任关系正确。
如果要测试特定 CA 文件,可以显式指定:
curl -Iv \
  --cacert /path/to/trusted-ca-bundle.pem \
  https://www.example.com/
这种方式适合排查“系统 CA 库不同”造成的结果差异,但指定的文件必须是实际的信任 CA 集合,不能把任意服务器证书当成 CA 捆绑文件。
常见错误可以按验证阶段区分。
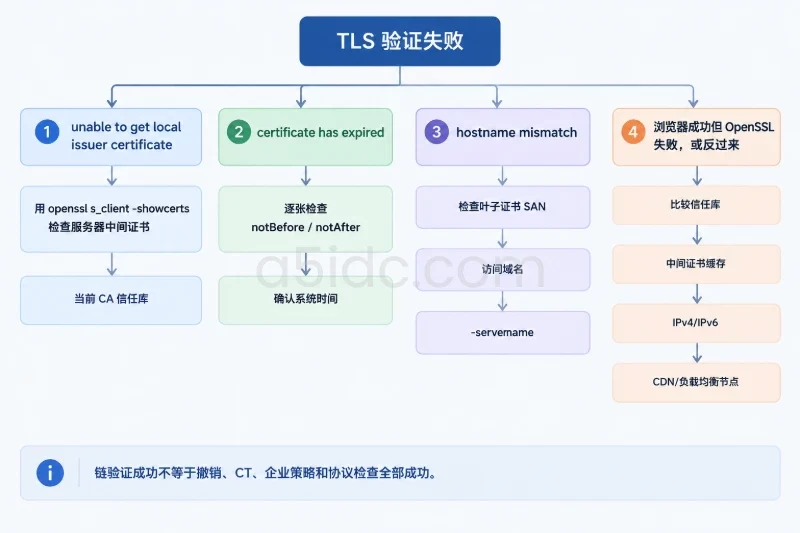
unable to get local issuer certificate这通常表示客户端找不到能够继续验证的上级证书,常见原因是:
先用 -showcerts 检查服务器实际发送的证书,再用浏览器证书路径判断浏览器是否通过缓存或自动获取补齐了中间证书。
certificate has expired可能是服务器证书过期,也可能是某个中间证书过期,还可能是本机系统时间错误。应逐张查看 notBefore 和 notAfter,不能只看叶子证书。
hostname mismatch 或域名不匹配这不是中间证书缺失问题。应检查叶子证书的 SAN 是否包含实际访问的域名。测试时如果直接使用 IP 地址,或者 OpenSSL 命令没有填写正确的 -servername,很容易拿到错误站点的证书。
优先检查:
优先检查:
证书链验证成功,也不等于所有安全检查都成功。撤销状态、证书透明度、企业策略、协议版本和密码套件属于另外的判断层次,不能用“链完整”一项代替。
一次较可靠的核对应同时满足以下条件:
openssl s_client 使用正确 SNI 后,能够看到服务器证书和必要中间证书;如果目标是检查服务器是否正确发送中间证书,应以 openssl s_client -showcerts 的实际输出为主;如果目标是判断某个浏览器能否安全访问,应以该浏览器构建出的路径、域名匹配和最终验证结果为主。两者结论不一致时,先比较 SNI、访问节点、信任库和中间证书缓存,再判断是否需要调整服务器端证书链。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5296.html