香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


交付香港服务器时,安全加固不宜一上来就执行批量更新或修改权限。更稳妥的验收顺序是:先确认管理入口和系统资产,再核对公网监听端口与防火墙规则,随后判断是否存在需要立即处理的高风险补丁,最后检查认证、最小权限和审计能力。这样可以先控制暴露面,也能避免加固过程中失去远程登录权限。
如果发现公网开放的服务与业务清单不一致,应优先处理端口和访问策略;如果暴露服务存在已知高危漏洞,则应在保留控制台、备份或快照的前提下先隔离并修补。没有紧急漏洞时,再按正常交付顺序完成认证、权限和审计验收。
针对香港服务器面向公网、同时承载网站后台、数据库和接口服务的场景,A5数据提供香港物理服务器资源,覆盖入门建站、Xeon Gold、AMD EPYC、SSD及NVMe存储等配置,并提供CN2与国际带宽方案。结合多IP服务器及不同硬件组合,可为Linux业务部署提供清晰的网络入口、计算与存储资源基础,适配从常规网站到多任务业务的运行需求。
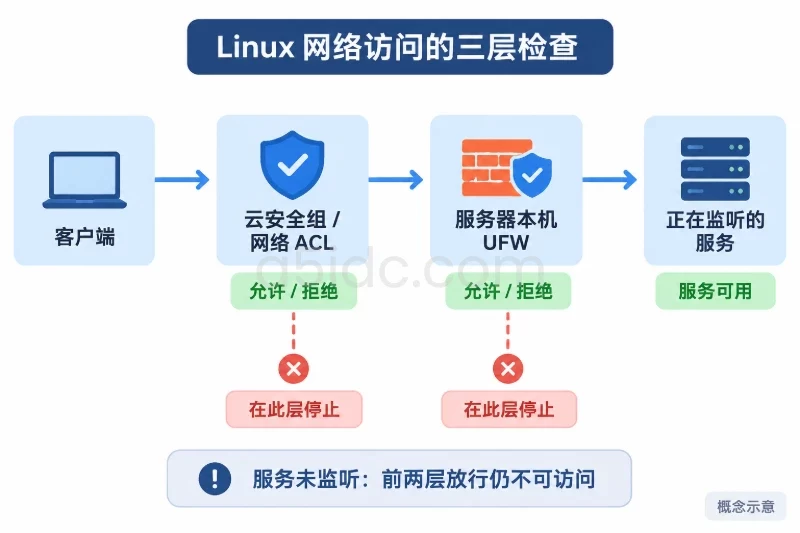
香港服务器通常直接面向公网,IPv4、IPv6、供应商安全组和Linux本机防火墙可能同时影响访问结果。验收不能只看某一层配置,也不能仅凭“端口改过了”或“系统已经更新”判断安全状态。
| 验收顺序 | 关键对象 | 主要核对内容 | 通过判断 |
|---|---|---|---|
| 1 | 管理入口与资产 | 控制台、管理账号、发行版、IPv4/IPv6、业务服务 | 至少保留一种可恢复的管理入口,资产信息完整 |
| 2 | 端口与防火墙 | 监听端口、绑定地址、进程、来源范围、云侧与主机侧规则 | 每个公网端口都有业务用途,管理端口不对全网开放 |
| 3 | 补丁风险 | 系统版本、待更新安全包、暴露服务版本、是否需要重启 | 没有未处理的高风险漏洞,补丁状态有时间点 |
| 4 | 认证与登录 | root登录、密码认证、密钥、sudo、登录失败策略 | 管理身份可追溯,登录方式与来源范围符合要求 |
| 5 | 权限与服务账号 | UID 0、sudo授权、文件属主、ACL、服务账号Shell | 权限按实际职责授予,没有无理由的全局写权限 |
| 6 | 审计与复核 | 登录日志、sudo日志、防火墙日志、时间同步、留存 | 关键操作可查询,时间一致,异常能被发现 |
这里的顺序是常规交付验收顺序,不是所有场景下的应急响应顺序。若发现暴露在公网的服务存在正在被利用风险,应先保留恢复路径,再临时收紧入口或隔离端口,随后完成补丁和服务重启,不能为了等待完整权限审查而延误处理。
端口验收的核心不是端口号本身,而是“哪个进程在什么地址监听,以及谁可以访问”。建议为每个监听项建立一条记录,至少包含以下字段:
127.0.0.1、内网地址、0.0.0.0或::。在Linux主机上,可以先使用只读命令查看监听情况:
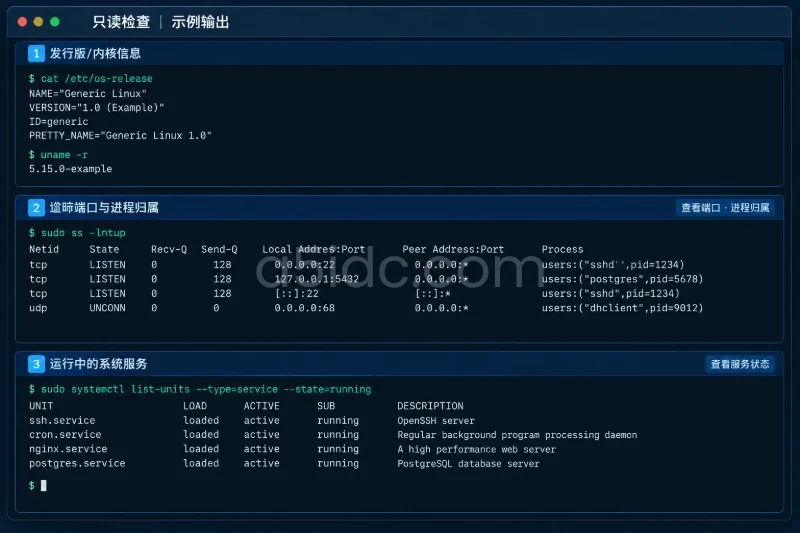
# 查看发行版和内核信息
cat /etc/os-release
uname -r

# 查看TCP、UDP监听端口及所属进程
sudo ss -lntup

# 查看当前运行中的服务
sudo systemctl list-units --type=service --state=running
0.0.0.0:端口表示监听所有IPv4地址,[::]:端口通常表示监听IPv6地址。后者不能简单忽略:如果供应商为香港服务器分配了IPv6地址,而主机侧或云侧没有同步限制,IPv4的防护规则并不一定覆盖IPv6。
端口通过验收通常需要同时满足以下条件:
防火墙通常至少有两层:供应商控制台中的安全组或上游访问控制,以及Linux主机内部的防火墙。两层规则需要一起核对,不能只看主机上端口是否监听。不同供应商对安全组的优先级、默认策略和IPv6处理方式可能不同,应以控制台实际规则为准。
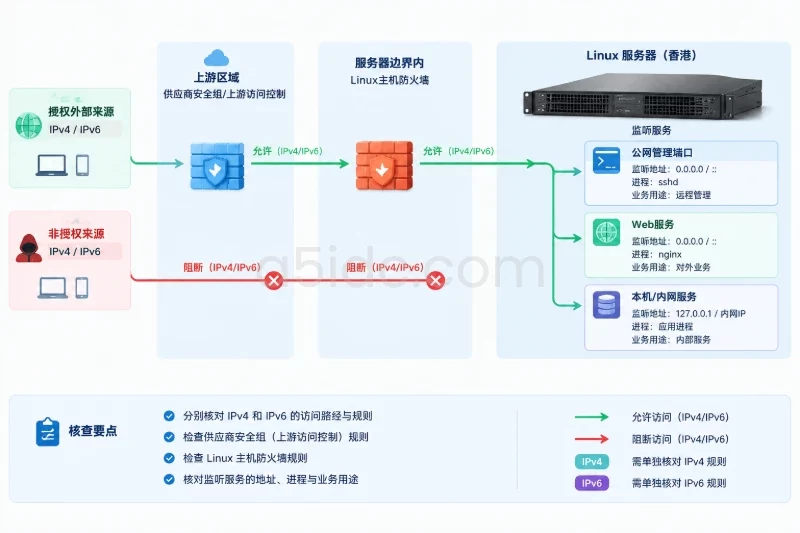
主机侧只读检查可以按实际使用的防火墙组件选择命令:
# nftables环境
sudo nft list ruleset

# UFW环境
sudo ufw status verbose

# firewalld环境
sudo firewall-cmd --state
sudo firewall-cmd --list-all
不需要同时执行所有命令。若系统中存在多个防火墙管理工具,应先确认实际生效的是哪一个,避免修改了未生效的配置。iptables兼容层、nftables和发行版管理工具之间也可能存在调用关系,验收时要看实际生效规则,而不是只看某个配置文件。
发现未知公网端口时,不要直接执行批量停止服务。先记录进程、服务依赖和启动方式,再判断是业务组件、供应商监控,还是遗留调试服务。确认无业务依赖后,才在维护窗口内停用并复核端口是否消失。
修改防火墙或远程管理端口前,应至少准备:
仅把SSH端口从一个数字改成另一个数字,不能替代来源限制、密钥认证和补丁管理。端口变化可以减少低质量扫描噪声,但不改变服务本身的安全要求。
补丁验收应分成三层:
查看可更新包时,要注意包管理器缓存的时间。如果软件源索引已经过期,当前结果不能代表真实的补丁状态。以下命令用于查看或模拟,不直接安装更新:
# Debian或Ubuntu:查看待更新包并模拟升级
apt list --upgradable 2>/dev/null
sudo apt-get -s upgrade

# RHEL、Rocky、AlmaLinux等使用dnf的系统
sudo dnf check-update
sudo dnf updateinfo list --security
dnf check-update在发现可更新包时可能返回退出码100,这不等于命令执行失败。验收记录中应同时保存检查时间、系统版本、软件源状态和待更新包列表。
补丁状态不能简单用“已经更新到最新版”判断。更有价值的判断方式是:
“包已经安装”与“漏洞已经消除”有时不是同一件事。服务进程可能仍运行旧的动态库,内核也可能仍是旧版本。更新后应结合服务重启状态、内核版本和业务探活结果复核。
如果发现的是高风险漏洞,建议采用以下顺序:
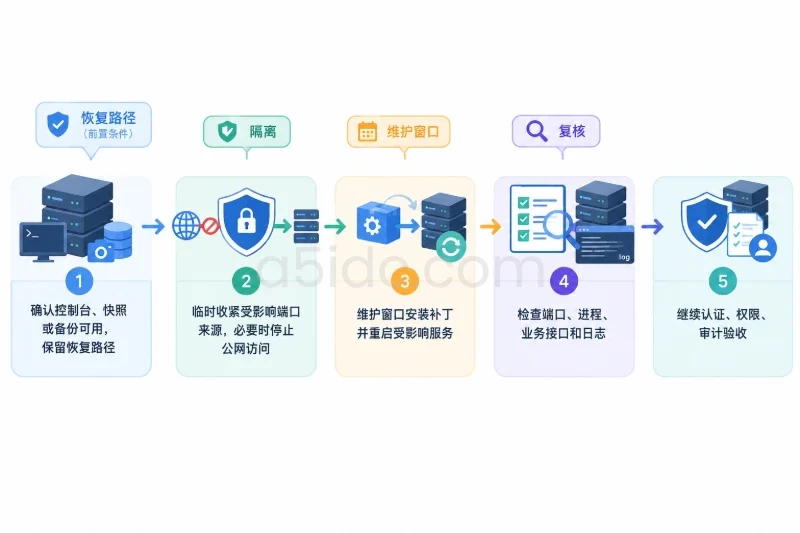
实际更新可能影响依赖包、服务启动顺序或内核模块,因此不要在没有备份、维护窗口和回滚条件时直接执行全量升级。若供应商快照会影响磁盘性能或需要额外费用,应提前确认快照可用性和恢复时长,不能把“已经创建快照”默认等同于“已经验证可恢复”。
端口收紧后,下一项应核对管理身份。安全的登录策略不是简单禁止某个账号,而是确保有明确、可追溯且经过验证的替代路径。
重点检查以下内容:
root是否允许直接远程登录。可以先查看SSH服务的有效配置。sshd -T用于读取生效配置,不会直接修改服务:
sudo sshd -T | egrep '^(port|listenaddress|permitrootlogin|passwordauthentication|pubkeyauthentication|allowusers|allowgroups|maxauthtries|x11forwarding|allowtcpforwarding)'
如果配置中存在按用户、地址或网段匹配的Match条件,还应针对实际管理用户和来源地址分别验证。不能只看配置文件开头的全局配置,就认为所有账号都使用同一策略。
以下情况通常可以作为通过条件:
authorized_keys能够对应到具体账号和用途。修改SSH配置属于高风险操作。变更前应备份配置文件,使用配置检查命令验证语法,并保持现有会话直到新登录路径验证成功。若修改后无法登录,应通过供应商控制台恢复上一版配置,而不是反复尝试可能继续锁死入口的远程操作。
先检查UID为0的账号、管理员组成员以及sudo规则:
# 查看UID为0的账号
getent passwd | awk -F: '$3 == 0 {print $1 ":" $3 ":" $7}'

# 查看常见管理员组成员
getent group sudo
getent group wheel

# 检查sudo配置语法,不修改配置
sudo visudo -c
通过判断不应机械地要求“只有root一个账号”。某些系统服务可能使用特殊账号,但额外的UID 0账号必须有明确来源和用途。更需要关注的是:
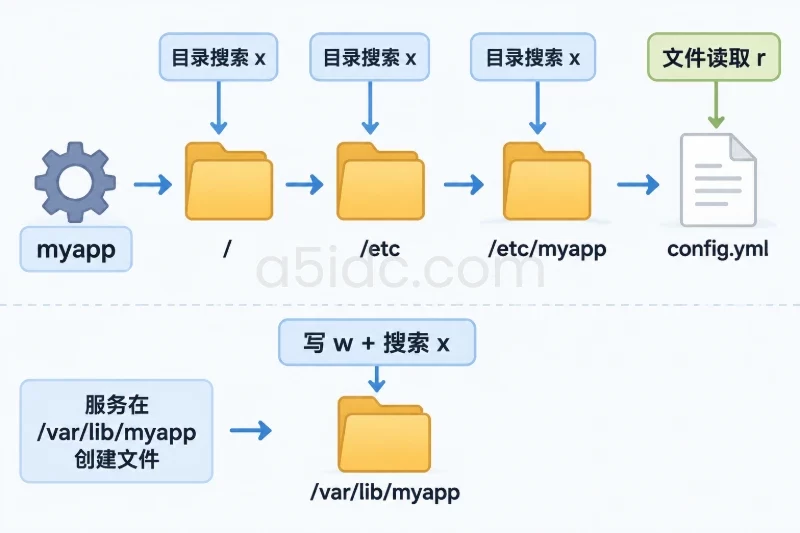
ALL=(ALL) ALL或免密全权限规则。权限验收应围绕敏感对象展开,不要对整个文件系统执行统一的chmod -R或chown -R。不同目录的职责不同,强行改成同一权限可能导致服务中断,也可能破坏系统升级。
优先检查以下对象:
示例检查命令如下:
# 查看关键配置文件的权限和属主
sudo stat -c '%A %U:%G %n' \
  /etc/ssh/sshd_config \
  /etc/passwd \
  /etc/group \
  /etc/sudoers

# 查找用户目录中的SSH授权文件
sudo find /home /root -type f -name authorized_keys \
  -exec stat -c '%A %U:%G %n' {} \;

# 查看目录每一级的属主和权限
sudo namei -l /path/to/application

# 如系统启用了ACL,查看目标文件的扩展授权
sudo getfacl -p /path/to/application/config.yml
通过判断应与业务需求对应:
权限过严也可能造成故障。例如,把应用运行目录全部改成root所有,可能导致服务无法写入必要的缓存或日志;把密钥文件设置为无人可读,则会导致业务启动失败。因此每次权限调整都要结合进程运行用户、启动日志和业务探活验证,异常时优先恢复最近一次已知可用配置。
审计不是最后才打开的附加项,而是判断前面各项是否生效的依据。交付验收至少应确认以下内容:
时间同步可以先做基础检查:
timedatectl status
timedatectl show -p NTPSynchronized --value

# 查看近期高优先级系统日志
sudo journalctl -p warning..alert --since "24 hours ago"
审计留证建议保存以下内容,并记录检查时间:
留证文件本身也要控制访问权限,避免把密钥、密码或完整配置中的敏感字段直接上传到公开工单。需要共享时,应先脱敏并保留原始材料的受控存储位置。
完成修改后,建议按“从外到内”的方式复核,而不是只检查命令是否执行成功:
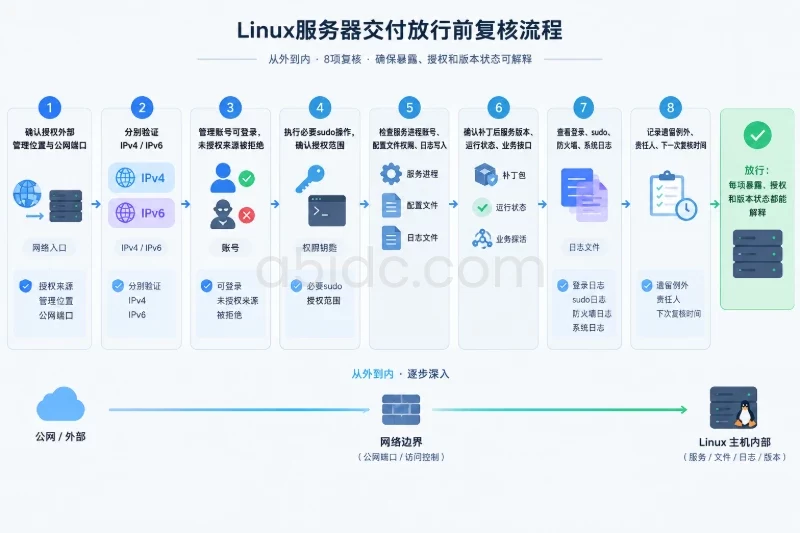
最终的放行标准不是“端口越少、权限越严、更新越多”,而是每项暴露、授权和版本状态都能解释。对香港服务器而言,最先要消除的是未知公网暴露和无法恢复的管理风险;在此基础上,再用补丁、认证、最小权限和审计把配置固化下来。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5260.html