香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在一套已经稳定运行的日本服务器环境里做数据库备份,真正的问题往往不是“能不能备份”,而是备出来的数据是否一致、出了问题能不能在承诺时间内恢复。这两个问题分别对应一致性检查和恢复验证,也是本文要按日常运维的节奏展开的内容。下面以一台典型的日本服务器为例:Ubuntu 22.04 系统,跑着 MySQL 8.0 和一套业务数据库,数据量约 80 GB,通过独立的数据盘存储,异地备份目标为一台对象存储。环境不同(比如 PostgreSQL 或数据量更大)时,思路一致,参数需要按实际调整。
动手调整备份策略之前,需要确认三件事:备份范围、业务低峰窗口、以及异地备份链路的实际吞吐。
备份范围不只是数据库本身。一次完整的数据库备份通常包括:
业务窗口方面,日本服务器面向日本本地用户时,低峰通常在凌晨 2:00–5:00(JST);如果同时服务中国或欧美用户,需要按叠加后的访问曲线确定窗口,不能只看单时区。
链路吞吐决定备份能否在窗口内完成。以 80 GB 数据为例,如果备份文件压缩后约 30 GB,上传到日本境内的对象存储,走 1 Gbps 带宽(实际可用约 800 Mbps),按十进制换算:30 GB = 30 × 8 × 1000 = 240000 Mb,除以 800 Mbps 等于 300 秒,约 5 分钟即可完成;如果目标是更远地区的存储,跨境带宽按 100 Mbps 估算,则需要 240000 ÷ 100 = 2400 秒,约 40 分钟。这个估算直接决定全量备份安排在夜里几点开始。
对 80 GB 级别的数据库,常见编排是每周一次全量、每天一次增量或 binlog 归档。MySQL 下用 XtraBackup 做物理备份,示例任务:
# 每周日凌晨 2:30 全量备份
xtrabackup --backup --target-dir=/backup/full_$(date +%F) \
  --compress --compress-threads=4 \
  --user=backup_user --password=${BK_PASS}
增量备份在非全量日执行:
xtrabackup --backup --target-dir=/backup/inc_$(date +%F) \
  --incremental-basedir=/backup/full_$(date +%F -d 'last sunday') \
  --compress --user=backup_user --password=${BK_PASS}
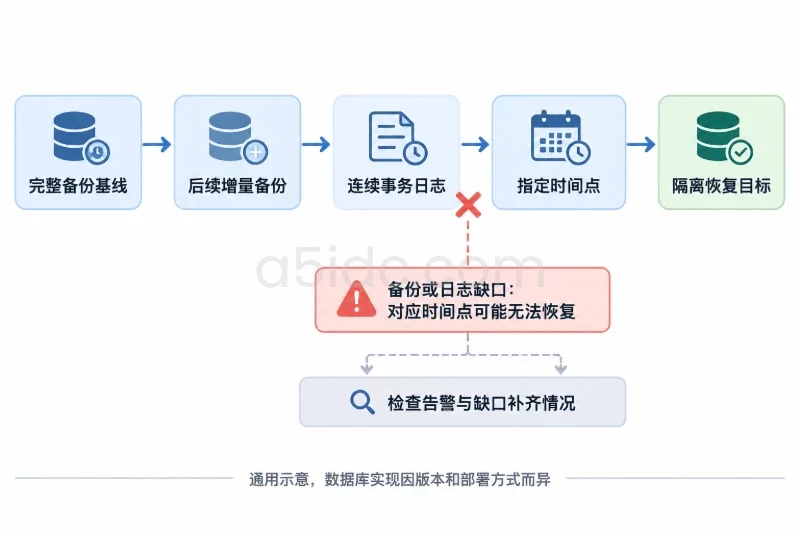
binlog 归档保证任意时间点恢复(PITR)能力,配合 mysqlbinlog 或直接把 binlog 目录同步到异地存储。
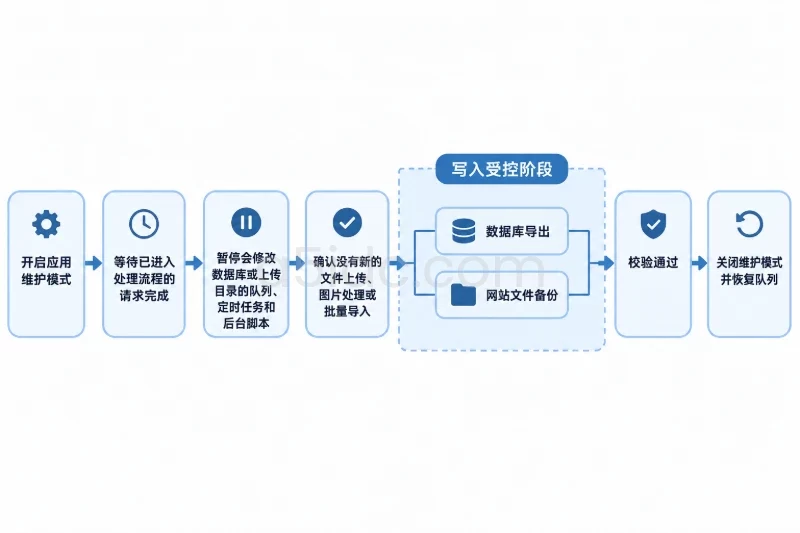
一致性不是备份完成后“感觉没问题”,而是有明确机制:
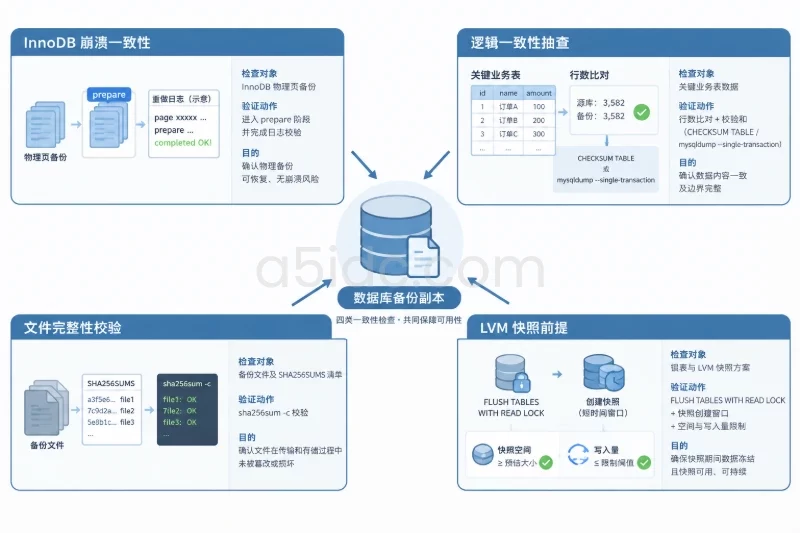
--prepare 阶段做崩溃恢复重放,这是物理备份一致性的第一道保障。prepare 成功的日志尾部会明确输出 completed OK!。CHECKSUM TABLE 或在从库上 mysqldump --single-transaction 后比对行数,确认备份点前后的数据边界符合预期。sha256sum /backup/full_2025-06-01/*.qp > /backup/full_2025-06-01/SHA256SUMS
# 异地拉回后验证
sha256sum -c SHA256SUMS
FLUSH TABLES WITH READ LOCK(或依赖支持崩溃恢复的存储引擎特性),并确认快照创建时间窗口内写入量不超过快照空间,否则快照失效导致备份不完整。本地备份只解决磁盘故障,机房级故障要靠异地。典型做法是备份完成后由脚本推送对象存储,并按保留周期清理:
保留周期的清理脚本要做成“先删本地、后删异地、删除前核对最新一份完整可用”,避免某天备份失败时清理脚本把唯一可用备份删掉。
围绕日本服务器上的数据库运行与备份需求,A5数据提供日本热销系列及CTG系列物理服务器,覆盖Xeon Gold、AMD EPYC、NVMe、SSD和大容量HDD等资源组合,可用于承载数据库主机、备份节点及归档数据。CTG部分方案支持多块大容量硬盘或多块SSD,并提供CIA、GIA、CN2、SoftBank等线路选择,为本地业务访问、备份传输和长期数据留存提供相应的服务器资源基础。
每次备份任务结束,检查不应依赖人眼翻日志,建议固定三类核对项:
completed OK!(backup 与 prepare 各一次);mysqldump 管道正常退出且文件末尾有 -- Dump completed 标记。把这三项写进备份脚本的收尾段,任一项失败就触发告警。备份系统最常见的失败模式不是报错,而是“任务显示成功但备出来的东西不可用”,所以上面的体积和完整性核对不能省。
备份任务失败或校验异常时,按从低风险到高风险的顺序排查:
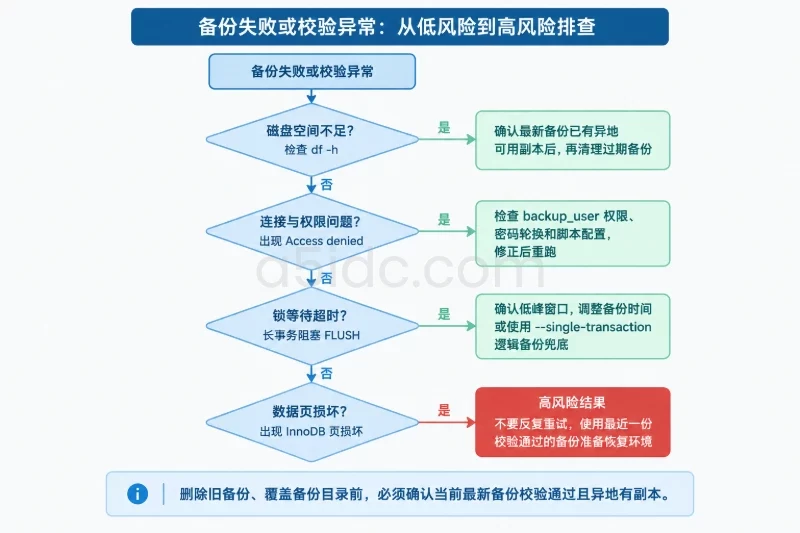
df -h 检查,物理备份加压缩通常需要预留数据量 1.5–2 倍的临时空间。空间不足时先清理过期备份,清理前确认最新一份已异地可用。backup_user 权限被回收、密码轮换后脚本未同步,表现为 Access denied,改配置重跑即可,对线上无影响。--single-transaction 逻辑备份兜底。需要强调:清理和覆盖类操作(删除旧备份、覆盖备份目录)执行前,必须先确认当前最新一份备份已通过完整性校验且异地有副本;如果无法确认,宁可临时扩容也不删除。
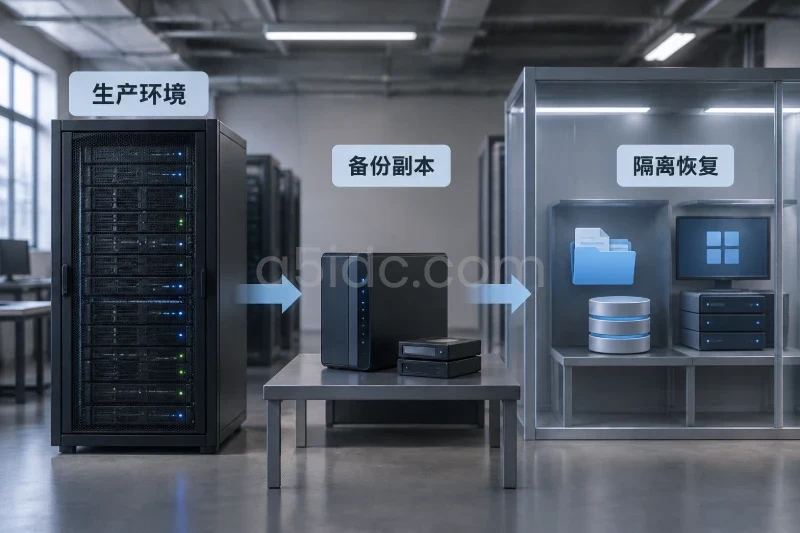
备份的价值只有恢复一次才能真正确认。恢复验证不是每次都全量演练,但必须有固定节奏。
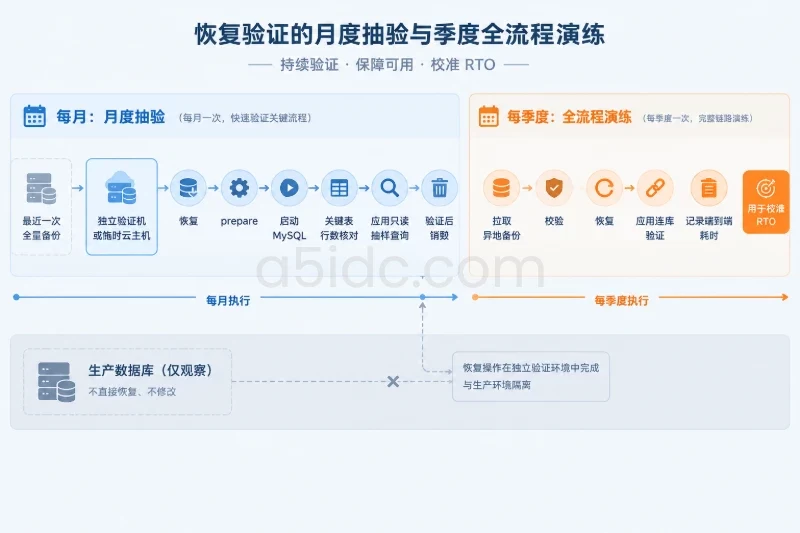
恢复命令示例(物理备份到验证机):
xtrabackup --decompress --target-dir=/restore/full
xtrabackup --prepare --target-dir=/restore/full
xtrabackup --copy-back --target-dir=/restore/full
chown -R mysql:mysql /var/lib/mysql
systemctl start mysql
成功验证的判定标准要提前写死:MySQL 正常启动、错误日志无 InnoDB 损坏记录、关键表行数与备份点一致、应用只读连库执行核心查询返回正确结果。任一项不满足即视为备份不可用,转入上一节异常处理流程。
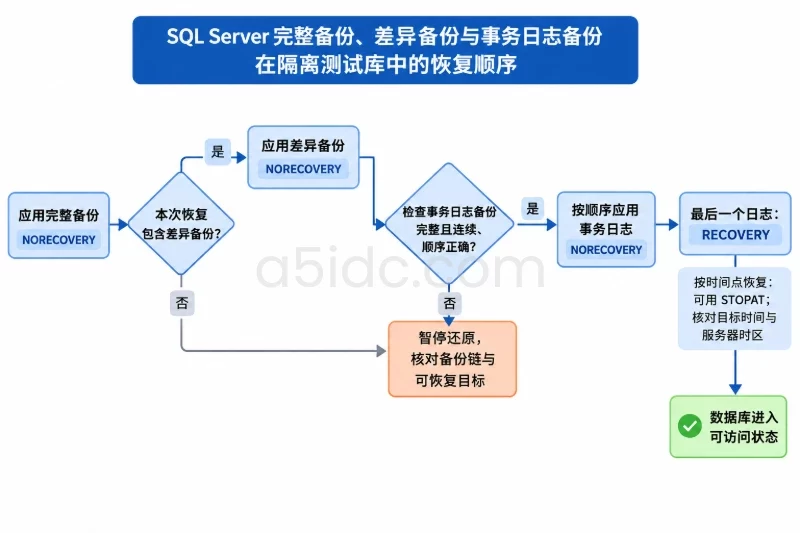
季度演练中至少一次做基于 binlog 的时间点恢复:全量恢复后用 mysqlbinlog --start-datetime --stop-datetime 重放增量日志,验证能恢复到误删之前的某一秒。这是应对误操作删除这类场景的唯一手段,光有全量备份不够。
调整完成后按以下清单逐项验收:
按这套节奏跑起来之后,备份就不再是一个“定时跑的脚本”,而是一条有校验、有演练、有明确恢复耗时的可靠链路。日本服务器环境下的网络与合规特点主要影响窗口安排和异地存储位置的选择,一致性检查与恢复验证的方法本身是通用的,关键是把验证做进日常而不是等出事。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5144.html