香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Linux Samba 作为 AD 域成员服务器时,核心不是单独安装 Samba,而是让 Linux 主机能够正确解析 AD DNS、保持与域控制器时间一致、通过 Kerberos 完成身份认证,再由 Winbind 将域用户和域组映射为 Linux 可识别的身份。以下以 Ubuntu Server 22.04/24.04、Windows Server AD 域和 Samba 文件服务器为例,目标是把 Linux 主机加入已有 AD 域,并验证域用户能够访问 Samba 共享。
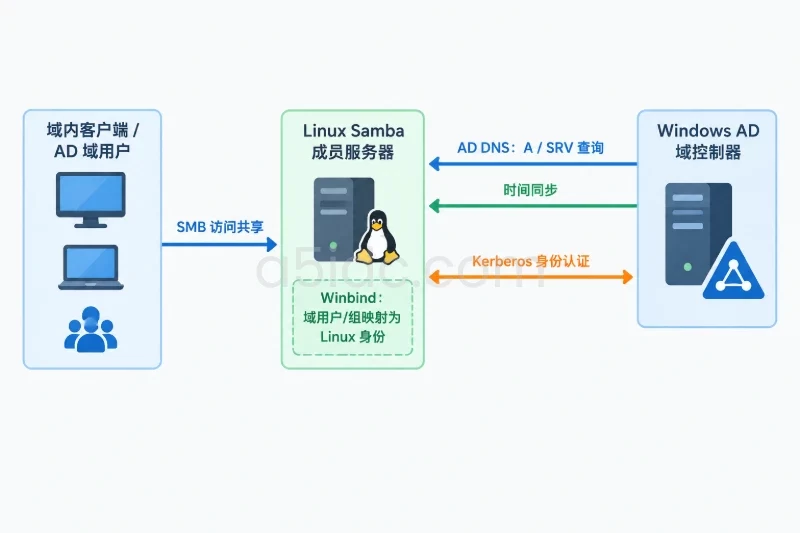
本文使用以下示例环境,执行命令前请替换为实际值:
| 项目 | 示例值 |
|---|---|
| AD DNS 域名 | ad.example.com |
| Kerberos Realm | AD.EXAMPLE.COM |
| AD NetBIOS 域名 | AD |
| 域控制器 | dc01.ad.example.com |
| 域控制器 IP | 192.0.2.10 |
| Samba 主机名 | files01.ad.example.com |
| Samba 主机 IP | 192.0.2.20 |
| AD 授权组 | SambaUsers |
| Samba 共享目录 | /srv/samba/projects |
开始配置前,需要确认以下条件已经具备:
files01.ad.example.com。SambaUsers,并将测试账号 alice 加入该组。samba-ad-dc。加入域会在 AD 中创建或更新一个计算机对象,同时会在 Linux 主机生成机器密钥和 /etc/krb5.keytab。修改 Samba、Kerberos、DNS 或 NSS 配置前,应先备份原文件。生产环境还需要避开业务高峰,因为重启 Samba 服务可能中断当前文件访问。
主机名应当是完整域名,并且不能与 AD 中已有计算机对象重名。如果主机已经承载其他业务,修改主机名可能影响证书、监控、应用连接和日志标识,确认影响后再执行。
sudo hostnamectl set-hostname files01.ad.example.com
hostnamectl
hostname -f
预期结果中,Static hostname 为 files01.ad.example.com,hostname -f 也应返回相同的完整主机名。
如果主机还没有在 AD DNS 中注册,可以临时在 /etc/hosts 中加入本机地址:
192.0.2.20 files01.ad.example.com files01
该记录只能解决本机的基础解析,不能替代 AD DNS 中的正式 A 记录。域内客户端访问共享时,仍应通过 AD DNS 解析 files01.ad.example.com。
先查看当前网络接口和解析器状态:
ip -br address
resolvectl status
ls -l /etc/resolv.conf
假设网络接口名称为 ens160,可以先临时指定 AD DNS:
sudo resolvectl dns ens160 192.0.2.10
sudo resolvectl domain ens160 ad.example.com
resolvectl status ens160
如果使用 Netplan,需要把 192.0.2.10 合并到现有网络配置中。下面是示例片段,不要直接覆盖包含现有地址、网关和路由的生产配置:
network:
  version: 2
  ethernets:
    ens160:
      dhcp4: true
      nameservers:
        addresses:
          - 192.0.2.10
修改前先备份配置,应用时优先使用 netplan try,避免网络配置错误导致远程连接断开:
sudo cp -a /etc/netplan /etc/netplan.bak.$(date +%Y%m%d%H%M%S)
sudo netplan try
确认 SSH 或控制台连接仍然正常后,再执行:
sudo netplan apply
验证普通 A 记录和 AD 服务定位记录:
dig +short dc01.ad.example.com A
dig +short files01.ad.example.com A
dig +short -t SRV _ldap._tcp.ad.example.com
dig +short -t SRV _kerberos._tcp.ad.example.com
dig +short -t SRV _ldap._tcp.dc._msdcs.ad.example.com
预期结果:
dc01.ad.example.com 返回 192.0.2.10。files01.ad.example.com 返回 Samba 主机地址。如果 A 记录能解析,但 _ldap 或 _kerberos 查询为空,通常说明 Linux 主机没有使用 AD DNS,或者 AD DNS 区域中的 SRV 记录不完整。此时不应继续执行 Kerberos 或域加入操作。
Kerberos 会验证认证票据的有效时间。即使 DNS 正确,只要 Linux 主机时间偏差较大,也可能出现认证失败。
安装并启用 Chrony:
sudo apt update
sudo apt install -y chrony
编辑 /etc/chrony/chrony.conf,确保至少存在指向域控制器或企业内部时间源的配置:
server 192.0.2.10 iburst
如果配置文件中已有公共时间源,是否保留应按企业时间同步策略决定。加入域的关键是 Linux 主机最终要与 AD 使用一致的时间基准,不建议让不同网络区域分别使用互不相关的时间源。
重启服务并检查:
sudo systemctl enable --now chrony
sudo systemctl restart chrony
timedatectl
chronyc tracking
chronyc sources -v
预期结果包括:
System clock synchronized: yes,或者 Chrony 已经进入正常同步状态。chronyc sources -v 中域控制器时间源最终出现 ^* 或可用状态。System time 偏差较小。Leap status 为 Normal。刚重启 Chrony 时可能尚未立即选定时间源,可以等待一段时间后再次检查。不要通过手工大幅调整生产服务器时间来“对齐”域控制器,这可能影响其他服务的日志、证书和任务调度。
安装成员服务器所需的软件包:
sudo apt install -y \
  samba \
  winbind \
  libnss-winbind \
  libpam-winbind \
  krb5-user \
  smbclient \
  dnsutils \
  acl \
  attr
libnss-winbind 用于让 Linux 的 NSS 查询域用户和域组,libpam-winbind 主要用于需要域用户登录 Linux 的场景。仅访问 Samba 文件共享时,通常不需要把域用户开放为 SSH 或控制台登录账号。
安装完成后备份关键配置:
sudo cp -a /etc/samba/smb.conf \
  /etc/samba/smb.conf.bak.$(date +%Y%m%d%H%M%S)

sudo cp -a /etc/krb5.conf \
  /etc/krb5.conf.bak.$(date +%Y%m%d%H%M%S)

sudo cp -a /etc/nsswitch.conf \
  /etc/nsswitch.conf.bak.$(date +%Y%m%d%H%M%S)
编辑 /etc/krb5.conf:
[libdefaults]
    default_realm = AD.EXAMPLE.COM
    dns_lookup_realm = false
    dns_lookup_kdc = true
    rdns = false
    ticket_lifetime = 24h
    forwardable = true
    default_ccache_name = FILE:/tmp/krb5cc_%{uid}
其中:
default_realm 使用大写 Kerberos Realm。dns_lookup_kdc = true 允许客户端通过 AD DNS 的 SRV 记录定位 KDC。rdns = false 可以减少反向解析不完整造成的 Kerberos 主机名判断问题。[realms],但域名、主机名和端口必须与实际环境一致。编辑 /etc/samba/smb.conf,保留或调整现有配置,至少确保 [global] 中包含以下内容:
[global]
    workgroup = AD
    realm = AD.EXAMPLE.COM
    security = ADS

    kerberos method = secrets and keytab
    dedicated keytab file = /etc/krb5.keytab

    winbind use default domain = no
    winbind refresh tickets = yes

    idmap config * : backend = tdb
    idmap config * : range = 10000-19999

    idmap config AD : backend = rid
    idmap config AD : range = 20000-999999

    template shell = /usr/sbin/nologin
    template homedir = /home/%D/%U

    map to guest = never
    server min protocol = SMB2
    winbind enum users = no
    winbind enum groups = no
这里的几个参数需要特别注意:
workgroup 是 AD 的 NetBIOS 名称,不是完整 DNS 域名。realm 必须使用 Kerberos Realm,通常是完整域名的大写形式。security = ADS 表示 Samba 以 AD 域成员身份工作。idmap config AD : range 是域用户和域组的 UID/GID 映射范围。加入域后不要随意更改,否则可能导致已有文件的属主映射发生变化。template shell = /usr/sbin/nologin 可以避免域用户默认获得 Linux 交互式登录权限。如果确实需要域用户通过 SSH 登录,再根据安全策略调整,并单独配置 PAM、SSH 和家目录。winbind enum users = no 和 winbind enum groups = no 可以避免无意义地枚举整个域。关闭枚举后,getent passwd 不一定列出所有域用户,但对指定用户执行 getent passwd 'AD\alice' 仍应能够查询。检查 Samba 配置语法:
sudo testparm -s
预期结果中应出现类似 Loaded services file OK 的提示。如果出现 workgroup、realm、重复参数或语法错误,应先修正配置,不要继续加入域。
编辑 /etc/nsswitch.conf:
sudoedit /etc/nsswitch.conf
在 passwd 和 group 行末尾加入 winbind。保留系统原有内容,例如:
passwd:         compat systemd winbind
group:          compat systemd winbind
shadow:         compat
不要把 winbind 随意加入 shadow 行,也不要在没有明确需求时启用域用户的系统登录。
如果需要让域用户登录 SSH 或控制台,还需要通过 pam-auth-update 选择 Winbind 认证,并评估是否自动创建家目录:
sudo pam-auth-update
该操作会修改 PAM 认证链,影响范围不只是 Samba 文件共享。只为验证共享访问时,可以先不启用这一项。
使用具备加入域权限的账号,不建议把密码直接写在命令行中。以下命令会交互式提示输入密码:
sudo kinit joinuser@AD.EXAMPLE.COM
sudo klist
预期结果中应看到:
Default principal: joinuser@AD.EXAMPLE.COM
如果出现 Cannot find KDC、Cannot contact any KDC 或 Clock skew too great,先回到 DNS 和时间同步步骤,不要反复输入密码。
使用 Kerberos 票据加入域:
sudo net ads join -k
成功时通常会显示计算机已加入域的提示。加入账号需要具备创建计算机对象的权限。如果企业要求把计算机对象预创建在指定 OU 中,应使用 AD 管理员预先创建对象,或采用带 OU 参数的加入方式,并根据实际 OU DN 调整:
sudo net ads join -k createcomputer="Servers/Linux"
该参数取决于 Samba 版本和 AD OU 结构,执行前应使用 net ads join --help 核对。不要猜测生产环境的 OU 路径。
加入后依次验证:
sudo net ads testjoin
sudo net ads info
sudo wbinfo -t
sudo klist -k /etc/krb5.keytab
预期结果:
net ads testjoin 返回 Join is OK。net ads info 显示正确的域名和域控制器。wbinfo -t 返回信任关系正常。/etc/krb5.keytab 中存在主机、HOST 或 CIFS 相关主体。如果 /etc/krb5.keytab 权限异常,不要为了测试而把它改成全局可读。该文件包含机器身份凭据,应保持仅 root 可访问:
sudo stat -c '%A %U:%G %n' /etc/krb5.keytab
启动 Samba 和 Winbind:
sudo systemctl enable --now winbind
sudo systemctl enable --now smbd
sudo systemctl restart winbind smbd
检查服务状态:
systemctl --no-pager --full status winbind smbd
查询域用户和域组:
sudo wbinfo -u | head
sudo wbinfo -g | head
getent passwd 'AD\alice'
getent group 'AD\SambaUsers'
id 'AD\alice'
wbinfo -u 和 wbinfo -g 能返回结果,说明 Winbind 可以从域中查询对象。由于前面关闭了枚举,getent passwd 不带参数时不一定列出所有域用户,因此应使用指定用户查询:
getent passwd 'AD\alice'
id 'AD\alice'
预期的 id 输出应包含该用户的 UID、主组以及 SambaUsers 等域组。如果 wbinfo -u 正常,但 getent passwd 'AD\alice' 失败,通常是 /etc/nsswitch.conf 没有加入 winbind,或者 Winbind 服务重启后配置没有生效。
在 AD 中准备好 SambaUsers 组,并确认 Linux 能够识别该组:
getent group 'AD\SambaUsers'
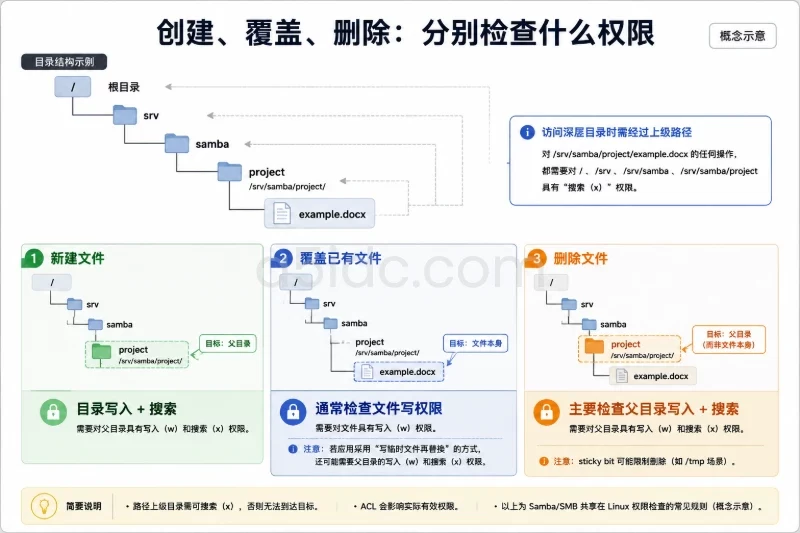
确认有输出后创建共享目录。以下操作会创建目录并修改目录权限,影响范围仅限新建的 /srv/samba/projects:
sudo install -d -m 2770 -o root -g 'AD\SambaUsers' \
  /srv/samba/projects

sudo setfacl -m 'g:AD\SambaUsers:rwx' /srv/samba/projects
sudo setfacl -m 'd:g:AD\SambaUsers:rwx,d:m:rwx' \
  /srv/samba/projects
如果 install -g 'AD\SambaUsers' 因域组名称解析失败,可以先使用 getent group 获得组信息,再重新执行目录权限设置。不要使用未经核对的数字 GID,因为不同映射配置下 GID 可能不同。
在 /etc/samba/smb.conf 末尾加入共享配置:
[projects]
    path = /srv/samba/projects
    browseable = yes
    read only = no
    valid users = @"AD\SambaUsers"

    inherit acls = yes
    vfs objects = acl_xattr
    map acl inherit = yes
    store dos attributes = yes
该配置有两层访问控制:
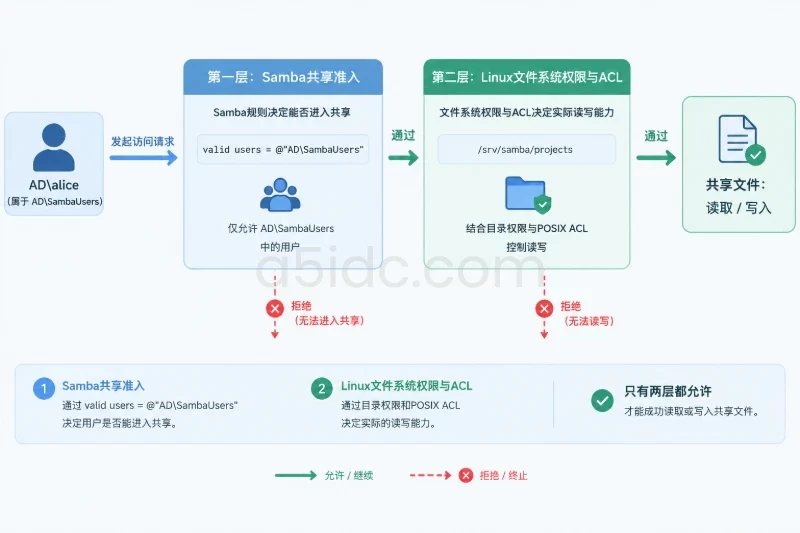
valid users 限制能够通过 Samba 进入共享的域组。只有其中一层允许,并不代表最终一定可以访问。修改配置后先检查:
sudo testparm -s
确认没有错误后重新加载 Samba:
sudo systemctl reload smbd
如果共享目录所在文件系统不支持扩展属性,acl_xattr 可能无法正常保存 Windows ACL。可以检查文件系统和扩展属性:
A5数据提供香港、日本等地区的物理服务器,既有可承载 Linux Samba 共享服务的 SSD、NVMe 配置,也有香港存储系列及日本部分方案的大容量硬盘资源,可用于域内文件集中存放与备份归档。不同地区的网络线路与带宽方案,也为异地团队访问共享文件提供了主机与网络资源选择。
findmnt -T /srv/samba/projects
getfattr -d -m - /srv/samba/projects
先确保 root 的 Kerberos 票据仍然有效:
sudo klist
使用完整主机名访问,不建议用 localhost 测试 Kerberos,因为 Kerberos 服务主体通常与主机名相关:
sudo smbclient -L //files01.ad.example.com -k
sudo smbclient //files01.ad.example.com/projects -k -c 'ls'
预期结果:
-L 能列出 projects 共享。ls 能返回目录内容。NT_STATUS_LOGON_FAILURE、NT_STATUS_ACCESS_DENIED 或 NT_STATUS_BAD_NETWORK_NAME。如果需要验证写入权限,可以在测试共享中使用一个临时文件。该操作会创建并删除文件,生产共享中执行前应确认不会影响其他用户:
sudo smbclient //files01.ad.example.com/projects -k \
  -c 'put /etc/hostname __samba_verify__.txt; ls; del __samba_verify__.txt'
在已加入 AD 域的 Windows 客户端中打开:
\\files01.ad.example.com\projects
使用已经加入 AD\SambaUsers 的账号访问。测试内容至少包括:
如果使用短主机名访问失败、使用 FQDN 正常,说明 NetBIOS 名称解析或浏览服务存在差异。现代 AD 文件访问优先使用 DNS 完整主机名,不应把网络邻居自动发现当作域加入成功的判断标准。
先执行:
resolvectl status
dig +short dc01.ad.example.com
dig +short -t SRV _kerberos._tcp.ad.example.com
如果 DNS 服务器不是 AD DNS,修正网卡或 Netplan 配置。如果只配置了公共 DNS,公共 DNS 通常无法返回企业内部 AD 的 SRV 记录。修改 DNS 后清理本机缓存并重新测试:
sudo resolvectl flush-caches
kinit 报 KDC 或时间错误常见原因包括:
default_realm 拼写错误或大小写不正确。_kerberos._tcp SRV 记录缺失。检查:
timedatectl
chronyc tracking
dig +short -t SRV _kerberos._tcp.ad.example.com
不要在 DNS 和时间未修正前重复加入域,否则可能在 AD 中留下重复或不完整的计算机对象。
net ads join 提示权限不足确认加入域账号是否有权限创建计算机对象。若组织限制了默认 Computers 容器,还需要把计算机对象预创建到允许的 OU,或者向账号授予该 OU 的创建权限。
同时检查是否已经存在同名计算机对象:
sudo net ads info
如果是重装后的同名主机,旧对象可能仍然存在。删除或重置 AD 计算机对象属于目录管理操作,应由 AD 管理员确认后执行,不能直接在 Linux 端强制覆盖。
wbinfo 正常但 id 或 getent 失败检查 /etc/nsswitch.conf:
grep -E '^(passwd|group):' /etc/nsswitch.conf
确认两行都包含 winbind,然后重启服务:
sudo systemctl restart winbind
getent passwd 'AD\alice'
id 'AD\alice'
如果只有域名不带用户时查询失败,不一定是故障,因为 winbind enum users = no 会关闭全量枚举。应使用指定用户或指定组测试。
按以下顺序检查:
id 'AD\alice'
getent group 'AD\SambaUsers'
sudo testparm -s
namei -l /srv/samba/projects
getfacl /srv/samba/projects
重点确认:
alice 确实属于 SambaUsers。valid users = @"AD\SambaUsers" 中的域名和组名拼写正确。检查 Samba 主机的 A 记录是否指向正确地址,主机名是否与加入域时使用的名称一致:
hostname -f
dig +short files01.ad.example.com
sudo klist -k /etc/krb5.keytab
如果主机名曾经修改过、计算机对象被重复创建,或者同一个 CIFS 主体被多个计算机对象占用,需要由 AD 管理员检查计算机对象和 cifs/files01.ad.example.com 服务主体名称,避免直接删除未知对象。
查看服务日志:
sudo journalctl -u winbind -u smbd --since "15 minutes ago" --no-pager
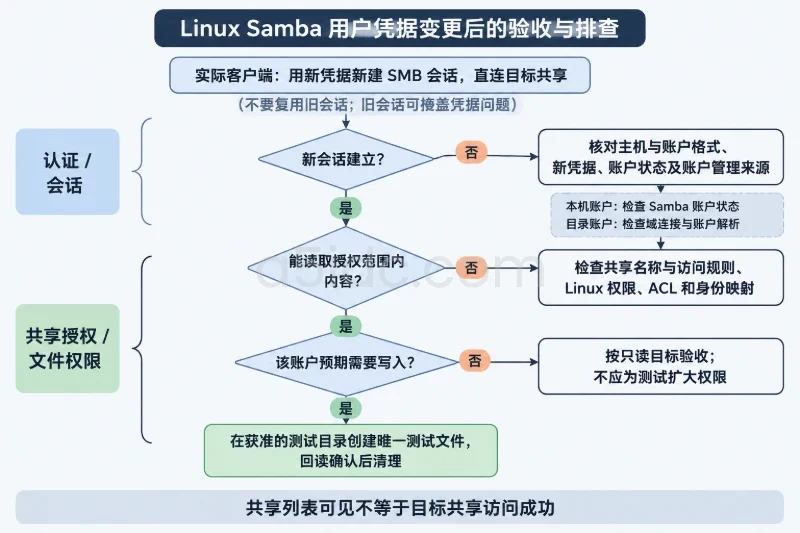
完成首次部署后,建议按照以下顺序记录验收结果:
hostname -f 返回预期的完整主机名。_ldap、_kerberos 和 _msdcs 相关 SRV 记录能够返回域控制器。chronyc tracking 显示时间同步正常。testparm -s 不报告配置错误。net ads testjoin 返回 Join is OK。wbinfo -t 验证域信任关系正常。klist -k /etc/krb5.keytab 能看到有效的机器密钥。id 'AD\alice' 能解析域用户及其域组。projects 共享。valid users 进入共享。journalctl -u winbind -u smbd 中没有持续的认证或权限错误。如果需要回滚,先停止业务访问并保留共享数据,不要直接删除 /srv/samba/projects:
sudo systemctl stop smbd winbind
如果主机已经成功加入 AD,且确定要从域中移除该计算机对象,可以使用有效的域账号执行:
sudo kinit joinuser@AD.EXAMPLE.COM
sudo net ads leave -k
net ads leave -k 可能会删除或禁用 AD 中对应的计算机对象,属于会影响后续重新加入域的目录操作。执行前应确认对象名称和回滚范围。
恢复配置时,使用部署前生成的备份文件,不要凭记忆重写:
sudo cp -a /etc/samba/smb.conf.bak.YYYYMMDDHHMMSS /etc/samba/smb.conf
sudo cp -a /etc/krb5.conf.bak.YYYYMMDDHHMMSS /etc/krb5.conf
sudo cp -a /etc/nsswitch.conf.bak.YYYYMMDDHHMMSS /etc/nsswitch.conf
恢复后检查配置并按需禁用服务:
sudo testparm -s
sudo systemctl disable --now smbd winbind
如果部署期间修改了 Netplan、resolvectl 或 Chrony,也应根据备份恢复原来的 DNS 和时间源配置。软件包是否卸载应单独评估,避免因 apt purge 连带删除其他业务依赖;共享目录和业务文件则应按照备份、保留或迁移方案处理,不能用未经确认的递归删除命令清理。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5108.html