香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


容器里显示的 root,并不自动等于宿主机上的 root。Podman 用户命名空间会把容器内的 UID、GID 转换成宿主机上的另一组数字,因此 ls -l 看到的属主名称,可能只是容器内 /etc/passwd 的解释结果,不能直接用来判断宿主机权限。
确认文件属主时,应同时检查四项内容:容器实际运行身份、容器的 UID/GID 映射、挂载对应的宿主机路径,以及宿主机路径上的权限、ACL 和安全标签。最直接的判断方式是用 id 和 ls -ln 检查容器内数字属主,再用 /proc/<PID>/uid_map、gid_map 将其换算到宿主机。
Linux 用户命名空间可以为同一个进程提供一套独立的用户和组 ID 视图。容器内的 UID 0 仍然被称作 root,但它可能只对应宿主机上的普通用户 UID,或者对应一个专门分配的子 UID。
可以把权限判断拆成三层:
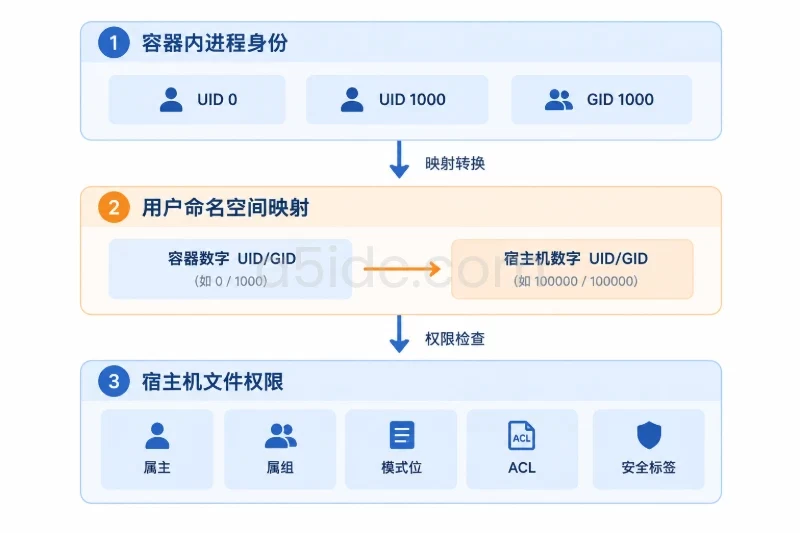
容器中的用户名来自容器镜像内的 /etc/passwd,宿主机上的用户名来自宿主机自己的账户数据库。两个环境中的用户名即使相同,也不能据此判断它们是同一个身份。排查时优先使用 ls -n、id -u、id -g 等数字结果。
在典型 rootless 场景中,启动 Podman 的宿主机用户可能是 UID 1000。容器内的 UID 0 通常会映射到宿主机 UID 1000,容器中的其他 UID 则可能映射到 /etc/subuid 和 /etc/subgid 分配的范围。
这意味着:
因此,用户命名空间降低了“容器 root 直接成为宿主机 root”的风险,但不会自动消除绑定挂载带来的数据暴露面。
下表用于理解常见模式,实际映射仍应以运行中容器的 uid_map 和 gid_map 为准。
| 模式或场景 | 容器内 UID 0 的典型对应关系 | 对宿主机文件权限的影响 |
|---|---|---|
| rootless,未显式指定模式 | 常见为映射到启动 Podman 的宿主机用户 | 容器 root 可能能修改启动用户有权修改的文件,但通常不能修改宿主机 root 的 0600 文件 |
--userns=keep-id | 启动用户的 UID/GID 在容器内保持相同数字值 | 适合让应用创建的文件直接归宿主机启动用户所有 |
--userns=auto | 使用动态分配的子 UID/GID 范围 | 隔离性更清晰,但宿主机上可能出现不熟悉的数字属主 |
--userns=nomap | 启动用户本身不映射到容器内 | 容器内 root 通常对应子 UID,而不是宿主机启动用户 |
| rootful 且使用宿主机用户命名空间 | 容器 UID 0 直接对应宿主机 UID 0 | 可写绑定挂载的风险显著增加,容器 root 可能具备宿主机 root 对该路径的权限 |
未显式指定 --userns 时,rootless 和 rootful 的默认行为并不应仅凭经验推断。Podman 版本、存储配置、运行方式和是否使用 Pod 都可能影响实际结果。
/proc/<PID>/uid_map 是映射关系的依据用户命名空间的映射可以通过进程的 /proc 文件查看。典型格式如下:
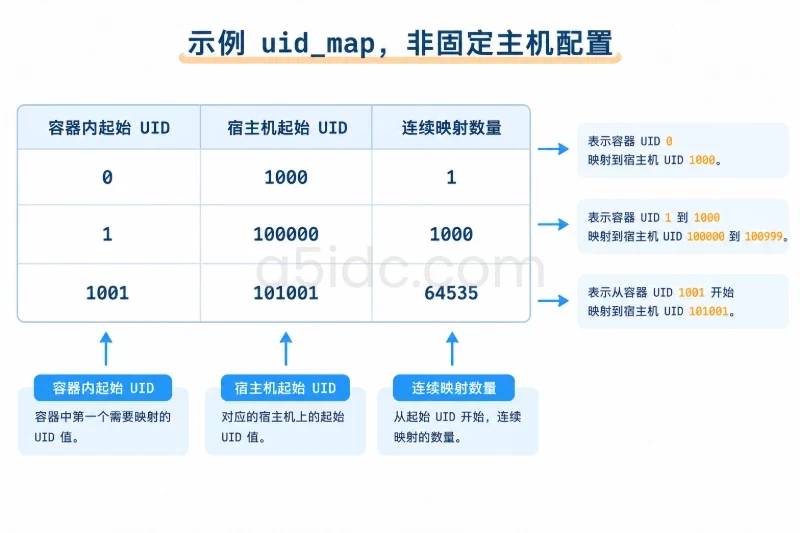
         0       1000          1
         1     100000       1000
      1001     101001      64535
三列的含义依次是:
容器内起始 UID 宿主机起始 UID 连续映射数量
上面的示例表示:
如果容器内某文件显示属主 UID 0,且映射中存在 0 1000 1,那么该文件在宿主机上通常会显示为 UID 1000。反过来,如果宿主机文件属于 UID 0,而当前容器映射中没有容器 UID 对应宿主机 UID 0,容器内查看时可能显示为溢出 UID,常见表现是 65534,或者访问直接被拒绝。
GID 的判断方式相同,但实际访问还会受到进程附加组、setgroups 配置以及宿主机 ACL 的影响,因此不能只看 UID。
--user 只设置容器内身份例如:
podman run --rm --user 1001:1001 alpine id
这里的 1001:1001 首先表示容器内进程使用 UID 1001、GID 1001,并不直接表示宿主机上的 UID 1001、GID 1001。它最终对应哪个宿主机身份,要继续查用户命名空间映射。
如果 UID 1001 没有映射,容器可能无法启动该进程,或者文件访问会出现权限异常。使用 --userns=keep-id 时,常见目标是让特定应用用户与宿主机用户保持一致,但仍应检查实际映射,而不能把参数名称当成验证结果。
绑定挂载直接关联宿主机路径,例如:
-v /srv/app-/var/lib/app
容器对 /var/lib/app 中文件的访问,最终会落到宿主机 /srv/app-data 上。文件的真实属主仍由宿主机文件系统保存,容器只是通过用户命名空间看到一套转换后的 ID。
命名卷则由 Podman 管理,数据通常位于 Podman 的存储目录中。可以先查看卷的挂载点:
volume=appdata
podman volume inspect "$volume" --format 'name={{.Name}} mountpoint={{.Mountpoint}}'
rootless Podman 和 rootful Podman 的存储路径通常不同,且必须使用创建该卷的同一权限上下文查看。不要因为宿主机上看到卷目录属于某个数字 UID,就直接推断容器内应用使用的 UID;仍需结合容器内的 id 和映射表判断。
安全风险首先取决于容器是否能够写入宿主机路径。
在 rootless 模式下,可写绑定挂载并不等于容器拥有宿主机全部权限,但容器中的进程可能拥有启动用户在该路径上的全部文件操作能力。例如,目录对宿主机 UID 1000 具有写和执行权限时,容器内映射到 UID 1000 的进程通常可以创建、重命名和删除其中的文件。
在 rootful 模式下,如果容器使用宿主机用户命名空间,容器内 UID 0 可能就是宿主机 UID 0。此时将 /srv、/etc、用户家目录或其他敏感路径以读写方式挂载,风险不再只是“文件属主显示不一致”,而是容器进程可能直接获得对应路径上的宿主机 root 文件权限。
因此,判断风险时应同时看:
即使文件本身的属主看起来匹配,访问仍可能失败。Linux 访问一个文件,至少需要检查:
例如,宿主机文件是 root:app 0640,容器进程虽然在容器内显示为 UID 0,但映射后的宿主机身份既不是 root,也不在宿主机的 app 组中,那么读取仍可能失败。
相反,文件是 0644 并不表示容器一定可以访问。如果父目录没有执行权限,进程仍然无法通过路径找到该文件。
:U和SELinux标签不是同一件事Podman 的 :U 挂载选项可能递归调整挂载源中的文件属主,以匹配容器内用户。它不是单纯的显示转换,可能真正修改宿主机目录中的 UID/GID。对大型目录使用时还可能产生较长的扫描和修改过程,并影响宿主机上的其他服务。
SELinux 场景中的 :z 和 :Z 主要用于调整安全标签:
:z 通常表示允许多个容器共享该内容;:Z 通常表示为单个容器使用私有标签;检查时可以分别查看:
ls -ln /srv/app-data
ls -Zd /srv/app-data
getfacl -p /srv/app-data
如果计划使用 :U、chown、chmod 或重新标记目录,应先备份数据和权限信息,确认影响范围仅限目标目录。此类操作可能影响正在运行的服务;回滚需要依据备份或事先记录的属主、属组、模式位和 ACL 恢复,不能假设撤销挂载就会自动恢复原权限。
先以实际启动容器的账户执行以下命令:
podman info --format 'rootless={{.Host.Security.Rootless}} graphRoot={{.Store.GraphRoot}}'
示例结果:
rootless=true graphRoot=/home/ops/.local/share/containers/storage
如果使用 sudo podman 创建容器,就应在 rootful 上下文中检查;如果容器由普通用户创建,则不要只切换到 root 用户后执行另一套 Podman 命令。rootless 和 rootful 的容器列表、存储目录、用户映射都可能不同。
还可以检查当前用户的子 UID 和子 GID 配置:
user=$(id -un)
grep "^${user}:" /etc/subuid /etc/subgid
没有输出不一定能直接说明容器不能运行,但它提示需要进一步确认当前版本和配置采用了哪种映射方式。不能把某个固定的子 UID 范围硬套到所有主机。
设置容器名称后检查运行状态、进程 PID 和配置:
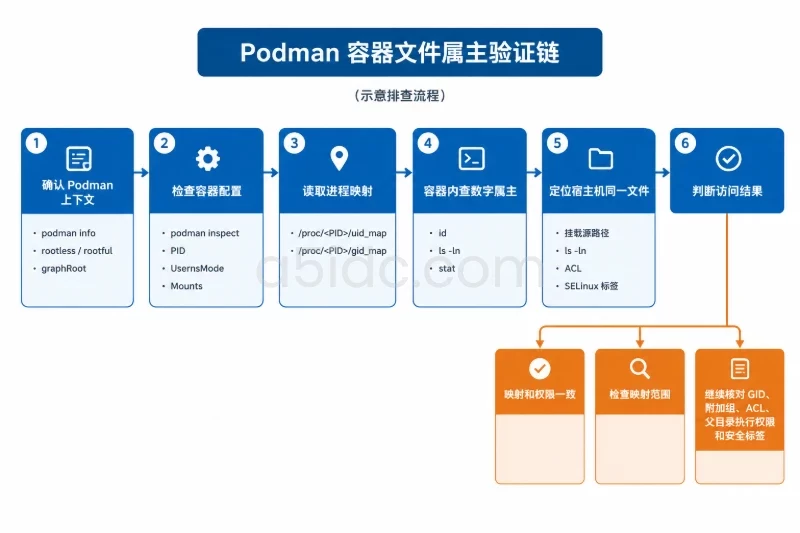
container=app

podman inspect --format \
'user={{.Config.User}} userns={{.HostConfig.UsernsMode}} pid={{.State.Pid}}' \
"$container"
不同版本的字段输出可能略有差异。如果模板字段没有返回值,可以直接查看完整信息:
podman inspect "$container"
重点关注:
.Config.User:容器配置中指定的默认用户;.State.Pid:容器主进程在宿主机上的 PID;.HostConfig.UsernsMode:用户命名空间模式;.Mounts:源路径、目标路径和挂载选项。查看挂载关系:
podman inspect --format \
'{{range .Mounts}}{{println .Type .Source .Destination .Options}}{{end}}' \
"$container"
示例:
bind /srv/app-data /var/lib/app [rw]
此时容器内 /var/lib/app/report.db 对应的宿主机路径就是 /srv/app-data/report.db,后续两边必须检查同一个文件。
取得容器主进程 PID 后,查看映射:
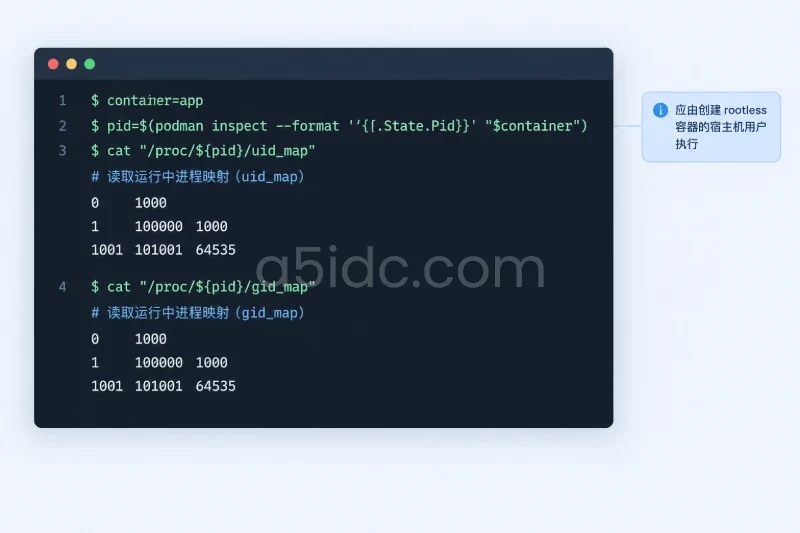
pid=$(podman inspect --format '{{.State.Pid}}' "$container")

printf '%s\n' '--- uid_map ---'
cat "/proc/${pid}/uid_map"

printf '%s\n' '--- gid_map ---'
cat "/proc/${pid}/gid_map"
rootless 容器应由创建该容器的宿主机用户执行。若遇到权限错误,先确认当前用户、容器状态以及宿主机是否启用了限制读取其他进程 /proc 信息的策略;不要直接用另一套 Podman 上下文替代检查。
也可以在容器内部查看当前进程所在的映射视图:
podman exec "$container" sh -c '
printf "%s\n" "--- identity ---"
id
printf "%s\n" "--- uid_map ---"
cat /proc/self/uid_map
printf "%s\n" "--- gid_map ---"
cat /proc/self/gid_map
'
这一步能确认容器内进程的实际身份,但对于多进程容器,应用可能通过启动脚本降权,因此还要检查真正执行读写操作的进程,而不能只看容器配置中的默认用户。
假设挂载目标是 /var/lib/app,使用数字格式检查目录和文件:
podman exec "$container" sh -c '
id
ls -ldn /var/lib/app
ls -ln /var/lib/app
'
如果镜像包含 GNU stat,可以获得更明确的模式和数字 ID:
podman exec "$container" stat -c \
'uid=%u gid=%g mode=%a path=%n' \
/var/lib/app/report.db
ls -l 输出的 appuser、root 等名称依赖容器内的账户数据库。排查 UID 映射时,应以 ls -ln 或 stat 的数字结果为准。
根据 podman inspect 找到源路径后,在宿主机检查对应文件:
src=/srv/app-data/report.db

ls -ln "$src"
stat -c 'uid=%u gid=%g mode=%a path=%n' "$src"
getfacl -p "$src" 2>/dev/null || true
ls -Zd "$src" 2>/dev/null || true
同时检查路径中的每一级目录:
namei -l "$src"
可以按以下逻辑判断:
需要确认“容器创建的新文件最终属于谁”时,可在 rootless 环境中使用专用临时目录。以下示例只操作 mktemp 创建的目录,且要求测试镜像包含 sh:
probe=$(mktemp -d)
trap 'rm -rf -- "$probe"' EXIT

podman run --rm \
  --userns=keep-id \
  -v "$probe:/probe" \
  "$image" \
  sh -c 'umask 077; id; touch /probe/uid-check; ls -ln /probe/uid-check'

printf '%s\n' '--- host result ---'
ls -ln "$probe/uid-check"
如果容器内显示进程使用 UID 0,而宿主机新文件显示为当前登录用户 UID,这通常说明容器内 root 映射到了宿主机启动用户。这个结果只代表当前的 --userns=keep-id 测试,不能直接推断其他容器或其他运行模式。
在启用 SELinux 的主机上,如果测试因标签拒绝而失败,应先执行 ls -Zd "$probe" 和容器内访问检查,确认问题是标签还是 UID/GID。不要为了让测试通过就直接对业务目录使用 :Z 或 :U。
如果应用需要在宿主机工作目录中持续创建文件,并且这些文件应归当前运维用户所有,rootless 场景通常可以优先验证 --userns=keep-id。应用内部仍可能以容器 UID 0 运行,但该 UID 会映射到宿主机当前用户,文件在宿主机上通常会显示为当前用户属主。
如果应用必须以容器内的非 root UID 运行,还需要同时指定应用用户,并确认该 UID 在映射中存在。例如:
podman run --rm \
  --userns=keep-id \
  --user 1000:1000 \
  -v "$PWD//data" \
  "$image"
这里的 1000:1000 是容器内身份,能否与宿主机 UID/GID 对齐,仍应通过前面的映射和文件检查确认。
容器服务的运行环境与宿主机数据目录,也需要匹配业务负载和数据规模。A5数据提供香港、美国、日本等地区的物理服务器,配置涵盖多种CPU平台、内存与SSD或NVMe存储,并有大容量存储方案,可为网站后台、数据库及容器化业务提供相应的计算和数据存储资源。
更稳妥的做法是为服务准备范围明确的目录,并只授予容器实际需要的读写权限。不要为了绕过权限错误,把整个宿主机用户目录、系统目录或包含多个服务数据的父目录直接以读写方式挂载。
只读挂载可以减少容器修改宿主机数据的能力:
podman run --rm \
  -v /srv/app-config:/etc/app:ro \
  "$image"
但 :ro 只限制该挂载点上的写操作,不能替代用户命名空间、SELinux、应用自身访问控制和主机账户隔离。如果同一路径通过其他方式再次挂载,或者容器能够访问包含敏感文件的更宽父目录,风险仍然存在。
:U 当作通用修复参数在业务目录上使用 :U 或直接执行递归 chown 前,应至少完成以下准备:
这类修改的影响可能包括:
对于一次性初始化的专用卷,调整属主可能是可接受的;对于宿主机上已有数据、多个服务共享的目录,先查清映射和使用关系,通常比直接改权限更安全。
用户命名空间只能解释数字 UID/GID 如何转换,不能覆盖所有容器文件访问问题。
以下情况需要单独核对:
User 不一定是实际访问文件的最终进程身份;setgroups:组映射不完整时,容器内看到的组名不能代表宿主机有效组权限;/proc 映射判断当前运行状态。最终的安全判断应建立在实际证据上:确认容器运行模式,读取运行中进程的 uid_map 和 gid_map,确认挂载源路径,再分别比较容器内与宿主机的数字属主、权限、ACL 和安全标签。只有当这些信息都一致时,才能判断容器是否拥有目标文件的读、写、删除或改名能力;不能仅凭容器内显示的 root、宿主机目录名称,或 --user 参数本身下结论。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5056.html


