香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


页面突然出现陌生跳转、博彩或广告内容,首页被替换,部分接口返回异常,或者搜索引擎提示网站包含恶意代码,并不等于只有一个 HTML 文件被改动。运维排查时应先判断篡改是否仍在发生,再以文件时间线、访问日志、进程身份、配置变更和凭据使用记录交叉验证,确认影响是否停留在展示层,还是已经扩展到应用代码、数据库、服务器账号和其他主机。
判断入口时,不要只搜索几个可疑字符串,也不要一上来删除“看起来不正常”的文件。更可靠的路径是从外部请求开始,定位异常请求对应的账号和进程,再检查该进程是否具备写入网站目录的权限。若存在可执行文件、持久化任务、异常系统账号或高权限凭据使用,应按主机入侵处理,而不是简单恢复首页。
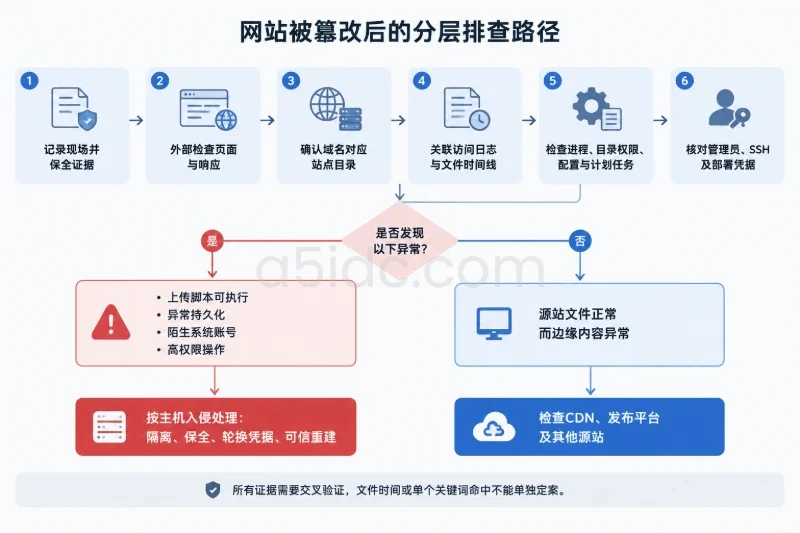
如果网站仍在持续变化,先记录发现时间、服务器时区、受影响域名和当前页面表现。页面可能经过 CDN、反向代理或缓存,外部看到的内容不一定等于源站文件内容,因此要同时保留外部响应和源站状态。
在 Linux 服务器上,可以先执行以下只读命令记录基础信息。命令适用于常见的 Debian、Ubuntu、RHEL、Rocky Linux 等发行版,具体日志路径和服务名称仍需以实际环境为准。
date -Is
timedatectl 2>/dev/null || true
hostname -f
id
uptime
这些结果用于统一时间线。访问日志可能使用服务器本地时间,CDN、WAF、应用日志则可能使用 UTC。如果时间没有统一,后续很容易把正常发布误判为攻击,或者漏掉真正的入口。
出现以下情况时,应优先通过云平台安全组、负载均衡或 WAF 临时限制公网访问,而不是直接在服务器上执行不熟悉的防火墙命令:
隔离时保留必要的运维入口,并先确认不会把唯一的管理通道一起封禁。若业务必须继续提供服务,可以先限制后台、上传接口和非必要管理端点,但规则变更前应保存当前访问控制配置,记录变更时间,验证错误后可以回滚。
云服务器优先创建磁盘快照;物理机或虚拟机则使用经过验证的备份方式。快照完成前不要执行批量删除、覆盖代码或重装系统。需要额外复制少量证据时,可以使用下面的方式,但应确认目标磁盘空间充足,并将采集目录限制为仅管理员可读。
sudo install -d -m 700 /root/incident-20250312
sudo tar --xattrs --acls -czf \
  /root/incident-20250312/webroot-before-cleanup.tar.gz \
  /var/www/example
sudo cp -a /var/log/nginx /root/incident-20250312/
上面的路径只是示例,不代表实际网站目录一定是 /var/www/example。如果网站目录很大,先保存配置、日志和可疑文件,再通过快照保留完整磁盘状态。证据包可能包含 Cookie、Token、数据库连接信息或用户数据,不要直接上传到公共工单、即时通信群或代码仓库。
不要只访问首页。至少检查首页、静态资源、登录页、后台入口、上传接口和一个正常业务接口。使用源站域名和正式域名分别验证时,要注意 CDN 缓存可能造成结果不一致。
curl -sS -D - -o /tmp/site-index.html https://www.example.com/
curl -sS -D - -o /tmp/site-login.html https://www.example.com/login
curl -sS -D - -o /tmp/site-api.json https://www.example.com/api/health
重点记录以下信息:
Location 是否指向陌生域名;Content-Type 是否与预期不符;外部页面异常只能证明访问路径上的内容有问题,不能直接证明源站文件已被修改。若页面只在 CDN 上异常,应同时检查缓存规则、边缘函数、回源地址和发布平台的变更记录。
先确认 Nginx、Apache 或其他 Web 服务实际加载的配置。不要看到常见路径就直接把 /var/www/html 当成网站目录。
Nginx 环境可以使用:
sudo nginx -T 2>/tmp/nginx-test.err | \
  grep -E '(^|[[:space:]])(server_name|root|alias|include|fastcgi_pass)[[:space:]'
cat /tmp/nginx-test.err
如果 Nginx 配置检查失败,先修复配置读取问题或确认服务是否由容器、面板或其他程序托管,不要根据不完整输出继续修改文件。nginx -T 可能包含内部域名和敏感配置,只在受控终端查看,不要把完整输出公开。
Apache 环境可以先执行:
sudo apachectl -S 2>/tmp/apache-test.err
cat /tmp/apache-test.err
如果命令不存在,使用发行版实际的服务管理工具和配置路径。最终需要得到域名、监听端口、root 或 DocumentRoot、PHP-FPM 或其他应用后端,以及是否存在多个站点共用同一目录。
影响范围通常可按下面的层次判断:
| 层次 | 需要确认的对象 | 典型判断依据 |
|---|---|---|
| 展示层 | 首页、模板、静态资源、跳转 | 页面差异、响应头、文件哈希 |
| 应用层 | PHP、Java、Node.js、Python 代码和配置 | 新增脚本、代码变更、应用日志 |
| 数据层 | CMS 内容、管理员账号、数据库数据 | 后台审计、数据库变更记录、异常业务数据 |
| 主机层 | 系统账号、计划任务、服务、进程 | 登录记录、systemd、cron、网络连接 |
| 横向范围 | 同账号部署的其他站点和主机 | 共享凭据、CI/CD 记录、其他主机相同文件 |
文件修改时间只能告诉你“什么时候发生过变化”,访问日志和应用审计才能帮助判断“谁通过什么路径触发了变化”。先找出文件变更的大致时间,再在前后时间窗口内搜索 POST、PUT、PATCH、上传、登录和后台请求。
Nginx 常见访问日志可以这样初步查看:
sudo grep -E '"(POST|PUT|PATCH|DELETE) ' \
  /var/log/nginx/access.log | tail -n 200
如果日志已经轮转,需要同时检查压缩日志:
sudo zgrep -h -E '"(POST|PUT|PATCH|DELETE) ' \
  /var/log/nginx/access.log*.gz | tail -n 200
重点关注以下类型的请求:
下面是一个仅用于说明格式的示例日志,不代表任何实际环境中的记录:
198.51.100.17 - - [12/Mar/2025:03:14:22 +0800] "POST /admin/upload HTTP/1.1" 200 842 "-" "Mozilla/5.0"
198.51.100.17 - - [12/Mar/2025:03:15:01 +0800] "POST /uploads/cache.php HTTP/1.1" 200 37 "-" "Mozilla/5.0"
如果文件在 03:15 左右被创建,且访问日志在此前出现上传或后台请求,两者可以形成较强关联。但 IP 地址不能直接等同于攻击者身份,可能是代理、企业出口、CDN 节点或被盗账号的正常登录来源。还要结合应用账号、登录地区、用户代理、WAF 记录和 MFA 状态判断。
若前端使用 CDN 或反向代理,源站日志中的客户端地址可能是代理地址。只有在确认 real_ip 或等效配置正确、并且代理来源可信后,才可以使用转发头中的地址进行分析,不能把客户端提交的 X-Forwarded-For 直接当成证据。
确认站点目录后,先做目录清单,不要立即清理。以下命令以 Linux GNU find 为前提,适合常见服务器发行版。
DOCROOT=/var/www/example

sudo find "$DOCROOT" -xdev -type f \
  -printf '%TY-%Tm-%Td %TH:%TM:%TS %u:%g %m %s %p\n' \
  | sort -r | head -n 200
输出中的时间、属主、属组、权限、大小和路径可以帮助发现:
.php、.phtml、.jsp、.aspx 等可执行后缀;www-data、nginx、apache 等 Web 账号写入;.user.ini、.htaccess、web.config 或隐藏目录发生变化;如果已经知道异常发生时间,例如日志显示在某个时间窗口内,可以进一步筛选:
sudo find "$DOCROOT" -xdev -type f \
  -newermt '2025-03-12 03:00:00' \
  ! -newermt '2025-03-12 04:00:00' \
  -printf '%TY-%Tm-%Td %TH:%TM:%TS %u:%g %m %s %p\n'
这里的时间必须和服务器日志时区一致。文件时间可以被有权限的入侵者修改,因此它适合用来缩小范围,不应单独作为定案依据。
先确认 Web 进程使用哪个系统账号:
ps -eo user,pid,ppid,cmd --sort=user | \
  grep -E '[n]ginx|[p]hp-fpm|[a]pache2|[h]ttpd|[n]ode|[p]ython'
再查看网站目录各层级权限:
sudo namei -l "$DOCROOT"
sudo find "$DOCROOT" -xdev -type d -perm -0002 -ls
sudo find "$DOCROOT" -xdev -type f -perm /111 -ls
如果 Web 进程账号同时拥有整个代码目录的写权限,风险明显高于“代码只读、上传目录单独可写”的部署方式。尤其要检查上传目录、缓存目录、临时目录是否允许脚本被解释执行。
不要直接执行下面这类没有经过评估的批量命令:
# 不建议直接执行:可能破坏应用、上传功能和回滚条件
chmod -R 755 /var/www/example
chown -R www-www-data /var/www/example
权限修复需要先记录当前属主、属组和模式,明确哪些目录必须由应用写入,再按站点逐项调整。变更前保留快照或权限清单,变更后通过页面访问、上传、缓存和发布流程验证;如果业务异常,应根据记录恢复原权限,而不是临时扩大整个网站目录的写权限。
以 PHP 站点为例,可以检查常见的动态执行、命令调用和编码混淆痕迹:
sudo grep -RInI \
  --exclude-dir=.git \
  --exclude-dir=vendor \
  --exclude-dir=node_modules \
  -E 'eval[[:space:]]*\(|base64_decode[[:space:]]*\(|assert[[:space:]]*\(|shell_exec[[:space:]]*\(|passthru[[:space:]]*\(|system[[:space:]]*\(|auto_prepend_file|preg_replace.*\/e' \
  "$DOCROOT"
这类匹配只能作为线索。某些框架、加密组件或旧程序可能合法使用其中的函数。判断时应结合文件来源、提交记录、文件哈希、调用路径、属主和修改时间。优先查看上传目录、缓存目录、临时目录和近期新增文件。
发现可疑文件后,先复制并记录哈希,不要马上删除:
SUSPECT=/var/www/example/uploads/cache.php

sudo sha256sum "$SUSPECT"
sudo stat "$SUSPECT"
sudo file "$SUSPECT"

sudo install -d -m 700 /root/incident-20250312/suspect
sudo cp -a --parents "$SUSPECT" /root/incident-20250312/suspect/
如果确认该文件正在被访问,应先通过安全组、WAF 或应用层临时阻断请求,并保留原文件副本。只有在完成证据保存、确认业务影响和准备好回滚后,才考虑将文件移出 Web 根目录。直接删除可能丢失入口证据,也可能让攻击者改用另一个持久化点。
若文件目录看不出明显异常,继续检查配置注入和主机级持久化。以下命令仍然以读取为主:
sudo systemctl list-timers --all
sudo find /etc/cron.d /etc/cron.daily /etc/cron.hourly \
  /etc/cron.monthly /etc/cron.weekly \
  -maxdepth 1 -type f -ls 2>/dev/null

sudo ss -lntup
sudo ss -ntp
检查当前 Web 账号是否存在计划任务:
sudo crontab -u www-data -l 2>/dev/null || true
sudo crontab -u nginx -l 2>/dev/null || true
sudo crontab -u apache -l 2>/dev/null || true
如果实际 Web 账号不同,应替换为前面进程清单中确认的账号。重点观察陌生脚本、临时目录中的执行文件、异常启动参数和不属于业务的外连连接。发现未知进程时,不要先用 kill -9 结束进程;强制终止可能破坏内存中的线索,也可能触发其他持久化机制。先保存进程信息、打开文件和网络连接,再根据业务应急方案隔离或停止。
ps -eo user,pid,ppid,lstart,etime,args --forest
sudo lsof -nP -i
配置层面要检查 Nginx、Apache、PHP-FPM、应用配置和 systemd 单元是否被追加了异常包含项、自动加载项、脚本入口或环境变量。不要把包含密码的完整配置复制到公共位置,只记录文件路径、变更时间和必要的配置片段。
如果访问日志显示后台操作由合法账号完成,入口可能不是服务器漏洞,而是 CMS 管理员、面板账号、部署密钥、CI/CD Token 或数据库凭据泄露。
可以先查看系统登录与账号变化:
sudo last -ai | head -n 50
sudo lastlog | head -n 50
getent passwd
sudo journalctl --since '2025-03-12 00:00:00' | \
  grep -Ei 'sshd|sudo|useradd|usermod|session opened|authentication failure'
Debian、Ubuntu 常见认证日志为 /var/log/auth.log,RHEL 系发行版常见为 /var/log/secure;如果 journalctl 没有完整记录,再检查对应文件。检查用户的 authorized_keys 时只记录公钥文件路径、属主和新增时间,不要收集或传播私钥。
同时核对:
凭据轮换应在证据保存后进行,并按“管理员账号、部署凭据、数据库凭据、云平台密钥、第三方接口 Token”的范围逐项执行。轮换前确认依赖关系,避免只改密码导致业务全部中断;但已经泄露的旧凭据不应为了方便回滚而继续保留。
不同结果对应的处置强度不同,不能所有事件都使用同一套恢复方式。
| 发现结果 | 风险判断 | 处置重点 |
|---|---|---|
| 只有模板或静态文件变化,未发现可执行文件和异常登录 | 可能是发布流程、CMS 账号或内容编辑权限被滥用 | 对比可信版本,检查后台审计和部署记录,轮换相关账号 |
| 上传目录出现脚本,且 Web 进程账号可写入并执行 | 高风险,可能存在脚本入口 | 保留样本和日志,限制上传与脚本执行,优先从干净制品重建 |
发现 .user.ini、配置包含项、计划任务或未知 systemd 单元 | 存在持久化可能 | 按主机入侵处理,检查同账号可访问的其他目录和主机 |
| 出现陌生系统账号、SSH 密钥、高权限命令或未知外连 | 主机层影响,不能只恢复网站文件 | 隔离主机、保存快照、全面轮换凭据,优先重装或从可信镜像重建 |
| 源站文件正常,但 CDN、对象存储或其他源站内容异常 | 入口可能在边缘配置、发布平台或备用源站 | 检查 CDN、DNS、对象存储和多源站审计,确认缓存和回源关系 |
| 没有本地日志或日志时间不完整 | 证据不足,不代表没有入侵 | 先保全现有数据,补查日志轮转、云审计、WAF 和应用审计 |
不要把当前服务器上的代码复制到另一台服务器后称为“干净备份”。更稳妥的来源包括经过审核的 Git 提交、构建制品、发布包、只读镜像或事先留存的完整备份。
恢复前先保存被替换文件的哈希和副本。恢复后检查:
如果已经确认主机层受影响,原地删除几个文件通常不足以建立可信状态。重建新主机、从干净制品部署、导入经过审查的数据,再切换流量,通常比在旧主机上逐个寻找后门更容易验证。切换前要保留旧主机快照,避免因证据缺失无法追溯。
对于需要重建部署的网站与业务后台,A5数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,配置覆盖常规建站、AMD计算及不同存储和网络需求。相应的CPU、内存、SSD或NVMe等资源,可为网站程序、数据库和接口服务提供部署基础;多地区方案也适用于面向不同区域用户的业务布局。
恢复完成后,重新从外部和内部验证。外部检查应覆盖首页、登录、后台、上传、静态资源和主要业务接口:
for path in / /login /admin /upload /api/health; do
  echo "===== $path ====="
  curl -sS -o /dev/null -D - "https://www.example.com${path}" \
    | grep -Ei '^(HTTP/|location:|content-type:|cache-)'
done
内部检查则重新查看近期新增文件、进程、监听端口和定时任务:
sudo find "$DOCROOT" -xdev -type f -mtime -1 -ls
sudo ss -lntup
sudo systemctl list-timers --all
如果有可信发布包,可以生成哈希清单进行比对:
sudo find "$DOCROOT" -xdev -type f -print0 \
  | sort -z \
  | xargs -0 sha256sum \
  > /root/incident-20250312/webroot-after.sha256
哈希清单只能证明某一时刻文件状态,不能替代代码审查和日志分析。验证过程中还要清理或刷新 CDN 缓存,但应先确认源站已经恢复,避免把异常内容重新缓存到边缘节点。
恢复后的观察期内,重点监控以下变化:
可以设置文件完整性、关键目录写入、管理员登录、异常上传和高风险请求告警。对于高频变更的缓存目录、用户上传目录,应配置明确的允许范围,避免简单地对整个站点目录做“有变化就报警”。
连续观察一段时间后,如果页面、文件哈希、权限、访问日志和账号审计均保持稳定,再关闭临时隔离规则。关闭前保存规则和变更记录;若撤销限制后异常再次出现,立即恢复隔离,并把重点转向仍未轮换的凭据、备用源站、发布平台和应用后台权限。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5028.html


