香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


对一台已经在香港机房运行的 Windows 服务器做安全加固,优先收紧的不是“把所有端口改成非标准端口”,而是公网可达的远程管理入口、能够登录远程桌面的账户,以及具备本地管理员权限的身份。实际操作时,应先确认哪些入口必须保留,再将来源地址、认证方式和账户权限逐层收窄。
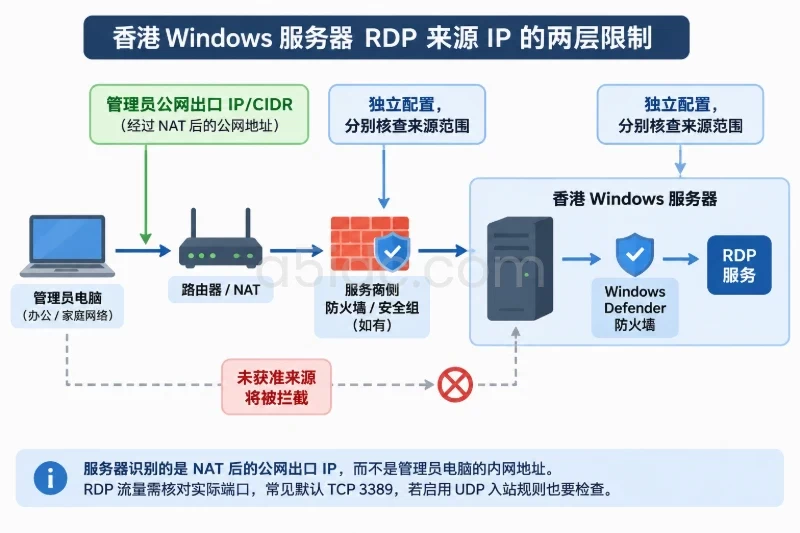
建议按以下顺序处理:先盘点公网端口和业务依赖,再限制 RDP(通常为 TCP 3389)的来源并启用网络级别身份验证;随后清理本地管理员和远程登录权限,限制 WinRM、SMB 等管理协议;最后完成补丁、主机防火墙和审计策略,并从允许和拒绝两个方向验证结果。香港服务器通常直接暴露公网地址,还可能同时提供 IPv4 和 IPv6,因此云平台安全组、上游防火墙与 Windows Defender 防火墙要保持一致。
Windows 服务器的远程访问与账户权限管理,也需要稳定、适配业务负载的硬件资源作为运行基础。A5数据提供香港物理服务器,涵盖入门建站、Xeon Gold 与 AMD EPYC 等配置,并有 SSD 或 NVMe 存储及不同带宽线路方案,可用于部署企业网站、业务后台、数据库和接口服务。多种处理器、内存与存储组合,为承载不同规模的 Windows 业务提供资源选择。
不要直接关闭端口或修改远程桌面端口。先在维护窗口内确认服务器当前监听的服务、绑定地址和进程:
Get-NetTCPConnection -State Listen |
    Sort-Object LocalPort |
    Select-Object LocalAddress,LocalPort,OwningProcess
再根据进程号确认服务名称:
Get-Process -Id <PID>
Get-CimInstance Win32_Service |
    Where-Object { $_.ProcessId -eq <PID> } |
    Select-Object Name,DisplayName,StartName,State
<PID> 替换为上一步得到的进程号。重点关注以下入口:
| 入口 | 常见用途 | 建议的公网边界 | 核验重点 |
|---|---|---|---|
| TCP 3389 | 远程桌面 | 仅允许固定办公出口、管理网段或受控跳板机 | 是否启用网络级别身份验证,是否存在广泛放行规则 |
| TCP 5985 | WinRM HTTP | 不建议直接暴露公网 | 是否由自动化平台或运维工具使用 |
| TCP 5986 | WinRM HTTPS | 仅允许管理来源地址 | 证书、监听地址和客户端信任关系 |
| TCP 445、139 | SMB 文件共享 | 通常仅允许内网或业务网段 | 是否存在文件共享、备份或域服务依赖 |
| TCP 80、443 | 网站或 API | 根据业务需要对公网开放 | 由 IIS、应用程序还是其他服务监听 |
| 动态 RPC 端口 | Windows 管理、域服务等 | 不应直接对公网开放 | 是否属于域控、远程管理或应用依赖 |
Windows Server 新版本通常使用 TCP 49152 至 65535 范围内的动态 RPC 端口,但具体情况应以角色和现有配置为准,不要仅凭端口号批量封禁。
香港服务器如果配置了 IPv6,不能只检查 IPv4。云平台安全组、Windows 防火墙规则和外部端口测试都要分别确认 IPv4 与 IPv6 的结果。管理人员的办公出口如果使用动态公网地址,建议先固定企业出口、使用受控管理网段或建立专门的管理入口,再配置白名单;不应因为地址变化而长期放开 0.0.0.0/0 或 ::/0。
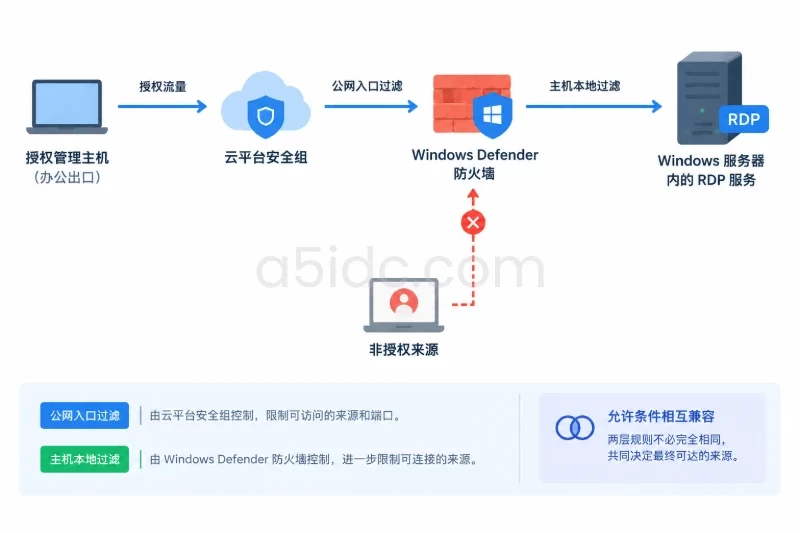
外部安全组负责在流量到达服务器前过滤,Windows Defender 防火墙负责主机本地过滤。两层规则不需要完全相同,但允许条件应相互兼容。例如,云平台允许 TCP 3389,而 Windows 防火墙只允许某个办公出口,最终仍然只有该出口能够连接。
先查看 Windows 防火墙状态:
Get-NetFirewallProfile |
    Format-Table Name,Enabled,DefaultInboundAction,DefaultOutboundAction
再检查现有入站允许规则:
Get-NetFirewallRule -Enabled True -Direction Inbound -Action Allow |
    Select-Object Name,DisplayName,Profile,Direction,Action
不要在没有备份和控制台入口的情况下直接把所有配置文件的默认入站策略改成阻止。已有服务器可能依赖远程备份、监控、域认证、应用集群或文件共享,粗暴修改可能导致业务中断或远程失联。
在调整 RDP、防火墙或管理员账户前,应至少满足以下条件:
如果服务器是域控制器,不要把普通虚拟机快照回滚当作主要恢复方案。域控制器应优先使用系统状态备份和受支持的恢复流程,避免目录服务出现时间回滚或复制异常。
远程桌面通常是 Windows 服务器最需要优先处理的入口。建议按以下顺序调整:
先筛选与远程桌面相关的规则。Windows 显示语言不同,规则名称可能是英文或中文,因此不要硬编码显示名称:
$rdpRules = Get-NetFirewallRule |
    Where-Object { $_.DisplayName -match 'Remote Desktop|远程桌面' }

$rdpRules |
    Format-Table Name,DisplayName,Enabled,Profile,Direction,Action
查看规则对应的端口和地址条件:
$rdpRules | Get-NetFirewallPortFilter
$rdpRules | Get-NetFirewallAddressFilter
如果确认某条规则是允许 RDP 的规则,可以将其来源限制为管理出口。例如,203.0.113.10/32 仅作为文档中的示例地址,实际操作时替换为企业固定公网地址:
Set-NetFirewallRule `
    -Name '<允许RDP规则的Name>' `
    -RemoteAddress '203.0.113.10/32'
如果当前存在面向所有地址的默认 RDP 允许规则,应先创建并测试新的限制规则,再停用旧规则。不要只新增一条白名单规则,却保留原来的 Any 来源允许规则,否则实际暴露面不会改变。
New-NetFirewallRule `
    -DisplayName 'A5IDC-RDP-AdminOnly' `
    -Direction Inbound `
    -Protocol TCP `
    -LocalPort 3389 `
    -RemoteAddress '203.0.113.10/32' `
    -Action Allow `
    -Profile Any
确认新规则已经生效并从允许来源连接成功后,再根据上一步列出的规则名称停用不再需要的广泛放行规则:
Disable-NetFirewallRule -Name '<原有广泛放行规则的Name>'
修改 RDP 端口只能减少部分自动化扫描噪声,不能替代来源限制、NLA 和账户保护。若确实需要改端口,应同步修改云平台安全组、Windows 防火墙、监控探针和运维工具,并确认目标端口没有被其他服务占用。远程桌面端口改动可能要求服务重启或重新建立连接,必须安排在维护窗口执行。
启用 NLA 前,先备份 RDP 相关注册表项:
New-Item -ItemType Directory -Path 'C:\SecureBackup' -Force

reg export `
    "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" `
    "C:\SecureBackup\RDP-Tcp.reg" /y
然后设置网络级别身份验证:
Set-ItemProperty `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' `
    -Name 'UserAuthentication' `
    -Type DWord `
    -Value 1
检查配置:
Get-ItemProperty `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' |
    Select-Object UserAuthentication
返回值为 1 通常表示要求网络级别身份验证。域环境中,如果组策略覆盖本地设置,应以组策略结果为准,使用以下命令确认策略来源:
gpresult /h C:\SecureBackup\gpresult.html
WinRM 的 5985 端口使用 HTTP,不应直接暴露在公网。若确实需要远程 PowerShell 管理,优先使用受限制的 5986 HTTPS 监听,并只允许管理平台来源访问。先检查 WinRM 监听器:
winrm enumerate winrm/config/listener
Get-NetTCPConnection -State Listen -LocalPort 5985,5986
如果服务器不依赖 WinRM、自动化编排、远程监控或配置管理,可以在确认依赖后停用其公网访问规则;不要只看到端口就直接停止服务。停止 WinRM 可能影响远程管理、部署脚本和监控任务,回退时应恢复原服务启动类型及防火墙规则。
SMB 的 445 和 139 端口应尽量限制在内网、备份网或业务网段。公网网站服务器通常不需要对外提供 SMB。对于仍需共享文件的服务器,先记录共享列表和客户端来源,再调整防火墙:
Get-SmbShare |
    Select-Object Name,Path,Description

Get-SmbServerConfiguration |
    Select-Object EnableSMB1Protocol,EnableSecuritySignature,RequireSecuritySignature
如果确认不存在旧设备依赖,可以评估关闭 SMBv1:
Set-SmbServerConfiguration -EnableSMB1Protocol $false -Force
该设置可能影响旧版扫描器、存储设备或过时客户端。执行前应完成兼容性测试,并记录原值,不能把它当作所有 Windows 服务器都能直接执行的无风险操作。
账户权限应按照“日常账户、运维管理员账户、服务账户”分开管理。日常办公账户不应长期属于本地 Administrators 组,服务账户也不应为了排除故障而直接加入管理员组。
成员服务器或工作组服务器可先查看本地用户和管理员组:
Get-LocalUser |
    Select-Object Name,Enabled,LastLogon,PasswordLastSet

Get-LocalGroupMember -Group 'Administrators'

Get-LocalGroupMember -Group 'Remote Desktop Users'
建议重点处理以下项目:
禁用账户属于高影响操作,可能中断计划任务、Windows 服务或备份任务。先用服务和计划任务查询其使用关系:
Get-CimInstance Win32_Service |
    Select-Object Name,StartName,State

Get-ScheduledTask |
    Select-Object TaskName,TaskPath,State
确认某个账户不再承担任务后再禁用:
Disable-LocalUser -Name '<待停用账户>'
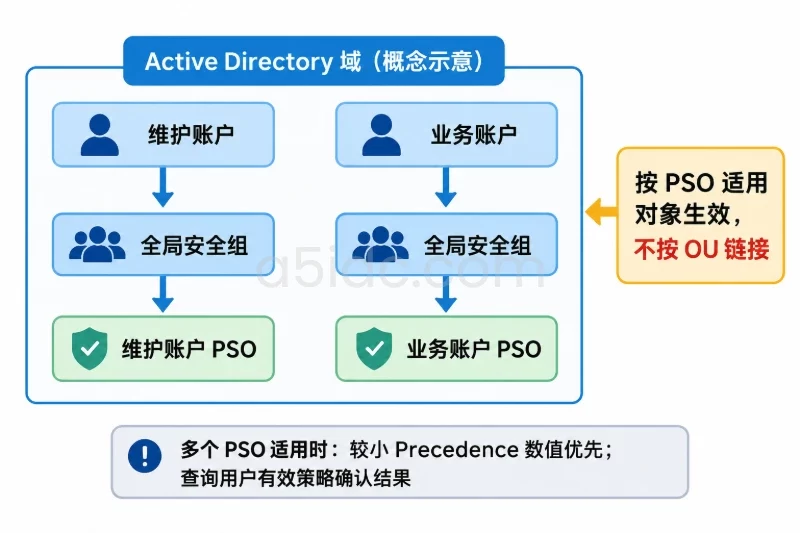
域控制器或域成员服务器的账户和组权限可能由 Active Directory 与组策略管理,不能只依赖 Get-LocalUser。在域环境中,应同时核对域组、本地组嵌套成员关系,以及“允许本地登录”“允许通过远程桌面服务登录”“拒绝通过远程桌面服务登录”等用户权限分配。
密码和锁定策略可作为基础控制。常见的起始参考值是密码长度不少于 14 位、连续失败 5 至 10 次后锁定、锁定持续约 15 分钟,但业务管理员数量、自动化任务和客服值守场景不同,不能机械套用。锁定阈值过低可能被攻击者利用来反复锁定管理员账户,导致管理中断。
本地策略可通过 secpol.msc 的“账户策略”和“本地策略”调整;域环境应通过组策略统一下发。修改前先查看现有值:
net accounts
auditpol /get /category:*
不要在没有确认服务账户和计划任务的情况下强制所有账户立即改密或设置过短的密码有效期。对于高权限账户,独立密码、多因素认证、登录来源限制和审计通常比单纯频繁改密码更有实际价值。
安全补丁应优先处理操作系统、远程桌面组件、身份认证组件、IIS/.NET、数据库和对公网服务相关的更新。Windows 更新不能只看“是否安装了最近一批补丁”,还要确认是否需要重启以及重启后业务是否恢复。
查看已安装更新:
Get-HotFix |
    Sort-Object InstalledOn -Descending |
    Select-Object -First 15 HotFixID,InstalledOn,Description
如果服务器使用 Microsoft Defender,可检查实时防护和病毒库时间:
Get-MpComputerStatus |
    Select-Object AntivirusEnabled,
                  RealTimeProtectionEnabled,
                  AntivirusSignatureLastUpdated,
                  AMServiceEnabled
在确认服务器由 Defender 负责防护且网络条件允许时,可更新签名:
Update-MpSignature
如果使用第三方安全软件,不要同时强制启用互相冲突的实时防护。补丁安装前应完成应用备份、数据库备份或系统状态备份,并预留重启窗口。补丁失败时,优先查看 Windows Update、CBS 和应用日志,不要立即批量卸载更新。
安全的防火墙基线通常是默认拒绝入站、按业务建立明确允许规则。每条允许规则至少应包含:
示例规则应避免使用面向全网的来源:
New-NetFirewallRule `
    -DisplayName 'A5IDC-HTTPS-Public' `
    -Direction Inbound `
    -Protocol TCP `
    -LocalPort 443 `
    -RemoteAddress Any `
    -Action Allow `
    -Profile Public
上述规则只适用于确实需要对公网提供 HTTPS 的应用服务器。数据库、SMB、WinRM、RPC 和 RDP 不应因为“服务器有公网 IP”就一并开放。
防火墙规则变更前,可以使用以下方式保存规则对象,便于人工比对:
Get-NetFirewallRule |
    Export-Clixml -Path 'C:\SecureBackup\firewall-rules.xml'
该文件用于保留变更前记录,不应直接当作任何版本 Windows 上的无条件恢复脚本。恢复时应根据变更记录逐条恢复规则,避免把已经废弃或存在风险的旧规则整体导回。
安全加固不能只测试“管理员能不能连上”,还要确认不应访问的来源确实被拒绝。测试应从一台授权管理主机和一台不在白名单内的测试主机分别执行,测试主机必须属于自己管理的地址范围。
在授权管理主机执行:
Test-NetConnection <服务器公网地址> -Port 3389
Test-NetConnection <服务器公网地址> -Port 5986
Test-NetConnection <服务器公网地址> -Port 445
结果中的 TcpTestSucceeded 为 True,只代表 TCP 建立成功,不代表账户认证成功,也不代表业务功能完整。对于不应开放的来源,预期结果应为连接失败或超时。
服务器本地再检查实际监听情况:
Get-NetTCPConnection -State Listen |
    Select-Object LocalAddress,LocalPort,OwningProcess
验收时可按下表记录:
| 检查项 | 通过条件 | 不通过时的处理 |
|---|---|---|
| RDP 来源 | 仅管理出口可建立 TCP 连接 | 检查云安全组、Windows 规则和 IPv6 规则 |
| NLA | 新建会话要求网络级别身份验证 | 检查组策略是否覆盖本地注册表 |
| 管理员组 | 只有必要的独立管理员账户或受控域组 | 核对嵌套组和临时授权 |
| WinRM | 未使用时公网不可达,使用时仅管理来源可达 | 检查 5985/5986 监听和防火墙 |
| SMB | 公网不可达,内网业务按需可达 | 核对共享依赖、备份和旧客户端 |
| 补丁 | 更新记录、重启状态和业务状态均正常 | 查看更新日志并安排维护窗口 |
| 审计 | 登录、失败登录、账户变更和提权事件可查询 | 调整审核策略和日志容量 |
确认管理员组和远程桌面组没有异常成员:
Get-LocalGroupMember -Group 'Administrators'
Get-LocalGroupMember -Group 'Remote Desktop Users'
检查常见安全事件:
Get-WinEvent -FilterHashtable @{
    LogName='Security'
    Id=4624,4625,4672,4720,4722,4724,4728,4732,1102
} -MaxEvents 50 |
    Select-Object TimeCreated,Id,ProviderName,Message
常见事件含义如下:
4624:成功登录;4625:登录失败;4672:为新登录分配特殊权限;4720、4722、4724:账户创建、启用或密码重置;4728、4732:域组或本地组增加成员;1102:安全审核日志被清除。RDP 相关日志还应检查:
应用和服务日志 → Microsoft → Windows → TerminalServices-LocalSessionManager。
服务器时间准确是审计关联的基础,香港本地时间通常为 UTC+8,但日志分析系统也可能统一使用 UTC。应确认时间源和日志平台的时区一致:
w32tm /query /status
安全日志容量过小会很快覆盖登录失败和账户变更记录。可先查看当前配置:
wevtutil gl Security
例如将安全日志容量调整为 256 MiB:
wevtutil sl Security /ms:268435456
这里的 268435456 是按字节计的 256 MiB。高频登录服务器可能需要更大的容量或集中转发。不要为了“清理空间”直接清除 Security 日志;应先归档或转发,并保留变更记录。
先区分是 TCP 不通、认证失败,还是账户被锁定:
Test-NetConnection。如果是来源地址变化导致白名单失效,应先把新的固定管理出口加入临时受控规则,验证成功后再删除旧地址。
管理员锁定时,先在安全日志中查找 4625,确认失败来源、时间和登录类型。重点排查:
不要为了立即恢复而关闭账户锁定策略或把账户重新加入 Administrators 组。应先停止异常来源、更新依赖凭据,再按照组织流程解锁账户。
如果业务服务在关闭 SMB、WinRM 或修改账户后停止,先查看服务的 StartName、事件日志和依赖关系,恢复原有规则或账户权限,再重新设计最小权限方案。服务恢复后要删除临时管理员权限,不能把临时措施保留为长期配置。
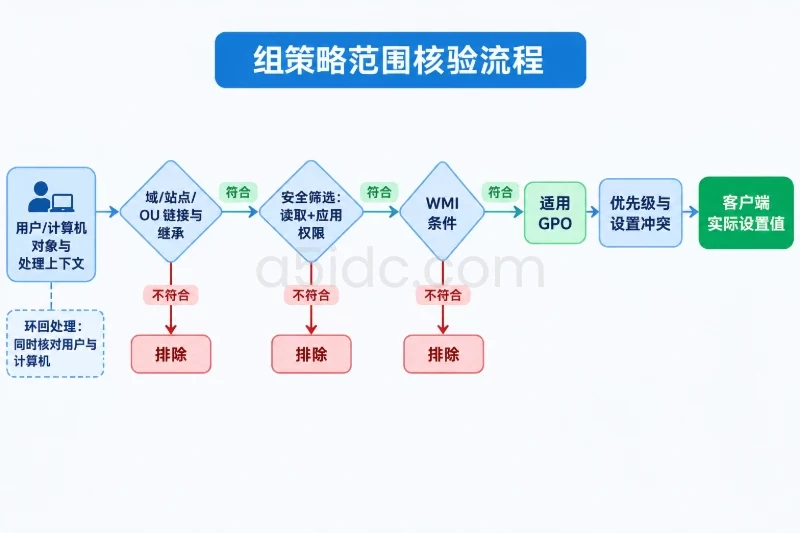
如果本地修改后很快恢复原值,通常是域组策略、配置管理平台或安全基线在重新下发。通过以下命令生成结果报告:
gpresult /h C:\SecureBackup\gpresult.html
同时确认变更平台是否存在定时任务。域策略应在测试组织单位或维护窗口内修改,避免直接在生产服务器上反复覆盖本地配置。
防火墙、RDP 认证和账户权限变更都可能造成远程失联。推荐采用“小批量、可验证、可回退”的方式:
RDP 注册表设置可以使用前面导出的文件恢复,但恢复后仍需检查组策略是否会再次覆盖:
reg import C:\SecureBackup\RDP-Tcp.reg
防火墙规则恢复应优先使用变更前记录,启用原来的具体规则,而不是执行“允许全部入站”的临时命令。若必须通过控制台抢修,应只恢复 RDP 所需的来源和端口,完成远程登录后立即重新收紧。
对于账户变更,应保留原账户名称、所属组、启用状态和服务依赖记录。不要在没有确认业务影响的情况下删除账户;优先禁用、观察、确认无依赖后再进入删除流程。涉及数据库、域控制器或关键业务服务器时,恢复动作应结合应用备份和系统状态备份执行。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4863.html