香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


要让 Linux 客户端顺利挂载 NFS 共享,挂载前不能只确认服务器目录存在。至少要核对客户端到服务器的路由和 TCP 2049 端口、服务器是否实际导出了该目录、客户端地址是否被允许、NFS 客户端工具是否安装,以及挂载后的用户是否具备对应的 UID/GID 权限。
下面以首次部署 NFSv4 为例,服务器地址为 192.168.10.10,客户端地址为 192.168.10.20,共享目录为服务器上的 /srv/nfs/share。示例同时给出 RHEL/Rocky/AlmaLinux 与 Debian/Ubuntu 的差异,命令输出属于预期结果示例,不代表已经在某台主机上执行。
本次示例采用 NFSv4,客户端通过 192.168.10.10:/ 挂载共享。服务器只允许 192.168.10.0/24 网段访问,不向其他网段开放。
| 检查项目 | 服务器要求 | 客户端要求 |
|---|---|---|
| 操作系统 | 支持 NFS 服务端组件 | 支持 NFS 客户端组件 |
| 网络地址 | 固定或可解析的服务器地址 | 能访问服务器地址 |
| NFS 版本 | 采用 NFSv4 或明确指定其他版本 | 挂载参数与服务器一致 |
| 防火墙 | 允许客户端访问 TCP 2049 | 出站访问未被策略拦截 |
| 共享路径 | 目录存在,磁盘空间足够 | 本地挂载点存在且未被业务占用 |
| 用户权限 | 导出规则和目录权限允许访问 | 本地用户 UID/GID 与服务器权限匹配 |
| 安全策略 | SELinux、AppArmor 等策略允许 nfsd 访问 | 本地安全策略允许挂载 NFS |
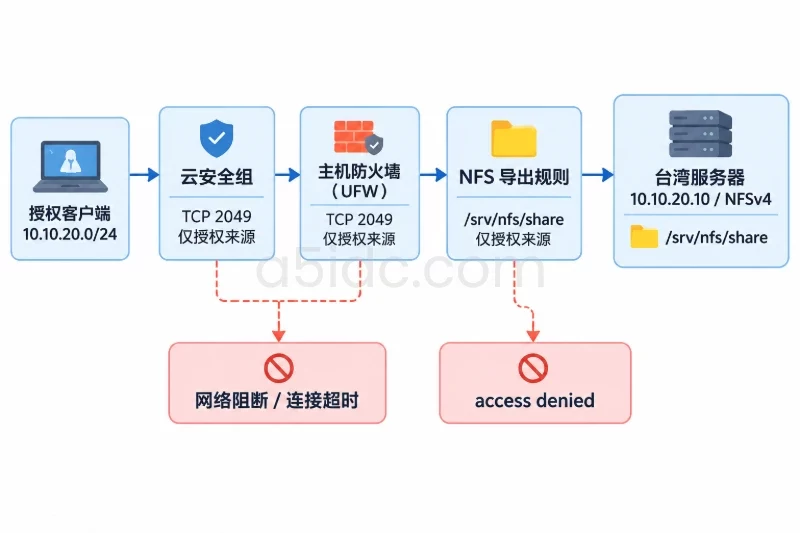
如果环境中存在多个网段、云安全组、交换机 ACL 或主机防火墙,应把“客户端能否访问服务器 TCP 2049”作为独立检查项,不要只根据 ping 结果判断。ICMP 可达并不代表 NFS 端口可用。
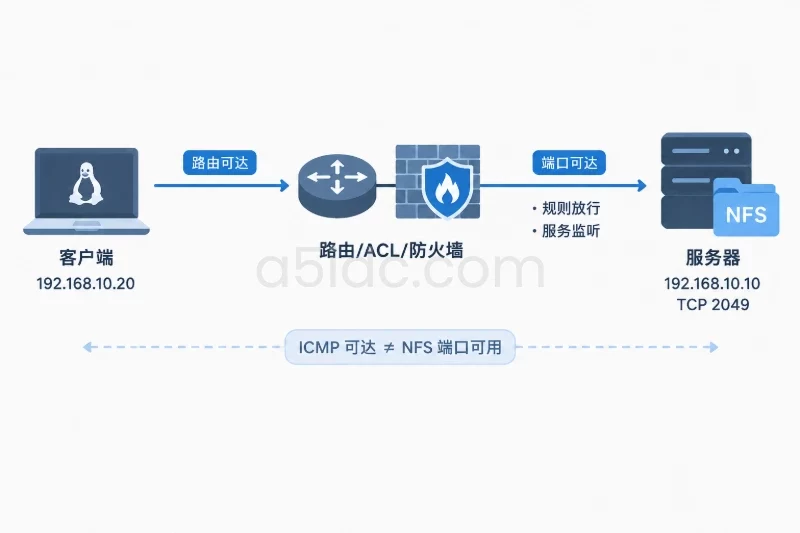
NFSv4 与 NFSv3 的网络要求也不同。NFSv4 通常以 TCP 2049 为核心端口;NFSv3 还涉及 rpcbind、mountd 等服务以及额外端口。如果没有兼容性要求,首次部署建议先统一使用 NFSv4,不要在遇到超时后直接改成 NFSv3。
在客户端查看系统版本:
cat /etc/os-release
RHEL、Rocky Linux、AlmaLinux 等系统安装客户端工具:
sudo dnf install -y nfs-utils
Debian、Ubuntu 等系统安装客户端工具:
sudo apt update
sudo apt install -y nfs-common
检查挂载帮助程序是否存在:
command -v mount.nfs
预期可以看到类似结果:
/usr/sbin/mount.nfs
如果没有 mount.nfs,即使服务器配置正确,客户端也可能提示 mount.nfs: command not found 或 bad option。此时先补齐客户端软件包,不要继续修改导出权限。
在客户端执行:
ip route get 192.168.10.10
预期能看到下一跳、出口网卡和源地址,例如:
192.168.10.10 dev ens160 src 192.168.10.20
如果返回 Network is unreachable,说明路由或网卡配置尚未完成。此时应先处理 VLAN、网关、路由表或云网络安全组,NFS 配置本身无法解决网络不可达问题。
如果使用主机名挂载,还要确认名称解析:
getent hosts nfs-server.example.lan
能够返回 192.168.10.10 才能继续使用主机名。首次部署时也可以直接使用 IP 地址,减少 DNS 故障对判断结果的干扰。
客户端安装了 nc 时执行:
nc -vz -w 3 192.168.10.10 2049
预期结果类似:
Connection to 192.168.10.10 2049 port [tcp/*] succeeded!
如果出现 Connection refused,通常表示服务器 NFS 服务未启动或端口未监听;如果出现 timed out,则更可能是主机防火墙、云安全组、网络 ACL 或路由策略丢弃了流量。
没有 nc 时,可以在服务器检查监听状态:
sudo ss -lntp | grep ':2049'
预期能看到 TCP 2049 监听。仅看到服务器网卡地址并不能证明客户端可以访问,还需要结合客户端端口测试判断。
客户端创建挂载点前,先检查目录是否已经存在内容:
sudo mkdir -p /mnt/nfs-share
sudo find /mnt/nfs-share -mindepth 1 -maxdepth 1 -print
如果命令返回了文件或子目录,不要直接挂载。挂载后,本地原有内容会被挂载的 NFS 文件系统遮住,卸载后才会重新出现。需要先确认这些内容是否属于其他业务,必要时完成备份或更换空目录。
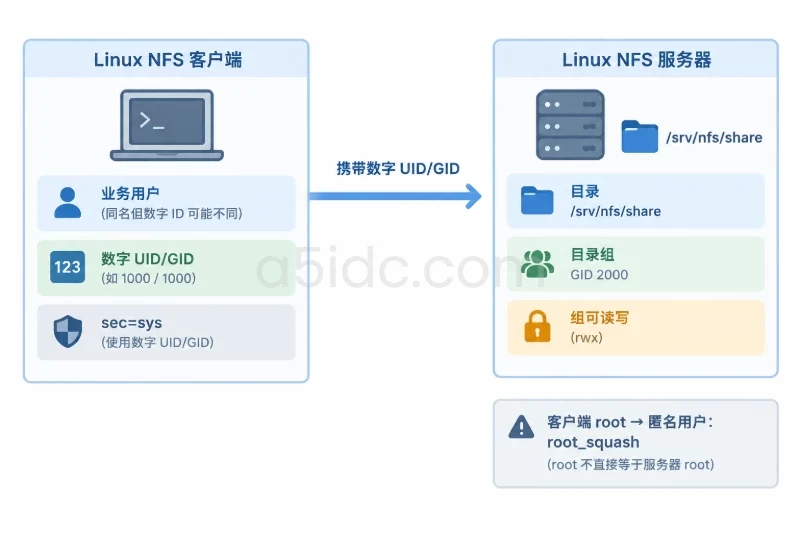
NFS 使用 sec=sys 时,服务器通常依据客户端传来的数字 UID/GID 进行权限判断。用户名相同但数字 ID 不同,仍然可能出现权限不一致。
在客户端查看当前用户:
id
在服务器查看共享目录及其数字属主:
ls -ldn /srv/nfs/share
例如服务器目录显示:
drwxrws--- 2 0 2000 4096 ... /srv/nfs/share
这里的 2000 是目录组 GID。客户端上用于访问共享的用户必须属于 GID 为 2000 的组,或者使用集中式身份服务统一 UID/GID。
生产环境不建议为了快速挂载而使用 chmod 777,也不建议未经确认对已有目录执行递归 chown 或 chmod。这些操作可能改变应用文件、日志目录或其他用户的数据访问边界。
在 NFS 服务器执行。
RHEL 系统:
sudo dnf install -y nfs-utils
Debian、Ubuntu 系统:
sudo apt update
sudo apt install -y nfs-kernel-server
确认服务名称:
systemctl list-unit-files | grep -E 'nfs-server|nfs-kernel-server'
RHEL 系统一般使用 nfs-server,Debian/Ubuntu 一般使用 nfs-kernel-server。
下面使用 GID 2000 作为示例。执行前先确认该 GID 没有被其他业务占用:
getent group 2000
如果没有返回结果,可以创建示例组:
if ! getent group nfs-share >/dev/null; then
    sudo groupadd --gid 2000 nfs-share
fi

sudo install -d -m 2770 -o root -g nfs-share /srv/nfs/share
检查结果:
ls -ldn /srv/nfs/share
预期类似:
drwxrws--- 2 0 2000 4096 ... /srv/nfs/share
目录的 2770 表示属主和组拥有读、写、进入权限,并通过 SGID 位让新建文件继承目录组。这里的权限只适合明确需要组内读写的示例场景。如果共享目录中已有数据,应先确认属主、ACL 和应用访问要求,再决定是否调整权限。
在客户端,如果本地用户需要直接读写该目录,也要让该用户属于对应 GID 的组。例如客户端已经存在 nfs-share 且 GID 为 2000 时:
id
sudo usermod -aG nfs-share "$USER"
重新登录会话后再检查:
id
如果生产环境使用 LDAP、AD 或其他集中式身份服务,应优先统一身份源,不要在两台机器上随意创建同名但不同数字 ID 的用户。
/etc/exports服务器上先保存现有配置。若服务器已经为其他业务提供 NFS,不要覆盖原文件:
if [ -e /etc/exports ]; then
    sudo cp -a /etc/exports /etc/exports.before-nfs
else
    sudo touch /etc/exports
fi
编辑配置文件:
sudo vi /etc/exports
加入以下一行:
/srv/nfs/share 192.168.10.0/24(rw,sync,root_squash,no_subtree_check,sec=sys,fsid=0)
参数含义如下:
rw:允许读写,若业务只读,应改为 ro。sync:服务器在确认写入请求前同步处理,数据一致性优先于写入延迟。root_squash:把客户端 root 映射为匿名用户,避免客户端 root 直接获得服务器 root 权限。no_subtree_check:避免子目录检查带来的路径变化问题,适合固定导出目录。sec=sys:使用 UID/GID 进行权限判断。fsid=0:把该目录作为本示例 NFSv4 的伪根,因此客户端挂载路径使用 服务器:/。如果只允许单个客户端访问,可以把网段改成单个 IP:
/srv/nfs/share 192.168.10.20(rw,sync,root_squash,no_subtree_check,sec=sys,fsid=0)
不要在没有访问边界要求时使用 *,否则可能让其他网络中的主机尝试访问共享。
执行:
sudo exportfs -rav
预期输出类似:
exporting 192.168.10.0/24:/srv/nfs/share
继续查看当前导出配置:
sudo exportfs -v
确认输出中包含正确的目录、允许网段和 root_squash。如果配置文件存在语法问题,exportfs 通常会给出错误行号,应先修正后再进行客户端挂载。
showmount -e 192.168.10.10 可以作为辅助检查,但它依赖 mountd,不能作为 NFSv4 是否可挂载的唯一依据。对于本示例,exportfs -v、TCP 2049 监听和实际挂载结果更有参考价值。
RHEL、Rocky Linux、AlmaLinux:
sudo systemctl enable --now nfs-server
sudo systemctl is-active nfs-server
Debian、Ubuntu:
sudo systemctl enable --now nfs-kernel-server
sudo systemctl is-active nfs-kernel-server
预期结果:
active
如果服务启动失败,先查看日志:
sudo journalctl -u nfs-server -b --no-pager
或:
sudo journalctl -u nfs-kernel-server -b --no-pager
本示例使用 NFSv4,至少要允许客户端网段访问 TCP 2049。防火墙调整会影响服务器网络访问,执行前应确认当前防火墙管理工具和区域配置,并保留撤销命令。
RHEL 系统使用 firewalld 时,可以添加只允许指定网段访问的规则:
sudo firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.10.0/24" port port="2049" protocol="tcp" accept'
sudo firewall-cmd --reload
sudo firewall-cmd --list-rich-rules
如果环境统一使用 firewalld 的 NFS 服务定义,也可以由网络管理员按现有区域策略放行 nfs 服务,但应避免无条件向所有来源开放。
Ubuntu 使用 UFW 时:
sudo ufw allow from 192.168.10.0/24 to any port 2049 proto tcp
sudo ufw status
云服务器还要同时检查云安全组或网络 ACL。主机防火墙显示允许,不代表云侧一定允许。
服务器启用了 SELinux 时,先查看状态:
getenforce
ls -Zd /srv/nfs/share
如果是 Enforcing,并且客户端挂载后读写失败,可以查看最近的拒绝记录:
sudo ausearch -m AVC -ts recent
确认确实是共享目录标签导致后,再按发行版策略为目录设置合适标签。例如:
sudo semanage fcontext -a -t public_content_rw_t '/srv/nfs/share(/.*)?'
sudo restorecon -Rv /srv/nfs/share
如果安全策略仍要求启用 NFS 写入布尔值,需经过安全评估后再执行:
sudo setsebool -P nfs_export_all_rw 1
该布尔值可能扩大服务器上多个 NFS 导出的写入权限,不应作为排障时的盲目“放开权限”命令。不要直接关闭 SELinux 来验证 NFS 是否可用。
sudo install -d -m 0755 /mnt/nfs-share
sudo find /mnt/nfs-share -mindepth 1 -maxdepth 1 -print
确认没有需要保留的本地文件后,执行 NFSv4 挂载:
sudo mount -t nfs4 -o vers=4.1,proto=tcp 192.168.10.10:/ /mnt/nfs-share
由于服务端配置了 fsid=0,客户端这里使用 192.168.10.10:/,而不是 /srv/nfs/share。
检查是否成功:
findmnt -T /mnt/nfs-share -o SOURCE,FSTYPE,OPTIONS,TARGET
预期形态:
SOURCE          FSTYPE OPTIONS                    TARGET
192.168.10.10:/ nfs4   rw,vers=4.1,proto=tcp     /mnt/nfs-share
也可以查看文件系统类型和容量:
df -hT /mnt/nfs-share
df 中的容量是服务器导出文件系统的容量,不一定等于客户端本地磁盘容量。
不要只用 root 验证。由于服务端启用了 root_squash,客户端 root 的权限可能被映射为匿名用户,root 测试结果不能代表普通业务用户。
以已经加入 nfs-share 组的业务用户执行:
test_file="/mnt/nfs-share/.nfs-mount-test-$(hostname -s)"
printf 'nfs-test\n' > "$test_file"
cat "$test_file"
rm -f "$test_file"
预期 cat 输出:
nfs-test
如果创建文件时报 Permission denied,先检查:
id
ls -ldn /mnt/nfs-share
重点确认客户端用户的数字 GID 是否包含服务器目录的组 GID。不要首先通过关闭 root_squash 或设置 777 来规避问题。
首次手动挂载和读写测试通过后,再写入客户端 /etc/fstab。修改前先备份:
sudo cp -a /etc/fstab /etc/fstab.before-nfs
加入:
192.168.10.10:/ /mnt/nfs-share nfs4 _netdev,vers=4.1,proto=tcp,nofail 0 0
参数说明:
_netdev:告知系统这是网络文件系统,避免在网络未就绪时按本地磁盘处理。vers=4.1:固定协议版本,便于排查版本差异。proto=tcp:明确使用 TCP。nofail:挂载失败时不阻塞系统启动,但也可能让业务在开机后暂时看不到共享。如果该共享是应用启动不可缺少的关键目录,不应不加判断地使用 nofail,需要结合 systemd 单元依赖和业务启动顺序设计。
验证 fstab 中的这条记录:
sudo umount /mnt/nfs-share
sudo mount /mnt/nfs-share
findmnt -T /mnt/nfs-share
如果执行 mount /mnt/nfs-share 成功,说明挂载点、源路径和 fstab 格式基本正确。不要在有大量其他挂载项的生产主机上直接使用 mount -a 作为唯一验证方式,因为它可能同时触发其他未验证的挂载配置。
| 现象 | 优先检查项目 | 处理方向 |
|---|---|---|
No route to host | 路由、网关、云网络 | 先修复网络,不修改 exports |
Connection timed out | 防火墙、安全组、TCP 2049 | 检查服务器监听和放行范围 |
Connection refused | NFS 服务状态、端口监听 | 启动正确的 NFS 服务并查看日志 |
access denied by server | /etc/exports 客户端地址 | 修正允许网段并执行 exportfs -rav |
| 挂载成功但无法写入 | UID/GID、目录权限、root_squash | 用实际业务用户检查 id 和 ls -ln |
mount.nfs 不存在 | 客户端软件包 | 安装 nfs-utils 或 nfs-common |
| NFSv4 路径错误 | fsid=0 与客户端源路径 | 本示例使用 服务器:/,不要直接拼服务器本地路径 |
| SELinux AVC 拒绝 | 标签和布尔值 | 查看 AVC,按策略修正,不要关闭 SELinux |
showmount 报 RPC 错误但 2049 可达 | NFSv4 与 mountd 差异 | 以实际 NFSv4 挂载和 findmnt 结果为准 |
处理异常时建议保持顺序:先查客户端路由,再查 TCP 2049,再查服务端导出,再查目录权限,最后检查 SELinux。这样可以避免在网络尚未打通时反复修改权限。
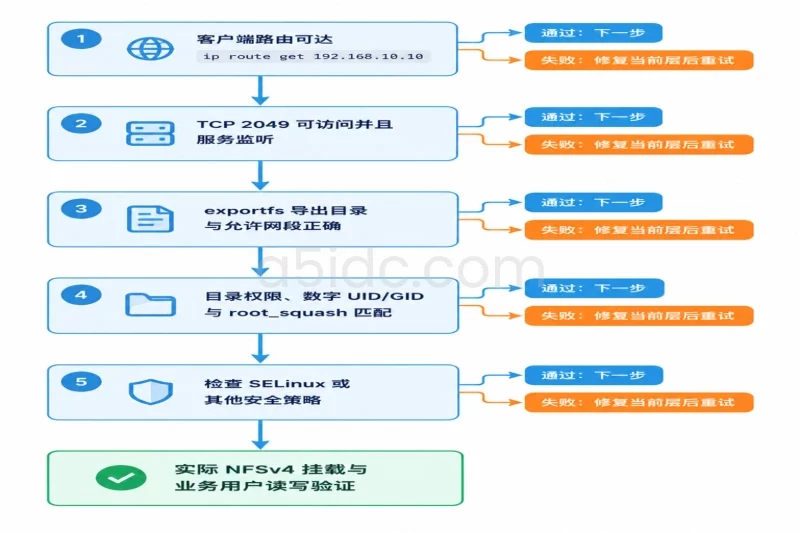
nfs-server 或 nfs-kernel-server 状态为 active。ss -lntp 能看到 TCP 2049 监听。exportfs -v 显示正确的共享目录和客户端网段。ip route get 192.168.10.10 返回正确出口。findmnt -T /mnt/nfs-share 显示 nfs4,源为 192.168.10.10:/。/etc/fstab 经过卸载后重新挂载验证。chmod 777 或关闭安全策略而扩大访问范围。先在客户端卸载共享:
sudo umount /mnt/nfs-share
如果提示目录忙,先查找占用进程:
sudo fuser -vm /mnt/nfs-share
确认业务进程已停止后再卸载,不建议把 umount -l 作为常规回滚手段。
删除或注释客户端 /etc/fstab 中新增的 NFS 行,并按需恢复备份:
sudo cp -a /etc/fstab.before-nfs /etc/fstab
恢复前必须确认备份文件确实是在本次修改前生成的,否则可能覆盖之后由其他任务加入的配置。
服务器端删除本次新增的 /etc/exports 行后重新加载:
sudo exportfs -ra
如果配置文件原本为空且本次部署没有其他 NFS 业务,可以停止服务;如果服务器还承载其他导出,不要直接停用全局 NFS 服务:
sudo systemctl disable --now nfs-server
防火墙回滚应使用与添加时完全对应的规则。例如 firewalld:
sudo firewall-cmd --permanent --remove-rich-rule='rule family="ipv4" source address="192.168.10.0/24" port port="2049" protocol="tcp" accept'
sudo firewall-cmd --reload
如果共享目录是本次新建且确认为空,只删除目录本身,不要使用未经核对路径的递归删除命令:
sudo find /srv/nfs/share -mindepth 1 -maxdepth 1 -print
sudo rmdir /srv/nfs/share
若目录中已有业务数据,应保留目录和数据,只回滚导出规则、服务配置与防火墙策略。这样既能撤销 NFS 访问,也不会把服务器原有文件误删。
NFS 文件共享可用于连接业务主机与集中存储资源。A5数据提供香港、美国、日本等地区的物理服务器,产品覆盖常规计算与存储需求,配有 NVMe、SSD 或大容量 HDD 等不同存储配置,可作为部署 NFS 服务、承载业务文件及归档数据的硬件基础;多地区资源也便于结合业务部署位置规划服务器布局。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4647.html