香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


日本服务器安装 PostgreSQL 17 后,首次启动前不应只检查软件包是否安装成功,还需要确认数据目录、版本、监听地址、端口、时区、字符集、认证规则和日志配置。日本机房本身不会强制 PostgreSQL 使用日本时区;是否设置为 Asia/Tokyo,应由应用的时间处理规范决定。
下面以 Ubuntu 22.04/24.04、PGDG 软件包、单实例 PostgreSQL 17 为例,演示从未部署到首次启动的实施顺序。命令适用于 Debian/Ubuntu 的 postgresql-common 管理方式;如果服务器运行 Rocky Linux、AlmaLinux 或其他发行版,不要直接执行 apt 命令,应先按对应发行版安装 PostgreSQL 17,再沿用配置核对和验证思路。
针对 PostgreSQL 17 这类数据库部署场景,A5数据提供日本物理服务器资源,覆盖 Xeon Gold、AMD EPYC 等平台,并配备 NVMe、SSD 或大容量 HDD 存储方案,可承载业务后台、数据库及接口服务。日本产品还提供 CN2、国际带宽以及 CTG 系列的 CIA、GIA、SoftBank 等线路选项,便于结合本地访问、跨境业务和数据规模构建相应的服务器环境。
先确认系统版本、内核架构、时间同步状态和 PostgreSQL 数据目录所在磁盘。首次部署建议使用具有 sudo 权限的独立运维账号,不要直接使用业务账号操作。
cat /etc/os-release
uname -m
timedatectl status
df -h /
df -h /var/lib
free -h
swapon --show
预期重点如下:
ID 应为 ubuntu 或 debian,并且版本属于计划使用的 PGDG 仓库范围。uname -m 通常为 x86_64 或 aarch64,软件源和服务器架构需要匹配。/var/lib 所在文件系统应为持久化磁盘,不应是重启后会清空的临时盘。timedatectl 显示系统时间未同步,先处理 NTP 或云平台时间同步问题。日本服务器常见的业务时区有两种处理方式:
| 场景 | PostgreSQL 时区建议 | 核验方式 |
|---|---|---|
| 应用统一保存和展示 UTC | timezone = 'UTC' | 查询 SHOW timezone; |
| 业务以日本本地时间作为默认会话时区 | timezone = 'Asia/Tokyo' | 查询 SHOW timezone; |
| 仅日志需要按日本时间查看 | timezone 可保持 UTC,单独设置 log_timezone | 查询 SHOW log_timezone; |
不要因为服务器位于日本就直接修改全机时区。执行 timedatectl set-timezone Asia/Tokyo 会影响系统日志、定时任务和其他服务,只有在确认整台服务器都采用日本时间时才使用。
先查看系统代号。不要把 jammy、noble 等代号手工猜写到不匹配的系统上。
. /etc/os-release
printf 'ID=%s\nVERSION_ID=%s\nVERSION_CODENAME=%s\n' \
  "$ID" "$VERSION_ID" "$VERSION_CODENAME"
确认是 Ubuntu 或 Debian 后,再配置 PGDG 软件源:
sudo install -d -m 0755 /etc/apt/keyrings

curl -fsSL https://www.postgresql.org/media/keys/ACCC4CF8.asc \
  | sudo tee /etc/apt/keyrings/postgresql.asc >/dev/null

echo "deb [signed-by=/etc/apt/keyrings/postgresql.asc] https://apt.postgresql.org/pub/repos/apt ${VERSION_CODENAME}-pgdg main" \
  | sudo tee /etc/apt/sources.list.d/pgdg.list >/dev/null

sudo apt-get update
apt-cache policy postgresql-17
预期能看到 Candidate 版本。如果没有候选版本,先检查以下项目,不要继续安装:
/etc/os-release 中的系统代号是否正确;/etc/apt/sources.list.d/pgdg.list 是否包含多余空格或错误代号。Debian/Ubuntu 软件包在安装时可能自动创建集群并启动服务。如果要求严格按照“先配置、后首次启动”的顺序,可以临时建立 policy-rc.d,阻止安装脚本启动服务。该文件如果原本已经存在,不要覆盖。
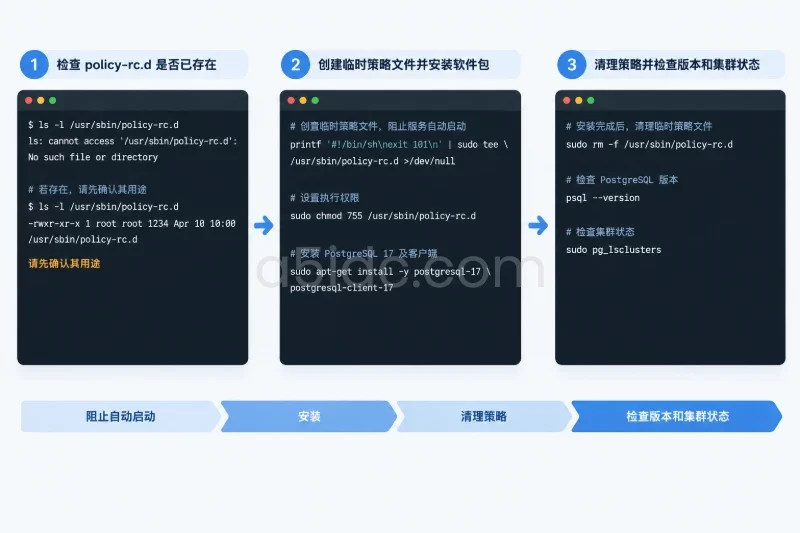
if [ -e /usr/sbin/policy-rc.d ]; then
  echo "/usr/sbin/policy-rc.d 已存在,请先确认其用途后再继续"
  exit 1
fi

printf '#!/bin/sh\nexit 101\n' \
  | sudo tee /usr/sbin/policy-rc.d >/dev/null
sudo chmod 755 /usr/sbin/policy-rc.d

cleanup_policy() {
  sudo rm -f /usr/sbin/policy-rc.d
}
trap cleanup_policy EXIT

sudo apt-get install -y postgresql-17 postgresql-client-17

trap - EXIT
cleanup_policy
如果安装中途失败,确认临时策略文件已经删除后再重试:
sudo rm -f /usr/sbin/policy-rc.d
随后检查版本和集群状态:
psql --version
sudo pg_lsclusters
预期版本应为 PostgreSQL 17.x,集群通常类似下面的状态。这里的输出仅用于说明格式,不代表实际执行记录:
Ver Cluster Port Status Owner    Data directory              Log file
17  main    5432 down   postgres /var/lib/postgresql/17/main /var/log/postgresql/postgresql-17-main.log
如果状态是 online,说明安装阶段已经启动过服务。对于新部署环境,可以先停止它,再进行配置:
sudo pg_ctlcluster 17 main stop
sudo pg_lsclusters
如果没有 17 main 集群,可以创建一个不自动启动的集群:
sudo pg_createcluster 17 main --start-conf=manual
sudo pg_lsclusters
停止服务或创建集群前,应确认这不是已经承载业务数据的现有实例。
Ubuntu/Debian 的 PostgreSQL 17 默认配置通常位于:
/etc/postgresql/17/main/postgresql.conf/etc/postgresql/17/main/pg_hba.conf/var/lib/postgresql/17/main先确认实际路径,不要只依赖默认值:
sudo pg_conftool 17 main show | grep -E '^(data_directory|config_file|hba_file|port|listen_addresses)'
sudo findmnt -T /var/lib/postgresql/17/main
在修改前建立备份。备份对象包括主配置文件、认证文件和集群创建配置。
BACKUP_DIR="/var/backups/postgresql-17-main-$(date +%Y%m%d%H%M%S)"

sudo install -d -m 700 "$BACKUP_DIR"
sudo cp -a /etc/postgresql/17/main/postgresql.conf "$BACKUP_DIR/"
sudo cp -a /etc/postgresql/17/main/pg_hba.conf "$BACKUP_DIR/"
sudo cp -a /etc/postgresql/17/main/postgresql.auto.conf "$BACKUP_DIR/" 2>/dev/null || true

printf '配置备份目录:%s\n' "$BACKUP_DIR"
为避免直接暴露数据库,首次启动建议只监听回环地址。如果应用和数据库部署在同一台日本服务器上,使用 127.0.0.1 即可。
为了减少对发行版默认配置的直接改动,可以使用 conf.d 文件:
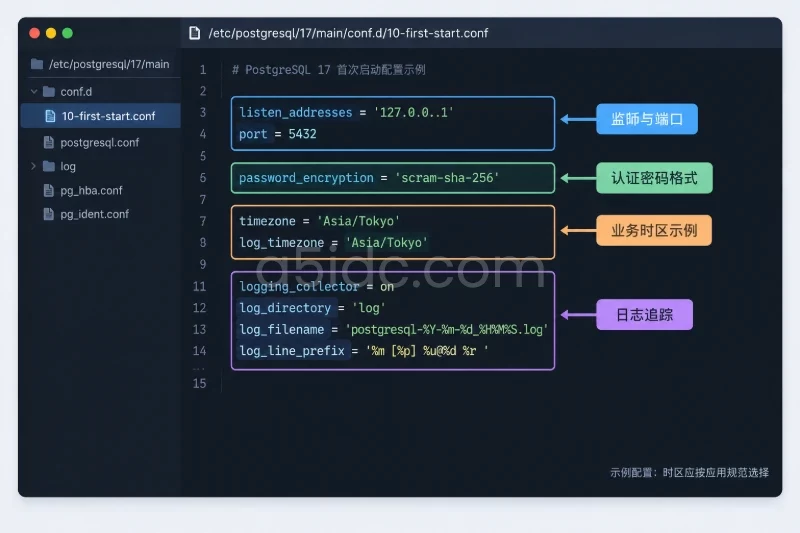
sudo install -d -o postgres -g postgres -m 750 \
  /etc/postgresql/17/main/conf.d

sudo tee /etc/postgresql/17/main/conf.d/10-first-start.conf >/dev/null <<'EOF'
# 首次部署示例配置;请根据业务时区二选一
listen_addresses = '127.0.0.1'
port = 5432

# 新建登录角色时使用 SCRAM 密码格式
password_encryption = 'scram-sha-256'

# 若业务默认采用日本本地时间,保留以下设置;
# 若应用统一使用 UTC,请改为 UTC
timezone = 'Asia/Tokyo'
log_timezone = 'Asia/Tokyo'

# 首次启动阶段保留可追踪日志
logging_collector = on
log_directory = 'log'
log_filename = 'postgresql-%Y-%m-%d_%H%M%S.log'
log_line_prefix = '%m [%p] %u@%d %r '
EOF

sudo chown root:postgres /etc/postgresql/17/main/conf.d/10-first-start.conf
sudo chmod 640 /etc/postgresql/17/main/conf.d/10-first-start.conf
检查主配置文件是否启用了 conf.d:
grep -nE '^[[:space:]]*include_dir[[:space:]]*=' \
  /etc/postgresql/17/main/postgresql.conf
如果没有活动的 include_dir 配置,可以追加:
echo "include_dir = 'conf.d'" \
  | sudo tee -a /etc/postgresql/17/main/postgresql.conf >/dev/null
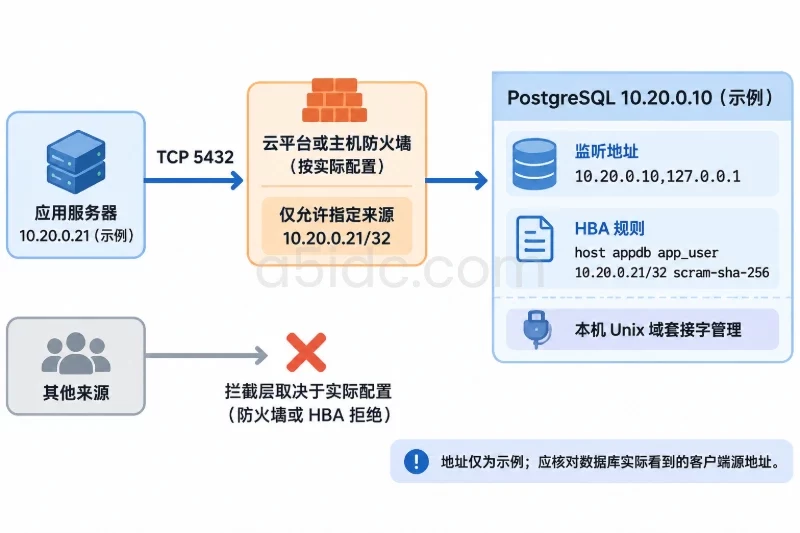
如果应用在独立服务器上,不能继续使用单纯的回环监听。应先查看本机地址:
ip -br address
然后把配置改成实际的私有地址,例如:
listen_addresses = '127.0.0.1,10.20.0.15'
优先监听内网地址,不建议首次部署直接使用:
listen_addresses = '*'
如果必须通过公网访问,应同时限制云防火墙、服务器防火墙和 pg_hba.conf 的来源地址,不能只修改监听地址。
pg_hba.conf 按从上到下的顺序匹配,第一条匹配规则生效。规则越宽泛,越应该放在后面。首次部署不建议使用 trust,否则只要能访问数据库端口,就可能绕过密码认证。
编辑文件:
sudoedit /etc/postgresql/17/main/pg_hba.conf
在保留管理员本地 peer 访问的基础上,确认活动规则接近下面的形式:
# 操作系统 postgres 用户可通过本地身份认证管理数据库
local   all             postgres                                peer

# 其他本地数据库用户使用 SCRAM 密码认证
local   all             all                                     scram-sha-256

# 本机 TCP 连接
host    all             all             127.0.0.1/32            scram-sha-256
host    all             all             ::1/128                 scram-sha-256

# 独立应用服务器示例:替换为实际数据库、角色和应用服务器 IP
# host  appdb           appuser         198.51.100.20/32        scram-sha-256
198.51.100.20 是文档示例地址,不能直接用于生产配置。实际规则应至少限定以下三个条件:
appdb;appuser;如果服务器只允许本机应用访问,删除或注释远程 host 规则即可。如果必须允许 IPv6,需要使用实际 IPv6 地址或受控网段,不要为了省事直接允许整个公网地址范围。
服务器位于日本,不代表数据库必须使用日文操作系统区域设置。大多数应用优先确认数据库编码为 UTF8,排序规则则根据应用的检索和排序要求决定。
先检查系统可用区域:
locale
locale -a | grep -Ei 'utf-8|utf8|ja[_-]JP|C\.UTF-8'
如果业务明确要求日文排序、大小写或特定语言规则,应在空集群初始化前确定。对于尚未写入任何业务数据的新集群,可以重新创建为 ICU 区域设置:
sudo pg_dropcluster --stop 17 main
sudo pg_createcluster 17 main --start-conf=manual -- \
  --locale-provider=icu \
  --icu-locale=ja-JP \
  --encoding=UTF8
pg_dropcluster 会删除该集群的数据目录。该命令只适用于确认集群为空、已经完成配置备份且没有任何需要保留的数据的情况。若集群已有数据,应先使用逻辑备份导出,再创建新集群并恢复,不能直接删除。
如果没有明确的日文排序要求,建议不要为了“日本服务器”这一地域条件重新初始化集群。首次启动后通过 SQL 验证即可:
SHOW server_encoding;
SHOW lc_collate;
SHOW lc_ctype;
确认配置文件已经保存、pg_hba.conf 中没有宽泛的公网允许规则后,启动 PostgreSQL 17 的 main 集群:
sudo pg_ctlcluster 17 main start
sudo pg_ctlcluster 17 main status
sudo pg_lsclusters
预期状态为 online,端口通常为 5432。如果不需要自动启动,先不要执行 systemctl enable,完成验证后再设置开机启动。
检查端口监听:
sudo ss -lntp | grep -E '(:5432[[:space:]])'
使用回环地址探测数据库:
pg_isready -h 127.0.0.1 -p 5432 -d postgres
预期结果类似:
127.0.0.1:5432 - accepting connections
pg_isready 只能说明服务接受连接,不能证明认证规则、字符集和应用角色都正确,还需要继续执行 SQL 核验。
使用系统 postgres 账号通过本地 peer 认证连接:
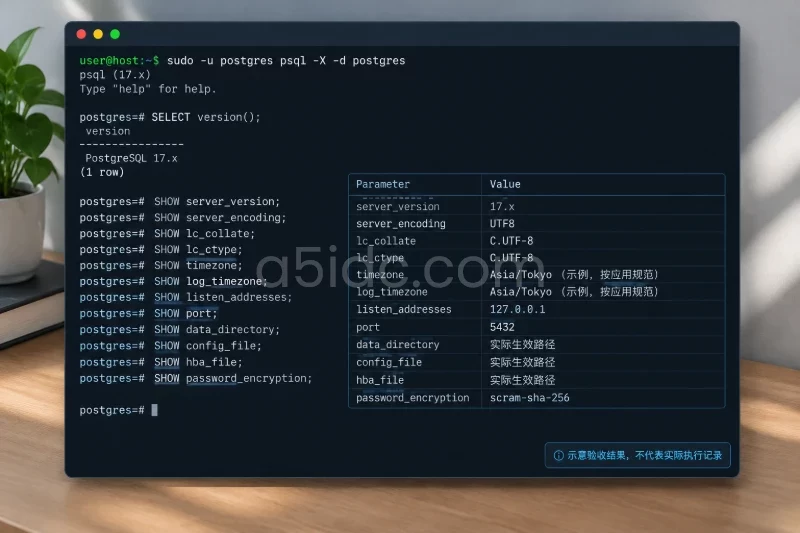
sudo -u postgres psql -X -d postgres <<'SQL'
SELECT version();

SHOW server_version;
SHOW server_encoding;
SHOW lc_collate;
SHOW lc_ctype;
SHOW timezone;
SHOW log_timezone;
SHOW listen_addresses;
SHOW port;
SHOW data_directory;
SHOW config_file;
SHOW hba_file;
SHOW password_encryption;
SQL
重点检查以下结果:
server_version 为 17.x;server_encoding 为 UTF8;timezone 和 log_timezone 与应用约定一致;listen_addresses 没有超出计划开放范围;port 与防火墙、应用连接串一致;data_directory 位于持久化磁盘;config_file 和 hba_file 是实际正在使用的文件,而不是误改了其他路径。再检查配置文件和 HBA 文件解析错误:
sudo -u postgres psql -X -d postgres <<'SQL'
SELECT name, setting, applied, error
FROM pg_file_settings
WHERE error IS NOT NULL;

SELECT line_number, type, database, user_name, address, auth_method, error
FROM pg_hba_file_rules
WHERE error IS NOT NULL;
SQL
正常情况下两条查询都应无返回行。如果存在错误,先不要通过 reload 或重启反复尝试,应根据 name、line_number 和 error 修正对应文件。
如果应用需要远程或本地密码认证,应在空集群完成初始角色配置。不要把真实密码直接写在命令行中,以免进入 Shell 历史记录。
sudo -u postgres psql -X -d postgres
在 psql 中执行:
CREATE ROLE appuser LOGIN;
CREATE DATABASE appdb OWNER appuser;
\password appuser
\q
如果角色或数据库已经存在,不要重复执行 CREATE,可以先查询:
sudo -u postgres psql -X -d postgres -c \
  "SELECT rolname, rolcanlogin FROM pg_roles WHERE rolname = 'appuser';"

sudo -u postgres psql -X -d postgres -c \
  "SELECT datname, pg_get_userbyid(datdba) AS owner FROM pg_database WHERE datname = 'appdb';"
本机验证密码认证:
psql -h 127.0.0.1 -p 5432 -U appuser -d appdb -W \
  -c "SELECT current_user, current_database(), now();"
如果应用在另一台服务器上,从应用服务器执行相同的连接测试。不要用 -h 省略主机参数,否则可能走 Unix Socket,无法验证远程监听、防火墙和远程 HBA 规则:
psql -h DB_PRIVATE_IP -p 5432 -U appuser -d appdb -W \
  -c "SELECT inet_client_addr(), current_user, current_database();"
如果启用了云防火墙或 UFW,放行规则必须限制应用源地址。以 UFW 为例:
sudo ufw status verbose
sudo ufw allow from APP_SERVER_IP to any port 5432 proto tcp
该命令会改变服务器入站访问范围,执行前应确认 APP_SERVER_IP 是固定且可信的地址。回滚规则:
sudo ufw delete allow from APP_SERVER_IP to any port 5432 proto tcp
只有在版本、配置、认证和连接测试都成功后,才设置开机启动:
sudo systemctl enable postgresql
sudo systemctl is-enabled postgresql
检查集群服务状态:
sudo systemctl status postgresql@17-main --no-pager
查看最近启动日志:
sudo journalctl -u postgresql@17-main -n 100 --no-pager
如果日志目录配置为相对路径 log,还可以检查数据目录下的日志:
sudo find /var/lib/postgresql/17/main/log \
  -maxdepth 1 -type f -printf '%TY-%Tm-%Td %TH:%TM %p\n' \
  2>/dev/null | tail
如果启动时报 Address already in use,先确认占用者:
sudo ss -lntp | grep -E '(:5432[[:space:]])'
sudo pg_lsclusters
不要直接终止占用进程。若是另一套 PostgreSQL 集群,应先确认其用途;若是其他服务,则应评估改 PostgreSQL 端口还是调整其他服务。修改端口后,必须同步修改应用连接串、防火墙规则和监控探针。
先查看服务日志:
sudo journalctl -u postgresql@17-main -n 100 --no-pager
常见原因包括:
timezone 拼写错误;listen_addresses 引号不完整;conf.d 文件权限或路径错误;pg_hba.conf 的字段数量不正确。如果确认是本次新增文件造成的错误,可以先移走该文件再启动验证。该操作会撤销本次新增配置,但不会删除数据:
sudo mv /etc/postgresql/17/main/conf.d/10-first-start.conf \
  /etc/postgresql/17/main/conf.d/10-first-start.conf.disabled

sudo pg_ctlcluster 17 main start
no pg_hba.conf entry 或密码认证失败先确认客户端实际连接参数:
psql -h DB_PRIVATE_IP -p 5432 -U appuser -d appdb -W
然后检查:
appdb;appuser;appuser 是否具有 LOGIN 属性;修改 HBA 后执行:
sudo pg_ctlcluster 17 main reload
不要把认证方式临时改成 trust 来绕过问题。应修复数据库、角色、源地址和规则顺序。
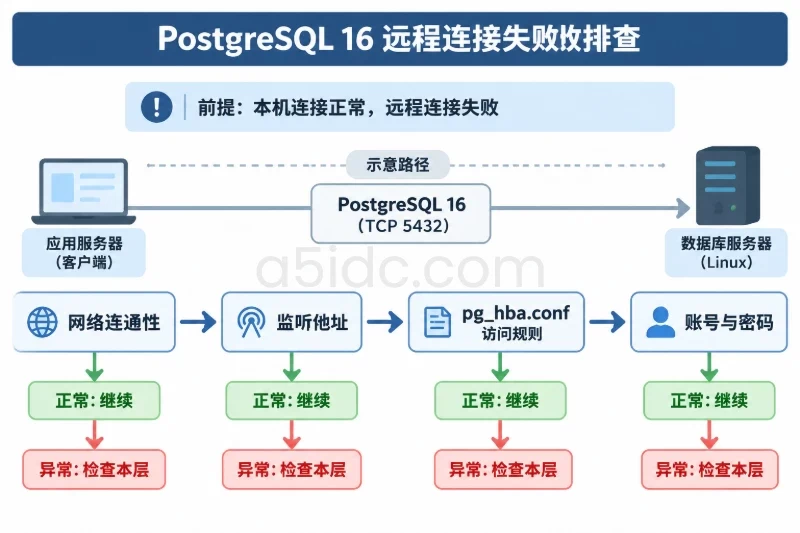
按由外到内的顺序检查:
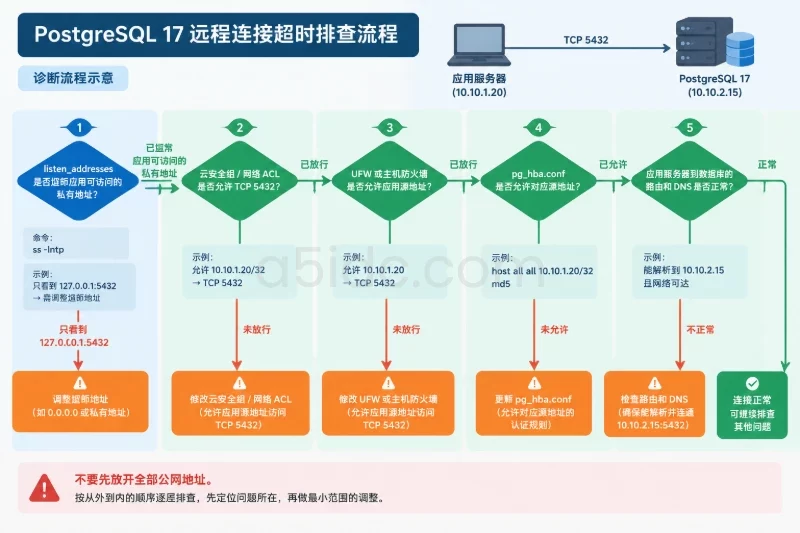
pg_hba.conf 是否允许对应源地址;数据库端执行:
sudo ss -lntp | grep -E '(:5432[[:space:]])'
如果只看到 127.0.0.1:5432,远程连接必然无法建立,需要调整 listen_addresses。如果端口已经监听在私有地址但远程超时,则继续检查云防火墙和主机防火墙,不要先放开全部公网地址。
首次启动完成后,至少保留以下验收结果:
psql --version 和 SHOW server_version; 均确认版本为 PostgreSQL 17;pg_lsclusters 显示 17 main 为 online;pg_isready 返回 accepting connections;SHOW server_encoding; 返回 UTF8;timezone、log_timezone 与应用时间规范一致;listen_addresses 仅包含必要的回环或私有地址;pg_file_settings 和 pg_hba_file_rules 没有错误;如果首次启动后需要回滚配置,先停止服务。该操作会断开现有数据库连接,只适用于已确认可以中断服务的场景:
sudo pg_ctlcluster 17 main stop
将前面备份目录中的文件恢复到实际配置路径:
BACKUP_DIR="/var/backups/postgresql-17-main-YYYYMMDDHHMMSS"

sudo cp -a "$BACKUP_DIR/postgresql.conf" \
  /etc/postgresql/17/main/postgresql.conf

sudo cp -a "$BACKUP_DIR/pg_hba.conf" \
  /etc/postgresql/17/main/pg_hba.conf

sudo rm -f /etc/postgresql/17/main/conf.d/10-first-start.conf
sudo pg_ctlcluster 17 main start
如果只是撤销公网或内网访问,还应同步删除云防火墙、UFW 和 pg_hba.conf 中对应的放行规则。只有在确认集群为空、数据已备份且需要彻底撤销初始化时,才考虑使用 pg_dropcluster --stop 17 main;该命令会删除集群数据目录,不能作为普通配置回滚手段。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4358.html