香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次在日本机房部署 Debian,基础目标应限定为:系统能稳定启动、管理员可通过 SSH 登录、软件源与 DNS 正常、时间和时区正确、关键服务状态清晰,并且在启用防火墙后仍能从外部重新连接。完成这些检查后,才适合继续部署网站、数据库或其他业务组件。
以下步骤适用于通过服务商镜像或 ISO 安装的 Debian 12/13 amd64 服务器,默认使用 systemd,服务器拥有公网 IPv4;如果同时分配了 IPv6,也会在验证环节单独检查。日本机房主要影响网络路径、DNS 访问和时区选择,不会改变 Debian 的基础配置方法。
Debian 的基础配置方法不因机房位置而改变,但服务器所在地区、硬件资源和网络线路会影响其承载的业务场景。A5数据提供日本物理服务器,涵盖 Xeon Gold 与 AMD EPYC 平台,并有 NVMe、SSD、大容量 HDD 及多种线路方案,可为日本本地网站、业务后台、数据库和文件存储提供部署资源。不同配置也便于匹配从常规服务到较高计算与存储需求的业务。
开始前准备以下信息:
jp-deb-01。如果服务商提供 Debian 镜像,优先选择官方 Debian 12 或 Debian 13 镜像,并选择与业务软件兼容的架构。单用途服务器通常不需要安装桌面环境;通过 ISO 安装时,选择 SSH server 和标准系统工具即可。
分区方面,首次部署不必为了“精细化”而复杂配置。按服务商默认的引导分区、根分区和交换空间方案安装即可,但要确认根分区能够覆盖系统更新、日志和后续软件包的空间需求。生产环境如已有明确的数据盘、备份盘或加密要求,应在安装前确定,避免安装完成后重新调整分区。
通过控制台或初始 SSH 会话登录服务器。先不要修改 SSH 配置,记录系统当前状态:
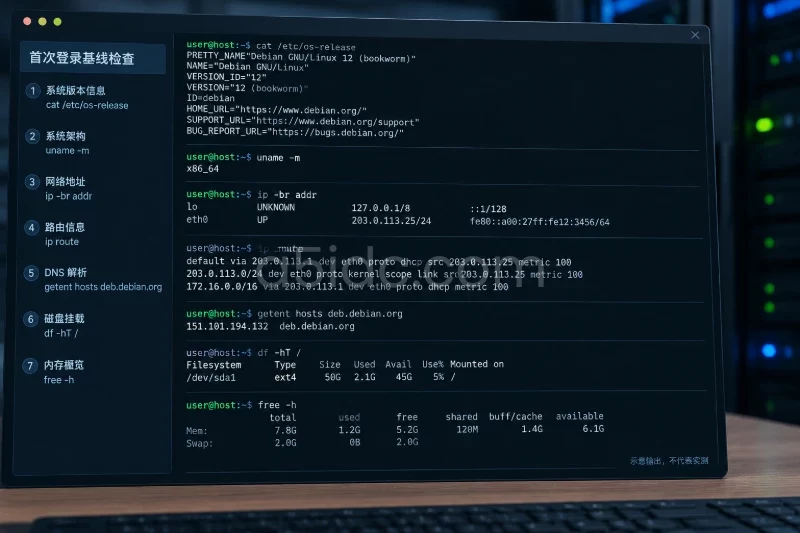
cat /etc/os-release
uname -m
ip -br addr
ip route
getent hosts deb.debian.org
df -hT /
free -h
正常情况下可以看到:
/etc/os-release 中包含 Debian 版本信息;uname -m 返回 x86_64 或服务商实际提供的架构;ip -br addr 显示公网地址;ip route 存在 default 默认路由;getent hosts deb.debian.org 返回一个或多个地址;如果没有公网地址、默认路由或 DNS 结果,不要继续执行软件升级。此时应先在服务商控制台核对网卡、静态网络参数、网关和安全组。
先更新索引,再执行系统升级:
apt-get update
apt-get full-upgrade -y
apt-get update 的重点是检查软件源和 DNS;full-upgrade 允许 Debian 根据依赖关系安装或移除必要的软件包。首次安装完成后,升级可能包含内核、OpenSSH 或 systemd,因此执行前应确保已有控制台入口。
完成后安装本流程需要的基础工具:
apt-get install -y \
  sudo \
  openssh-server \
  ca-certificates \
  curl \
  locales \
  systemd-timesyncd
检查软件包状态:
dpkg --audit
apt-get check
systemctl is-active ssh
预期结果是 dpkg --audit 没有输出,apt-get check 没有依赖错误,SSH 服务返回 active。如果 SSH 服务尚未启动,可以执行:
systemctl enable --now ssh
如果 apt-get update 报 Temporary failure resolving,通常是 DNS 或默认路由问题;如果报 404 Not Found,则应检查 /etc/apt/sources.list 和 /etc/apt/sources.list.d/ 中的软件源是否仍指向有效的 Debian 版本;如果出现锁文件错误,应先确认没有其他 apt 进程运行,不要直接删除锁文件。
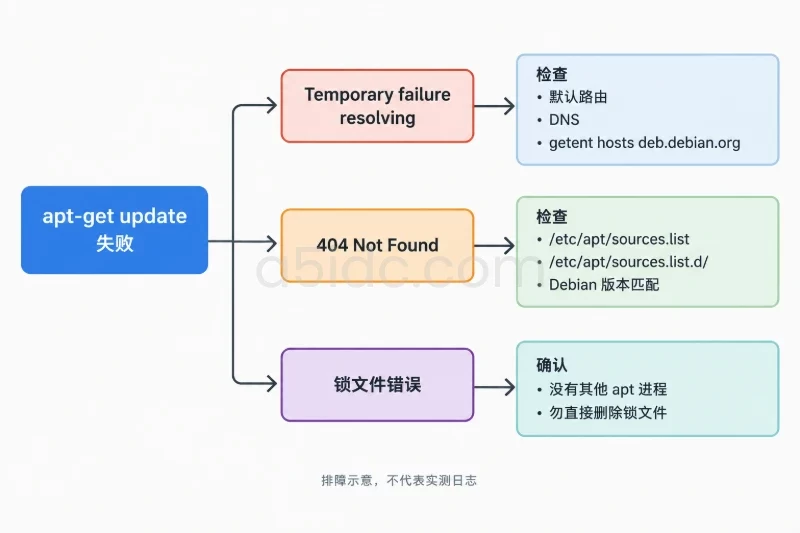
可以使用以下命令查看软件源,不要在未确认版本的情况下盲目替换镜像地址:
grep -RhsE '^(deb|Types:|URIs:|Suites:)' \
  /etc/apt/sources.list \
  /etc/apt/sources.list.d/ 2>/dev/null
不要把所有日常操作都建立在 root 账户上。使用初始 root 会话创建一个普通管理员账户:
adduser --gecos "" deploy
usermod -aG sudo deploy
adduser 会要求为 deploy 设置密码。此密码主要用于首次配置和 sudo 验证,后续可以根据实际安全策略停用密码登录。
在本地电脑上,将 SSH 公钥复制到服务器。下面的 203.0.113.10 只是文档示例,执行时替换为服务器公网地址:
SERVER_IP=203.0.113.10
ssh-copy-id -i ~/.ssh/id_ed25519.pub deploy@"$SERVER_IP"
如果本地没有 ssh-copy-id,也可以通过控制台把公钥写入服务器:
install -d -m 700 -o deploy -g deploy /home/deploy/.ssh
然后将本地 ~/.ssh/id_ed25519.pub 的整行内容写入 /home/deploy/.ssh/authorized_keys,并修正权限:
chown deploy:deploy /home/deploy/.ssh/authorized_keys
chmod 600 /home/deploy/.ssh/authorized_keys
不要把私钥复制到服务器,也不要把示例公钥原样写入生产环境。
先不要关闭当前 root 会话,另开一个终端测试密钥登录:
ssh -o IdentitiesOnly=yes \
  -i ~/.ssh/id_ed25519 \
  deploy@203.0.113.10
登录后执行:
id
sudo -v
sudo id
正常结果应包含:
id 显示当前用户为 deploy;sudo -v 能完成权限验证;sudo id 返回 uid=0(root)。如果密钥登录失败,优先检查权限和 SSH 日志:
stat -c '%a %U:%G %n' \
  /home/deploy \
  /home/deploy/.ssh \
  /home/deploy/.ssh/authorized_keys

journalctl -u ssh -b --no-pager
只有在新账户能够通过密钥登录并获得 sudo 权限后,才修改 SSH 策略。先备份主配置文件:
cp -a /etc/ssh/sshd_config \
  /etc/ssh/sshd_config.bak.$(date +%Y%m%d%H%M%S)

mkdir -p /etc/ssh/sshd_config.d
写入独立的配置片段:
cat >/etc/ssh/sshd_config.d/10-baseline.conf <<'EOF'
PubkeyAuthentication yes
PermitRootLogin no
PasswordAuthentication no
KbdInteractiveAuthentication no
EOF
检查语法并重新加载 SSH:
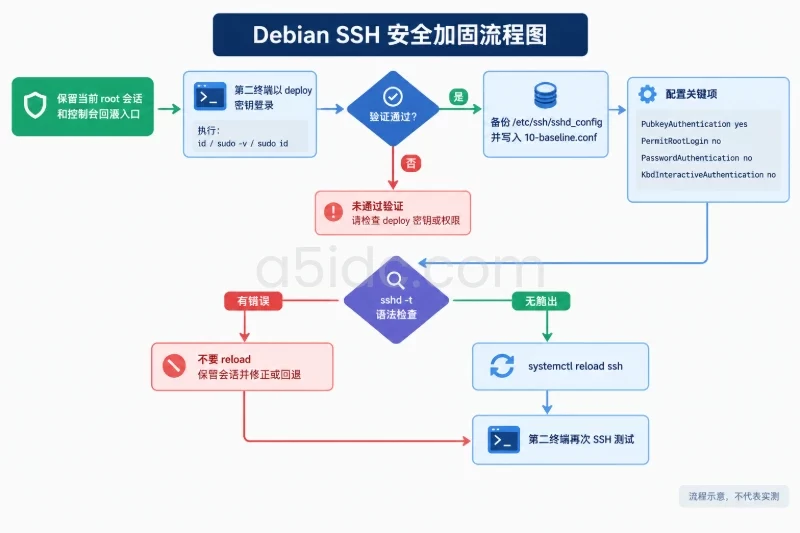
sshd -t
systemctl reload ssh
sshd -t 没有输出表示语法检查通过。重新加载后,仍要从第二个终端再次测试:
ssh -o IdentitiesOnly=yes \
  -i ~/.ssh/id_ed25519 \
  deploy@203.0.113.10
如果服务商的救援流程依赖 root 密码 SSH,或者当前只有 root 能够恢复系统,则不要直接设置 PermitRootLogin no;可以先使用 PermitRootLogin prohibit-password,保留 root 密钥登录能力,待带外恢复路径验证完成后再收紧策略。
为服务器设置容易识别的主机名:
hostnamectl set-hostname jp-deb-01
hostnamectl --static
主机名应能反映用途或编号,不建议使用包含公网 IP、账户密码或业务客户名称的字符串。
日本机房通常可以使用东京时区:
timedatectl set-timezone Asia/Tokyo
timedatectl set-ntp true
systemctl enable --now systemd-timesyncd
如果团队统一采用 UTC,则不要设置为 Asia/Tokyo,而应保持 Etc/UTC。时区只影响本地显示和日志时间,不会改变网络位置,也不会改变服务器的实际系统时间源。
timedatectl status
systemctl is-active systemd-timesyncd
date -R
稳定状态下,timedatectl status 应显示目标时区,且 System clock synchronized 最终变为 yes。刚启动时间同步服务时,短时间显示 no 并不一定代表失败,可稍等后再次检查:
timedatectl timesync-status
如果时间始终未同步,检查 DNS、默认路由以及服务商是否限制 UDP 123。不要因为同步未立即完成就手动修改系统时间,否则会影响证书校验、日志排序和定时任务。
如果服务商已经提供安全组或边界防火墙,优先在服务商侧只放行必要端口,系统内可以暂时不启用第二层策略。若没有上游防火墙,可以使用 Debian 的 nftables。
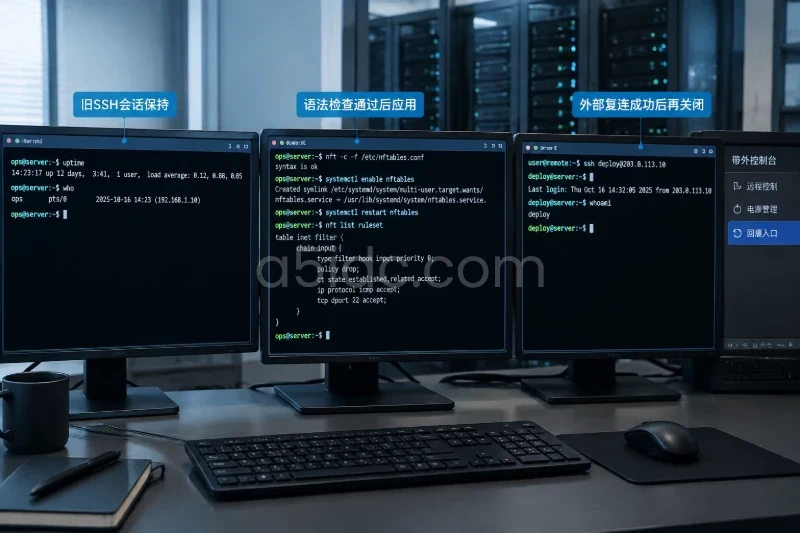
防火墙调整会影响远程连接。执行前必须保留当前 SSH 会话、确认 SSH 端口,并准备好控制台回滚入口。下面的示例只放行:
如果 SSH 使用的不是 22 端口,应先把配置中的 22 改成实际端口;不要直接照抄。
apt-get install -y nftables
cp -a /etc/nftables.conf \
  /etc/nftables.conf.before-baseline 2>/dev/null || true
配置文件示例:
#!/usr/sbin/nft -f

flush ruleset

table inet filter {
    chain input {
        type filter hook input priority filter; policy drop;

        iifname "lo" accept
        ct state established,related accept
        ip protocol icmp accept
        ip6 nexthdr icmpv6 accept
        tcp dport 22 accept
    }

    chain forward {
        type filter hook forward priority filter; policy drop;
    }

    chain output {
        type filter hook output priority filter; policy accept;
    }
}
写入 /etc/nftables.conf 后,先只检查语法,不要立即应用:
nft -c -f /etc/nftables.conf
没有报错后再启用:
systemctl enable nftables
systemctl restart nftables
nft list ruleset
保持原 SSH 会话不动,再从外部重新建立一次 SSH 连接。确认新连接成功后,才可以关闭旧会话。
如果服务器稍后要运行网站,还需要在规则中明确放行 TCP 80 和 443;本流程不预先开放业务端口,避免在业务尚未部署时暴露无用服务。
重启不是每次都必须执行。如果系统升级更换了内核或关键 systemd 组件,应在确认 SSH 和控制台均可用后安排重启:
if [ -e /var/run/reboot-required ]; then
  echo "REBOOT_REQUIRED"
else
  echo "NO_REBOOT_MARKER"
fi
需要重启时执行:
systemctl reboot
等待服务器恢复后,通过 deploy 密钥重新登录,并按下面的清单验收。
| 检查项 | 命令 | 合格表现 |
|---|---|---|
| 系统版本 | cat /etc/os-release | 显示预期 Debian 版本 |
| 网络地址 | ip -br addr | 公网地址和网卡状态正常 |
| 默认路由 | ip route | 存在 default 路由 |
| DNS | getent hosts deb.debian.org | 能返回解析地址 |
| 外网 HTTPS | curl -fsSI --max-time 10 https://deb.debian.org/ | 返回 HTTP 响应,无连接超时 |
| SSH 服务 | systemctl is-active ssh | 返回 active |
| 管理权限 | sudo id | 返回 root 身份 |
| 时间同步 | timedatectl status | 时区正确,时间最终同步 |
| 防火墙 | nft list ruleset | 规则存在,SSH 端口已放行 |
| 监听端口 | ss -lntup | 只出现预期服务 |
| 失败服务 | systemctl --failed --no-pager | 没有不明的 failed 单元 |
| 磁盘空间 | df -hT | 根分区和数据分区有足够余量 |
| 包管理状态 | dpkg --audit && apt-get check | 没有未配置或依赖错误 |
网络验证可以进一步执行:
ip route get 1.1.1.1
getent hosts security.debian.org
curl -fsSI --max-time 10 https://security.debian.org/
ping 被服务商或上游网络丢弃并不一定表示服务器不可用,因此应以路由、DNS、HTTPS 和 SSH 等实际业务路径为准。若服务器配置了 IPv6,单独检查:
ip -6 addr
ip -6 route
curl -6 -fsSI --max-time 10 https://deb.debian.org/
IPv6 没有地址或默认路由时,不要凭猜测手动添加网关;应以服务商提供的前缀和路由参数为准。
检查监听服务:
ss -lntup
首次基础配置阶段,通常只应看到 SSH 以及服务商必要的管理组件。如果出现未知的公网监听端口,先确认对应进程:
ps -fp <PID>
systemctl status <服务名> --no-pager
不要仅凭端口号判断服务用途,也不要在未确认依赖关系时直接停止进程。
按由外到内的顺序检查:
ip route
cat /etc/resolv.conf
getent hosts deb.debian.org
apt-get update
没有默认路由时,检查服务商网络参数;有路由但无法解析时,检查 DNS 配置;能够解析但 apt 仍失败时,查看软件源格式和 Debian 版本是否匹配。不要把 DNS 失败误判为日本机房线路故障。
保留旧会话,通过控制台执行:
sshd -t
journalctl -u ssh -b --no-pager
namei -l /home/deploy/.ssh/authorized_keys
重点检查公钥是否完整、目录是否属于 deploy、.ssh 是否为 700、authorized_keys 是否为 600。如果 SSH 配置语法错误,可以先移除本次新增的配置片段,再重新加载:
rm -f /etc/ssh/sshd_config.d/10-baseline.conf
sshd -t && systemctl reload ssh
这里的删除操作仅针对本次创建的文件,执行前应确认路径没有写错。
通过服务商控制台进入系统,先查看当前规则:
nft list ruleset
若确认是本次规则导致的阻断,可以临时清空规则恢复控制台或 SSH 通道:
nft flush ruleset
这会移除当前 nftables 规则,可能使服务器暴露所有监听端口,只适合在带外控制台或已有上游防火墙保护时使用。恢复连接后,应修正配置文件,再进行语法检查和重新加载。
如果升级过程中断开或提示未配置完成,先确认没有其他 apt 进程:
ps -ef | grep -E '[a]pt|[d]pkg'
确认没有并行包管理进程后,再执行:
dpkg --configure -a
apt-get -f install
apt-get update
如果升级涉及内核且服务器无法正常启动,应使用服务商救援模式或快照恢复,不建议在无法确认依赖关系时强行降级系统包。
正式交付前,至少确认以下项目:
deploy 账户能够通过密钥登录,并能执行 sudo。sshd -t,并已确认 root、密码登录策略符合实际恢复方案。dpkg --audit 和 apt-get check 无错误。ss -lntup 中没有无法解释的公网监听服务。回滚时按影响范围处理:
/etc/ssh/sshd_config.d/10-baseline.conf,执行 sshd -t 后重新加载 SSH。nft flush ruleset,再恢复 /etc/nftables.conf.before-baseline,检查无误后重新加载。deploy,避免把回滚通道一并移除。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4348.html