香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


美国服务器首次部署 IIS 网站时,先核对 Windows Server 版本和 IIS 角色,再确认网站绑定端口、应用池运行模式以及应用所需运行时。端口不是只看 IIS 配置:IIS 绑定、Windows 防火墙、云平台安全组或机房边界防火墙必须同时放行,外部访问才会成功。
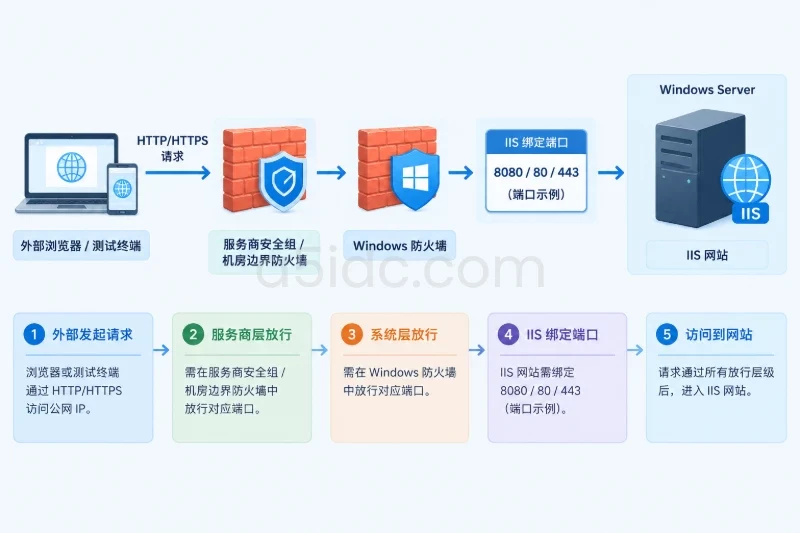
常见的临时验证方式是使用未被占用的 HTTP 端口,例如 8080;网站确认无误后,再根据实际域名规划使用 80 或 443。应用池则要与应用类型匹配:ASP.NET Framework 通常使用 v4.0,ASP.NET Core 通常使用“无托管代码”,静态网站不依赖 .NET 托管运行时。以下步骤以 Windows Server、IIS 10、PowerShell 管理方式为例,示例路径和端口可按实际环境替换。
针对面向美国用户的网站、业务后台和接口服务,A5数据提供美国物理服务器资源,涵盖Xeon与AMD EPYC平台,并配备NVMe存储、不同内存规格及CN2 GIA等线路方案,为Windows Server与IIS网站部署提供独立的计算、存储和网络资源基础。对于多站点或业务系统,还可结合美国多IP服务器及相应带宽配置,承载网站访问、数据库和跨境业务应用。
执行部署前,需要具备以下条件:
C:\Sites\A5Example。8080。如果服务器上已经运行其他 IIS 网站,不要直接停止默认站点或删除现有绑定。首次部署建议使用新的站点名称、目录、应用池和端口,避免影响已有业务。
使用管理员 PowerShell 执行:
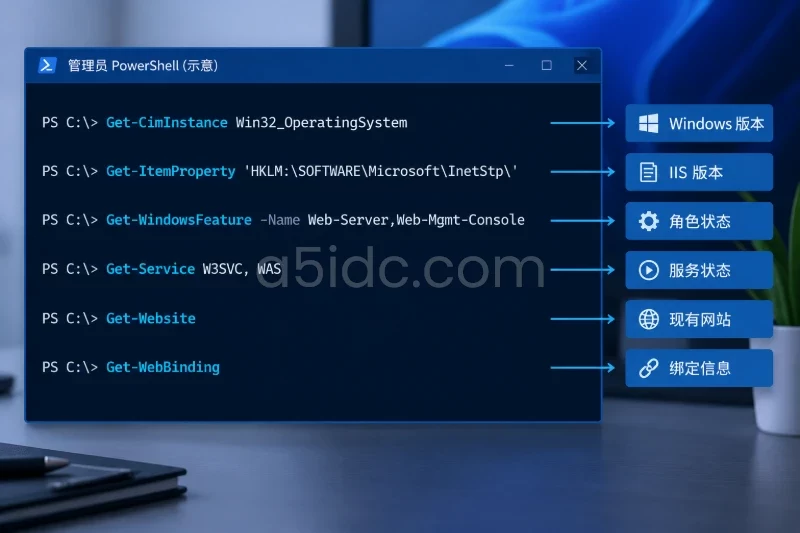
Get-CimInstance Win32_OperatingSystem |
    Select-Object Caption, Version, BuildNumber, OSArchitecture

Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\InetStp\' |
    Select-Object MajorVersion, MinorVersion

Get-WindowsFeature -Name Web-Server,Web-Mgmt-Console

Get-Service W3SVC, WAS

Get-Website |
    Select-Object Name, ID, State, PhysicalPath

Get-WebBinding |
    Select-Object ItemXPath, protocol, bindingInformation
重点看以下结果:
Caption 和 BuildNumber 用于记录具体 Windows 版本。MajorVersion 和 MinorVersion 用于确认 IIS 主版本,不要只凭系统名称推断。Web-Server 的安装状态应为 Installed。W3SVC 是 IIS Web 服务,WAS 是 Windows Process Activation Service,二者通常都应处于 Running。bindingInformation 一般显示为 IP:端口:主机名,例如 <em>:80: 或 </em>:8080:www.example.com。如果 Get-WindowsFeature 命令不存在,当前系统可能不是 Windows Server,或者 PowerShell 环境不完整。此时应先确认系统版本,不要直接套用 Windows Server 角色安装命令。
如果服务器已有其他站点,先备份 IIS 配置:
& "$env:windir\system32\inetsrv\appcmd.exe" add backup "Before-A5Example"
该备份主要用于恢复 applicationHost.config。如果网站目录中已有文件,部署前还应复制到独立备份目录或制作云服务器快照。不要在未确认备份的情况下,用发布包直接覆盖生产目录。
如果前面的结果中 Web-Server 显示为 Installed,可以跳过安装,仅继续核对角色服务和运行状态。
如果没有安装,在确认服务器没有其他 Web 服务依赖后执行:
Install-WindowsFeature -Name Web-Server -IncludeManagementTools
安装完成后再次验证:
Get-WindowsFeature -Name Web-Server,Web-Mgmt-Console
Get-Service W3SVC, WAS
预期结果是:
Web-Server 状态为 Installed。W3SVC 和 WAS 服务存在并正在运行。Start-Service WAS
Start-Service W3SVC
如果启动失败,应先查看事件日志和服务依赖关系,不要连续重复启动。IIS 角色安装或服务重启会影响同一台服务器上的已有网站,生产环境应选择业务低峰期操作。
不同应用需要的角色服务不同,不要把所有 IIS 组件无差别安装。
| 应用类型 | 应用池运行时 | 常见 IIS 组件或依赖 | 核对重点 |
|---|---|---|---|
| 静态 HTML、CSS、JavaScript | 无托管代码 | 静态内容、默认文档 | 首页文件和目录权限 |
| ASP.NET Framework | v4.0 | ASP.NET 4.x、.NET Extensibility、ISAPI 相关组件 | 目标 Framework 版本和应用池模式 |
| ASP.NET Core | 无托管代码 | IIS Web Server、对应 .NET Hosting Bundle | AspNetCoreModuleV2、发布目录中的 web.config |
| 其他 FastCGI 应用 | 通常为无托管代码 | FastCGI 和对应运行时 | 运行时路径、进程权限和环境变量 |
例如,ASP.NET Framework 应用可以按实际需要安装 ASP.NET 4.x 组件:
Install-WindowsFeature -Name Web-Static-Content,Web-Default-Doc,Web-Http-Logging,Web-Asp-Net45
ASP.NET Core 应用不应把 v4.0 当作应用运行时。它通常需要在服务器上安装与应用匹配的 .NET Hosting Bundle,并确保发布目录包含正确的 web.config。Hosting Bundle 的具体版本应以应用目标框架为准,不能仅依据服务器是 Windows Server 2019 或 2022 来猜测。
以下以 C:\Sites\A5Example 为例:
New-Item -ItemType Directory -Path 'C:\Sites\A5Example' -Force
如果发布包位于 C:\Deploy\A5Example,可以复制到目标目录:
robocopy 'C:\Deploy\A5Example' 'C:\Sites\A5Example' /E /COPY:DAT /R:1 /W:1
robocopy 返回码为 0 到 7 时通常表示复制完成或存在可接受的文件差异,但仍应检查目标目录。该命令会覆盖目标目录中同名文件,因此只适合空目录或已经完成备份的目录。
Get-ChildItem 'C:\Sites\A5Example' -Force |
    Select-Object Name, Length, LastWriteTime
ASP.NET Framework 应用通常应能看到 web.config、bin 等文件;ASP.NET Core 发布目录通常包含应用 DLL、依赖文件、配置文件和 IIS 使用的 web.config。静态网站至少应有 index.html 或配置中的默认文档。
应用池默认使用虚拟账户 IIS AppPool\应用池名称。创建应用池后,再授予该账户读取和执行权限:
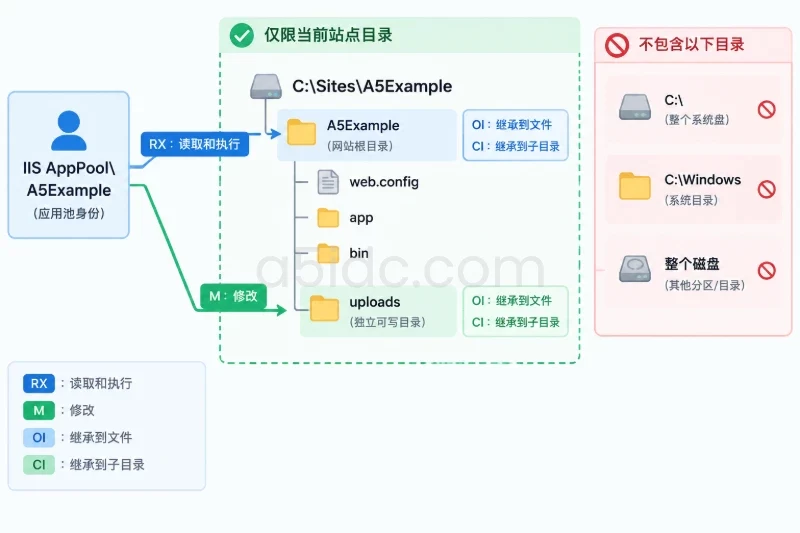
icacls 'C:\Sites\A5Example' /grant 'IIS AppPool\A5Example:(OI)(CI)(RX)'
如果应用需要上传文件、生成缓存或写日志,不要直接给整个网站根目录授予完全控制权限。建议单独创建可写目录,只对该目录授予修改权限:
New-Item -ItemType Directory -Path 'C:\Sites\A5Example\uploads' -Force

icacls 'C:\Sites\A5Example\uploads' `
    /grant 'IIS AppPool\A5Example:(OI)(CI)(M)'
其中:
RX 表示读取和执行。M 表示修改。OI 和 CI 用于让权限继承到文件和子目录。权限变更会扩大应用进程可访问范围,应限制在当前站点目录,不要直接对 C:\、C:\Windows 或整个磁盘授权。
导入 IIS 管理模块并创建应用池:
Import-Module WebAdministration

New-WebAppPool -Name 'A5Example'
设置常规应用池参数:
Set-ItemProperty "IIS:\AppPools\A5Example" `
    -Name managedPipelineMode `
    -Value Integrated

Set-ItemProperty "IIS:\AppPools\A5Example" `
    -Name processModel.identityType `
    -Value ApplicationPoolIdentity
Integrated 是大多数现代 IIS 应用的常用管道模式。只有明确要求经典模式的旧应用,才考虑使用 Classic。
ASP.NET Framework 4.x 应用一般使用:
Set-ItemProperty "IIS:\AppPools\A5Example" `
    -Name managedRuntimeVersion `
    -Value 'v4.0'
这里的 v4.0 是 IIS 应用池标识,不代表服务器只能安装 .NET Framework 4.0。Framework 4.x 通常共用 CLR 4,因此需要进一步确认应用的目标版本和服务器已安装的 Framework 组件。
可以查看 .NET Framework 4.x 注册信息:
Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\NET Framework Setup\NDP\v4\Full' |
    Select-Object Release
如果应用依赖特定版本的第三方组件,还要在应用日志中核对实际加载情况。
ASP.NET Core 应用通常设置为“无托管代码”:
Set-ItemProperty "IIS:\AppPools\A5Example" `
    -Name managedRuntimeVersion `
    -Value ''
然后检查 IIS ASP.NET Core 模块:
Get-WebGlobalModule |
    Where-Object { $_.Name -match 'AspNetCore' } |
    Select-Object Name, Image
能够看到类似 AspNetCoreModuleV2 的模块名称,说明 IIS 具备对应模块。若没有该模块,ASP.NET Core 应用即使目录和端口正确,也可能在启动时出现 500.19、500.30 或 502.5 等错误。
64 位 Windows Server 上,默认不应随意开启 32 位应用模式。只有应用明确依赖 32 位组件时,才设置:
Set-ItemProperty "IIS:\AppPools\A5Example" `
    -Name enable32BitAppOnWin64 `
    -Value $true
如果应用及其依赖全部为 64 位,保持 False 更合适。设置错误可能导致 DLL 加载失败或应用池启动后立即停止。
首次验证建议使用尚未占用的 8080 端口:
New-Website `
    -Name 'A5Example' `
    -PhysicalPath 'C:\Sites\A5Example' `
    -ApplicationPool 'A5Example' `
    -Port 8080 `
    -IPAddress '*'
这里的 * 表示绑定到所有未指定的本机 IP。创建完成后查看站点和绑定:
Get-Website -Name 'A5Example' |
    Select-Object Name, ID, State, PhysicalPath

Get-WebBinding -Name 'A5Example' |
    Select-Object protocol, bindingInformation
预期绑定类似:
http *:8080:
如果使用域名绑定,则绑定应包含主机名,例如:
http *:8080:www.example.com
主机名绑定适合多站点共用同一个 IP 和端口的场景。测试时必须使用对应域名,否则 IIS 可能匹配不到目标站点。
不要因为网站通常使用 80 或 443,就直接把新站点切换到这些端口。先执行:
Get-WebBinding |
    Sort-Object bindingInformation |
    Format-Table protocol, bindingInformation, ItemXPath

Get-NetTCPConnection -State Listen |
    Where-Object { $_.LocalPort -in 80, 443, 8080 } |
    Select-Object LocalAddress, LocalPort, OwningProcess
如果 80 端口已经被默认网站或其他服务使用,应先确认该服务归属:
Get-Process -Id <进程ID>
不要停止不明进程,也不要删除未知站点的绑定。可以继续使用 8080 进行首次验证,或者在确认旧站点已下线并完成备份后,再重新规划 80 端口。
443 除了端口未占用,还需要正确的 HTTPS 证书和证书绑定。只确认端口空闲,并不代表 HTTPS 已配置完成。
如果确定 8080 只用于当前网站,可以创建明确命名的入站规则:
New-NetFirewallRule `
    -DisplayName 'IIS A5Example HTTP 8080' `
    -Direction Inbound `
    -Protocol TCP `
    -LocalPort 8080 `
    -Action Allow `
    -Profile Domain,Private,Public
防火墙调整会改变服务器入站范围。只放行网站实际需要的 TCP 端口,不要为了测试开放数据库、远程管理或其他无关端口。执行前记录规则名称,便于回滚。
检查规则:
Get-NetFirewallRule -DisplayName 'IIS A5Example HTTP 8080' |
    Select-Object DisplayName, Enabled, Direction, Action, Profile

Get-NetFirewallPortFilter |
    Where-Object { $_.LocalPort -eq '8080' }
美国服务器的入站流量通常还可能经过云平台安全组、VPS 控制台防火墙或机房边界策略。Windows 防火墙显示允许,只能说明操作系统本地规则没有拦截,不能证明公网端口已经开放。
应在服务商控制台确认:
Start-WebAppPool -Name 'A5Example'
Start-Website -Name 'A5Example'

Get-WebAppPoolState -Name 'A5Example'

Get-Website -Name 'A5Example' |
    Select-Object Name, State, PhysicalPath
预期结果:
Started。Started。如果应用池刚启动就停止,不要反复执行 Start-WebAppPool。应查看事件日志、应用程序日志和 IIS 失败请求信息,通常与运行时、权限、配置文件或应用启动异常有关。
没有主机名绑定时,可以执行:
Invoke-WebRequest `
    -Uri 'http://127.0.0.1:8080/' `
    -UseBasicParsing
如果命令成功,重点查看 StatusCode。静态首页通常期望 200,应用跳转登录页时出现 301 或 302 也可能是正常现象。
如果站点使用主机名绑定,可以用 curl.exe 指定 Host 请求头:
curl.exe -i `
    -H "Host: www.example.com" `
    http://127.0.0.1:8080/
本机访问成功只能证明 IIS、绑定、应用池和网站目录基本可用,还不能证明公网可访问。
应在另一台电脑或外部网络执行:
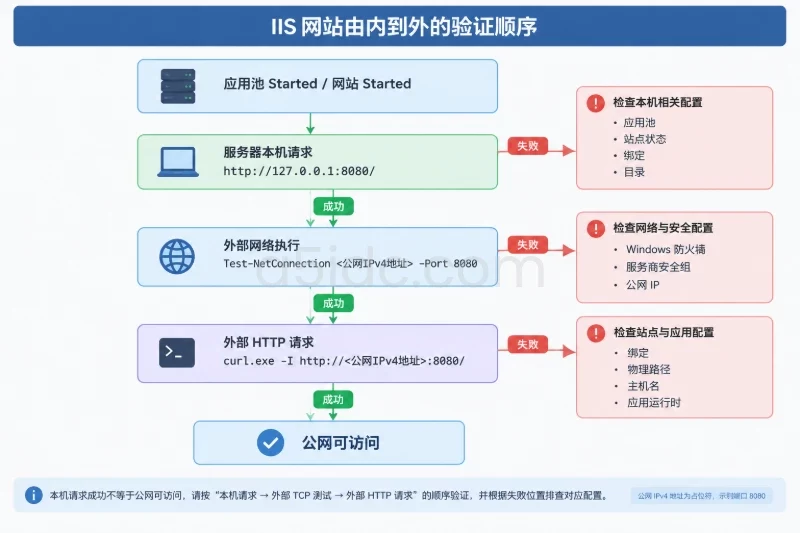
Test-NetConnection <公网IPv4地址> -Port 8080
预期结果:
TcpTestSucceeded : True
然后测试 HTTP 响应:
curl.exe -I http://<公网IPv4地址>:8080/
如果使用域名:
Resolve-DnsName www.example.com -Type A

curl.exe -I http://www.example.com:8080/
域名解析结果应指向当前服务器公网地址。若同时存在错误的 AAAA 记录,部分客户端可能优先访问 IPv6,造成“有些网络能打开、有些网络打不开”的情况。
| 现象 | 优先核对位置 | 处理方向 |
|---|---|---|
| 本机访问失败,外部也失败 | 应用池、站点状态、绑定、目录 | 先确认站点已启动并监听目标端口 |
| 本机成功,外部超时 | Windows 防火墙、服务商安全组、公网 IP | 从外到内逐层核对入站规则 |
| 端口测试成功但返回 404 | 物理路径、主机名绑定、默认文档、应用路由 | 使用正确 Host 头,并检查发布目录 |
| 返回 403 | 目录权限、默认文档、目录浏览设置 | 确认首页文件存在,不要为测试随意开启目录浏览 |
| 返回 500.19 | web.config、IIS 组件、配置节锁定 | 查看错误页中的配置行号和模块名称 |
| ASP.NET Core 返回 500.30 或 502.5 | Hosting Bundle、应用运行时、环境变量、应用启动日志 | 先在命令行确认应用能否启动,再核对 IIS 模块 |
| 应用池反复停止 | 运行时不匹配、权限不足、应用启动异常、快速失败保护 | 查看事件查看器和应用日志,不要只增加回收次数 |
| 80 端口被占用 | 其他 IIS 站点或系统服务 | 保留现有业务,临时使用 8080,确认影响后再调整 |
| 本机使用 IP 正常,域名访问错误 | DNS 或主机名绑定 | 核对 A/AAAA 记录和 IIS 的 Host Header |
IIS 日志通常位于:
%SystemDrive%\inetpub\logs\LogFiles\
HTTP.sys 层面的错误可以查看:
%SystemRoot%\System32\LogFiles\HTTPERR\
同时检查“事件查看器”的“Windows 日志”中的“应用程序”和“系统”。ASP.NET Core 的 stdout 日志只建议在定位启动问题时临时开启,并确保日志目录对应用池身份可写;问题定位结束后应关闭或限制日志,避免敏感信息长期落盘。
可以按照下面顺序进行最终核对:
Web-Server 角色已安装,W3SVC 和 WAS 状态正常。Started。v4.0,ASP.NET Core 使用无托管代码,静态站点不依赖错误的托管运行时。Test-NetConnection 成功,域名解析指向正确公网 IP。如果这是新建的独立站点,且确认没有其他业务共用该目录、应用池或端口,可以按创建顺序回退:
Stop-Website -Name 'A5Example'
Stop-WebAppPool -Name 'A5Example'

Remove-Website -Name 'A5Example'
Remove-WebAppPool -Name 'A5Example'
删除网站和应用池会移除 IIS 中对应配置,但通常不会自动删除物理目录。确认目录中没有其他业务文件后,再单独处理发布目录。不要使用通配符批量删除站点或目录。
如果创建过专用防火墙规则,可回滚该条规则:
Remove-NetFirewallRule -DisplayName 'IIS A5Example HTTP 8080'
执行前必须确认该规则确实由本次部署创建,不能删除其他网站共用的端口规则。
如果部署过程修改了共享 IIS 配置,应优先恢复具体新增的站点、绑定和应用池,而不是直接恢复整个 IIS 备份。appcmd 的整份配置恢复可能覆盖备份之后其他站点的合法变更,只有在确认备份范围、恢复影响和当前配置差异后才适合使用。
最终回滚检查包括:原有网站状态恢复、原有端口绑定未被改变、共享防火墙规则仍然存在、应用池和网站列表与部署前记录一致,以及外部访问不再指向未完成的新站点。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4301.html