香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次在香港服务器上部署反向代理,常见做法是让 Nginx 接收域名的 HTTP/HTTPS 请求,再转发到同机或内网中的应用服务。实施时需要准备可解析到服务器的域名、已运行且可从服务器访问的后端应用,并放通所需端口;部署后分别验证 DNS、Nginx 配置、代理转发和 HTTPS,避免把“网页能打开”误当成整条链路都已正常。
下面以 Ubuntu 22.04/24.04、Nginx 和监听 127.0.0.1:8080 的应用为例。命令中的 app.example.com 和端口应替换成实际值。此示例只配置单个站点的基础转发,不包含多应用路由、负载均衡或应用自身的上线配置。
A5数据提供香港物理服务器资源,覆盖入门建站、Xeon Gold及AMD EPYC等配置,并配备SSD或NVMe存储及不同带宽线路,可承载Nginx反向代理、企业网站、业务后台、数据库和接口服务等场景。针对不同访问来源与业务规模,A5数据还提供CN2、国际带宽及多IP服务器方案,为域名接入、前端代理和多业务入口部署提供相应的网络与硬件基础。
部署前先确认以下条件:
sudo 权限。其他发行版的包管理器、Nginx 站点目录和服务管理方式可能不同。app.example.com,将其 A 记录指向香港服务器的公网 IPv4 地址。若配置了 AAAA 记录,服务器也必须能通过对应 IPv6 地址接收访问;否则,客户端可能优先连接不可用的 IPv6 地址。127.0.0.1:8080。如果应用只监听 127.0.0.1,它不会接受来自其他机器的直接连接,但 Nginx 在本机仍可访问它。先查看系统版本、地址和监听端口:
cat /etc/os-release
ip -brief address
sudo ss -lntp
在输出中确认系统版本、服务器网络接口,以及后端应用是否正在预期端口监听。ss 中若没有 127.0.0.1:8080 或其他配置所用地址和端口,先检查应用进程与启动日志,不要继续把问题归因于 Nginx。
从服务器本机请求后端,确认应用可以响应:
curl -i --max-time 5 http://127.0.0.1:8080/
收到应用返回的 HTTP 状态码和响应内容,说明本机到后端的基本路径可用。返回 Connection refused 通常表示目标地址没有服务监听;超时则应检查应用状态、监听地址和本机网络策略。
更新软件包索引后安装 Nginx:
sudo apt update
sudo apt install -y nginx
检查版本、配置语法和服务状态:
nginx -v
sudo nginx -t
sudo systemctl status nginx --no-pager
正常情况下,nginx -t 会显示配置文件语法检查成功;服务状态为 active (running) 表示 Nginx 已启动。若服务未运行,查看最近日志再处理:
sudo journalctl -u nginx -n 50 --no-pager
不要在还未确认原因时反复重启服务。常见原因包括配置语法错误、端口被其他进程占用,或 Nginx 无法读取配置文件。
先备份 Nginx 配置目录,便于配置错误时恢复。备份文件放在 /root,此操作不会替换正在使用的配置:
sudo tar -C /etc -czf "/root/nginx-backup-$(date +%F-%H%M%S).tar.gz" nginx
创建站点配置文件。下面的配置先通过 HTTP 提供服务,并将请求转发给本机 8080 端口的应用:
sudo tee /etc/nginx/sites-available/app.example.com >/dev/null <<'EOF'
server {
    listen 80;
    listen [::]:80;
    server_name app.example.com;

    access_log /var/log/nginx/app.example.com.access.log;
    error_log /var/log/nginx/app.example.com.error.log;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_connect_timeout 5s;
        proxy_read_timeout 60s;
    }
}
EOF
将 server_name 改成实际域名,proxy_pass 改成后端应用真实可达的地址和端口。如果后端运行在另一台内网服务器上,应使用该服务器的内网地址,并确认 Nginx 主机到该地址的路由和访问策略允许连接。
启用站点并检查配置:
sudo ln -s /etc/nginx/sites-available/app.example.com \
  /etc/nginx/sites-enabled/app.example.com

sudo nginx -t
若 ln 提示目标文件已存在,先检查现有软链接指向的配置,不要直接覆盖。nginx -t 成功后再重新加载:
sudo systemctl reload nginx
sudo systemctl status nginx --no-pager
重新加载通常不需要中断现有连接;但如果测试未通过,不要执行 reload。先按错误提示检查配置文件、括号和分号。
先查看主机防火墙当前状态:
sudo ufw status verbose
如果 UFW 已启用,添加 Nginx 所需规则:
sudo ufw allow 'Nginx Full'
sudo ufw status numbered
Nginx Full 通常包含 TCP 80 和 443。若服务器使用其他防火墙工具,应在对应规则中放行这两个端口;云平台安全组也需要单独核对。不要为了开放网页端口而重置防火墙规则或删除 SSH 放行规则。修改前记录原有规则,验证失败时只撤销本次新增的规则。
先在服务器本机用域名请求 Nginx:
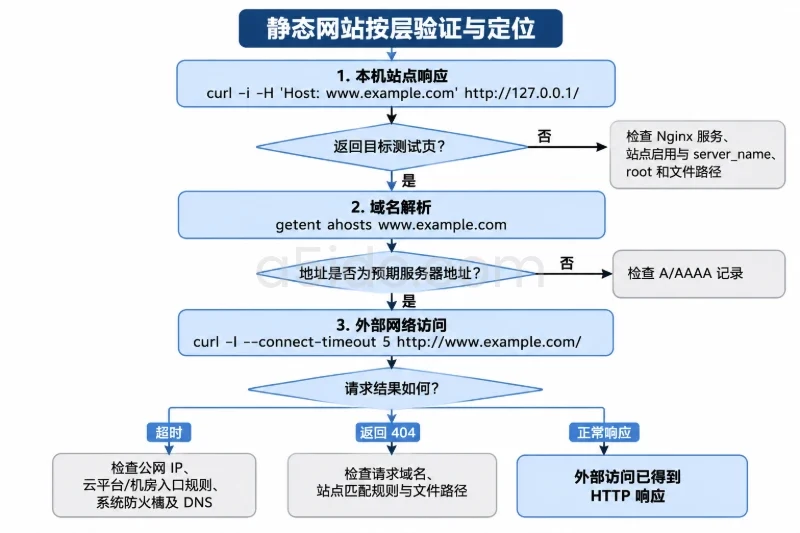
curl -i -H 'Host: app.example.com' http://127.0.0.1/
如果响应与应用预期一致,说明请求到达了本机 Nginx,并且代理至少能得到后端响应。若收到 Nginx 默认欢迎页,通常是站点配置没有启用、域名没有匹配到该 server 块,或默认站点仍在处理请求。检查软链接和启用的站点:
ls -l /etc/nginx/sites-enabled/
再从服务器外部请求域名:
curl -i --max-time 10 http://app.example.com/
确认域名解析结果是否指向预期服务器:
getent ahosts app.example.com
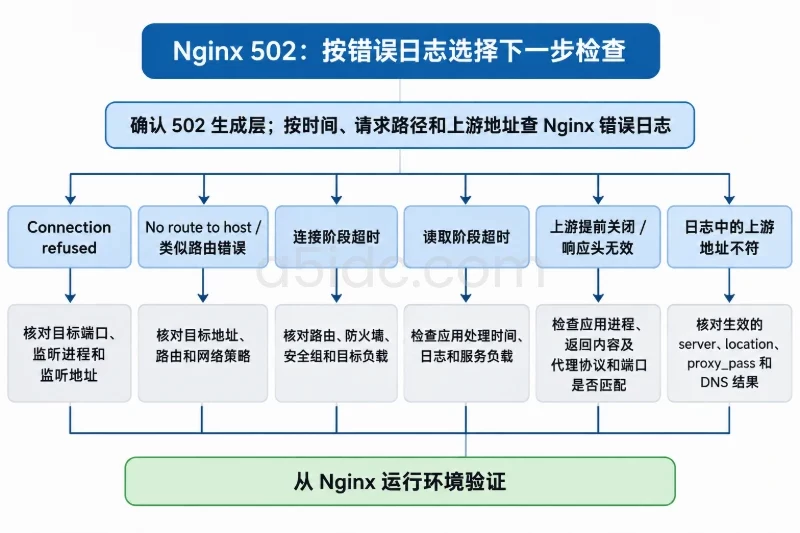
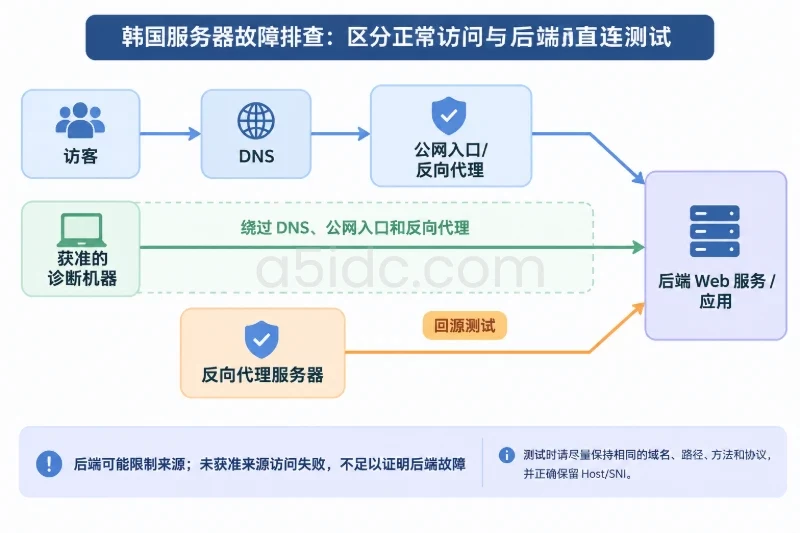
外部请求失败时,按“域名解析—云平台安全组—主机防火墙—Nginx—后端应用”的顺序检查。若本机带 Host 请求成功、外部请求超时,重点检查 DNS 和入站端口;若外部请求返回 502 Bad Gateway,请求通常已到达 Nginx,但 Nginx 无法正常取得后端响应。
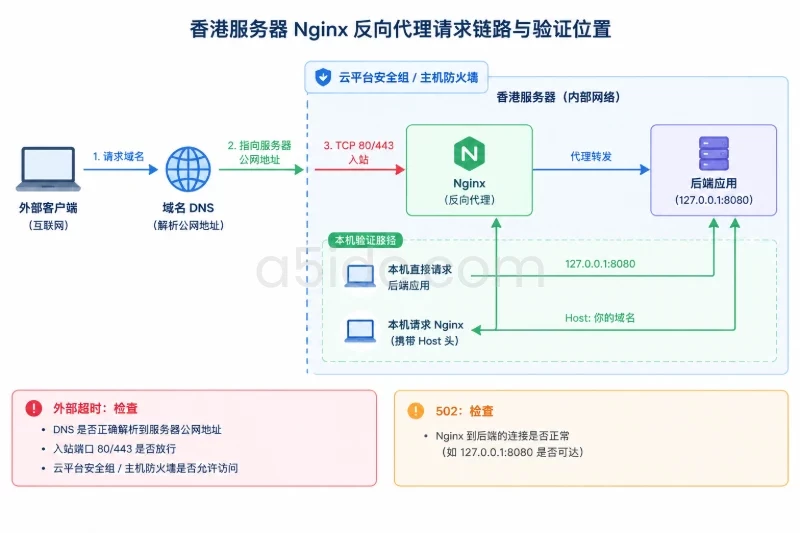
确认 HTTP 域名访问正常、TCP 80 可从外部访问后,再申请证书。此处以 Ubuntu 软件包中的 Certbot Nginx 插件为例:
sudo apt install -y certbot python3-certbot-nginx
再次备份当前配置,然后执行证书申请。Certbot 可能会修改站点配置;执行前确认域名正确、备份文件可用:
sudo tar -C /etc -czf "/root/nginx-pre-certbot-$(date +%F-%H%M%S).tar.gz" nginx
sudo certbot --nginx -d app.example.com
按提示完成邮箱和证书使用条款等交互选项。签发成功后,检查 Nginx 配置并确认 443 监听状态:
sudo nginx -t
sudo systemctl reload nginx
sudo ss -lntp | grep -E ':(80|443)\b'
测试 HTTPS 响应:
curl -i --max-time 10 https://app.example.com/
再查看证书信息:
sudo certbot certificates
外部浏览器或命令行提示证书名称不匹配时,核对申请证书的域名与访问域名;提示证书尚未生效时,检查系统时间和证书状态。若申请失败,先看 Certbot 输出和 Nginx 错误日志,不要在配置未确认时手工覆盖证书文件。
Certbot 会按其检测结果调整 Nginx 配置,配置结果应以服务器上的实际文件为准。检查站点配置中是否有 80 到 443 的跳转,以及 HTTPS 站点是否仍指向正确后端:
sudo sed -n '1,240p' /etc/nginx/sites-available/app.example.com
如果需要强制 HTTP 跳转 HTTPS,且确认 HTTPS 已经能够正常访问,可以在 HTTP 的 server 块中加入:
return 301 https://$host$request_uri;
添加后先执行 sudo nginx -t,通过后再 reload。若应用需要 HTTP 健康检查或其他明确的 HTTP 访问场景,部署前应确认跳转策略符合应用要求。
| 表现 | 优先检查 | 处理方向 |
|---|---|---|
| 域名无法解析或解析到错误地址 | A/AAAA 记录与 getent ahosts 输出 | 修正记录;不使用 IPv6 时,避免保留指向不可用地址的 AAAA 记录 |
| 外部连接超时,本机请求正常 | 云平台安全组、主机防火墙、服务监听地址 | 放通实际需要的 TCP 端口,并确认 Nginx 监听公网接口 |
返回 502 Bad Gateway | 后端进程、监听地址、端口及 Nginx 错误日志 | 从服务器执行 curl 测试后端;修正 proxy_pass 或恢复应用服务 |
返回 404 或 Nginx 欢迎页 | server_name、站点软链接、应用路由 | 确认请求使用正确域名,并检查实际命中的站点配置 |
| Nginx 无法 reload | nginx -t 输出 | 根据报错修正配置;测试未通过前不要 reload |
| HTTPS 证书签发失败 | 域名解析、80 端口、域名拼写及 Certbot 输出 | 确认公网 HTTP 可达,并确保申请域名与 DNS 记录一致 |
排查时可查看站点日志:
sudo tail -n 50 /var/log/nginx/app.example.com.error.log
sudo tail -n 50 /var/log/nginx/app.example.com.access.log
日志中若出现 connect() failed (111: Connection refused),通常是后端地址或端口没有服务接受连接;若出现 upstream timed out,则应检查后端响应时间、应用负载和网络可达性。调整 proxy_read_timeout 只能改变 Nginx 等待后端响应的时间,不会修复后端本身故障。
验收时分别从本机和外部检查,避免只验证其中一层:
nginx -t 通过,Nginx 服务处于运行状态。若配置更新导致站点异常,先恢复原配置,再测试和 reload。先从备份文件名确认需要恢复的备份,不要直接覆盖整个 /etc/nginx 目录:
sudo tar -tzf /root/nginx-backup-时间戳.tar.gz | head
确认备份内容后,可将配置恢复到临时目录核对,再按需恢复相关站点文件。恢复前保留当前配置副本;恢复后执行 sudo nginx -t,通过后再执行 sudo systemctl reload nginx。如果问题来自新增站点,可先移除该站点的启用链接,再测试并 reload:
sudo rm /etc/nginx/sites-enabled/app.example.com
sudo nginx -t
sudo systemctl reload nginx
上述 rm 仅适用于确认该路径是本次创建的站点软链接;先用 ls -l 核对指向,不要删除 sites-available 中仍被其他配置使用的文件。若同时新增了防火墙规则,只撤销本次新增且确认不再需要的规则,并保留 SSH 管理通道。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4264.html