香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


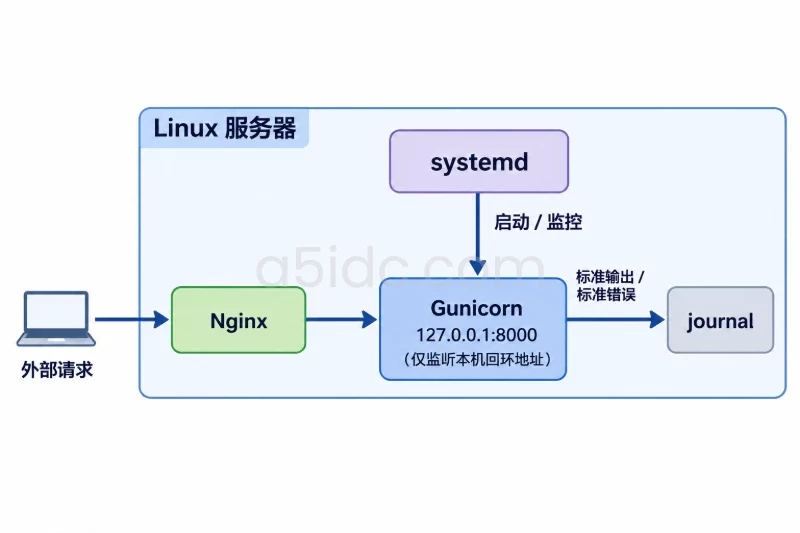
首次把 Spring Boot 应用部署到日本服务器时,建议把“应用能启动”和“服务可持续管理”分开处理:Spring Boot 仅监听本机端口,由 systemd 负责启动、停止、自动拉起和日志收集,再通过 Nginx 暴露 HTTP/HTTPS 入口。这样既能避免将 8080 端口直接暴露到公网,也便于逐层判断问题出在 DNS、入口、服务进程还是应用本身。
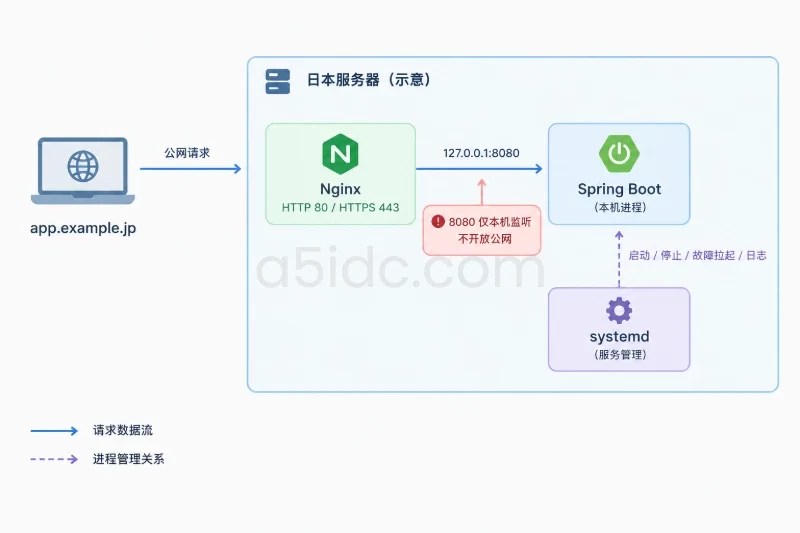
下面以 Ubuntu 22.04/24.04、Spring Boot 3.x、Java 17、Nginx 和域名 app.example.jp 为例。示例中的 IP、文件名和端口均为演示值,需要替换成实际环境。日本服务器所在地域主要影响网络访问路径和时区使用方式,服务管理命令与其他 Linux 服务器基本一致。
针对Spring Boot应用在日本的部署场景,A5数据提供日本物理服务器资源,覆盖Xeon Gold、AMD EPYC与NVMe存储配置,并配套CN2、CIA、GIA、SoftBank等线路选项,可承载企业网站、业务后台、数据库及接口服务。结合不同CPU、内存、磁盘和带宽资源,能够为Java应用运行、日志留存及多任务处理提供相应的基础设施支持。
开始操作前,先确认以下条件已经具备:
| 项目 | 示例值 | 检查重点 |
|---|---|---|
| 操作系统 | Ubuntu 22.04/24.04 LTS | 确认有 sudo 权限 |
| Java | OpenJDK 17 | Spring Boot 3.x 通常要求 Java 17 或更高版本 |
| 应用包 | demo-0.0.1.jar | 已完成构建和必要测试 |
| 应用内部端口 | 8080 | 仅监听 127.0.0.1 |
| 域名 | app.example.jp | A 记录指向日本服务器公网 IPv4 |
| 公网入口 | TCP 80、443 | 分别用于 HTTP 和 HTTPS |
| 管理方式 | systemd | 服务名示例为 spring-app |
如果项目使用 Spring Boot 2.x,Java 版本可能是 8 或 11,不能直接套用 Java 17。先在构建环境中确认项目的 java.version、Gradle toolchain 或 Maven 编译配置,再决定服务器运行时版本。
应用包建议在本地或 CI 环境构建,服务器只负责运行已经构建好的 JAR,避免在生产机上安装完整构建链。以 Maven Wrapper 为例:
./mvnw clean package -DskipTests
sha256sum target/demo-0.0.1.jar
-DskipTests 只跳过测试执行,不代表可以跳过构建阶段的质量检查。正式发布前应在构建环境完成单元测试、集成测试和配置检查。
登录日本服务器后,先确认系统和网络状态:
cat /etc/os-release
uname -a
ip -brief address
timedatectl status
检查域名解析时,在本地或其他网络环境执行:
dig +short app.example.jp A
dig +short app.example.jp AAAA
A 记录应返回服务器公网 IPv4。如果存在 AAAA 记录,但服务器没有正确配置 IPv6,部分客户端可能优先访问 IPv6,表现为偶发超时。此时应选择配置可用的 IPv6,或移除不再使用的 AAAA 记录。
云厂商安全组和服务器内部防火墙都要检查。公网通常只需要开放:
应用端口 8080 不应作为公网入口开放。若当前使用 UFW,先保存现有规则并确认 SSH 通道正常,再根据实际情况放行端口:
sudo ufw status numbered
sudo ufw status verbose
只有确认安全组已经放行、当前 SSH 登录可用,并且确实需要启用 UFW 时,才执行下面的示例:
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verbose
启用防火墙可能导致远程失联。若操作前没有确认 SSH 规则,应优先使用服务器厂商提供的控制台。回滚时只删除本次新增的规则,不要在远程 SSH 会话中贸然执行全局关闭或重置规则:
sudo ufw delete allow 80/tcp
sudo ufw delete allow 443/tcp
首次部署也应保留版本目录,不要只把 JAR 直接覆盖到固定路径。下面采用以下目录:
/opt/spring-app/
├── current/
│   └── app.jar -> ../releases/demo-0.0.1-20250308-1200.jar
└── releases/
    ├── demo-0.0.1-20250308-1200.jar
    └── demo-0.0.1-20250310-0930.jar
current/app.jar 是当前生效版本的软链接。升级时切换链接,回滚时切回旧版本,便于保留可用包。
在 Ubuntu 上安装运行时和反向代理:
sudo apt update
sudo apt install -y openjdk-17-jre-headless nginx
确认版本:
java -version
nginx -v
预期能看到 Java 17 和 Nginx 版本信息。如果项目要求 Java 21,不要仅根据操作系统版本猜测软件包名称,应先查询可用包:
apt-cache policy openjdk-21-jre-headless
如果仓库没有对应版本,应按照项目既有的 JDK 安装方案处理,并再次执行 java -version 验证。
不建议使用 root 直接运行 Spring Boot。创建不能登录的系统用户,并准备目录:
if ! id springapp >/dev/null 2>&1; then
  sudo useradd --system \
    --home-dir /opt/spring-app \
    --shell /usr/sbin/nologin \
    springapp
fi

sudo install -d -o root -g root -m 0755 /opt/spring-app
sudo install -d -o root -g root -m 0755 /opt/spring-app/releases
sudo install -d -o root -g root -m 0755 /opt/spring-app/current
sudo install -d -o root -g root -m 0755 /etc/spring-app
验证用户和目录:
id springapp
ls -ld /opt/spring-app /opt/spring-app/releases /opt/spring-app/current
在部署机执行上传命令,示例使用服务器地址 203.0.113.20:
scp target/demo-0.0.1.jar deploy@203.0.113.20:/tmp/demo-0.0.1.jar
在服务器上计算临时文件的校验值:
sha256sum /tmp/demo-0.0.1.jar
将该结果与构建机执行 sha256sum target/demo-0.0.1.jar 的结果逐字符比较。校验一致后再安装到版本目录:
sudo install \
  -o root \
  -g springapp \
  -m 0644 \
  /tmp/demo-0.0.1.jar \
  /opt/spring-app/releases/demo-0.0.1-20250308-1200.jar
切换当前版本链接:
sudo ln -sfn \
  /opt/spring-app/releases/demo-0.0.1-20250308-1200.jar \
  /opt/spring-app/current/app.jar
验证链接和 JAR 文件:
readlink -f /opt/spring-app/current/app.jar
ls -lh /opt/spring-app/current/app.jar
预期 readlink 指向刚刚上传的版本文件。首次部署时不要删除 /tmp 或旧版本目录,待服务和入口验收完成后再按服务器清理策略处理。
将环境配置放在 /etc/spring-app/,不要把数据库密码、第三方密钥直接写进 JAR 或 systemd 单元文件。
示例配置如下:
sudo tee /etc/spring-app/application.properties >/dev/null <<'EOF'
server.address=127.0.0.1
server.port=8080
server.forward-headers-strategy=framework

# 项目已引入 spring-boot-starter-actuator 时启用
management.endpoints.web.exposure.include=health
management.endpoint.health.probes.enabled=true
management.endpoint.health.show-details=never
EOF
如果项目没有引入 Actuator,/actuator/health 不会自动出现。此时可以使用应用已有的健康检查路径,例如 /health 或 /,也可以在构建阶段加入 Actuator 依赖后重新发布。
准备环境变量文件:
sudo tee /etc/spring-app/app.env >/dev/null <<'EOF'
SPRING_PROFILES_ACTIVE=prod
# SPRING_DATASOURCE_URL=jdbc:...
# SPRING_DATASOURCE_USERNAME=...
# SPRING_DATASOURCE_PASSWORD=...
EOF

sudo chown root:root /etc/spring-app/application.properties /etc/spring-app/app.env
sudo chmod 0644 /etc/spring-app/application.properties
sudo chmod 0600 /etc/spring-app/app.env
如果环境变量中包含密码或令牌,应取消注释并替换为真实值,同时确认文件没有被提交到代码仓库。修改配置前可先备份:
sudo cp -a /etc/spring-app /etc/spring-app.backup.$(date +%Y%m%d%H%M%S)
创建 /etc/systemd/system/spring-app.service:
sudo tee /etc/systemd/system/spring-app.service >/dev/null <<'EOF'
[Unit]
Description=Spring Boot application
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
User=springapp
Group=springapp
WorkingDirectory=/opt/spring-app
EnvironmentFile=-/etc/spring-app/app.env
ExecStart=/usr/bin/java -Xms256m -Xmx512m -jar /opt/spring-app/current/app.jar --spring.config.additional-location=optional:file:/etc/spring-app/
SuccessExitStatus=143
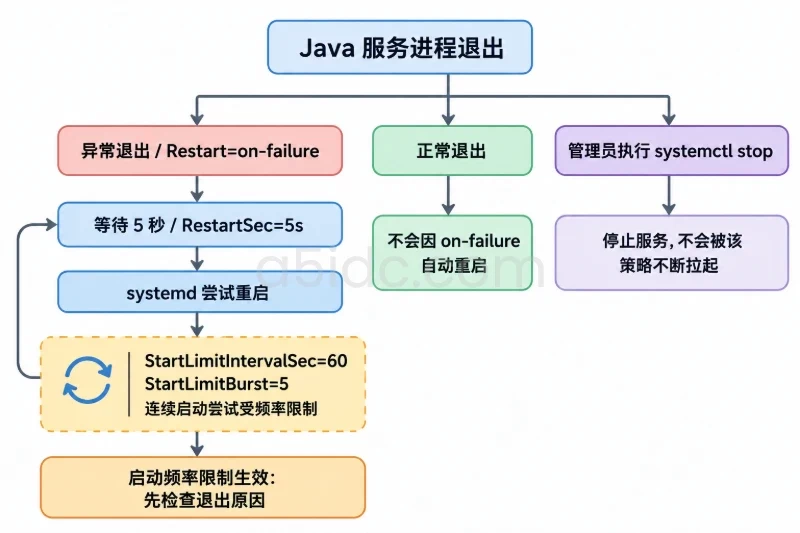
Restart=on-failure
RestartSec=5
TimeoutStopSec=30
NoNewPrivileges=true
PrivateTmp=true
LimitNOFILE=65535

[Install]
WantedBy=multi-user.target
EOF
-Xms256m -Xmx512m 只是内存示例。应根据服务器内存、应用依赖和启动日志调整。如果服务器只有 1 GB 内存,同时运行数据库、Nginx 和 Java,固定 512 MB 堆可能引起系统内存紧张。先检查资源:
free -h
df -h /
加载并启动服务:
sudo systemctl daemon-reload
sudo systemctl enable spring-app
sudo systemctl start spring-app
分别验证开机启用状态和当前运行状态:
systemctl is-enabled spring-app
systemctl is-active spring-app
sudo systemctl status spring-app --no-pager -l
预期结果分别为 enabled、active。如果服务不是 active,不要立即重复重启,应先查看日志:
sudo journalctl -u spring-app -n 100 --no-pager
sudo journalctl -u spring-app -f
查看 8080 是否只绑定到本机:
sudo ss -lntp | grep ':8080'
理想结果类似:
LISTEN 0 128 127.0.0.1:8080 0.0.0.0:* users:(("java",pid=1234,fd=123))
如果显示为 0.0.0.0:8080,说明应用可能监听所有网卡。应优先检查 server.address=127.0.0.1 是否被环境变量、启动参数或其他配置覆盖。除非确有特殊架构需要,否则不要把应用端口直接暴露到公网。
使用健康检查验证应用已经完成启动:
curl -i --max-time 5 http://127.0.0.1:8080/actuator/health
启用 Actuator 且依赖正常时,预期返回 HTTP 200,响应中通常包含:
{"status":"UP"}
如果项目没有 Actuator,使用实际业务入口验证:
curl -i --max-time 5 http://127.0.0.1:8080/
返回 200、业务定义的 3xx,或明确的业务响应,都说明 TCP 连接和应用处理链路已经建立。若返回 404,说明服务可能已启动,但请求路径不是项目定义的入口,不能仅凭 404 判断 Java 服务失败。
创建站点配置,将公网请求转发到本机 8080:
sudo tee /etc/nginx/sites-available/spring-app >/dev/null <<'EOF'
server {
    listen 80;
    server_name app.example.jp;

    access_log /var/log/nginx/spring-app.access.log;
    error_log  /var/log/nginx/spring-app.error.log;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_connect_timeout 5s;
        proxy_read_timeout 60s;
    }
}
EOF

sudo ln -sfn \
  /etc/nginx/sites-available/spring-app \
  /etc/nginx/sites-enabled/spring-app
先检查配置语法,再重新加载 Nginx:
sudo nginx -t
sudo systemctl reload nginx
只有看到 syntax is ok 和 test is successful 后,才继续访问公网入口。reload 不会像 restart 一样主动终止现有连接,适合首次加载和后续配置变更。
在服务器本机通过 Host 头模拟域名访问:
curl -i --max-time 10 \
  -H 'Host: app.example.jp' \
  http://127.0.0.1/
随后从外部网络访问:
curl -i --max-time 15 http://app.example.jp/
如果 DNS 尚未完全生效,也可以临时使用 --resolve 指定域名和 IP:
curl -i --max-time 15 \
  --resolve app.example.jp:80:203.0.113.20 \
  http://app.example.jp/
同时查看 Nginx 日志:
sudo tail -n 50 /var/log/nginx/spring-app.access.log
sudo tail -n 50 /var/log/nginx/spring-app.error.log
访问日志出现请求记录,且错误日志没有持续出现 upstream 连接错误,说明公网入口已经能够转发。
HTTP 访问正常、DNS 已指向服务器后,再申请证书。Ubuntu 仓库提供 Certbot 时,可以安装 Nginx 插件:
sudo apt install -y certbot python3-certbot-nginx
执行申请和 HTTP 到 HTTPS 跳转配置:
sudo certbot --nginx -d app.example.jp --redirect
Certbot 可能会修改 Nginx 站点配置。执行前建议保存当前配置:
sudo cp -a \
  /etc/nginx/sites-available/spring-app \
  /etc/nginx/sites-available/spring-app.before-certbot
申请完成后验证:
sudo nginx -t
sudo systemctl reload nginx
sudo certbot certificates
curl -I --max-time 15 https://app.example.jp/
检查证书有效期和域名:
echo | openssl s_client \
  -connect app.example.jp:443 \
  -servername app.example.jp 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates
续期任务可以先进行演练:
sudo certbot renew --dry-run
如果 HTTPS 访问失败,先确认安全组和 UFW 是否放行 443,再查看 Nginx 配置和错误日志。不要在 HTTP 尚未验证时直接反复申请证书,DNS 或 80 端口验证失败会影响申请流程。
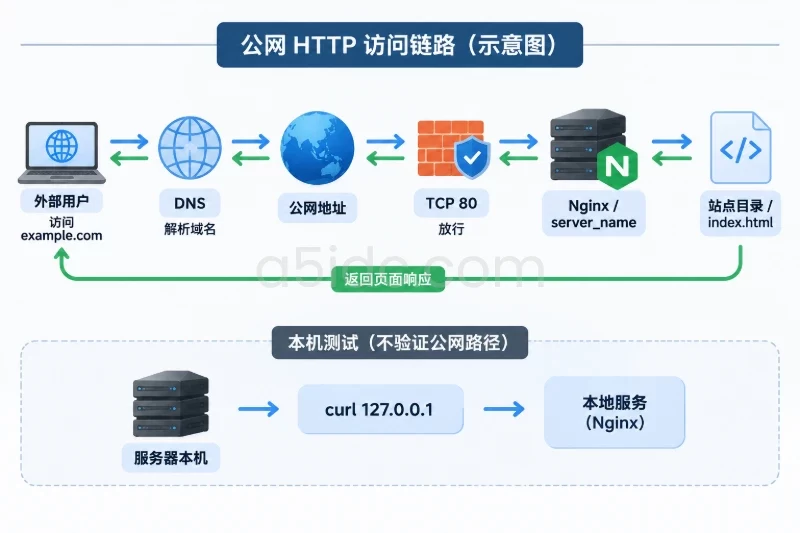
排查时建议遵循“外部入口到内部进程”的顺序,不要一遇到 502 就直接重装 Java。
| 现象 | 优先检查 | 常见原因 |
|---|---|---|
| 域名无法解析 | dig +short | A/AAAA 记录错误或缓存尚未更新 |
| 连接超时 | 安全组、UFW、ss | 80/443 未放行,Nginx 未监听 |
| Nginx 返回 502 | systemctl status、应用日志 | Java 服务未启动、端口不一致、应用启动后退出 |
| Nginx 返回 404 | 应用本地 URL、上下文路径 | 请求路径与 Spring MVC 路由不匹配 |
| 服务反复重启 | journalctl、systemctl show | 配置错误、端口冲突、内存不足 |
| HTTPS 证书申请失败 | DNS、80 端口、域名 | 域名未指向服务器或入口被防火墙拦截 |
| 本机正常、外部失败 | Nginx 和安全组 | 只绑定本机、入口端口未开放 |
查看完整日志:
sudo journalctl -u spring-app -b --no-pager
常见日志含义如下:
Unable to access jarfile:current/app.jar 链接错误、文件不存在或权限不足;Port 8080 was already in use:其他进程占用了端口;Could not resolve placeholder:环境变量或配置项缺失;OutOfMemoryError:堆内存或系统可用内存不足;查看端口占用者:
sudo ss -lntp | grep ':8080'
不要直接杀掉未知进程。先通过 ps、systemd 单元或进程所属用户确认来源,再决定是否停止。若端口被旧版本 Spring Boot 服务占用,应先记录旧服务配置,避免误停其他业务。
502 通常表示 Nginx 无法连接上游。依次执行:
systemctl is-active spring-app
sudo ss -lntp | grep ':8080'
curl -i --max-time 5 http://127.0.0.1:8080/actuator/health
sudo tail -n 50 /var/log/nginx/spring-app.error.log
如果本机 curl 失败,问题在 Spring Boot 服务或应用配置;如果本机访问成功而 Nginx 仍返回 502,重点检查 proxy_pass 地址、端口和 Nginx 配置是否加载成功。
查看最近一次启动的日志和重启次数:
sudo journalctl -u spring-app -n 150 --no-pager
systemctl show spring-app -p ActiveState -p SubState -p NRestarts
如果 NRestarts 持续增加,Restart=on-failure 正在重复拉起失败进程。此时可以暂时停止服务以便阅读完整日志:
sudo systemctl stop spring-app
sudo journalctl -u spring-app -b --no-pager
确认配置后再启动:
sudo systemctl start spring-app
首次部署完成后,至少完成以下验证,不要只以浏览器能打开页面作为上线依据。
systemctl is-enabled spring-app
systemctl is-active spring-app
sudo systemctl status spring-app --no-pager -l
预期结果:
enabled,服务器重启后会自动加入启动流程;active;sudo ss -lntp
curl -i --max-time 5 http://127.0.0.1:8080/actuator/health
curl -I --max-time 15 http://app.example.jp/
curl -I --max-time 15 https://app.example.jp/
端口边界应符合预期:
127.0.0.1:8080;free -h
df -h /
sudo journalctl -u spring-app --since "15 minutes ago" --no-pager
sudo tail -n 50 /var/log/nginx/spring-app.error.log
检查磁盘时,重点关注 /var 和根分区。systemd 日志、Nginx 日志和应用自身日志如果没有保留策略,长期运行可能占满磁盘。首次上线阶段只需确认日志能被读取,后续再根据业务量设置 journald 或应用日志保留周期。
使用至少一个不需要登录的健康检查接口和一个真实业务接口:
curl -fsS --max-time 10 https://app.example.jp/actuator/health
curl -i --max-time 15 https://app.example.jp/api/example
健康检查接口用于判断进程和依赖状态,业务接口用于判断 Nginx 转发、请求头、路由和应用上下文是否正常。两者不能互相替代。
切换版本前不要删除当前可用 JAR。假设旧版本为 demo-0.0.1-20250301-0900.jar,执行:
sudo systemctl stop spring-app

sudo ln -sfn \
  /opt/spring-app/releases/demo-0.0.1-20250301-0900.jar \
  /opt/spring-app/current/app.jar

sudo systemctl start spring-app
验证回滚结果:
readlink -f /opt/spring-app/current/app.jar
systemctl is-active spring-app
curl -i --max-time 5 http://127.0.0.1:8080/actuator/health
curl -I --max-time 15 https://app.example.jp/
如果旧版本也无法启动,应立即查看:
sudo journalctl -u spring-app -n 100 --no-pager
应用版本回滚不等于数据库回滚。如果新版本执行过不可逆数据库迁移,切回旧 JAR 前必须确认数据库结构仍兼容旧代码,并使用数据库自身的备份和恢复方案处理,不能仅靠 systemd 回滚。
如果证书工具修改配置后入口异常,先恢复部署前备份,再测试并加载:
sudo cp -a \
  /etc/nginx/sites-available/spring-app.before-certbot \
  /etc/nginx/sites-available/spring-app

sudo nginx -t
sudo systemctl reload nginx
如果回滚的是站点链接,应先保留当前链接状态,再切换到原有配置。任何 Nginx 配置回滚都必须以 nginx -t 成功为前提,避免把语法错误加载到生产入口。
只撤销本次新增的规则:
sudo ufw delete allow 80/tcp
sudo ufw delete allow 443/tcp
sudo ufw status numbered
SSH 规则不要在远程会话中随意删除。若已经无法连接,应通过日本服务器的管理控制台恢复安全组或 UFW 规则。
验收时逐项确认:
spring-app 服务状态为 active;spring-app 已设置为 enabled;127.0.0.1:8080;nginx -t;需要回滚时确认:
current/app.jar 实际指向;nginx -t;本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4234.html