香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


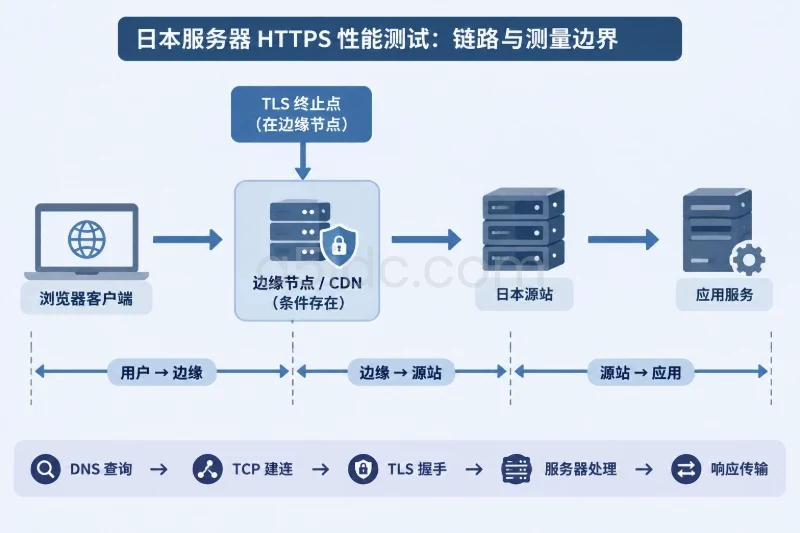
HTTPS 会话复用能否缩短握手耗时,不能只看页面加载时间:页面总耗时还会受到 DNS、TCP 建连、线路往返时延、服务端处理、资源数量和缓存等因素影响。要判断复用本身的作用,应让每次请求都新建 TCP 连接,只改变 TLS 会话缓存是否可用,并单独记录 TLS 握手时长和是否成功恢复会话。
还要区分 TLS 会话复用与 HTTP keep-alive。keep-alive 是在已有 TCP/TLS 连接上继续发送请求,后续请求不再进行新的 TLS 握手;会话复用则是在新建 TCP 连接后,尝试恢复先前的 TLS 会话。测试时若连接没有断开,即使请求很快,也不能据此证明会话复用降低了握手耗时。
A5数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold与AMD EPYC等配置,并配备SSD或NVMe存储及CN2、国际带宽等线路选择,可承载企业网站、业务后台、数据库和接口服务。针对HTTPS连接与会话复用相关场景,香港本地服务器资源能够为TLS版本、线路条件和连接模式的对比验证提供部署基础。
TLS 握手耗时是客户端开始 TLS 握手,到握手完成之间的时间。它不包括 DNS 查询和 TCP 建连,也不等于浏览器地址栏显示的整体页面耗时。若测试目标是香港服务器,客户端应固定在一个位置,并明确记录客户端到香港机房的线路、运营商、协议版本和测试时间段。不同地区或线路的往返时延可能不同,会直接影响握手耗时。
基线应包含两类请求:
每个样本至少记录握手耗时、连接是否新建、TLS 版本、是否恢复会话,以及请求是否成功。HTTP 状态码、证书校验结果和服务端地址也应留档,避免把请求失败或连接复用错误当成有效样本。
如果测试工具复用了已有连接,TLS 握手可能只发生一次。后续请求的握手计时为空或接近零,并不代表 TLS 会话恢复有效。实验中应关闭 HTTP 连接池复用或 keep-alive,同时保留客户端的 TLS 会话缓存。
另外,TLS 会话恢复依赖客户端和服务端共同支持。服务端可能使用会话缓存或会话票据;客户端需要保存并在后续连接中提交可用的会话信息。TLS 1.2 与 TLS 1.3 的会话恢复方式和时序有所不同,不能仅凭配置中出现“session”字样就认定恢复已生效,最终应查看客户端报告的恢复状态。
本轮实验只改变客户端 TLS 会话缓存:
| 对照组 | 是否新建 TCP 连接 | 客户端会话缓存 | 目的 |
|---|---|---|---|
| A:未复用 | 是 | 关闭 | 得到完整握手基线 |
| B:允许复用 | 是 | 开启并跨请求共享 | 观察恢复会话后的握手变化 |
服务端配置、证书、域名、DNS 解析、TLS 版本范围、密码套件、客户端程序版本、请求路径和响应内容都保持不变。不要在 A、B 两组之间同时调整 Nginx 工作进程、加密套件、证书链、CDN 状态或服务器规格,否则结果无法归因于会话复用。
TLS 1.2 完整握手通常需要更多网络往返,成功恢复会话后往返次数可能减少,因此高往返时延线路上的耗时差异往往更容易观察到。
TLS 1.3 完整握手本身已将常见握手流程压缩为一个往返;恢复会话可减少部分握手计算和数据交换,但在没有启用 0-RTT 的情况下,耗时未必像 TLS 1.2 那样明显缩短。0-RTT 涉及请求是否可安全重放等问题,不应为了测量握手耗时而顺带开启。测试应按 TLS 版本分别比较,不能把不同版本的样本合并后得出单一结论。
可用支持 TLS 会话缓存的客户端程序进行测试。下面的 Go 示例通过 httptrace 记录握手时长和 DidResume 状态,并使用 DisableKeepAlives 强制每次请求建立新连接。cache 参数为 true 时,客户端在多个连接间共享 TLS 会话缓存;为 false 时不缓存会话。
package main

import (
	"crypto/tls"
	"fmt"
	"io"
	"net/http"
	"net/http/httptrace"
	"os"
	"time"
)

func main() {
	if len(os.Args) < 3 {
		fmt.Fprintf(os.Stderr, "用法: %s https://域名/ cache|nocache [次数]\n", os.Args[0])
		os.Exit(2)
	}

	target := os.Args[1]
	useCache := os.Args[2] == "cache"
	count := 20
	if len(os.Args) >= 4 {
		fmt.Sscanf(os.Args[3], "%d", &count)
	}
	if count < 1 {
		fmt.Fprintln(os.Stderr, "次数必须大于 0")
		os.Exit(2)
	}

	tlsConfig := &tls.Config{
		MinVersion: tls.VersionTLS12,
	}
	if useCache {
		tlsConfig.ClientSessionCache = tls.NewLRUClientSessionCache(128)
	}

	transport := &http.Transport{
		TLSClientConfig:   tlsConfig,
		DisableKeepAlives: true,
	}
	defer transport.CloseIdleConnections()

	client := &http.Client{
		Transport: transport,
		Timeout:   10 * time.Second,
	}

	for i := 1; i <= count; i++ {
		var started time.Time
		var handshakeTime time.Duration
		var resumed bool
		var handshakeDone bool

		trace := &httptrace.ClientTrace{
			TLSHandshakeStart: func() {
				started = time.Now()
			},
			TLSHandshakeDone: func(state tls.ConnectionState, err error) {
				if err == nil {
					handshakeTime = time.Since(started)
					resumed = state.DidResume
					handshakeDone = true
				}
			},
		}

		req, err := http.NewRequest("GET", target, nil)
		if err != nil {
			fmt.Fprintf(os.Stderr, "创建请求失败: %v\n", err)
			os.Exit(1)
		}
		req = req.WithContext(httptrace.WithClientTrace(req.Context(), trace))

		resp, err := client.Do(req)
		if err != nil {
			fmt.Printf("%02d error=%v\n", i, err)
			continue
		}
		_, _ = io.Copy(io.Discard, resp.Body)
		_ = resp.Body.Close()

		if handshakeDone {
			fmt.Printf("%02d status=%d handshake_ms=%.3f resumed=%t\n",
				i, resp.StatusCode, float64(handshakeTime.Microseconds())/1000, resumed)
		} else {
			fmt.Printf("%02d status=%d handshake=not-recorded\n", i, resp.StatusCode)
		}
	}
}
将代码保存为 tlscheck.go 后,可分别运行两组测试:
go run tlscheck.go https://example.com/ nocache 30
go run tlscheck.go https://example.com/ cache 30
这里的 example.com 应替换为实际测试域名。客户端必须能正常解析该域名并通过证书校验;不要通过关闭证书校验来消除错误,否则测到的不是正常 HTTPS 连接。程序超时、TLS 错误、无握手记录或 HTTP 请求失败的样本应单独计数,不纳入耗时统计。
resumed=true 是确认会话恢复的重要证据;仅仅看到第二次握手耗时更短还不够,因为线路波动也可能造成这种差异。TLS 1.3 会话票据可能在初次握手后才被客户端处理,因此复用组应保留多次请求,并确认后续样本中确实出现恢复状态。
每组建议至少采集几十个有效样本;线路波动较大时可增加到数百个。不要只比较最快的一次或平均值。可同时报告中位数、P95、有效样本数和复用成功率。中位数体现典型耗时,P95能显示尾部波动;复用成功率则说明配置和测试流程是否实际产生了恢复会话。
例如,以下数据用于演示判断方法,并非某台香港服务器的实测结果:
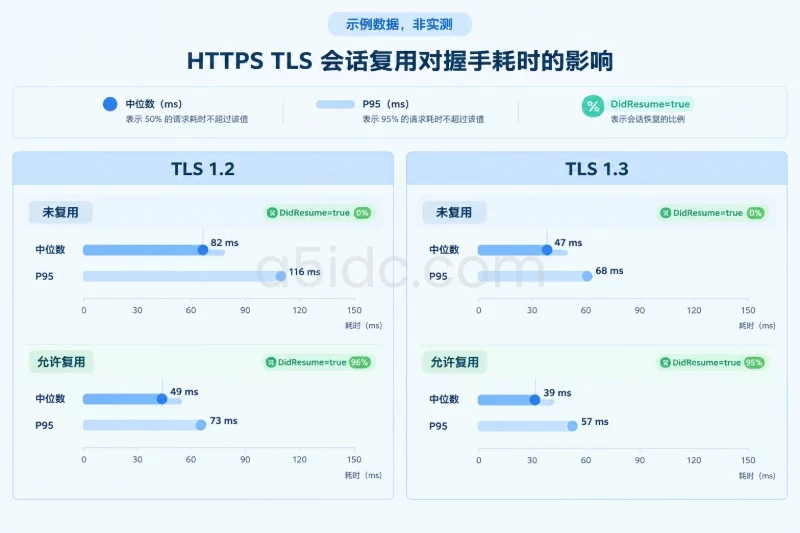
| TLS 版本与组别 | 有效握手样本 | 中位数 | P95 | DidResume=true 比例 |
|---|---|---|---|---|
| TLS 1.2,未复用 | 100 | 82 ms | 116 ms | 0% |
| TLS 1.2,允许复用 | 100 | 49 ms | 73 ms | 96% |
| TLS 1.3,未复用 | 100 | 47 ms | 68 ms | 0% |
| TLS 1.3,允许复用 | 100 | 39 ms | 57 ms | 95% |
在这个示例中,TLS 1.2 复用组的中位握手耗时比未复用组低 33 ms,且大多数连接报告恢复成功,结果支持“会话恢复降低了该测试条件下的握手耗时”。TLS 1.3 的差异较小,也符合其完整握手往返较少的特征。但这组结果不能直接推导出页面加载时间会缩短相同数值:页面可能只建立一次连接,也可能同时加载大量并发资源,整体耗时还受服务端响应和资源调度影响。
如果复用组的 DidResume 始终为 false,应先检查客户端是否跨连接共享会话缓存、服务端是否发出可用票据、请求是否确实连接到同一服务,以及负载均衡后端是否兼容会话恢复。此时两组耗时接近,不能证明“复用没有效果”,因为实验并未真正形成复用组。
如果恢复比例很高,但中位数差异小,可能是 TLS 版本、线路往返时延、服务器加密性能或样本数量导致收益有限。应检查两组握手耗时分布和置信范围,而不是只看平均值。若复用组的 P95反而更高,也要确认测试期间是否发生线路拥塞、后端切换或资源争用。
在香港服务器上验证 HTTPS 会话复用,可靠结论需要同时满足三个条件:每次都建立新的 TCP 连接;两组只在客户端会话缓存上不同;复用组的客户端状态明确显示会话已恢复。随后再比较同一 TLS 版本下的握手耗时分布。只看页面加载时间、单次请求时间或 Nginx 配置项,均不足以单独证明会话复用带来了收益。
如果服务端使用 Nginx,可核对会话缓存和票据相关配置是否适用于实际 TLS 版本,并检查配置变更前后的有效配置,例如会话缓存是否启用、缓存时长是否与业务连接间隔相匹配。修改这些服务端配置会改变实验变量,应另开一轮测试,不要与客户端缓存实验混在一起。多台后端服务器之间若会话状态或票据密钥不兼容,恢复比例也可能受负载均衡影响。
完成一轮测试后,应在相同客户端位置、线路、目标域名、TLS 版本和服务器配置下复测;再选择不同时间段重复采样,判断结果是否稳定。若更换了运营商线路、证书、CDN回源路径、后端节点或 TLS 配置,应重新建立基线。最终结论应限定为“在所测客户端、线路、协议版本和连接条件下”的结果,不宜直接外推到所有香港访问用户或所有 HTTPS 页面。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4014.html