香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


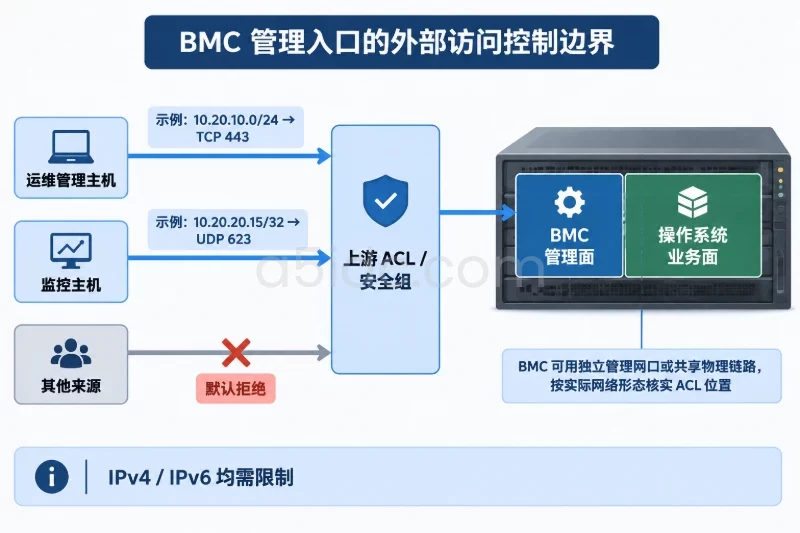
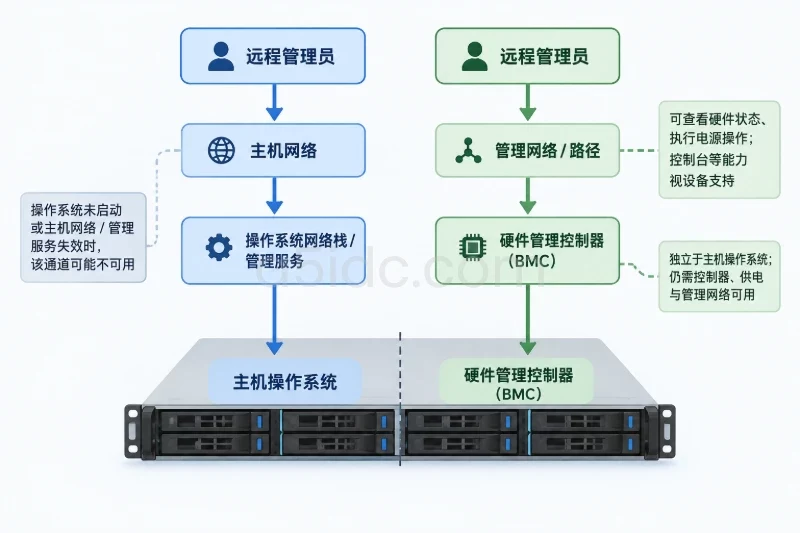
美国服务器交付时,IPMI管理入口往往比操作系统登录口更容易被忽略。BMC(Baseboard Management Controller,主板管理控制器)独立于操作系统运行,即使系统宕机、系统防火墙失效或磁盘损坏,管理入口仍可能保持可访问。因此,“带外”只说明控制路径独立,并不代表入口天然与公网隔离。
验收的核心不是确认能否打开IPMI页面,而是确认谁能访问、从什么网络访问、是否存在IPv6或其他备用入口,以及服务商是否保留了未纳入审计的管理权限。理想状态是BMC位于独立的私有管理网络中;如果租用方案只能提供公网管理地址,也应至少配合精确的来源地址白名单、加密访问、独立凭据和可追溯日志。公网任意可达、默认账号未修改或服务商无法说明管理边界时,不应直接通过验收。
IPMI管理入口的安全隔离可以按以下三个层级判断:
| 管理形态 | 主要特征 | 验收判断 |
|---|---|---|
| 私有管理网络 | BMC没有公网地址,位于独立管理网或服务商私有网络,仅从指定管理出口或跳板主机进入 | 优先通过,前提是管理网与业务网之间有明确访问控制 |
| 公网地址加来源限制 | BMC使用公网IPv4或IPv6,但仅允许固定管理出口访问 | 属于受控暴露,不等同于物理或网络隔离,需要持续维护白名单 |
| 公网直接开放 | 任意互联网地址均可访问Web、IPMI over LAN或其他管理服务 | 不通过,应先收敛暴露面 |
“独立IPMI地址”“专用管理口”和“带外管理”不能直接等同于安全隔离。专用网口只能说明物理链路可能独立,仍需确认它连接到哪个VLAN、是否配置了公网网关、上游是否有访问控制。
交付资料和管理页面中,应明确记录以下信息:
不能只查看IPv4。部分交付环境会关闭公网IPv4,却保留可路由的IPv6地址,导致从IPv6网络绕过原有判断。DNS中的AAAA记录、管理平台中的IPv6配置以及服务商边界策略都应一并核对。
应分别从“允许的管理来源”和“明确不在白名单内的外部来源”进行验证。测试必须使用自有或已授权的主机,不要对不属于自己的地址进行扫描。
以Windows管理主机测试HTTPS连通性为例:
Test-NetConnection <BMC管理地址> -Port 443
允许来源能够连接,只能证明入口可用;不允许来源无法连接,才说明来源控制可能生效。对于UDP 623等IPMI服务,不能用上述TCP测试代替,应结合服务商防火墙日志、网络设备策略或经过授权的端口验证判断。
以下现象需要分别处理:
拒绝连接和超时也不能单独作为结论。前者可能只是服务未监听,后者可能是上游策略丢弃;应以地址属性、路由、ACL和多来源测试结果共同判断。
如果服务器配有独立的BMC网口,应确认网线实际接入的是管理交换网络,而不是与业务流量相同的公网交换网络。验收时至少应拿到端口、VLAN或上游网络的说明,不能只根据机箱上的“管理口”标签判断。
建议核对以下关系:
管理主机或跳板主机
        │
管理出口访问控制
        │
管理VLAN或服务商私有管理网络
        │
BMC专用网口
如果BMC专用口直接配置了公网网关,那么它只是“物理链路独立”,并没有实现网络隔离。公网暴露风险仍然存在。
共享模式下,BMC借用服务器业务网卡传输管理流量。BMC本身仍可能独立于操作系统运行,但管理数据与业务网络使用了相同的物理路径。此时应重点确认:
如果共享网卡无法改为独立管理网络,不一定必须立即放弃,但必须将它视为“受控暴露”而非“隔离完成”。至少要在上游实施精确的来源白名单,并让服务商书面确认业务网段不能任意访问BMC。
不要试图只依靠服务器操作系统的防火墙保护BMC。操作系统防火墙控制的是主机上的系统流量,通常无法覆盖BMC自身处理的管理流量。真正的隔离应在BMC网络、交换机、服务商边界或独立管理网络层面实现。
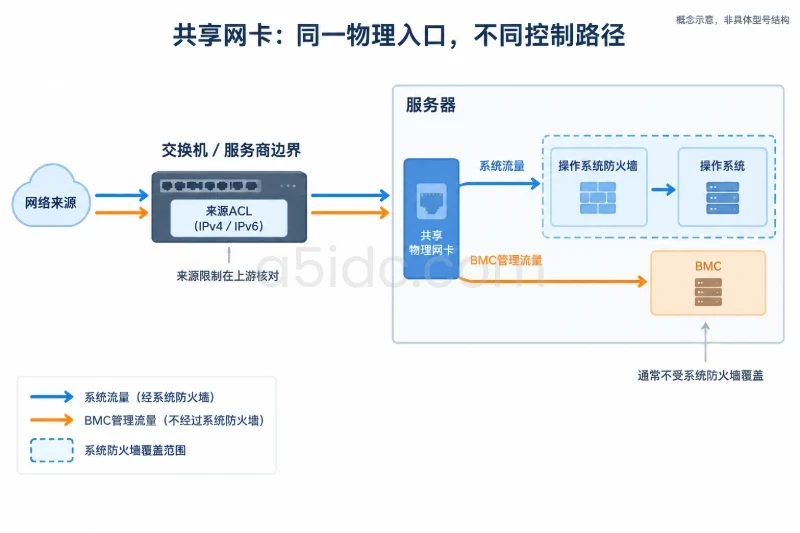
如果租用方案必须使用公网管理地址,来源限制是验收重点。白名单应尽量使用企业固定出口的单个IPv4地址或明确的IPv6前缀,而不是宽泛网段。
0.0.0.0/0、::/0或过大的临时网段;对于动态办公出口,不能为了“方便登录”而放开整个公网。应先确认是否能使用固定管理出口、企业跳板主机或服务商提供的私有管理通道。如果确实需要临时放行,应在操作完成后撤销,并重新从外部来源验证规则是否恢复。
入口页面无法打开,并不一定表示所有管理协议都被限制。应同时确认Web管理、IPMI over LAN以及厂商提供的其他管理服务。典型端口只是参考,实际端口和服务名称可能因BMC厂商、固件版本和服务商平台而不同。
如果只保留HTTPS管理,应确认:
证书自签名本身并不自动等于不安全,但如果没有指纹登记,管理人员很难识别中间人或入口替换。
网络隔离通过后,还要检查进入BMC后能做什么。IPMI账户通常能够执行电源重启、远程控制台、虚拟介质挂载、网络配置和固件更新等操作,这些权限远高于普通系统登录。
ADMIN或root;不同BMC型号的角色名称并不统一,因此不能机械要求某个固定角色名。判断重点是权限是否符合实际职责:查看状态的人不应默认拥有电源控制和固件更新权限;需要打开远程控制台的人,也不必同时拥有修改网络和创建账号的权限。
电源重启和虚拟介质挂载属于高影响操作。验收时可以登录不同角色查看菜单和权限,不要在生产服务器上为了“测试权限”执行关机、重启或挂载镜像操作。
交付后应立即完成以下动作:
密码长度和复杂度应以BMC支持能力为前提,建议使用长度充足、随机生成且不与操作系统、云平台或业务系统重复的凭据。部分旧BMC对特殊字符、长度和字符集支持有限,设置后应实际退出并重新登录验证,而不是只根据提示判断成功。
如果BMC本身不支持多因素认证,可在前置管理入口或跳板主机处加强身份认证,同时保留BMC自身的来源限制。多因素认证不能替代网络隔离,但能降低单个密码泄露后的直接风险。
BMC固件不随服务器操作系统补丁自动更新。操作系统已经完成加固,并不能说明IPMI管理面同样安全。验收资料中应记录BMC厂商、型号、固件版本和构建信息,并按照厂商安全公告确认是否仍在支持范围内。
IPMI v2.0具备更完善的认证和加密能力,但具体安全性仍取决于固件实现、启用的认证方式和上游网络限制。不能因为界面显示“IPMI 2.0”就跳过来源控制和固件核对。
固件升级属于可能影响管理可用性的变更。执行前应先导出或记录网络、账号和访问控制配置,确认升级窗口、失败恢复方式和服务商责任;升级后重新验证管理地址、白名单、账号和日志。不要在没有本地控制台或服务商恢复承诺的情况下,直接对远程BMC进行强制升级。
围绕需要独立硬件资源和带外运维边界的业务部署,A5数据提供美国物理服务器租用,覆盖常规Xeon、AMD EPYC、GPU及多IP系列,并配备不同网络、带宽、CPU、内存和NVMe存储组合。面向美国访问、跨境业务、数据库、容器和计算任务,可在物理服务器资源体系中匹配相应部署基础。
租用美国服务器时,BMC的上游交换网络、机房边界设备和服务商支持账号通常不完全由租户控制。即使租户配置正确,服务商仍可能通过内部网络进入管理控制器,因此交付验收不能只看自己账号。
建议向服务商确认并留存以下信息:
服务商如果只回答“IPMI是独立的”或“管理地址只有客户能用”,但不能说明网络路径、来源限制和支持访问记录,应视为信息不足,而不是默认安全。
验收留证不需要保存密码或完整敏感配置,但应至少保留以下内容:
-账号及角色清单,密码字段必须打码;
可以使用下表做最终判定:
| 检查结果 | 风险判断 | 处理方式 |
|---|---|---|
| BMC位于私有管理网,业务网无法访问,管理来源明确 | 隔离条件较完整 | 记录证据后通过 |
| BMC为公网地址,但仅允许固定管理出口,IPv4和IPv6均受控 | 存在受控暴露 | 经过风险确认后通过,并纳入周期复核 |
| 只有IPv4受控,IPv6或备用端口未核对 | 存在绕过路径 | 暂缓通过,补充地址和服务验证 |
| 任意公网可访问登录页面或IPMI服务 | 管理面直接暴露 | 先收敛上游ACL或迁移到私有管理网络 |
| 默认账号、共用管理员或服务商账号无法说明 | 权限不可追溯 | 修改、停用或建立审计流程后再验收 |
| 固件长期不受支持,且无法升级或隔离 | BMC自身风险无法补偿 | 要求更换设备、升级固件或改用受限管理路径 |
当发现问题时,处理顺序应优先收敛网络暴露,再修改初始凭据,随后关闭不必要服务、核对固件和权限。变更前要保留当前配置与服务商恢复渠道,避免一次性修改网络和账号后把自己锁在管理入口之外。
管理隔离不是一次配置后永久有效。以下事件发生后,应重新执行允许来源和拒绝来源测试:
每次复核重点仍然是三个问题:未经授权的网络能否到达入口,已登录账号是否拥有超出职责的权限,服务商或内部人员的管理动作能否被识别和追溯。只有这三点都能提供明确证据,IPMI带外管理才算完成了可验收的安全隔离。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4005.html