香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在已有的香港服务器上安排全量备份,操作目标不应只是“把网站目录和数据库各复制一份”,而是得到一组可以配套恢复的数据:恢复后,数据库中的附件记录能找到对应文件,网站代码与数据库结构兼容,配置和必要密钥也没有缺失。
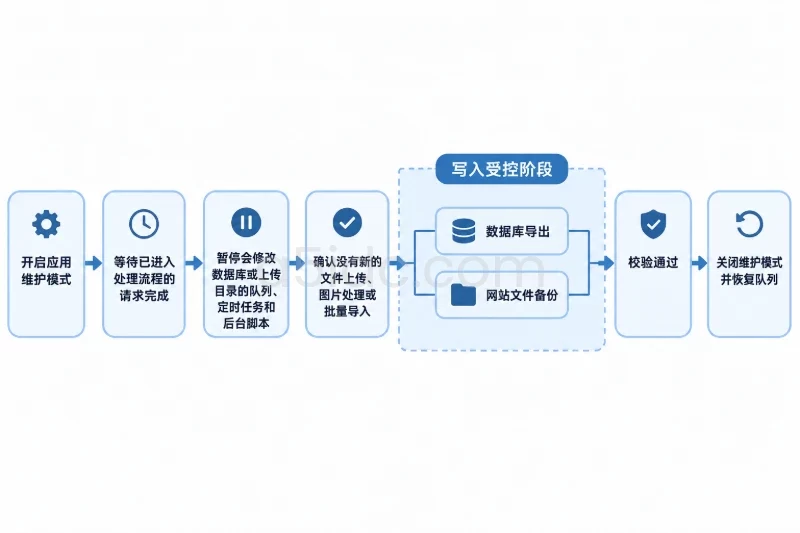
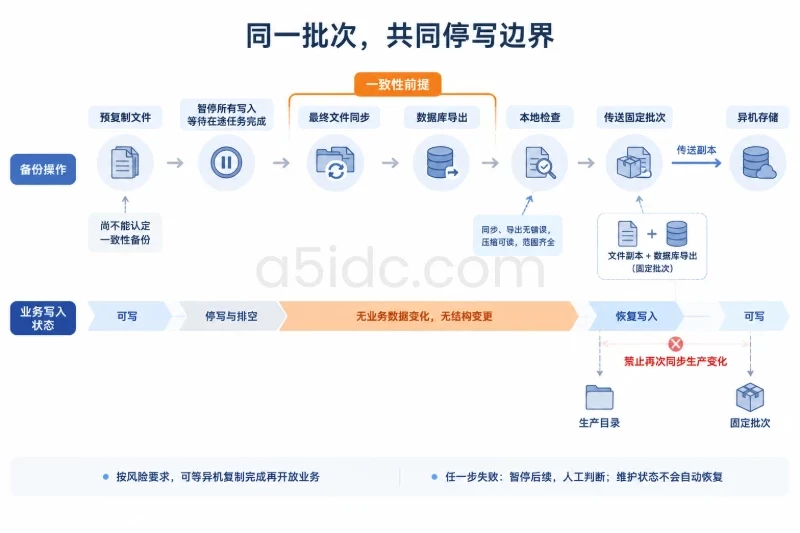
实现这一目标,关键是建立共同的业务一致性边界。对允许短暂维护的网站,可以先预复制文件,再暂停所有业务写入、等待在途任务完成,随后同步文件变化并导出数据库;数据量较大或不能长时间停写时,则需要应用配合的快照、数据库物理备份及文件版本管理。分别备份成功,不等于文件与数据库能够一致恢复。
先按“重新启动网站需要什么”列清单,而不是只看网站根目录。本文以已有 Linux 服务器、Nginx、MySQL 8.0 和本地上传目录为例,讲解日常备份操作,不涉及重新安装环境。
| 对象 | 应包含的内容 | 一致性要求 |
|---|---|---|
| 网站代码 | 当前发布版本、依赖锁定文件、必要构建产物 | 与数据库结构版本匹配 |
| 用户文件 | 图片、附件、导出文件及实际存储目录 | 与数据库中的引用关系匹配 |
| 数据库 | 业务表、视图,以及使用中的触发器、存储过程、事件 | 获得一致的数据状态 |
| 运行配置 | Nginx 配置、应用配置、服务启动配置、计划任务定义 | 能还原当时的运行方式 |
| 密钥与凭据 | 应用加密密钥、必要访问凭据及证书 | 加密保存,限制读取权限 |
| 外部依赖 | 对象存储文件、远程数据库、其他持久化组件 | 单独纳入备份和恢复方案 |
上传目录如果是符号链接,复制链接本身并不会备份链接指向的数据;如果是独立挂载点,也要确认备份程序实际进入了该目录。容器环境还应检查持久化卷,不能把容器镜像当成业务数据备份。
这里的“全量”指上述网站恢复范围的完整备份,不自动等同于整机镜像。临时文件、可重建缓存可以排除,但排除项必须记录。购物车、队列或会话存储如果承载不可丢失状态,就不能直接当缓存忽略。
MySQL 的 --single-transaction 适用于 InnoDB 等支持事务一致性读取的表。先检查业务库中是否存在其他存储引擎:
SELECT TABLE_NAME, ENGINE
FROM information_schema.TABLES
WHERE TABLE_SCHEMA = 'site_db'
  AND TABLE_TYPE = 'BASE TABLE'
  AND ENGINE <> 'InnoDB';
查询无结果,说明该库的基础表均为 InnoDB;有结果,则需要单独评估。MyISAM 表不能靠该参数获得事务快照,应在可靠停写或适当锁定后备份,锁定会影响业务访问,需提前安排维护窗口。
即使全部是 InnoDB,导出期间也应停止发布、建表、改表等操作。事务快照解决的是数据库内部的一致性,不能自动解决上传文件与数据库记录之间的时序差异。
操作前确认备份空间、数据库连接权限和维护开关可用。数据库账号应具有导出所需权限;是否备份存储过程、事件等对象,也要提前试运行验证。
下面命令在同一个具有相应权限的 Bash 会话中执行。示例路径需要替换为实际路径,/srv/backup 应是已准备好的受限目录,且不在网站目录内。
set -euo pipefail
umask 077

SET=$(mktemp -d "/srv/backup/site-$(date -u +%Y%m%dT%H%M%SZ)-XXXXXX")
mkdir "$SET/files"

date -u +%FT%TZ > "$SET/started-at.txt"

rsync -aHAX --numeric-ids /var/www/site/ "$SET/files/"
这一步是预复制,此时的文件副本还不能宣布为一致性备份。它的作用是把大部分传输工作放在维护窗口之前,缩短最终停写时间。
示例使用全新目录,不覆盖旧备份。-aHAX 用于保留权限、链接、ACL 和扩展属性等信息;源与目标文件系统需要支持这些属性,复制进程也需要相应权限。如果出现相关错误,应查明原因,不能只忽略退出码。
维护页面只是入口控制,不代表后台已经停写。建立一致性边界时,需要同时处理:
暂停消费者前,应明确正在执行的任务是等待完成还是安全中止。不能在数据库记录已提交、文件尚未落盘的中间状态强行停止进程。
停写确认应结合应用日志、任务状态和数据库活动检查;单看网站访问量归零并不充分。外部支付系统等可能在维护期间继续发送通知,还需确认重试、补单和幂等处理机制。
本方案的一致性前提是:最终文件同步到数据库导出完成期间,没有业务数据变化,也没有结构变更。
保持停写状态,完成以下操作:
date -u +%FT%TZ > "$SET/write-fenced-at.txt"

rsync -aHAX --numeric-ids --delete \
  /var/www/site/ "$SET/files/"

tar -czf "$SET/nginx-config.tar.gz" -C / etc/nginx

mysqldump --defaults-extra-file=/root/.backup-mysql.cnf \
  --single-transaction \
  --quick \
  --routines \
  --events \
  --triggers \
  --no-tablespaces \
  --set-gtid-purged=OFF \
  --databases site_db \
  | gzip > "$SET/database.sql.gz.part"

mv "$SET/database.sql.gz.part" "$SET/database.sql.gz"

date -u +%FT%TZ > "$SET/captured-at.txt"
--delete 只用于本次新建的临时副本,使预复制后已从源目录删除的文件不再残留。它会删除目标目录中的多余内容,执行前必须核对 $SET 和源路径,不能指向历史备份或生产目录。误操作后,应停止后续覆盖,使用受保护的历史备份恢复受影响目标。
凭据文件需限制访问,不要把密码直接放在命令行。示例中的 GTID 设置适用于普通业务逻辑恢复,不应直接套用于复制集重建。Nginx 配置归档也只是一个示例,应用配置、上传目录外的数据和其他服务配置应按清单补齐。
这里启用了管道错误检查:数据库导出失败时,不会仅因 gzip 成功而把结果认定为完成。任何步骤失败,都应暂停后续流程;维护开关不会因此自动恢复,需要运维人员判断。
检查文件同步和导出均无错误、压缩包可读取、备份范围齐全后,可以恢复业务写入,再传送已经固定的备份批次。
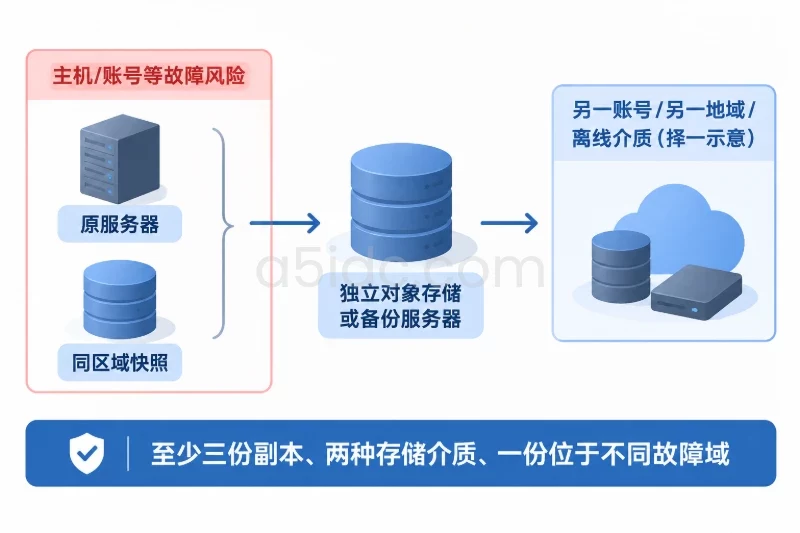
不要从恢复写入后的生产目录继续向这个批次同步,否则原有一致性边界会被破坏。本地副本完成后、异机副本落地前,仍存在主机故障导致备份丢失的风险,应按业务要求决定是否等待异机复制完成再开放业务。
先做低成本检查:
gzip -t "$SET/database.sql.gz"
tar -tzf "$SET/nginx-config.tar.gz" > /dev/null

(
  cd "$SET"
  find . -type f ! -name SHA256SUMS -print0 \
    | sort -z \
    | xargs -0 -r sha256sum > SHA256SUMS
)
备份传到另一台主机或独立存储后,在对应批次目录执行:
sha256sum -c SHA256SUMS
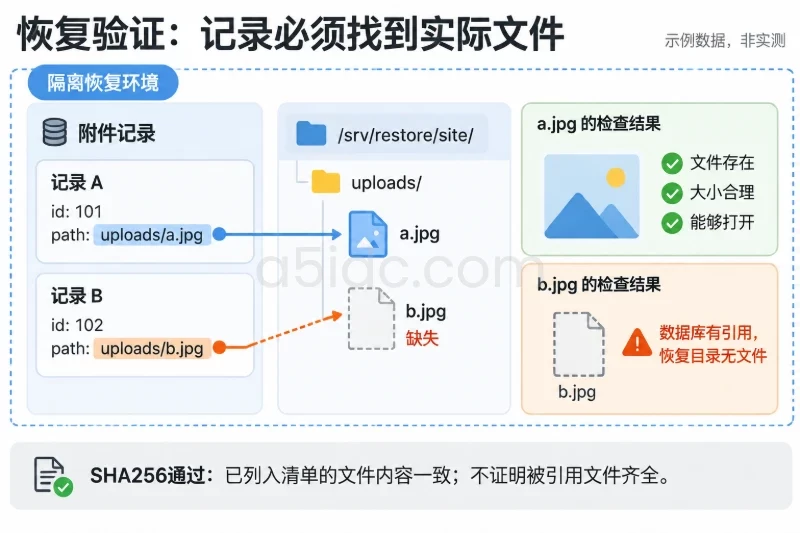
校验通过说明文件内容与生成清单时一致,不能证明备份范围完整,更不能证明业务逻辑一致。清单本身也应受保护;哈希校验不代替加密和访问控制。
每个批次应记录备份范围、开始时间、停写区间、应用版本、数据库版本、文件数量、导出大小和异机校验结果。时间统一记录为 UTC,便于对照香港服务器与其他存储端的日志。
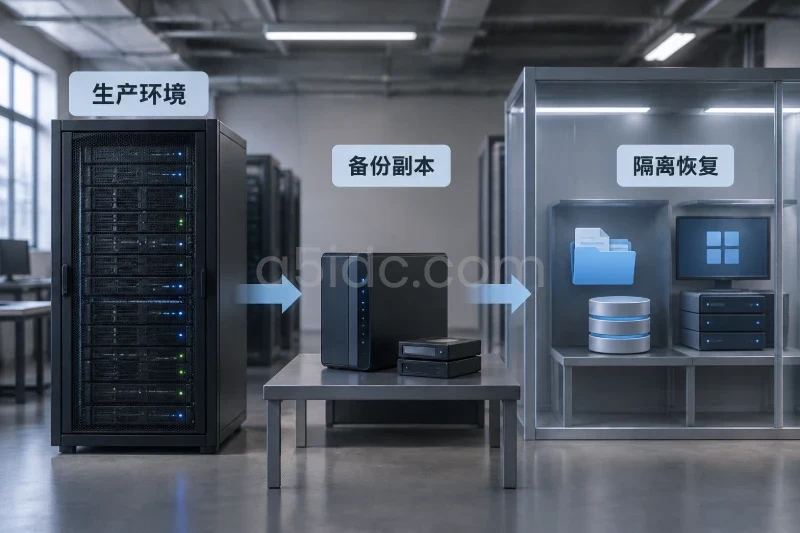
真正的业务检查应在隔离恢复环境中进行:导入数据库后,抽样读取附件记录,核对文件存在、大小合理且能够打开;验证新旧订单、文章、账号等关键记录,以及应用代码与表结构是否兼容。只检查 SQL 文件非空,证据不足。
全量备份的频率应由可接受的数据丢失量决定。每天一次且不保存其他变化记录,发生故障时可能丢失接近一天的数据。
| 运维要求 | 可采用的安排 | 必须补充的验证 |
|---|---|---|
| 内容更新少,允许丢失一天内变化 | 每日一致性全量备份 | 检查每日任务和异机副本 |
| 订单、上传频繁,要求更小恢复点间隔 | 全量基线配合数据库日志、文件增量或版本保留 | 验证文件与数据库能恢复到匹配状态 |
| 需要追溯较早误操作 | 日、周、月分层保留 | 确认旧版本代码和配置仍可用 |
数据库日志能支持时间点恢复,但如果文件没有对应版本,单独把数据库回放到某个时间点,仍可能出现附件缺失。
保留策略可以从“每日 7 份、每周 4 份、每月 6 份”这样的示例起步,再按数据增长和追溯要求调整。旧备份清理应独立执行,不能因为今天生成了一个压缩包就立即删除昨天的副本;至少应先确认新批次完成异机校验。
香港服务器的异地传输窗口也要计入计划。例如,120 GB 数据以实际有效吞吐 100 Mbps 传输,按十进制口径计算:120 × 8 × 1000 ÷ 100 = 9600 秒,约 2 小时 40 分钟。这个时间尚未包含扫描和校验。机房带宽标称值不等于备份有效吞吐,宜先测量实际备份链路。
A5数据面向网站与数据库运维场景,提供中国香港物理服务器资源,覆盖入门建站、Xeon Gold及AMD EPYC等配置,搭配SSD或NVMe存储,适合承载网站程序、数据库与备份任务。香港存储系列还提供企业级大容量机械硬盘方案,并配合不同带宽线路,为文件归档、备份保留及异机传输提供相应的硬件与网络基础。
文件同步返回非零状态时,先检查源文件变化、权限、挂载点和目标空间。预复制阶段出现文件消失,可能是业务正在修改;最终停写阶段仍出现同类问题,则说明写入没有真正冻结,或仍有未识别的任务。
数据库导出失败,应依次检查连接、账号权限、空间和具体错误日志。不要只针对失败表补导后拼进旧文件;在停写条件重新成立后,重新生成整个业务库导出更容易验证。
如果停写时间接近业务允许上限,应主动结束本次尝试、保留诊断信息并恢复服务。失败批次标记为未完成,不允许自动进入保留轮换。恢复写入前,核对维护开关、消费者、定时任务和数据库事件的原始状态,避免网站打开了,后台任务却一直停着。
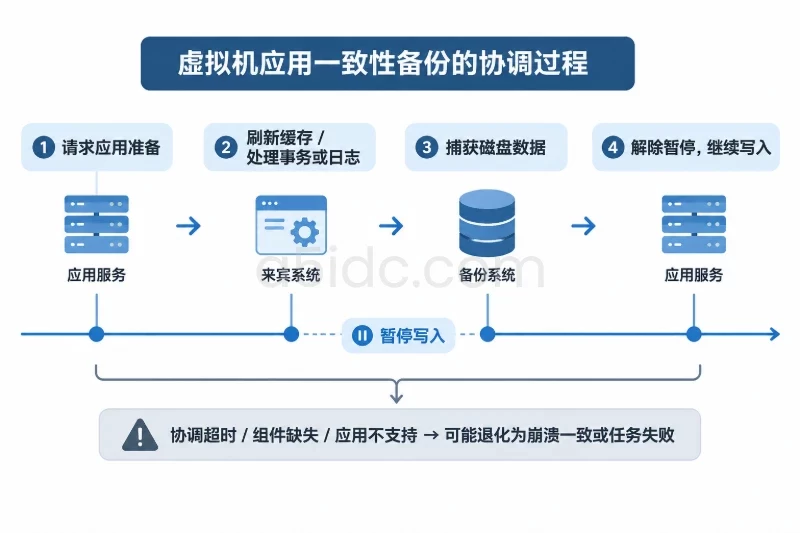
数据量大到逻辑导出无法满足维护窗口时,应调整方案,而不是延长停写直到业务不可接受。可先协调停写并创建覆盖相关卷的快照,再恢复写入、从快照生成备份;也可使用适配数据库版本的物理备份工具。两者都需要正确的一致性准备,普通磁盘快照不自动具备应用一致性,复制运行中的 MySQL 数据目录也不能替代合规备份。
恢复演练应使用独立主机或隔离实例,关闭队列消费、数据库事件执行、定时任务及邮件、支付等外部动作,防止恢复出来的旧任务再次执行。
下面仅适用于没有业务数据的新建隔离数据库实例。SQL 备份包含库名和建表语句,导入可能创建或覆盖同名对象,不能直接指向生产数据库。导入前检查目标连接和备份来源,使用兼容的数据库版本。
set -euo pipefail

gzip -cd "$SET/database.sql.gz" \
  | mysql --defaults-extra-file=/root/.restore-mysql.cnf

mkdir -p /srv/restore/site
rsync -aHAX --numeric-ids "$SET/files/" /srv/restore/site/
恢复目录同样应是新建隔离目录,不与线上网站共用。配置和密钥要按恢复环境调整,不能把生产外部服务地址原样启用。
实际故障恢复前,还应保护故障现场数据,记录恢复批次和切换点。先在新目录、新实例中完成数据库查询、附件访问、登录及关键流程测试,再切换服务。切换失败时,回到预先保留的目录、连接配置或实例;如果切换后已经产生新写入,不能简单退回旧数据,需要先处理新增数据的归属。
验收时至少检查以下项目:
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3948.html