香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


日常维护香港服务器上的多个站点时,目录权限调整应达到一个明确目标:站点 A 的程序、上传接口和定时任务,即使被利用,也不能读取站点 B 的配置文件,不能修改站点 B 的代码,更不能借助共享目录影响其他站点。实现这一点,不能只给每个网站分配不同的目录,还要让它们使用不同的运行身份。
对于已有的多站点管理系统,比较实用的做法是:每站点独立系统用户、独立应用进程或 PHP-FPM 池、独立可写目录,代码默认不可由应用进程修改,Web 服务仅获得对公开内容的必要访问权限。 香港机房的位置不改变 Linux 权限机制;如果服务器通过公网提供服务,还需要同时收紧管理端口、管理账号和审计入口。
面板里的“站点管理员”不一定对应 Linux 系统用户。两个站点即使目录不同,只要 PHP 程序都以 www-data 运行,通常仍能相互访问该用户有权限读取的文件。
以下操作以已有的 Ubuntu 24.04、Nginx、PHP 8.3-FPM 环境为例,不涉及重新安装。面板使用其他版本或自定义路径时,应先核验,不直接套用服务名:
cat /etc/os-release
systemctl list-units --type=service --all | grep -E 'nginx|php.*fpm'
ps -eo user,group,pid,args | grep -E 'nginx: worker|php-fpm: pool' | grep -v grep
sudo nginx -T
nginx -T 会输出生效配置,可能包含内部地址等信息,不宜直接公开。
随后检查一个站点的路径、所有者及额外 ACL:
namei -l /srv/sites/site_a/public/index.php
stat -c '%U:%G %a %n' /srv/sites/site_a
getfacl -p /srv/sites/site_a
id site_a
id www-data
检查结果需要对应到实际配置:
750,但 ACL 仍授予其他账号访问:仅看 ls -l 不足以判断隔离。示例中,两个站点分别使用 site_a、site_b 运行应用,使用 deploy_a、deploy_b 发布代码。这些账号及同名站点组应已存在;缺失时,先通过管理系统支持的方式补齐并核验,不把两个站点临时归到同一个账号下。
| 对象 | 示例路径或身份 | 允许的操作 |
|---|---|---|
| A 站点应用 | site_a | 读取自己的代码,写入自己的运行数据 |
| A 站点发布账号 | deploy_a | 更新 A 的代码,不管理 B |
| A 的公开目录 | /srv/sites/site_a/public | Nginx 读取,应用不能随意修改代码 |
| A 的私有运行目录 | /srv/sites/site_a/shared/runtime | 仅 A 的应用及授权维护人员访问 |
| B 站点应用 | site_b | 与 A 对称,不读取或写入 A |
| 共享 Nginx worker | www-data | 读取各站点公开内容,连接各站点 FPM socket |
这里存在一个需要明确的边界:共享 Nginx 仍是跨站点的公共组件。 它能够读取被授权的公开文件,也能连接多个 FPM socket。本方案主要隔离站点应用进程,不等同于把整台服务器划分成互不信任的独立主机。
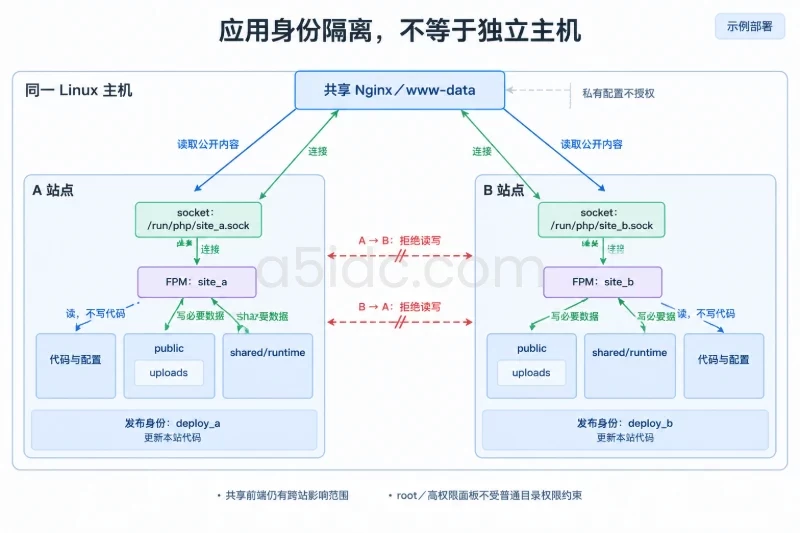
如果站点之间属于不同租户、不能接受共享前端的影响范围,应考虑独立前端进程、容器配合安全策略,或分别部署在不同实例上。拥有 root 权限的面板和管理员,也不受普通目录权限约束。
围绕多站点分区运行与独立部署的资源需求,A5数据提供香港物理服务器租用,涵盖Xeon Gold与AMD EPYC平台,并有大内存、SSD或NVMe存储及CN2、国际带宽等不同配置方案。这些资源可承载独立应用进程、数据库及站点文件,为多个站点分别配置运行环境提供硬件基础,也可通过多台服务器承载不同租户的业务,将部署边界从目录和进程进一步延伸到独立主机。
权限调整会影响程序读取、上传、缓存和发布操作。开始前,应进入维护窗口,暂停自动发布及相关队列任务,并准备可用的控制台入口。
以下命令在 root 的 Bash 会话执行。执行前确认 getfacl、setfacl 可用:
command -v getfacl
command -v setfacl

backup="/root/site-permission-$(date +%Y%m%d-%H%M%S)"
mkdir -m 700 "$backup"

getfacl -R -p -P -- /srv/sites/site_a /srv/sites/site_b \
  > "$backup/sites.acl"

cp -a /etc/nginx "$backup/"
cp -a /etc/php/8.3/fpm "$backup/"

printf '本次备份目录:%s\n' "$backup"
ACL 备份可用于恢复已有对象的权限及所有者信息,但不是文件内容备份。代码、配置和用户上传数据仍需通过原有备份系统保存;涉及业务数据恢复时,还要考虑数据库与文件的一致性。
调整前检查链接和挂载:
find -P /srv/sites/site_a -xdev -type l -print
find -P /srv/sites/site_a -xdev -type f -links +1 -print
findmnt -R /srv/sites/site_a
软链接不会绕过目标文件的权限,但可能暴露原本遗漏的访问路径;硬链接可能让同一文件出现在不同目录中。发现跨站点链接、共享上传目录或额外挂载,应先明确它们的用途,不直接执行下面的批量权限重置。
已有 PHP 站点可以整理为:
/srv/sites/site_a/
├── app/                 # 应用代码,非公开目录
├── config/              # 数据库口令等配置
├── public/
│   ├── index.php         # 对外入口
│   ├── assets/           # 静态资源
│   └── uploads/          # 业务确实需要公开的上传文件
└── shared/
    └── runtime/
        ├── cache/
        ├── session/
        └── tmp/
不要只移动目录而不修改应用配置。框架的缓存、会话、日志、上传路径,应同步指向新的位置。数据库口令、备份包、私有附件不能留在 public 下。
下列权限操作适用于已经完成路径整理、没有待处理链接、目录位于同一文件系统的站点。它会清除现有 ACL,并重设普通文件和目录权限;已有特殊执行权限、协作 ACL 或发布脚本权限的站点,需要先单独设计规则。
site=site_a
deploy=deploy_a
root="/srv/sites/$site"

mkdir -p "$root/public/uploads" \
         "$root/shared/runtime/cache" \
         "$root/shared/runtime/session" \
         "$root/shared/runtime/tmp"

# 清除旧 ACL,避免历史授权继续生效
find -P "$root" -xdev -type d -exec setfacl -b -k -- {} +
find -P "$root" -xdev -type f -exec setfacl -b -- {} +

# 代码由发布账号管理,应用通过本站点组读取
find -P "$root" -xdev -type d \
  -exec chown --no-dereference "$deploy:$site" {} + \
  -exec chmod 2750 {} +

find -P "$root" -xdev -type f \
  -exec chown --no-dereference "$deploy:$site" {} + \
  -exec chmod 0640 {} +

# 私有运行数据只允许本站点应用身份访问
find -P "$root/shared/runtime" -xdev -type d \
  -exec chown --no-dereference "$site:$site" {} + \
  -exec chmod 0700 {} +

find -P "$root/shared/runtime" -xdev -type f \
  -exec chown --no-dereference "$site:$site" {} + \
  -exec chmod 0600 {} +

# 仅上传目录交给应用写入
find -P "$root/public/uploads" -xdev -type d \
  -exec chown --no-dereference "$site:$site" {} + \
  -exec chmod 2750 {} +

find -P "$root/public/uploads" -xdev -type f \
  -exec chown --no-dereference "$site:$site" {} + \
  -exec chmod 0640 {} +
确认 A 正常后,将变量改为 site_b、deploy_b,对 B 执行同样流程。不要把站点父目录 /srv/sites 整体交给任一站点账号。
2750 中的 setgid 位用于让新建子项继承目录组,便于发布后的文件继续归本站点组管理。它不负责阻止跨站访问;真正的边界来自独立身份、无交叉组成员关系,以及 other 权限关闭。
Nginx 需要穿过站点根目录,但不需要列出站点根目录,也不需要读取私有配置:
setfacl -m u:www---x "$root"

find -P "$root/public" -xdev -type d \
  -exec setfacl -m u:www-r-x {} +

find -P "$root/public" -xdev -type f \
  -exec setfacl -m u:www-r-- {} +

# 为新建公开文件设置默认 ACL
find -P "$root/public" -xdev -type d \
  -exec setfacl -m \
  d:u::rwx,d:u:www-r-x,d:g::r-x,d:m::r-x,d:o::--- {} +
同时用 namei -l 确认 /srv、/srv/sites 对 Nginx 有必要的路径穿越权限。不要为解决一个上级目录问题,给整个站点树增加全局读取权限。
默认 ACL 只影响新建对象。发布工具通过重命名移入文件、保留源 ACL,或上传程序主动设置 0600 时,最终权限仍可能不同。因此,每次发布后都应检查权限,不能把继承规则当作无需验证的保证。
下面是 A 站点的池配置片段,应放入面板认可的配置入口。不要让相同站点同时落到两个池中:
[site_a]
user = site_a
group = site_a

listen = /run/php/site_a.sock
listen.owner = www-data
listen.group = www-data
listen.mode = 0600

pm = ondemand
pm.max_children = 8
pm.process_idle_timeout = 10s

clear_env = yes
security.limit_extensions = .php

env[TMPDIR] = /srv/sites/site_a/shared/runtime/tmp
php_admin_value[sys_temp_dir] = /srv/sites/site_a/shared/runtime/tmp
php_admin_value[upload_tmp_dir] = /srv/sites/site_a/shared/runtime/tmp
php_admin_value[session.save_path] = /srv/sites/site_a/shared/runtime/session
pm.max_children 是示例值,应沿用站点已经评估过的容量设置,不因权限调整随意改变。
B 站点必须使用自己的池名、用户、组、socket 和运行目录。Cron、队列消费者、定时备份等进程也要同步检查;网站请求使用了独立身份,而后台任务继续以公共账号运行,仍会留下跨站通道。
若原配置含 listen.acl_users 或 listen.acl_groups,应检查其是否覆盖了 socket 所有者设置,避免保留意外的访问者。
对于只有 public/index.php 一个入口的应用,可在现有 Nginx server 中合并以下规则。保留原有监听端口、证书和业务配置,不用该片段覆盖整个站点:
root /srv/sites/site_a/public;
index index.php;

location / {
    try_files $uri $uri/ /index.php?$query_string;
}

location = /index.php {
    include fastcgi_params;
    fastcgi_param SCRIPT_FILENAME /srv/sites/site_a/public/index.php;
    fastcgi_pass unix:/run/php/site_a.sock;
}

location ~* \.php(?:/|$) {
    return 404;
}

location ~ /\.(?!well-known(?:/|$)) {
    return 404;
}
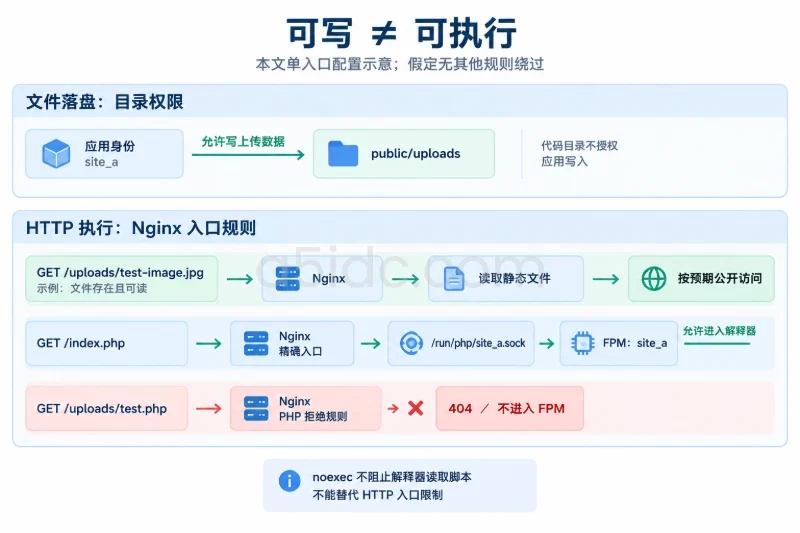
该例只允许明确的入口进入 FPM,不让上传目录中的其他 PHP 文件执行。已有多入口程序应逐个审查并设置必要入口,不直接恢复宽泛的 PHP 匹配规则。
合并时还要检查其他正则规则及 ^~ 位置块,确保没有绕过脚本拒绝规则的路径。上传文件应限制类型、大小并由服务端校验;可公开的 HTML、SVG 等主动内容,也需要评估浏览器端风险。
目录权限不是脚本执行控制。即使上传目录带有 noexec 挂载选项,解释器仍可能读取文件并执行其中的代码,因此不能用它替代入口限制。
配置完成后先测试,再应用:
nginx -t
php-fpm8.3 -t
两项通过后,使用面板支持的重载方式;标准服务管理环境可执行:
systemctl reload php8.3-fpm
systemctl reload nginx
重载前应确认没有其他未完成的配置变更,避免把无关改动一起上线。
通过正常请求唤起按需运行的池,再检查:
ps -eo user,group,pid,args | grep 'php-fpm: pool' | grep -v grep
stat -c '%U:%G %a %n' /run/php/site_a.sock /run/php/site_b.sock
预期 A 的 worker 为 site_a,B 的 worker 为 site_b。如果仍显示公共账号,说明请求可能落到了旧池,或面板没有加载新的配置。
选择两个站点都确实存在的测试文件。以下示例中的配置路径应替换为真实路径,但不需要输出文件内容:
sudo -u site_a -- test -r /srv/sites/site_a/config/app.php
echo "A 读取自身配置:$?"

sudo -u site_a -- test -r /srv/sites/site_b/config/app.php
echo "A 读取 B 配置:$?"

sudo -u site_a -- test -w /srv/sites/site_a/public/index.php
echo "A 修改自身入口:$?"

sudo -u site_a -- test -w /srv/sites/site_a/public/uploads
echo "A 写入自身上传目录:$?"

sudo -u www-data -- test -r /srv/sites/site_a/config/app.php
echo "Nginx 读取私有配置:$?"
test 返回 0 表示条件成立,1 表示不成立。预期依次为 0、1、1、0、1;再以 site_b 身份执行反向测试。
目标文件不存在也会返回失败,所以交叉测试前必须由管理员确认路径存在,否则可能把“没有这个文件”误判为“权限隔离成功”。
权限测试通过后,继续检查:
403。可在上传测试后查看实际落盘结果:
stat -c '%U:%G %a %n' /srv/sites/site_a/public/uploads/test-image.jpg
getfacl -p /srv/sites/site_a/public/uploads/test-image.jpg
不要只验收修改当时的文件,还要验收以后会持续产生的新文件。
按低风险顺序检查:Nginx 错误日志、namei -l、目标文件 ACL,再看虚拟主机是否指向正确目录。
执行 chmod 后,ACL mask 可能变化,使已有命名用户权限实际失效。以 getfacl 中的有效权限为准,不通过 chmod -R 777 消除报错。
先确认 FPM 配置测试通过、服务正常,再检查 Nginx 指向的 socket 是否存在,以及 Nginx worker 是否具备连接权限。
socket 不存在通常意味着池未加载或路径写错;socket 存在但拒绝连接,则检查权限和安全策略日志。不要为了修复连接,把 FPM socket 改为所有用户可写,否则其他本地账号可能直接向池发送请求。
缓存路径配置错误时,程序可能尝试写入代码目录。应修改应用路径或只授权必要子目录,而不是将整个站点归应用账号所有。
开启 SELinux、AppArmor 等机制的环境,还要检查对应拒绝日志。本例的普通权限与 ACL 不能替代这些策略,也不建议通过关闭安全机制来验收。
目录隔离之外,日常维护还应同步检查:
日志至少应能区分站点、发布账号和时间。对代码目录、关键配置、面板操作及权限变更保留审计记录;高频上传目录不要不加筛选地记录全部读写,以免日志噪声掩盖关键事件。
权限修改导致业务受影响时,先定位具体站点和目录,能局部修复就不恢复整个服务器。需要整体回退本次 ACL 调整时,暂停相关写入,并使用之前记录的备份路径:
setfacl --restore=/root/site-permission-YYYYMMDD-HHMMSS/sites.acl
该命令适用于恢复备份时已存在、路径未变化的对象;新增文件、已删除文件及文件内容不能靠它恢复。若使用文件系统快照恢复,还要确认是否会覆盖维护期间新增的上传数据。
配置回退应只恢复本次修改的文件,不直接覆盖整个 /etc/nginx 或 FPM 配置目录。恢复后重新执行配置测试,再重载相应服务,并检查原有 socket、进程身份和业务入口。
如果权限检查发现了异常脚本、未知账号或非授权配置改动,应转入安全事件处理:限制受影响站点、保存日志和必要副本,再更换相关凭据。单纯改回权限不能证明入侵影响已经清除。
验收的重点不是所有目录都显示同一组数字,而是每个身份的实际能力符合边界:发布账号能更新本站代码,应用能处理本站数据,公共 Web 服务只能访问必要内容,其他站点不能越界。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3895.html