香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


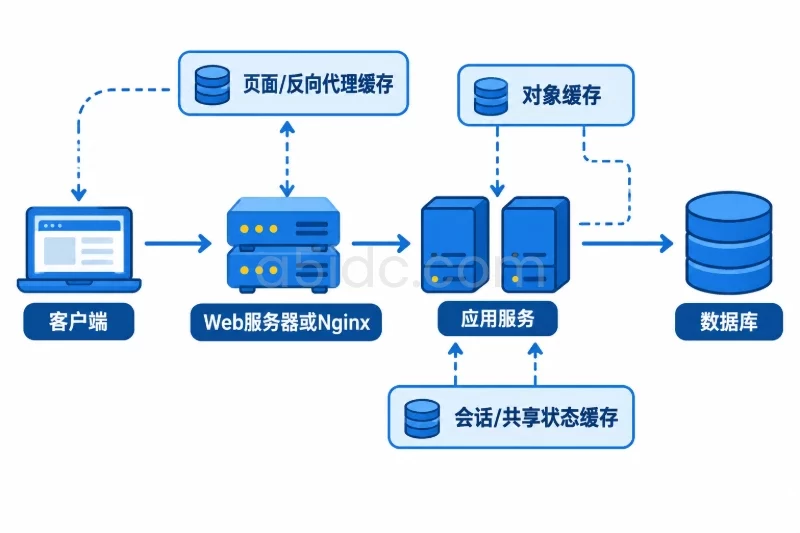
为香港服务器部署独立缓存服务器,需要同时配置三层限制:缓存进程只监听指定地址,网络层只允许业务服务器连接,缓存账户只能执行业务所需命令、访问约定的键。仅设置密码,或者仅放行一个端口,都不能完整解决连接与访问权限问题。
下面以两台具有私网互通能力的香港服务器为例:业务服务器连接独立 Redis 缓存服务器,使用专用账户读写缓存,不开放 Redis 公网访问。环境采用 Ubuntu 24.04 LTS 和软件仓库提供的 Redis 7.x,适用于首次部署、缓存内容可以从数据库或其他数据源重建的场景。命令中的地址、账户和键名前缀均为示例,执行前应替换为实际值。
围绕香港业务服务器与独立 Redis 缓存分开部署的场景,A5数据提供香港物理服务器租用,涵盖 Xeon Gold、AMD EPYC 等平台,并有不同内存容量及 SSD、NVMe 存储配置。这些资源可用于分别承载网站、接口服务与缓存进程,为缓存数据驻留内存、业务与缓存分配独立计算资源提供硬件基础;香港产品另有 CN2 与国际带宽方案,可衔接不同访问人群的业务入口需求。
本次部署使用以下参数:
| 项目 | 示例值 | 用途 |
|---|---|---|
| 业务服务器私网地址 | 10.20.0.10 | 唯一获准连接的业务来源 |
| 缓存服务器私网地址 | 10.20.0.20 | Redis 对业务提供服务的地址 |
| Redis 端口 | 6379/TCP | 缓存连接端口 |
| 业务账户 | app_cache | 应用读写缓存 |
| 管理账户 | cache_admin | 本机验证、检查和权限管理 |
| 业务键名前缀 | a5cache: | 限制业务账户可访问的键 |
| 数据库编号 | 0 | 本文只启用一个逻辑数据库 |
服务器都位于香港,不代表两台机器天然具备私网互通能力。 实施前需要向服务提供方确认:两台服务器是否处于可互通的私网、是否存在网络访问控制,以及连接到缓存服务器时实际呈现的源地址。若跨不同网络,应先完成经批准的专用网络互联,不能直接把下面的私网地址换成公网地址后开放端口。
在缓存服务器执行:
ip -br -4 addr
ip -4 route get 10.20.0.10
在业务服务器执行:
ip -4 route get 10.20.0.20
预期结果是缓存服务器确实拥有 10.20.0.20,业务服务器到缓存服务器的路由使用预期接口和源地址。若业务服务器经过地址转换,防火墙规则必须匹配缓存端实际看到的源地址,而不是机械填写业务机网卡地址。
本文采用 Redis 原生 TCP 连接,认证不会加密连接中的密码与业务数据。因此,示例只适用于已经确认可信、隔离的私网。若网络链路不满足该条件,需要另外配置服务端与客户端的 TLS,并验证证书,不应仅依赖私网地址或密码。
以下缓存服务器命令在管理员登录后执行:
sudo -i
cat /etc/os-release
apt update
apt-cache policy redis-server
systemctl status redis-server --no-pager
ss -lntp
此处只更新软件索引,不执行系统整体升级。预期系统为 Ubuntu 24.04,待安装 Redis 为 7.x;首次部署时,Redis 服务尚不存在。
如果已经有 Redis 实例、已有缓存配置或业务正在使用 6379,应停止按“新服务器”流程操作。先确认现有实例的用途、备份配置与数据,再安排变更窗口。本文后续会替换 Redis 主配置,并关闭缓存持久化,不适合直接覆盖已有生产实例。
在缓存服务器执行:
apt install -y redis-server redis-tools openssl
redis-server --version

systemctl stop redis-server

BACKUP_DIR="/root/redis-first-deploy-$(date +%Y%m%d-%H%M%S)"
install -d -m 700 "$BACKUP_DIR"
cp -a /etc/redis/redis.conf "$BACKUP_DIR/redis.conf"

printf '配置备份目录:%s\n' "$BACKUP_DIR"
预期版本信息包含 Redis 7.x。软件安装可能自动启动服务,因此这里先停止它,再进行配置;不要在配置尚未完成时开放网络端口。
记录输出的备份目录,后续回滚会使用它。配置替换只适用于前面确认过的全新实例。
Redis ACL 用于限制账户能执行哪些命令,以及能访问哪些键。业务账户不应使用管理账户,也不应通过共享默认账户连接。
在缓存服务器的管理员终端中生成两份不同密码:
umask 077
install -d -m 700 /root/hk-cache-secrets

openssl rand -hex 32 > /root/hk-cache-secrets/admin.password
openssl rand -hex 32 > /root/hk-cache-secrets/app.password

ADMIN_HASH=$(printf '%s' "$(cat /root/hk-cache-secrets/admin.password)" \
  | sha256sum | awk '{print $1}')

APP_HASH=$(printf '%s' "$(cat /root/hk-cache-secrets/app.password)" \
  | sha256sum | awk '{print $1}')

cat > /etc/redis/users.acl <<EOF
user default reset off
user cache_admin reset on #${ADMIN_HASH} ~* &* +@all
user app_cache reset on #${APP_HASH} ~a5cache:* +ping +get +mget +set +mset +del +unlink +exists +expire +pexpire +ttl +pttl +select
EOF

chown root:redis /etc/redis/users.acl
chmod 640 /etc/redis/users.acl

unset ADMIN_HASH APP_HASH
stat -c '%U:%G %a %n' /etc/redis/users.acl
预期权限为:
root:redis 640 /etc/redis/users.acl
密码文件供凭据交付与首次验证使用,不应上传到代码仓库、工单正文或聊天群。通过受控的凭据管理流程把业务密码交付给应用;管理密码只保留给运维人员。ACL 文件保存的是密码哈希,仍然应作为敏感配置保护。
权限设计对应如下:
| 限制项 | 本次配置 | 作用 |
|---|---|---|
| 默认账户 | reset off | 不允许依赖默认账户连接 |
| 管理账户 | 允许全部命令、全部键与频道 | 用于本机管理,不交给应用 |
| 业务键范围 | ~a5cache:* | 仅允许操作此前缀的键 |
| 业务命令 | 明确列出的读写与过期命令 | 不授予配置修改、全库清理等权限 |
| 业务频道 | 未授予频道访问权限 | 不支持发布订阅用途 |
ACL 账户权限不等于来源地址限制。 app_cache 不会自动与 10.20.0.10 绑定;允许哪些机器连接,需要由安全组和主机防火墙完成。
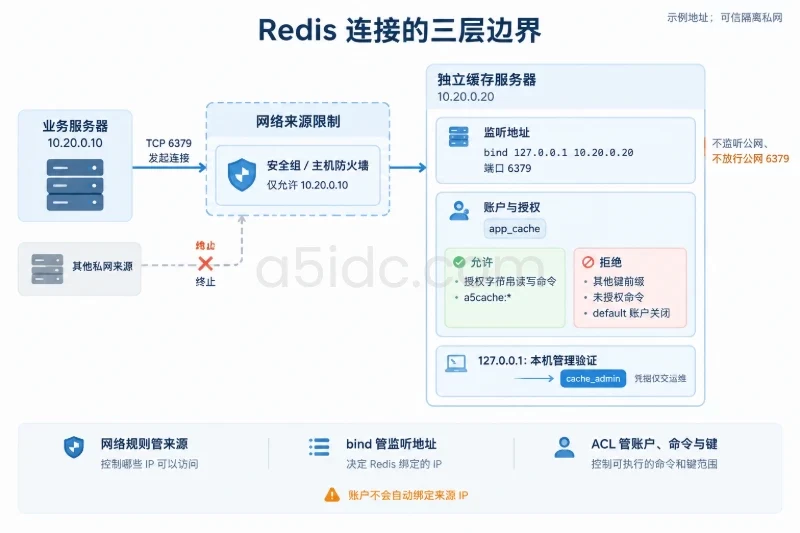
本文把 Redis 配置为只有数据库 0,因此允许 SELECT 不会让应用切换到其他数据库。键前缀才是业务权限边界,不要把逻辑数据库编号当成独立安全隔离。
下面的配置适用于一台内存为 2 GiB 的独立缓存服务器,示例将 Redis 数据内存上限设为 1 GiB。这个值不是容量结论;实际进程还会占用额外内存,连接缓冲区、内存碎片和系统服务都需要余量。
确认已经备份默认配置后执行:
cat > /etc/redis/redis.conf <<'EOF'
bind 127.0.0.1 10.20.0.20
protected-mode yes
port 6379

daemonize no
supervised systemd
loglevel notice
logfile ""

databases 1
dir /var/lib/redis

aclfile /etc/redis/users.acl

maxmemory 1gb
maxmemory-policy allkeys-lru

save ""
appendonly no
EOF

chown root:redis /etc/redis/redis.conf
chmod 640 /etc/redis/redis.conf
这里的关键配置是:
bind:仅监听本机和指定私网地址,不监听所有网卡。protected-mode yes:保留保护模式,但它不能替代认证和防火墙。aclfile:从独立 ACL 文件加载账户权限。maxmemory-policy allkeys-lru:达到内存上限后,按该策略淘汰缓存键。save ""、appendonly no:关闭定时快照和 AOF,适用于可重建缓存。Redis 配置中的 1gb 按二进制单位解释,即 1 GiB。这里限制的是 Redis 管理的数据内存,并不是整个进程的硬性内存上限。
关闭持久化意味着重启后不保证保留缓存内容。若 Redis 存放的是不可重建的业务记录,或者应用依赖缓存长期保存关键状态,不应使用这份配置。本文不适用于承担数据库职责的 Redis 实例。
如果服务器控制台提供安全组或网络防火墙,在缓存服务器对应规则中配置:
10.20.0.10/32。0.0.0.0/0 的 Redis 放行规则。10.20.0.20:6379。安全组是否作用于私网流量,要按实际平台确认。若已有“允许全部入站”规则,仅新增一条精确放行规则并不能收紧访问范围,需要同时调整宽泛规则。
以下使用 UFW。先确认它是否正在生效,并保留第二个管理会话或控制台入口:
ufw status verbose
ufw status numbered
新增规则会改变 6379/TCP 的访问范围。执行前必须确认该端口只用于本次缓存服务,并保存当前规则记录:
ufw status numbered > "$BACKUP_DIR/ufw-before.txt"
cp -a /etc/ufw "$BACKUP_DIR/ufw"
对于已启用的 UFW,把指定来源放行和其他来源拒绝放在前面:
ufw insert 1 allow proto tcp from 10.20.0.10 to 10.20.0.20 port 6379
ufw insert 2 deny 6379/tcp
ufw status numbered
预期两条规则顺序是“允许业务服务器”在前,“拒绝其他来源访问 6379”在后。插入到前面是为了避免已有宽泛放行规则优先匹配。
如果 UFW 尚未启用,不要直接照抄 ufw enable。先根据实际 SSH 端口和其他对外服务补齐必要规则。例如,只有确认 SSH 使用 22 端口时,才执行:
ufw allow 22/tcp
再添加上述缓存规则,复核后启用:
ufw enable
ufw status verbose
启用防火墙会影响整台服务器,而不仅是 Redis。应立即新建一个 SSH 连接验证管理入口可用;现有 SSH 会话未断开,不代表新连接一定能够进入。若主机已经使用其他防火墙管理方式,不要另行叠加 UFW,应在现有规则体系中落实相同限制。
在缓存服务器执行:
systemctl enable --now redis-server
systemctl status redis-server --no-pager
journalctl -u redis-server -n 50 --no-pager
ss -lntp | grep ':6379'
预期服务状态为 active (running),监听地址只包含:
127.0.0.1:6379
10.20.0.20:6379
以上只是示例结果形式,不是实际执行记录。如果出现 0.0.0.0:6379、公网地址或不符合计划的 IPv6 监听地址,应先停止服务,检查是否修改了错误配置文件,不能继续应用接入。
先验证未认证访问:
redis-cli -h 127.0.0.1 -p 6379 PING
预期收到:
NOAUTH Authentication required.
再使用管理账户验证:
redis-cli -h 127.0.0.1 -p 6379 --user cache_admin --askpass PING
按提示输入管理密码,预期返回 PONG。--askpass 避免把明文密码直接写入命令参数和 shell 历史。
在业务服务器安装测试工具:
sudo apt update
sudo apt install -y redis-tools netcat-openbsd
nc -vz -w 3 10.20.0.20 6379
TCP 连接成功只说明端口可达,不代表账户和权限正确。继续执行:
redis-cli -h 10.20.0.20 -p 6379 --user app_cache --askpass PING
输入业务密码后,预期返回 PONG。
若安装的客户端与本文环境不一致,可先运行 redis-cli --help,确认支持 --user 和 --askpass,不要临时改成在命令行中直接拼接密码。
使用专门的测试键,避免覆盖真实业务数据:
redis-cli -h 10.20.0.20 -p 6379 --user app_cache --askpass \
  SET a5cache:deploy-check ready EX 60

redis-cli -h 10.20.0.20 -p 6379 --user app_cache --askpass \
  GET a5cache:deploy-check
预期依次得到 OK 和 ready。测试键设置了 60 秒有效期,不会长期留在缓存中。
接着验证前缀限制:
redis-cli -h 10.20.0.20 -p 6379 --user app_cache --askpass \
  GET otherapp:deploy-check
预期得到包含 NOPERM 的键访问权限错误,即使该键不存在,也不应允许业务账户访问此前缀。
再验证管理命令限制:
redis-cli -h 10.20.0.20 -p 6379 --user app_cache --askpass \
  CONFIG GET maxmemory
预期同样得到 NOPERM,但原因应是无权执行该命令。这里使用只读命令验证,不要通过执行 FLUSHALL 等破坏性命令测试权限。
应用应明确配置地址、端口、用户名、密码和数据库,不要仅填写 Redis 密码后继续使用默认账户。可以把连接参数交给应用的环境变量或受保护的配置文件:
CACHE_REDIS_HOST=10.20.0.20
CACHE_REDIS_PORT=6379
CACHE_REDIS_USERNAME=app_cache
CACHE_REDIS_PASSWORD=替换为业务账户密码
CACHE_REDIS_DB=0
CACHE_REDIS_CONNECT_TIMEOUT=2
CACHE_REDIS_READ_TIMEOUT=2
这些变量名是应用接入示例,不是 Redis 自带的配置项。应用必须读取并传给对应客户端。
配置文件应仅允许应用运行身份和管理员读取,不要放进网站公开目录或代码仓库。修改应用权限前,先核实实际运行用户,避免因错误属主导致应用无法读取配置。
客户端超时示例使用 2 秒,需要结合实际请求时限调整。对于可重建缓存,应用应能在缓存连接失败时按既定策略回源,而不是无限等待或无限重试。
正式接入还要检查两点:
a5cache: 开头,包括锁键、标签键和批量操作的键。本文权限适用于简单字符串缓存。若框架报 NOPERM,应查清被拒绝的具体命令,再按用途补充权限,不要直接把业务账户改成 +@all。
先在业务服务器重查路由与端口:
ip -4 route get 10.20.0.20
nc -vz -w 3 10.20.0.20 6379
再在缓存服务器检查:
systemctl status redis-server --no-pager
ss -lntp | grep ':6379'
ufw status numbered
journalctl -u redis-server -n 100 --no-pager
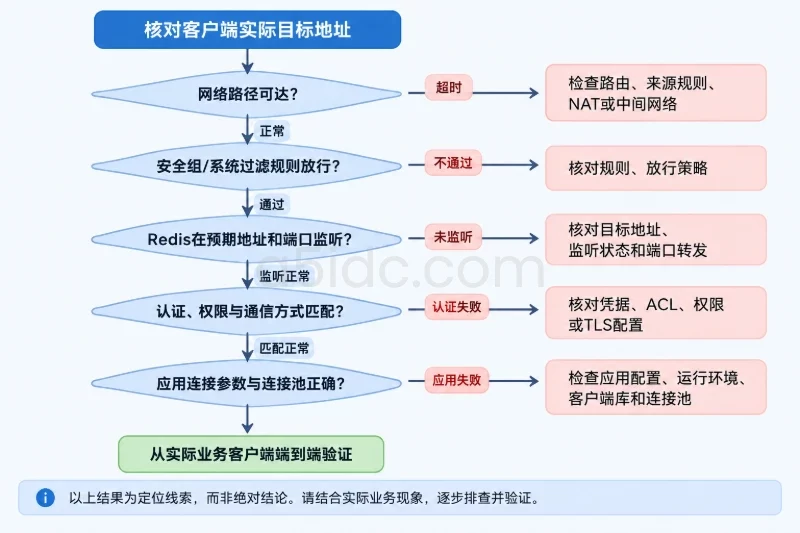
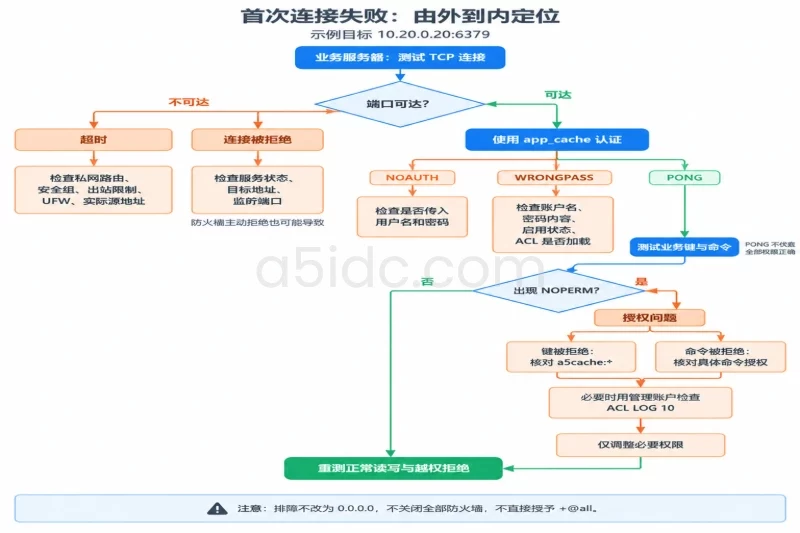
如果日志提示无法绑定地址,核对该私网地址是否实际配置在缓存服务器上;如果提示无法读取 ACL 文件,检查文件属主、权限和路径。不要为了排障把监听地址改成 0.0.0.0 或关闭全部防火墙。
NOAUTH 或 WRONGPASSNOAUTH 通常意味着客户端尚未认证。检查是否传入用户名和密码,而不仅是地址与端口。
WRONGPASS 表示用户名、密码或账户启用状态不符合要求。重点检查:
default,而不是 app_cache。使用管理账户检查:
redis-cli -h 127.0.0.1 -p 6379 --user cache_admin --askpass \
  ACL GETUSER app_cache
结果应包含账户启用状态、~a5cache:* 键范围和已授权命令。输出包含密码哈希等敏感信息,不要直接公开粘贴。
NOPERM这是授权问题,不是网络问题。先从错误文本判断被拒绝的是命令还是键,也可以在缓存服务器查看 ACL 日志:
redis-cli -h 127.0.0.1 -p 6379 --user cache_admin --askpass \
  ACL LOG 10
如果确实需要补充权限,先备份 ACL 文件:
cp -a /etc/redis/users.acl "$BACKUP_DIR/users.acl-before-change"
然后编辑 /etc/redis/users.acl,只增加必要命令或修正键范围,再加载:
redis-cli -h 127.0.0.1 -p 6379 --user cache_admin --askpass \
  ACL LOAD
预期返回 OK。随后重新执行正常读写与越权测试。修改 ACL 会影响后续请求,应避免在业务高峰随意收紧权限;回滚时恢复备份文件并再次执行 ACL LOAD。
首次部署完成后,应逐项确认:
127.0.0.1 和计划中的私网地址。app_cache 得到 PONG。NOAUTH。a5cache: 前缀测试键,不能访问其他前缀。CONFIG GET 等未授权命令。6379/TCP,主机也没有公网监听。未授权服务器的连接验证很重要:本机测试成功,只能证明服务可用,不能证明来源限制已经生效。
如果应用接入后出现问题,优先恢复应用原来的缓存配置,或者临时关闭新增缓存路径,确认请求能够按预期回源。不要先停掉缓存,再等待应用自行恢复。
确认没有业务继续依赖新实例后,在缓存服务器执行:
systemctl disable --now redis-server
对本文关闭持久化的新实例,这会丢失当前内存中的缓存内容;执行前必须确认它们可以重建。若只需要恢复安装后的默认配置,使用实际备份目录替换下面的路径:
cp -a /root/redis-first-deploy-实际时间/redis.conf /etc/redis/redis.conf
本次新增的 ACL 文件可以暂时保留,但不要在仍有实例引用它时删除。凭据确认不再使用后,再按既定流程撤销或销毁。
防火墙回滚先查看当前编号:
ufw status numbered
核实本次新增规则后,逐条使用 ufw delete 规则编号 删除;每删一条都重新查看编号,因为编号会变化。不要清空整套规则,也不要为了撤销 Redis 配置而关闭原本就在使用的防火墙。安全组中的专用放行规则需要在控制台同步撤销。
回滚后应再次确认:应用已恢复原路径、6379 不再提供本次新增服务、SSH 和其他业务端口未受影响。若缓存服务器被保留为已停止的备用实例,不应继续留有不必要的网络放行规则。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3879.html