香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


面向日本机房中的 AlmaLinux 10 服务器,基础部署通常需要同时处理系统初始化、时区与网络、SSH安全、软件源、Web运行环境、数据库、主机防火墙以及上线验收。下面以一台已经完成 AlmaLinux 10 安装、拥有公网 IPv4 地址,并计划运行 Nginx、PHP-FPM 和 MariaDB 的服务器为例,给出一套可复用的实施流程。
流程中的域名、IP地址、用户名和密码均为示例值。命令默认在 root Shell 中执行;如果使用普通管理员账号,请在命令前添加 sudo。涉及防火墙、SSH、数据库和配置覆盖的操作,都应先确认当前连接方式、备份范围与回滚入口,避免在远程环境中误锁服务器。
A5数据提供面向日本机房业务的物理服务器资源,产品涵盖Xeon Gold与AMD EPYC平台,并配备NVMe、SSD及大容量HDD等存储方案,可承载AlmaLinux下的Nginx、PHP-FPM、MariaDB网站与后台服务。日本热销及CTG系列还覆盖CN2、CIA、GIA、SoftBank等线路,以及不同带宽和多IP配置,能够为日本本地访问、跨境业务、数据库运行和文件归档提供相应的硬件与网络基础。
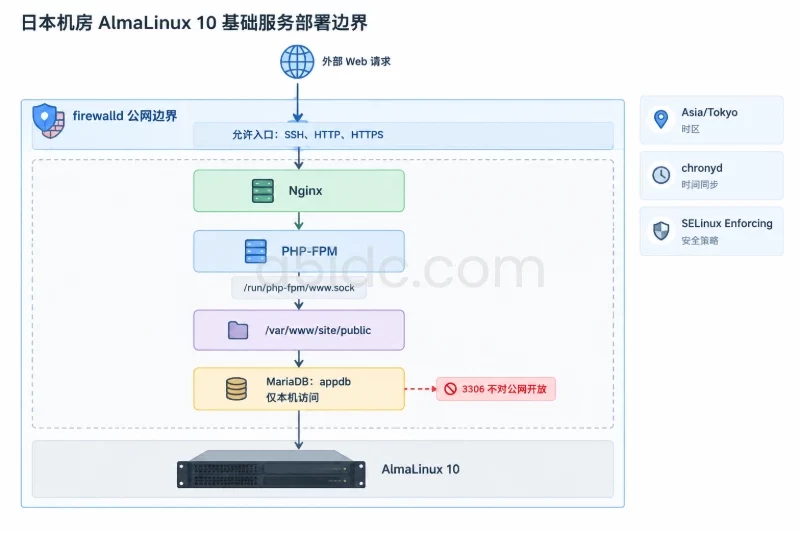
示例环境的目标如下:
| 项目 | 示例目标 |
|---|---|
| 操作系统 | AlmaLinux 10 x86_64 |
| 服务器位置 | 日本机房,具备公网 IPv4,可选 IPv6 |
| 系统时区 | Asia/Tokyo |
| Web服务器 | Nginx |
| 动态运行环境 | PHP-FPM,具体版本以 AlmaLinux 10 软件源为准 |
| 数据库 | MariaDB,仅允许本机应用访问 |
| 防火墙 | firewalld,仅开放 SSH、HTTP、HTTPS |
| 安全策略 | SELinux 保持 Enforcing |
| 上线验证 | 域名解析、HTTP响应、PHP-FPM、数据库连接、端口和日志 |
如果实际运行的是 Java、Node.js、Python 或容器化应用,可以保留系统初始化、防火墙、SSH、时间同步和验收部分,将 Nginx、PHP-FPM、MariaDB 替换为对应运行时。不要为了套用示例而在不需要的服务器上安装全部服务。
开始操作前,在服务商控制台或工单信息中确认以下内容:
日本服务器不代表必须使用日文系统环境。生产环境通常保持英文系统日志更利于检索,设置 Asia/Tokyo 时区即可。应用自身的时区应在 PHP、数据库或应用配置中单独确认,不能仅依赖操作系统时区。
如果服务商提供云服务器快照,建议在系统升级和核心服务配置前创建快照。快照名称应包含时间和用途,例如:
before-alma10-basic-deploy-2025-xx-xx
同时备份即将修改的配置目录。备份文件可能包含数据库连接信息或证书路径,只允许 root 读取,不要放在网站目录中。
mkdir -p /root/backup

tar -czpf /root/backup/pre-deploy-$(date +%F-%H%M%S).tar.gz \
  /etc/ssh \
  /etc/nginx \
  /etc/php-fpm.d \
  /etc/my.cnf.d \
  /var/www 2>/dev/null || true

chmod 600 /root/backup/*.tar.gz
如果服务器已经承载数据库业务,还应在修改数据库配置前执行逻辑备份,后文会给出示例。配置备份不能替代数据库备份,磁盘快照也不应被视为唯一恢复手段。
先确认没有误连到其他主机,也没有在错误的系统上执行命令。
id
cat /etc/os-release
uname -m
hostnamectl
ip -br addr
预期可以看到类似信息:
NAME="AlmaLinux"
VERSION="10.x"
ID="almalinux"
x86_64
如果系统不是 AlmaLinux 10,或者架构与业务软件要求不一致,应先停止后续操作。不要仅通过修改 /etc/os-release 伪装发行版版本。
如果当前只有 root 密码登录,应先创建一个具备 wheel 权限的管理账号,再考虑关闭 root 密码登录。
useradd -m -G wheel deploy
install -d -m 700 -o deploy -g deploy /home/deploy/.ssh
将管理员工作站的公钥写入服务器。使用服务商控制台粘贴公钥时,确保整行内容没有换行:
cat > /home/deploy/.ssh/authorized_keys <<'EOF'
ssh-ed25519 AAAA...替换为管理员公钥... admin@example
EOF

chown deploy:deploy /home/deploy/.ssh/authorized_keys
chmod 600 /home/deploy/.ssh/authorized_keys
验证账号是否具有预期的 sudo 权限:
su - deploy -c 'sudo -l'
首次验证时,应从管理员工作站新建第二个 SSH 会话,不要只在当前 root 会话中测试。确认密钥登录和 sudo 都正常后,再进行 SSH 加固。
在生产环境中,系统更新可能升级内核、OpenSSL、Nginx依赖或其他基础组件。建议在业务低峰执行,并保留云快照或救援控制台。
dnf upgrade --refresh -y
dnf install -y vim-minimal curl wget tar unzip rsync \
  chrony firewalld policycoreutils-python-utils
查看内核是否已经更新:
uname -r
rpm -q kernel --last | head
如果已安装的新内核与当前运行内核不一致,安排维护窗口后重启:
reboot
重连后再次检查:
uname -r
systemctl is-system-running
如果服务器当前有在线业务,不要在未确认维护窗口的情况下直接重启。内核更新后暂时不重启并不一定是故障,但应记录待重启状态。
主机名建议使用不包含空格和特殊字符的完整域名或内部命名,例如 jp-web-01.example.com。
hostnamectl set-hostname jp-web-01.example.com
timedatectl set-timezone Asia/Tokyo
检查时区和时间同步状态:
hostnamectl
timedatectl
systemctl enable --now chronyd
chronyc tracking
预期状态中应接近以下内容:
Time zone: Asia/Tokyo
System clock synchronized: yes
NTP service: active
chronyc tracking 如果暂时显示没有同步,先检查 DNS、默认路由和 UDP 123 出站访问。不要通过手工修改系统时间掩盖 NTP故障,否则会影响日志排序、证书校验和数据库事务时间。
先查看 NetworkManager 连接状态,不要在不了解服务商网络参数时直接重写网卡配置。
nmcli connection show
nmcli device status
ip route
cat /etc/resolv.conf
测试域名解析和外部连通性:
getent hosts mirrors.almalinux.org
curl -I --connect-timeout 8 https://mirrors.almalinux.org/
如果服务器配置了 IPv6,还要分别检查:
curl -4 -I --connect-timeout 8 https://example.com/
curl -6 -I --connect-timeout 8 https://example.com/
出现以下情况时分别处理:
curl -4 正常、curl -6失败:检查 IPv6地址、路由和服务商安全组;如果没有计划使用 IPv6,不要在 DNS 中发布无法连通的 AAAA记录。/etc/resolv.conf 是否由 NetworkManager管理。nmcli connection modify 覆盖现有配置。先确认当前已有规则和活动区域。防火墙变更可能导致当前 SSH 会话中断,务必保留服务商控制台作为第二入口。
systemctl enable --now firewalld
firewall-cmd --get-active-zones
firewall-cmd --list-all
在确认 SSH 当前使用默认 22 端口的情况下,开放必要服务:
firewall-cmd --permanent --add-service=ssh
firewall-cmd --permanent --add-service=http
firewall-cmd --permanent --add-service=https
firewall-cmd --reload
检查结果:
firewall-cmd --list-services
firewall-cmd --list-ports
如果 SSH 使用自定义端口,例如 2222,应先确认 sshd 已经监听该端口,再添加规则:
firewall-cmd --permanent --add-port=2222/tcp
firewall-cmd --reload
不要为了让数据库远程连接方便而直接开放 3306/tcp。如果确实有远程管理需求,应限制来源地址,并同时配置 MariaDB监听地址、账号来源和服务商安全组。公网数据库端口不应作为默认部署结果。
确认管理员工作站能够通过新账号建立第二个会话后,再创建 SSH 加固配置。以下配置会关闭 root 远程登录和密码认证,适用于所有管理人员已经配置公钥的环境。
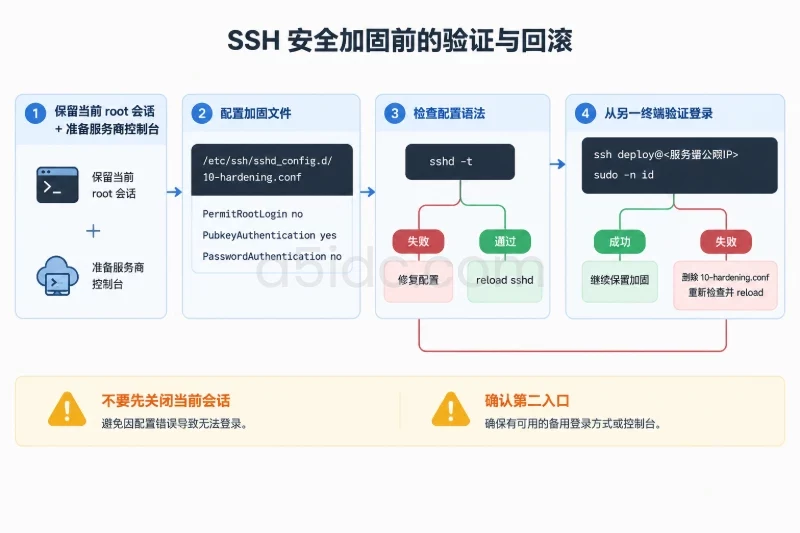
cat > /etc/ssh/sshd_config.d/10-hardening.conf <<'EOF'
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
X11Forwarding no
EOF
先检查配置语法,不要直接重启 sshd:
sshd -t
没有任何输出通常表示语法检查通过。然后重新加载配置:
systemctl reload sshd
systemctl is-active sshd
保持当前会话不关闭,并从另一台终端测试:
ssh deploy@<服务器公网IP>
sudo -n id
预期可以看到:
uid=0(root) gid=0(root) groups=0(root)
如果第二个会话无法登录,继续使用原有会话或服务商控制台回滚配置:
rm -f /etc/ssh/sshd_config.d/10-hardening.conf
sshd -t && systemctl reload sshd
只有在密钥登录、sudo、服务商控制台入口均已确认后,才适合保留上述加固策略。自动化平台如果仍依赖密码认证,也应先调整自动化凭证,不要直接关闭认证方式。
确认软件包可从 AlmaLinux 10 当前启用的软件源获得:
dnf info nginx php-fpm mariadb-server
如果能够正常返回包信息,再执行安装:
dnf install -y nginx php-fpm php-cli php-mysqlnd mariadb-server
查看实际安装版本:
nginx -v
php -v
mariadb --version
版本号以服务器当前仓库为准,不要把示例版本号写入应用兼容性判断。如果应用明确要求某个 PHP 小版本,应在安装前检查模块和仓库,而不是安装后强行替换系统库。
先备份默认池配置:
cp -a /etc/php-fpm.d/www.conf \
  /etc/php-fpm.d/www.conf.bak.$(date +%F-%H%M%S)
编辑 /etc/php-fpm.d/www.conf,确认或调整以下参数。这里使用本机 Unix Socket,避免 PHP-FPM 监听公网地址:
listen = /run/php-fpm/www.sock
listen.owner = nginx
listen.group = nginx
listen.mode = 0660
如果原文件中这些行带有分号注释,需要取消注释;不要覆盖整个 www.conf,以免丢失 AlmaLinux 10 默认的池配置。检查 PHP-FPM 语法:
php-fpm -t
预期输出应包含类似内容:
NOTICE: configuration file /etc/php-fpm.conf test is successful
如果提示用户、组或监听参数错误,先检查 nginx 用户是否存在,以及配置文件中是否有重复的 listen 项:
id nginx
grep -nE '^[;[:space:]]*(user|group|listen|listen\.)' /etc/php-fpm.d/www.conf
使用独立网站目录,不直接修改系统默认页面目录:
install -d -m 0755 /var/www/site/public

cat > /var/www/site/public/index.html <<'EOF'
<!doctype html>
<html lang="zh-CN">
<head>
  <meta charset="utf-8">
  <title>AlmaLinux 10 Web Test</title>
</head>
<body>
  <h1>Web service is running</h1>
</body>
</html>
EOF

chown -R root:nginx /var/www/site
find /var/www/site -type d -exec chmod 0755 {} \;
find /var/www/site -type f -exec chmod 0644 {} \;
为自定义路径设置正确的 SELinux 类型:
semanage fcontext -a -t httpd_sys_content_t '/var/www/site(/.*)?'
restorecon -Rv /var/www/site
如果这条规则已经存在,semanage fcontext -a 会提示重复,此时使用修改参数:
semanage fcontext -m -t httpd_sys_content_t '/var/www/site(/.*)?'
restorecon -Rv /var/www/site
网站目录只读即可满足静态页面和多数 PHP 应用的基础需求。需要上传、缓存或生成文件时,只给特定子目录增加写入权限和 httpd_sys_rw_content_t 标签,不要把整个网站目录设置为可写。
创建站点配置:
cat > /etc/nginx/conf.d/site.conf <<'EOF'
server {
    listen 80;
    listen [::]:80;

    server_name example.com www.example.com;

    root /var/www/site/public;
    index index.php index.html;

    access_log /var/log/nginx/site_access.log;
    error_log  /var/log/nginx/site_error.log warn;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        try_files $uri =404;
        include /etc/nginx/fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        fastcgi_pass unix:/run/php-fpm/www.sock;
    }

    location ~ /\. {
        deny all;
    }
}
EOF
将 example.com 和 www.example.com 替换为实际域名。域名尚未解析时,也可以暂时使用:
server_name _;
但正式上线前应改成实际域名,并确认 A、AAAA记录与服务器网络一致。
检查 Nginx 配置:
nginx -t
预期结果:
syntax is ok
test is successful
如果提示端口被占用,先查询占用者:
ss -lntp | grep -E ':(80|443)\b'
如果是已经运行的 Apache 或其他业务服务,不要直接停止。应先确认其用途,再选择迁移端口、保留原服务或安排切换窗口。
确认配置检查通过后启动服务:
systemctl enable --now php-fpm
systemctl enable --now nginx
systemctl enable --now mariadb
检查服务状态:
systemctl --no-pager --full status php-fpm
systemctl --no-pager --full status nginx
systemctl --no-pager --full status mariadb
也可以使用更适合脚本判断的命令:
systemctl is-enabled php-fpm nginx mariadb
systemctl is-active php-fpm nginx mariadb
三个服务都应返回 enabled 和 active。若其中一个失败,不要重复执行启动命令,应进入异常处理部分查看具体日志。
先确认安全初始化脚本名称:
command -v mariadb-secure-installation || command -v mysql_secure_installation
根据上一个命令返回的实际路径执行,例如:
mariadb-secure-installation
不同软件包版本的交互提示可能略有差异,基础选择通常包括:
不要把数据库 root 密码写入公开脚本、Shell历史或网站配置。数据库 root 仅用于维护,应用应使用独立账号。
进入数据库管理终端:
mariadb -u root -p
在交互终端执行以下 SQL。请将密码替换为密码管理器生成的随机值,密码中如果包含单引号,需要按 SQL 规则转义。
CREATE DATABASE appdb
  CHARACTER SET utf8mb4
  COLLATE utf8mb4_unicode_ci;

CREATE USER 'appuser'@'localhost'
  IDENTIFIED BY 'replace-with-a-long-random-password';

GRANT ALL PRIVILEGES ON appdb.* TO 'appuser'@'localhost';

FLUSH PRIVILEGES;
EXIT;
应用只需要访问本机数据库时,使用 'localhost',不要创建 'appuser'@'%'。验证数据库和账号:
mariadb -u appuser -p -e \
  "SELECT DATABASE(), CURRENT_USER(), VERSION();"
预期能够返回 appdb、当前账号和 MariaDB版本。检查监听端口:
ss -lntp | grep 3306
如果只看到 127.0.0.1:3306 或本地 Socket相关信息,说明没有直接对公网监听。对于不需要远程数据库的应用,不要修改 bind-address,也不要开放防火墙 3306 端口。
在上线前生成一次逻辑备份,并限制文件权限:
mariadb-dump --all-databases \
  --single-transaction \
  --routines \
  --events \
  > /root/backup/mariadb-all-$(date +%F-%H%M%S).sql

chmod 600 /root/backup/mariadb-all-*.sql
使用 --all-databases 会包含系统库和应用库,备份文件可能较大。生产环境还应根据数据量设置定时备份、异地保存和恢复演练,不能只验证“备份命令成功”。
服务器本机访问:
curl -i -H 'Host: example.com' http://127.0.0.1/
预期包含:
HTTP/1.1 200 OK
Content-Type: text/html
如果返回 403,检查目录和文件权限、SELinux上下文:
ls -ldZ /var/www/site /var/www/site/public
ls -lZ /var/www/site/public/index.html
如果返回 404,检查 root 路径和文件是否存在。如果返回默认 Nginx页面,检查是否有其他配置文件抢先匹配:
nginx -T | less
临时创建一个只用于测试的 PHP 文件:
cat > /var/www/site/public/health.php <<'EOF'
<?php
header('Content-Type: text/plain; charset=utf-8');
echo "php-fpm: ok\n";
echo "php_version: " . PHP_VERSION . "\n";
EOF

restorecon -v /var/www/site/public/health.php
本机测试:
curl -i -H 'Host: example.com' http://127.0.0.1/health.php
预期正文类似:
php-fpm: ok
php_version: 8.x.x
测试完成后立即删除,避免公开暴露运行时版本:
rm -f /var/www/site/public/health.php
如果返回 502 Bad Gateway,优先检查 PHP-FPM 是否运行、Socket是否存在以及 Nginx 配置中的路径是否一致:
systemctl status php-fpm --no-pager
stat /run/php-fpm/www.sock
grep -R "fastcgi_pass" /etc/nginx
journalctl -u php-fpm -n 80 --no-pager
tail -n 80 /var/log/nginx/site_error.log
Socket存在但仍然返回 502 时,检查其属主和权限:
ls -lZ /run/php-fpm/www.sock
应确保 Nginx 进程能够访问该 Socket。修改 PHP-FPM 配置后,必须先执行 php-fpm -t,再重启或重新加载服务。
在 DNS 中配置域名后,从外部网络检查解析:
dig +short A example.com
dig +short AAAA example.com
如果系统没有 dig,可以安装工具包:
dnf install -y bind-utils
检查结果应与服务商分配的公网地址一致。然后访问:
curl -I --connect-timeout 10 http://example.com/
若本机访问成功、外部访问失败,应按以下顺序检查:
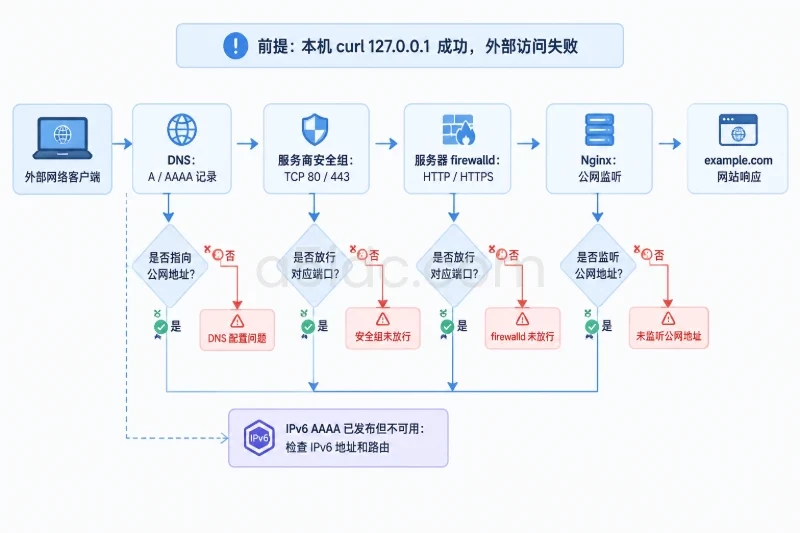
查看监听状态:
ss -lntp
firewall-cmd --list-all
典型基础部署中,公网可见端口应主要是 SSH、80 和上线后使用的 443;MariaDB不应出现在公网监听列表中。
HTTP验证通过、域名解析稳定后,再配置证书。证书可以来自服务商、企业内部CA或受信任的自动签发服务。证书文件和私钥不要放在 /var/www 网站目录。
示例证书路径如下:
/etc/pki/tls/certs/example.com.fullchain.pem
/etc/pki/tls/private/example.com.key
私钥应限制为 root 可读:
chown root:root /etc/pki/tls/private/example.com.key
chmod 600 /etc/pki/tls/private/example.com.key
restorecon -Rv /etc/pki/tls
在 Nginx 配置中增加 HTTPS 站点,证书路径替换为实际路径:
server {
    listen 443 ssl;
    listen [::]:443 ssl;

    server_name example.com www.example.com;

    root /var/www/site/public;
    index index.php index.html;

    ssl_certificate     /etc/pki/tls/certs/example.com.fullchain.pem;
    ssl_certificate_key /etc/pki/tls/private/example.com.key;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }

    location ~ \.php$ {
        try_files $uri =404;
        include /etc/nginx/fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        fastcgi_pass unix:/run/php-fpm/www.sock;
    }
}
确认配置和证书有效:
nginx -t
systemctl reload nginx
curl -Ik https://example.com/
确认 HTTPS 正常后,再将 80 端口的站点改为跳转配置:
server {
    listen 80;
    listen [::]:80;

    server_name example.com www.example.com;

    return 301 https://$host$request_uri;
}
修改后再次检查:
nginx -t && systemctl reload nginx
curl -I http://example.com/
如果证书尚未签发、DNS尚未生效或 80 端口仍需用于证书验证,不要提前强制跳转。HTTPS启用后,firewalld 和服务商安全组都需要允许 TCP 443:
firewall-cmd --permanent --add-service=https
firewall-cmd --reload
先不要反复重启服务器。通过服务商控制台检查:
systemctl status sshd --no-pager
sshd -t
ss -lntp | grep ssh
firewall-cmd --list-all
如果 sshd -t 失败,修复最近修改的配置;如果 sshd 正常监听但外部无法连接,检查 firewalld、安全组、端口和来源IP限制。保留当前已登录会话,确认新会话成功后再退出。
检查时间、DNS、默认路由和 HTTPS:
timedatectl
getent hosts mirrors.almalinux.org
ip route
curl -Iv https://mirrors.almalinux.org/
dnf repolist
不要在不清楚仓库来源时随意替换 /etc/yum.repos.d 中的仓库文件。第三方仓库如果不是业务必需,先禁用或单独评估兼容性。
nginx -t
systemctl status nginx --no-pager
journalctl -u nginx -n 100 --no-pager
常见原因包括配置语法错误、80/443端口被占用、证书权限错误、重复的 server 配置和路径拼写错误。修复后必须再次运行 nginx -t,通过后才执行 reload 或 restart。
查看当前状态和近期审计日志:
getenforce
ausearch -m AVC -ts recent 2>/dev/null | tail -n 30
网站文件权限问题优先使用:
restorecon -Rv /var/www/site
如果是新建的网站路径,补充正确的 semanage fcontext 规则。不要把 setenforce 0 当作长期修复方案,也不要在没有确认拒绝原因时关闭 SELinux。
systemctl status mariadb --no-pager
journalctl -u mariadb -n 100 --no-pager
df -h
df -ih
重点检查磁盘空间、数据目录权限、配置文件语法和端口冲突。不要直接删除数据库目录、日志文件或 InnoDB文件。涉及数据目录的修复,应先创建快照并保存当前备份。
以下命令可以作为交付前的基础检查:
hostnamectl
timedatectl
getenforce
systemctl --failed
systemctl is-active chronyd firewalld nginx php-fpm mariadb
systemctl is-enabled chronyd firewalld nginx php-fpm mariadb
ss -lntp
firewall-cmd --list-all
df -h
free -h
验收时至少确认:
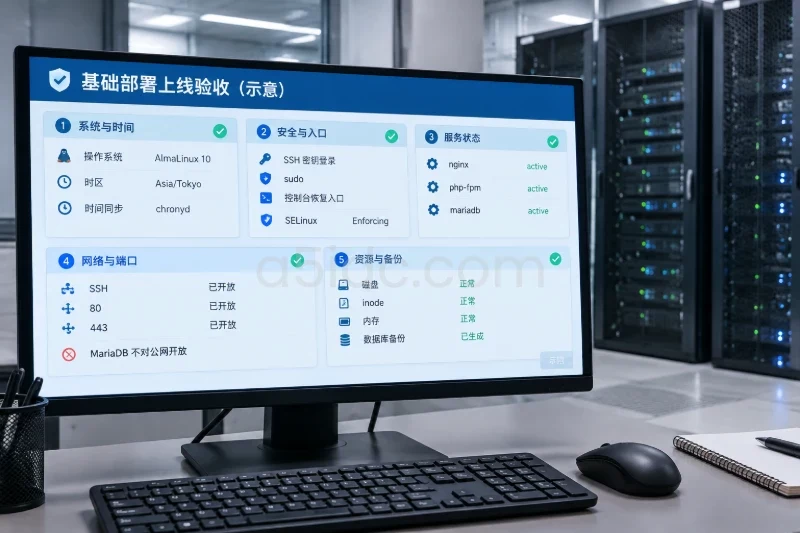
Asia/Tokyo 时区和 chronyd 时间同步正常;Enforcing;Nginx配置变更后出现故障,可先禁用新站点配置并恢复备份:
mv /etc/nginx/conf.d/site.conf \
  /etc/nginx/conf.d/site.conf.disabled

nginx -t && systemctl reload nginx
如果需要恢复完整目录,必须在维护窗口中执行,并注意备份文件可能覆盖当前配置:
tar -xzpf /root/backup/pre-deploy-<时间>.tar.gz -C /
nginx -t
systemctl reload nginx
SSH配置回滚:
rm -f /etc/ssh/sshd_config.d/10-hardening.conf
sshd -t && systemctl reload sshd
防火墙只回滚本次新增的规则,不要清空全部规则:
firewall-cmd --permanent --remove-service=http
firewall-cmd --permanent --remove-service=https
firewall-cmd --reload
执行前要确认业务是否仍依赖这些端口,SSH规则不要在远程会话未验证前删除。
数据库结构或数据变更前,先保存当前数据库备份。恢复操作可能覆盖现有数据,应停止应用写入,并在恢复前再次备份当前状态。典型恢复方式如下:
mariadb -u root -p < /root/backup/mariadb-all-<时间>.sql
这不是无损操作,不能直接用于未经确认的生产环境。需要恢复单个数据库时,应使用对应数据库的备份文件,并先核对备份时间、字符集、账号权限和应用版本。
系统升级导致兼容性问题时,优先使用服务商快照或系统备份恢复。dnf history undo 只能在依赖关系、事务记录和当前业务状态都明确时使用:
dnf history list
dnf history info <事务ID>
不建议在内核、OpenSSL、数据库或关键运行库升级后直接执行未知事务的回滚。回滚完成后,应重新检查 SSH、Nginx、PHP-FPM、MariaDB、firewalld和SELinux状态,再恢复域名流量。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3875.html