香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港服务器上部署 Postfix 发信服务,需要同时完成三件事:让服务器能够向外部邮件服务器投递邮件,让发信 IP、主机名与域名解析相互对应,再通过 SPF、DKIM 和 DMARC 建立发件域名的身份验证。仅安装 Postfix,或仅添加一条 SPF 记录,都不能构成完整的上线配置。
下面以 Ubuntu Server 24.04 LTS、独立公网 IPv4、本机应用发信为环境,部署一套 Postfix 直接投递、OpenDKIM 签名的发信服务。上线目标是:本机应用通过 127.0.0.1:25 或 /usr/sbin/sendmail 提交邮件,服务器向收件域名的 MX 投递,收件端能够检查到 SPF、DKIM 与 DMARC 通过。本方案不开放公网 SMTP 提交,不搭建收件邮箱,也不保证邮件一定进入收件箱。
围绕企业应用发信、业务后台与接口服务的部署需求,A5数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold及AMD EPYC等配置,并提供SSD或NVMe存储、不同内存容量及CN2和国际带宽方案。无论是运行Postfix等邮件组件,还是与数据库、业务程序协同部署,都可结合访问地区、程序负载和网络路径匹配相应资源。
本文命令适用于 Ubuntu 24.04,需使用具有 sudo 权限的账户。执行配置步骤前进入 root shell:
sudo -i
后续命令均在该 shell 中执行。示例域名、IP 和邮箱必须替换成实际值:
| 项目 | 示例值 | 用途 |
|---|---|---|
| 发件域名 | example.com | 邮件头 From 使用的域名 |
| 邮件服务器名称 | mail.example.com | Postfix 主机名、SMTP HELO/EHLO 名称 |
| 香港服务器公网 IPv4 | 203.0.113.10 | A、PTR、SPF 对应的地址 |
| 发件邮箱 | notify@example.com | 应用通知邮件的发件身份 |
| DKIM selector | s2026a | 定位域名中的 DKIM 公钥 |
| DMARC 报告邮箱 | dmarc@example.com | 接收聚合报告,必须实际可收信 |
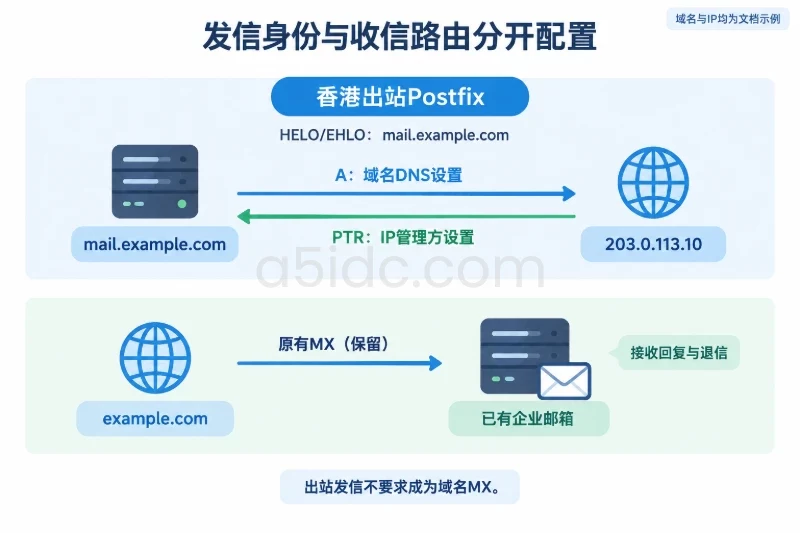
203.0.113.10 是文档示例地址,不能用于真实投递。发件邮箱应有可接收退信和回复的路径,可以放在已有企业邮箱系统中,不要求本机承担收件。
先检查系统与现有服务:
cat /etc/os-release
hostname -f
ip -4 addr show
ss -lntp | grep -E ':(25|465|587|8891)\b' || true
dpkg-query -W postfix opendkim 2>/dev/null || true
若服务器已有邮件服务、邮件队列或业务依赖,不要直接套用后文的配置覆盖步骤,应先梳理现有用途。本文按新建、专用于本机发信的环境操作。
服务器位于香港,并不意味着出站 TCP 25 自动可用。部署前应确认:
如果出站 25 被限制,应先联系服务商确认政策,或改用经过授权的邮件中继。本教程的直接投递配置不能替代中继的账号认证配置。
这几个概念解决的是不同问题:
| 机制 | 回答的问题 | 本文是否配置 |
|---|---|---|
| SPF | 当前投递 IP 是否被信封发件域名授权 | 是 |
| DKIM | 邮件是否带有可验证的域名签名 | 是 |
| DMARC | 可见 From 域名与 SPF 或 DKIM 身份是否对齐 | 是 |
| SMTP AUTH | 提交邮件的客户端是否通过账号认证 | 否,仅接受本机连接 |
| TLS | SMTP 连接是否加密 | 出站采用机会式 TLS |
SPF、DKIM 和 DMARC 不是 SMTP 账号密码。 如果需要让其他服务器远程连接本机提交邮件,应另行部署带 TLS 和 SMTP AUTH 的 submission 服务,不能通过扩大可信网段来替代认证。
以下步骤会修改 Postfix 和 OpenDKIM 配置。先建立独立备份目录,并记录路径:
BACKUP="/root/mail-backup-$(date +%Y%m%d-%H%M%S)"
install -d -m 700 "$BACKUP"
printf '%s\n' "$BACKUP" > /root/mail-backup-path
dpkg-query -W > "$BACKUP/packages-before.txt"
同时在 DNS 控制台导出或记录现有 A、SPF、DKIM、DMARC 配置,以及 PTR 原值。DNS 回滚不能只依赖服务器上的文件备份。
apt update
apt install postfix opendkim opendkim-tools dnsutils swaks netcat-openbsd
Postfix 安装界面选择 Internet Site,系统邮件名称填写 mail.example.com。最终参数以后面的显式配置为准。
安装后暂时停止 Postfix,再保存初始配置:
systemctl stop postfix

cp -a /etc/postfix "$BACKUP/postfix"
cp -a /etc/opendkim.conf "$BACKUP/opendkim.conf"
if [ -f /etc/default/opendkim ]; then
    cp -a /etc/default/opendkim "$BACKUP/opendkim.default"
fi
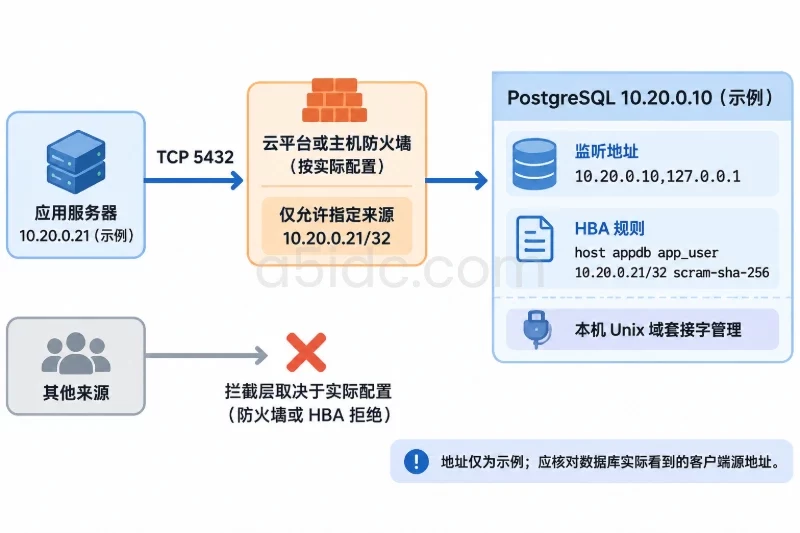
安装过程可能自动启动服务,因此必须提前落实公网入站限制。不要等部署完成后才处理暴露风险。
以下命令修改 main.cf,仅适用于本文的本机发信架构:
postconf -e 'myhostname = mail.example.com'
postconf -e 'mydomain = example.com'
postconf -e 'myorigin = $mydomain'
postconf -e 'mydestination = $myhostname, localhost.$mydomain, localhost'

postconf -e 'inet_interfaces = loopback-only'
postconf -e 'inet_protocols = ipv4'
postconf -e 'mynetworks = 127.0.0.1/32'

postconf -e 'relayhost ='
postconf -e 'smtpd_relay_restrictions = permit_mynetworks, reject_unauth_destination'

postconf -e 'smtp_helo_name = $myhostname'
postconf -e 'smtp_tls_security_level = may'
postconf -e 'smtp_tls_CAfile = /etc/ssl/certs/ca-certificates.crt'
几个参数需要特别注意:
inet_interfaces = loopback-only:仅监听本机回环接口,不对公网提供 SMTP 提交。inet_protocols = ipv4:本次先走 IPv4,避免未配置 PTR、SPF 的 IPv6 被用于发信。mydestination 不包含 example.com:防止把整个发件域当成本地收件域,导致本应送往企业邮箱的邮件被本地截留。relayhost 为空:通过收件域名 MX 直接投递,不走中继。smtp_tls_security_level = may:对支持 STARTTLS 的远端尝试加密;这不是强制全程 TLS。只作为出站客户端时,不必为本机 SMTP 入口配置公网证书。公网提交服务的证书与认证属于另一种部署边界。
检查有效配置:
postconf myhostname myorigin mydestination inet_interfaces inet_protocols
postconf mynetworks relayhost smtp_helo_name smtp_tls_security_level
postfix check
postfix check 正常时通常没有输出;如果出现目录、权限或语法错误,应先解决,不要带错启动服务。
在域名 DNS 控制台添加:
mail.example.com. 300 IN A 203.0.113.10
在服务器服务商提供的反向解析入口设置:
203.0.113.10 → mail.example.com
PTR 通常由 IP 地址管理方设置,不是在普通域名 DNS 控制台添加一条同名 TXT。
验证正反向解析:
dig +short A mail.example.com
dig +short -x 203.0.113.10
示例预期分别为:
203.0.113.10
mail.example.com.
目标是形成“IP 的 PTR 指向主机名,主机名的 A 又解析回该 IP”的对应关系,同时让 Postfix 的 HELO/EHLO 使用这个主机名。
发信服务器不一定要成为域名的 MX。 MX 决定入站邮件送往哪里。若 example.com 已使用企业邮箱,保留原有 MX;不要为了部署出站 Postfix,把收件流量改到这台不提供邮箱的服务器上。
若该域名确实只有此 IP 对外发信,可使用:
example.com. 300 IN TXT "v=spf1 ip4:203.0.113.10 -all"
如果已有企业邮箱、客服平台或其他通知系统发信,必须把授权合并到现有 SPF 中,不能直接用这条记录覆盖原记录。
同一域名应只有一条以 v=spf1 开头的 SPF 记录。多条独立 SPF 记录可能造成 permerror,并不代表授权范围自动合并。
dig +short TXT example.com
SPF 主要检查 SMTP 的 MAIL FROM 域名;退信等使用空信封发件人的场景会涉及 HELO 身份。因此,测试时需要同时控制信封发件人与邮件头 From,不能只修改显示名称。
创建密钥目录并生成 2048 位 RSA 密钥:
install -d -o root -g opendkim -m 750 /etc/opendkim/keys
install -d -o root -g opendkim -m 750 /etc/opendkim/keys/example.com

opendkim-genkey \
  -b 2048 \
  -d example.com \
  -s s2026a \
  -D /etc/opendkim/keys/example.com

chown opendkim:opendkim /etc/opendkim/keys/example.com/s2026a.private
chmod 600 /etc/opendkim/keys/example.com/s2026a.private
chmod 644 /etc/opendkim/keys/example.com/s2026a.txt
这些权限修改仅作用于本次新建的密钥文件,不要递归修改整个 /etc。私钥不应写进 DNS、工单或公开代码仓库。
查看待发布的公钥:
cat /etc/opendkim/keys/example.com/s2026a.txt
在 DNS 控制台添加 TXT 记录:
s2026a._domainkeys2026a._domainkey.example.com生成文件可能把内容拆成多个带引号的字符串。控制台若要求单行值,应按顺序拼接,不要把括号、注释或记录类型一起粘入。不要在 p= 的公钥字符串中插入空格。
下面覆盖 /etc/opendkim.conf,应确认前面已完成备份:
cat > /etc/opendkim.conf <<'EOF'
Syslog                  yes
SyslogSuccess           yes
UMask                   007
UserID                  opendkim

Mode                    sv
Canonicalization        relaxed/simple
OversignHeaders         From

Socket                  inet:8891@127.0.0.1

KeyTable                refile:/etc/opendkim/KeyTable
SigningTable            refile:/etc/opendkim/SigningTable
InternalHosts           refile:/etc/opendkim/TrustedHosts
EOF

cat > /etc/opendkim/KeyTable <<'EOF'
s2026a._domainkey.example.com example.com:s2026a:/etc/opendkim/keys/example.com/s2026a.private
EOF

cat > /etc/opendkim/SigningTable <<'EOF'
*@example.com s2026a._domainkey.example.com
EOF

cat > /etc/opendkim/TrustedHosts <<'EOF'
127.0.0.1
::1
localhost
EOF

chown root:opendkim \
  /etc/opendkim/KeyTable \
  /etc/opendkim/SigningTable \
  /etc/opendkim/TrustedHosts

chmod 640 \
  /etc/opendkim/KeyTable \
  /etc/opendkim/SigningTable \
  /etc/opendkim/TrustedHosts
这里让 OpenDKIM 仅在 127.0.0.1:8891 接收 Milter 请求,避免 Unix socket 在 Postfix chroot 环境下出现路径不一致。不要把 8891 绑定到公网地址。
核对软件版本、配置语法与启动方式:
opendkim -V
opendkim -n -x /etc/opendkim.conf
systemctl cat opendkim
若服务启动参数显式指定了其他 socket,例如带有 -p 参数,它可能覆盖配置文件。应根据实际 unit 和 /etc/default/opendkim 内容调整冲突设置,并先备份涉及的文件,不要同时维护互相矛盾的 socket 定义。
postconf -e 'milter_protocol = 6'
postconf -e 'milter_default_action = tempfail'
postconf -e 'smtpd_milters = inet:127.0.0.1:8891'
postconf -e 'non_smtpd_milters = inet:127.0.0.1:8891'
smtpd_milters 处理本机 SMTP 提交;non_smtpd_milters 处理 /usr/sbin/sendmail 等非 SMTP 注入路径。两者都配置,可以避免“应用走 sendmail 后没有签名”的遗漏。
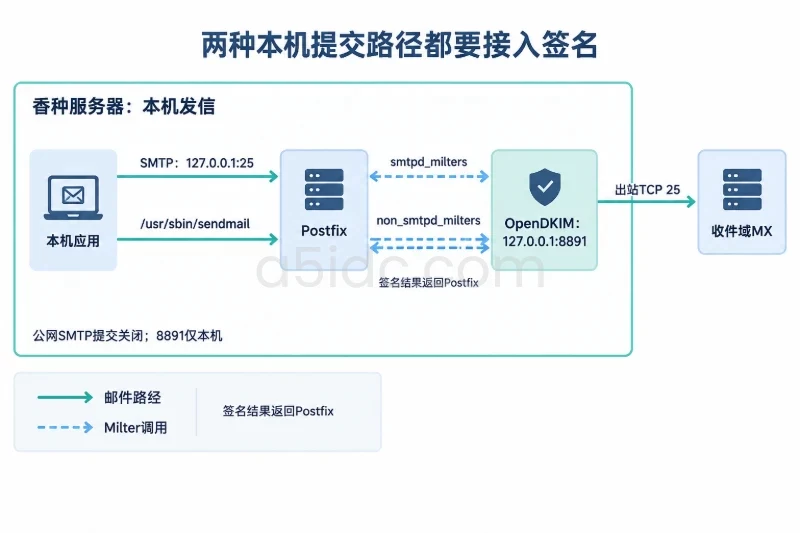
tempfail 表示 Milter 不可用时返回临时失败,而不是悄悄放行未签名邮件。应用必须能够处理临时失败并重试,不能收到提交失败后仍记录“发送成功”。
启动并检查:
systemctl enable opendkim postfix
systemctl restart opendkim
postfix check
systemctl restart postfix

systemctl --no-pager --full status opendkim postfix
ss -lntp | grep -E ':(25|8891)\b'
预期监听地址是 127.0.0.1:25 和 127.0.0.1:8891,而不是 0.0.0.0 或公网 IP。Postfix 的 systemd 状态有时显示 active (exited),不能仅凭这一项判断 SMTP 是否可用,还需检查监听与实际提交。
验证 DKIM 公钥与本地密钥:
dig +short TXT s2026a._domainkey.example.com

opendkim-testkey \
  -d example.com \
  -s s2026a \
  -k /etc/opendkim/keys/example.com/s2026a.private \
  -vvv
出现 key OK 表示公钥检查通过。若同时出现 key not secure,通常表示 DNSSEC 安全性没有被确认,不等同于签名一定失败;仍需以实际收件验证为准。
初次部署可从监测策略开始:
_dmarc.example.com. 300 IN TXT "v=DMARC1; p=none; rua=mailto:dmarc@example.com; adkim=r; aspf=r"
报告邮箱必须真实可收信。若报告发往其他域名,还可能需要接收方的外部报告授权,不宜直接填写未经确认的第三方地址。
dig +short TXT _dmarc.example.com
DMARC 通过的核心条件是:SPF 或 DKIM 至少一项通过,并且该项验证身份与邮件头 From 域名对齐。 本例将 MAIL FROM、From 和 DKIM 的 d= 都放在 example.com 下,便于建立清晰的对齐关系。
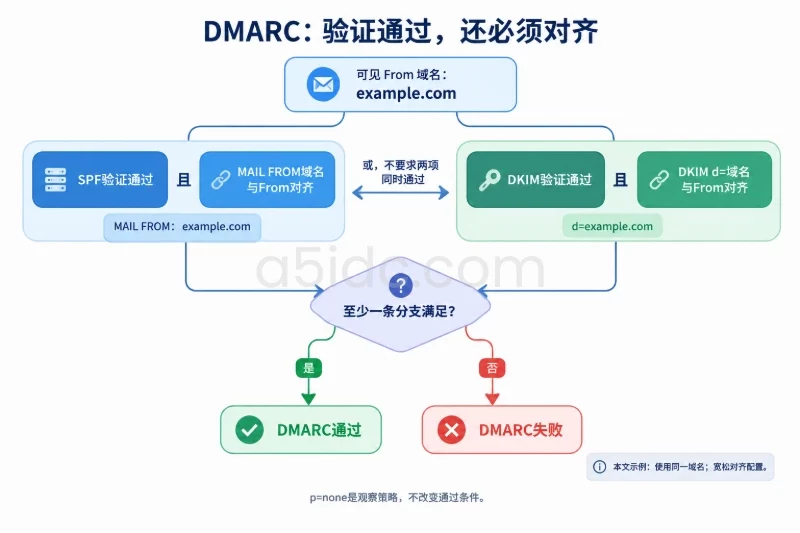
p=none 用于观察,不要求收件方隔离或拒收失败邮件。确认全部合法发信来源已覆盖后,再评估改为 quarantine 或 reject,不要在遗漏旧系统时直接收紧。
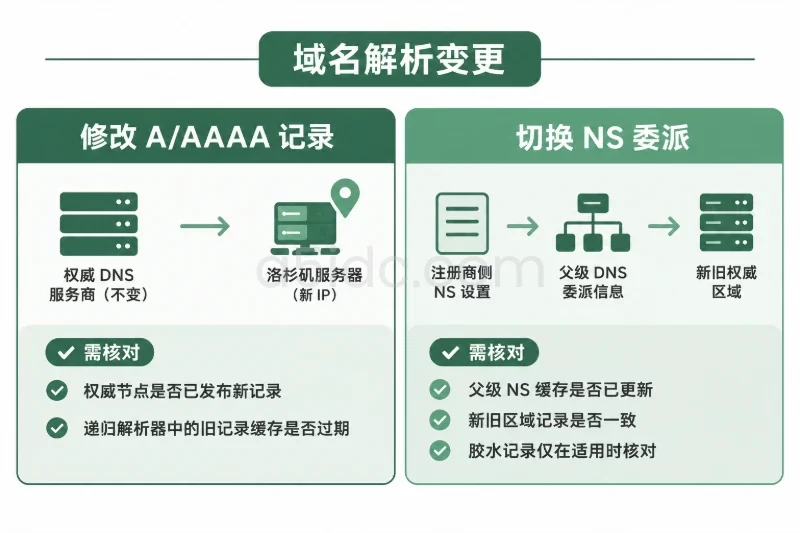
DNS 控制台显示“保存成功”不等于所有递归解析器已经取得新值。应核对权威记录与常用递归解析器的返回值,尤其要考虑旧记录 TTL。
检查实际收件域名的 MX:
dig +short MX recipient.example.net
将 recipient.example.net 替换成真实测试邮箱域名,再对查到的 MX 主机进行 TCP 检测:
nc -vz -w 10 mx.recipient.example.net 25
示例结果中的 succeeded 只表示 TCP 连接建立成功,不代表对方接受邮件。超时可能来自本机出站策略、服务商限制、路由问题或远端丢弃;不能仅凭一次超时认定是 Postfix 配置错误。
使用实际可收信的外部地址:
swaks \
  --server 127.0.0.1 \
  --port 25 \
  --from notify@example.com \
  --to test@recipient.example.net \
  --header 'From: Notification <notify@example.com>' \
  --header 'Subject: Postfix authentication test' \
  --body 'This is a deployment verification message.'
本机成功接收时,可能返回类似结果:
250 2.0.0 Ok: queued as 4ABCD12345
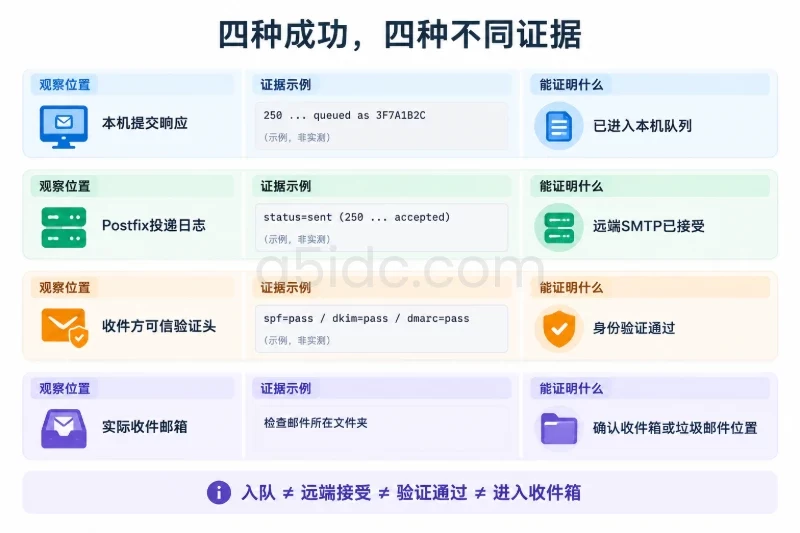
这是示例状态,表示邮件已进入本机队列,并非已经投递到收件箱。
检查队列和日志:
postqueue -p
journalctl -u postfix -u opendkim --since "15 minutes ago" --no-pager
若系统启用了 rsyslog,邮件事务日志通常还可在 /var/log/mail.log 中查看:
if [ -f /var/log/mail.log ]; then
    tail -n 100 /var/log/mail.log
fi
在日志中按队列 ID 追踪,可区分本机接收、DKIM 签名、连接远端和远端响应。示例:
status=sent (250 2.0.0 accepted)
这代表远端 SMTP 服务器接受了邮件,仍不保证最终位于收件箱;邮件可能被分类到垃圾邮件,或受到后续过滤。
打开收件邮箱的“查看原始邮件”或“查看邮件源代码”,检查收件服务生成的 Authentication-Results。
理想结果类似:
spf=pass smtp.mailfrom=example.com
dkim=pass header.d=example.com header.s=s2026a
dmarc=pass header.from=example.com
同时应存在:
DKIM-Signature: v=1; ... d=example.com; s=s2026a; ...
以上是结果示例,不是实际执行记录。判断时应信任收件方可信邮件链路生成的验证头,而不是发件内容里自行添加的同名头。
完成 SMTP 测试后,还要让真实应用发送一次。如果应用调用 /usr/sbin/sendmail,或会在邮件提交后追加页脚、改写正文,应确认最终收到的邮件仍然有 DKIM 签名且验证通过。
优先检查:
dig +short A mail.example.com
dig +short -x 203.0.113.10
dig +short TXT example.com
dig +short TXT _dmarc.example.com
不同结果对应不同方向:
fail:检查真实出站 IP、MAIL FROM 域名以及该 IP 是否在授权范围内。permerror:检查多条 SPF、语法错误或 DNS 查询次数限制。header.d 与邮件头 From 是否对齐。如果服务器通过 NAT 出站,SPF 应填写收件端看到的公网 IP,而不是网卡上的私网地址。
postqueue -p
按队列中的错误逐项处理:
| 错误方向 | 常见含义 | 优先检查 |
|---|---|---|
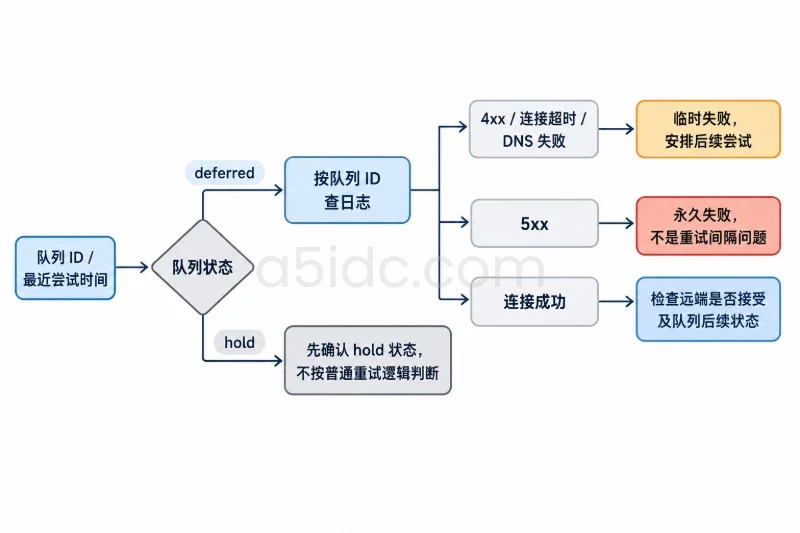
| Connection timed out | 未能连接远端 | 出站 25、安全组、远端 MX |
| Host or domain name not found | 域名解析失败 | 收件地址、DNS 解析器 |
| 4xx 临时拒绝 | 灰名单、限流等 | 远端文本、发送频率,保留重试 |
| 5xx 拒绝 | 地址、身份或策略问题 | 完整响应码、退信、域名验证 |
修复原因后,可触发一次队列重试:
postqueue -f
该命令会调度积压邮件重新尝试投递,并不保证成功;队列较大时还可能形成集中连接。不要循环执行,也不要把清空队列当成修复方法。
先做只读检查:
ss -lntp | grep ':8891'
journalctl -u opendkim --since "15 minutes ago" --no-pager
postconf smtpd_milters non_smtpd_milters
namei -l /etc/opendkim/keys/example.com/s2026a.private
重点核对:
127.0.0.1:8891。opendkim 用户是否可穿过父目录并读取私钥。*@example.com。可进一步验证私钥读取权限:
runuser -u opendkim -- test -r /etc/opendkim/keys/example.com/s2026a.private
echo $?
返回 0 表示可读。不要为了消除权限错误把私钥改为全员可读,也不要通过开放公网 8891 解决本地连接问题。
身份验证解决的是授权与对齐问题,不等于收件箱保证。还应检查 IP 历史信誉、域名使用历史、投诉率、无效收件人比例、内容质量和发送节奏。
新部署的发信 IP 应从低量、真实且已授权的业务邮件开始,观察退信和收件端反馈。不要用突发批量发送测试“最大吞吐”,也不要在被拒后反复改发件身份或密集重试。
正式启用应用发信前,逐项确认:
dkim=pass。d= 与可见 From 的关系符合 DMARC 对齐要求。其中“本机入队成功”“远端 SMTP 接受”“身份验证通过”“进入收件箱”是四个不同层次,应分别验收。
回滚前先暂停应用提交邮件,再查看队列:
postqueue -p
已有邮件可能包含业务通知,应先决定继续投递、改走原发信系统,还是按批准流程处理。不要直接删除整个邮件队列;已经被远端接受的邮件也无法通过本机回滚撤回。
对于本次覆盖的配置,可按以下顺序恢复:
BACKUP="$(cat /root/mail-backup-path)"

test -d "$BACKUP/postfix"
test -f "$BACKUP/opendkim.conf"
确认备份完整后再执行下列覆盖恢复。此操作会停止发信,并替换现有配置:
systemctl stop postfix opendkim

cp -a "$BACKUP/postfix/." /etc/postfix/
cp -a "$BACKUP/opendkim.conf" /etc/opendkim.conf

if [ -f "$BACKUP/opendkim.default" ]; then
    cp -a "$BACKUP/opendkim.default" /etc/default/opendkim
fi

postfix check
如果部署过程中另行修改了 systemd override,也应按备份恢复,并执行 systemctl daemon-reload。是否重新启动服务,取决于原服务状态;本教程的新建环境没有原业务可恢复时,可保持停用:
systemctl disable postfix opendkim
DNS 回滚需要单独完成:
私钥和配置备份应留在受控位置,不随意公开或删除。最终检查应用已切回预定发信路径、待发队列已有明确处理结果、公网监听没有扩大、DNS 与当前发信系统一致,才算完成部署或回滚。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3787.html