香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


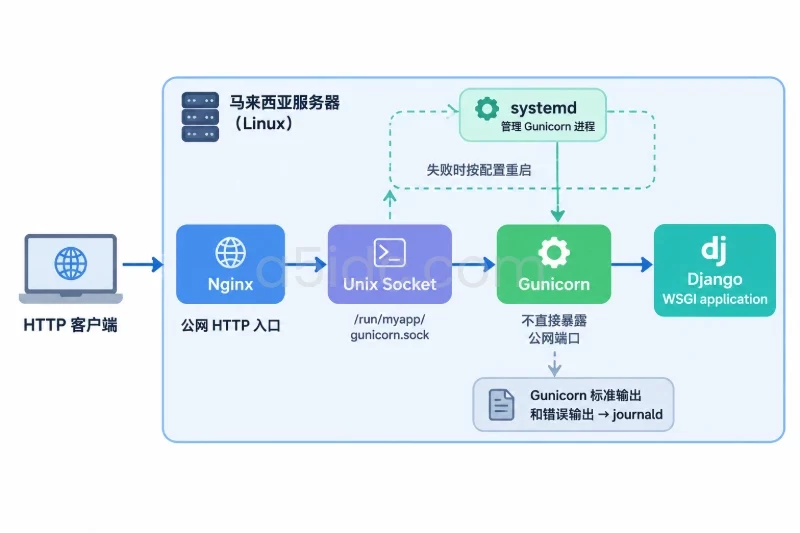
目标状态是:域名解析到美国服务器后,公网只开放 80 和 443 端口,Nginx 负责 TLS 终止与反向代理,Go 应用仅监听 127.0.0.1:8080;应用由 systemd 负责启动、重启和资源限制,标准输出进入 journald,Nginx 访问日志和错误日志按周期轮换,证书可以自动续期,发布失败时能够切回上一份可运行版本。
以下以 Ubuntu 22.04/24.04、单台美国 Linux 服务器、amd64 架构、域名 app.example.com、Go 二进制名 goapp 为例。美国服务器不会改变 Go 或 Nginx 的基本部署方式,但需要额外确认服务商防火墙、IPv4/IPv6、出口流量规则和时区口径。示例中的端口、内存和文件大小都是起始值,应根据应用实际行为调整。
部署完成后的请求链路如下:
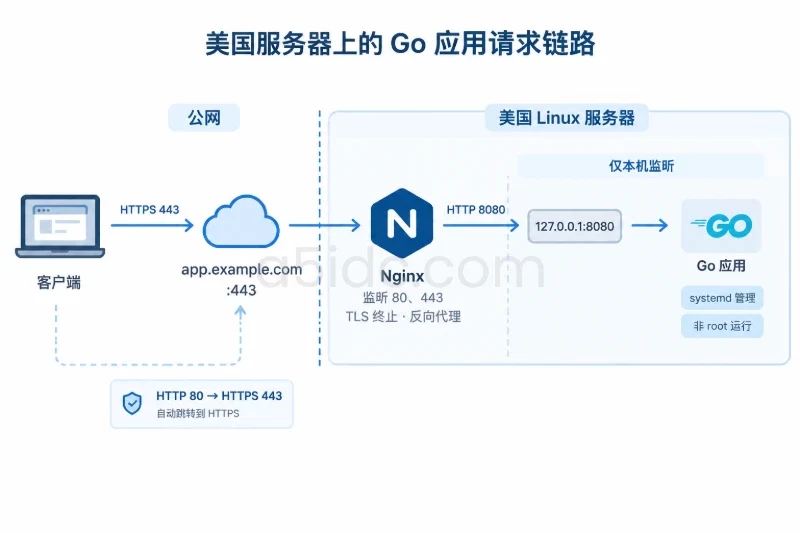
客户端
  │
  ├── app.example.com:443
  │
美国服务器
  ├── Nginx:监听 80、443
  │       └── 反向代理到 127.0.0.1:8080
  │
  └── Go 应用:systemd 管理,非 root 用户运行
Go 应用不直接监听公网地址,原因有两个:
应用需要提供一个轻量级健康检查接口,例如:
GET /healthz
返回 HTTP 200
健康检查接口只应返回服务状态,不要直接返回数据库密码、环境变量、内部地址或详细堆栈。
| 项目 | 示例要求 | 核验方式 |
|---|---|---|
| 操作系统 | Ubuntu 22.04/24.04 | cat /etc/os-release |
| CPU 架构 | amd64;arm64 需调整构建目标 | uname -m |
| 公网地址 | 具备固定 IPv4;IPv6 按需启用 | 服务商控制台 |
| 域名 | app.example.com 的 A 记录指向服务器 IPv4 | dig A app.example.com |
| 应用端口 | Go 监听 127.0.0.1:8080 | 应用配置、ss -lntp |
| 管理权限 | 具备可使用 sudo 的普通管理员账号 | sudo -v |
| 构建产物 | Linux 目标二进制、版本号、SHA-256 校验值 | sha256sum |
| 外部依赖 | 数据库、对象存储、第三方接口已准备 | 应用配置与连通性测试 |
| 备份 | 配置、数据、数据库和当前版本均有可恢复副本 | 备份记录与恢复演练 |
先确认服务器时间同步和监听地址:
cat /etc/os-release
uname -m
sudo -v
timedatectl status
ss -lntp
日志建议统一按 UTC 记录,尤其是美国服务器同时服务不同时区的访问者时,可以避免跨时区排查产生歧义。业务展示时间可以由应用根据用户或租户时区转换,不要把系统本地时间当成业务时间。
先在 DNS 控制台配置 A 记录。若服务器没有可用 IPv6,不要只因为模板中存在 AAAA 记录就发布一个无法访问的 IPv6 地址。
dig +short A app.example.com
dig +short AAAA app.example.com
结果应与服务器实际地址一致。若 A 或 AAAA 仍指向旧服务器,后续证书签发和访问验证可能出现“有时正常、有时失败”的现象。
服务商控制台的入站规则至少需要允许:
启用 UFW 前,先保留一个已经登录的 SSH 会话,再打开第二个会话验证。不要直接执行 ufw reset,该操作会清除现有规则,可能影响 SSH、监控或其他服务。
sudo ufw status numbered
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verbose
如果 SSH 使用的不是 22 端口,应先放行实际端口,再启用 UFW。防火墙规则变更前可以保存当前状态:
sudo ufw status numbered | sudo tee /root/ufw-before-goapp.txt
创建专用用户和目录。应用用户不需要登录 Shell,也不应拥有整个服务器的写权限。
id -u goapp >/dev/null 2>&1 || \
  sudo useradd --system --home-dir /srv/goapp --shell /usr/sbin/nologin goapp

sudo install -d -o goapp -g goapp -m 0750 /srv/goapp
sudo install -d -o goapp -g goapp -m 0750 /srv/goapp/releases
sudo install -d -o goapp -g goapp -m 0750 /var/lib/goapp
sudo install -d -o root -g goapp -m 0750 /etc/goapp
目录用途建议保持清晰:
/srv/goapp/releases:保存不同版本的二进制和只读资源。/srv/goapp/current:指向当前版本的软链接。/etc/goapp:配置文件和环境变量,敏感信息需限制权限。/var/lib/goapp:应用确实需要持久化写入时使用,例如本地队列或缓存。如果应用使用数据库或对象存储,不要把重要业务数据仅保存在 /var/lib/goapp 中。服务器磁盘损坏、误删或实例回滚都可能导致数据丢失。
在构建机或 CI 环境执行构建。下面示例适用于不依赖 CGO 的项目:
go test ./...
GOOS=linux GOARCH=amd64 CGO_ENABLED=0 \
  go build -trimpath -ldflags="-s -w" -o ./goapp .
sha256sum ./goapp
如果服务器是 ARM64,应改为:
GOOS=linux GOARCH=arm64 CGO_ENABLED=0 \
  go build -trimpath -ldflags="-s -w" -o ./goapp .
项目依赖 SQLite、系统图形库或其他 CGO 组件时,不要机械设置 CGO_ENABLED=0。应在与服务器相同的架构和系统环境中构建,并使用 ldd 检查动态库依赖:
file ./goapp
ldd ./goapp
将二进制上传到服务器临时目录后,分别计算校验值:
sha256sum ./goapp
ssh deploy@app.example.com 'sha256sum /tmp/goapp'
两端校验值一致后再安装。不要通过复制未校验的二进制直接替换线上版本。
以下命令假设二进制已上传到 /tmp/goapp。版本目录采用 UTC 时间命名,便于回滚和审计。
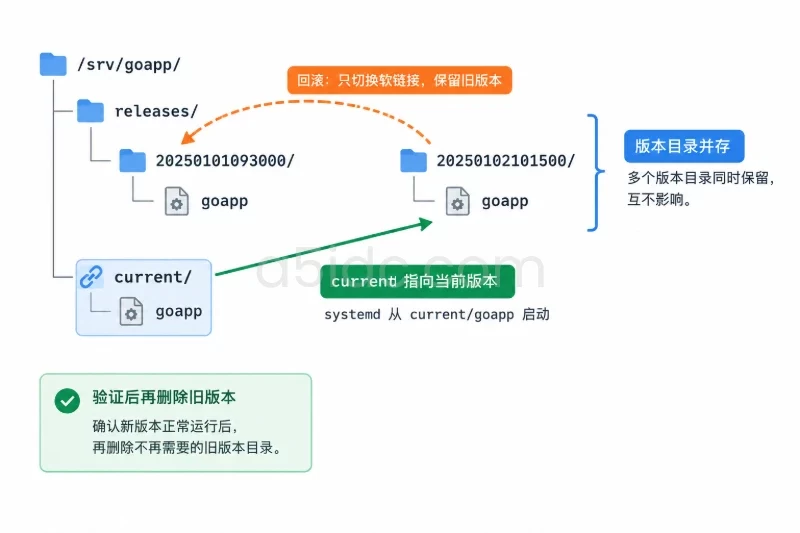
release="$(date -u +%Y%m%d%H%M%S)"

sudo install -d -o goapp -g goapp -m 0750 \
  "/srv/goapp/releases/$release"

sudo install -o goapp -g goapp -m 0750 \
  /tmp/goapp "/srv/goapp/releases/$release/goapp"

sudo ln -sfnT \
  "/srv/goapp/releases/$release" \
  /srv/goapp/current

sudo readlink -f /srv/goapp/current
sudo ls -l /srv/goapp/current/goapp
ln -sfnT 的作用范围是替换当前版本软链接,不会删除其他版本目录。不要把它改成对整个 /srv/goapp 执行递归删除。
如果应用有静态文件、模板或本地配置,也应一并放入版本目录,并明确哪些文件属于发布物、哪些文件属于外部持久化数据。
应用具体支持哪些环境变量取决于项目实现。示例中只放置生产环境标识,监听地址通过 systemd 参数固定为本机地址。
sudo install -o root -g goapp -m 0640 /dev/null /etc/goapp/goapp.env
sudoedit /etc/goapp/goapp.env
示例内容:
APP_ENV=production
LOG_FORMAT=json
数据库密码、访问令牌等敏感值不应提交到 Git 仓库,也不应放在可被普通用户读取的发布目录中。/etc/goapp/goapp.env 的属主设为 root、组设为 goapp,权限为 0640,可以让应用读取,同时避免其他普通用户读取。
创建 /etc/systemd/system/goapp.service:
[Unit]
Description=Go application goapp
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
User=goapp
Group=goapp
WorkingDirectory=/srv/goapp/current
EnvironmentFile=-/etc/goapp/goapp.env
ExecStart=/srv/goapp/current/goapp --addr 127.0.0.1:8080

Restart=on-failure
RestartSec=5s
KillSignal=SIGTERM
TimeoutStopSec=30s

StandardOutput=journal
StandardError=journal
SyslogIdentifier=goapp
UMask=0027

NoNewPrivileges=true
PrivateTmp=true
ProtectHome=true
ProtectSystem=strict
ReadWritePaths=/var/lib/goapp

MemoryHigh=600M
MemoryMax=768M
CPUQuota=150%
TasksMax=512
LimitNOFILE=65536

[Install]
WantedBy=multi-user.target
--addr 127.0.0.1:8080 是示例参数。如果应用使用 --listen、配置文件或其他参数,应替换为项目实际支持的写法。配置中的 MemoryMax=768M 不是通用标准值:
MemoryHigh 是压力线,超过后系统会对该服务施加回收压力。MemoryMax 是硬上限,应用超过后可能被内核或 systemd 终止。CPUQuota=150% 表示允许使用约 1.5 个 CPU 核心的时间。LimitNOFILE=65536 主要用于避免高并发连接时过早耗尽文件描述符。如果应用常态内存已经接近 700 MB,不应直接把 MemoryMax 保持为 768 MB,而应先测量峰值、调整实例规格或优化应用。资源上限过低会导致 OOM,过高则无法防止单个服务占满整台服务器。
加载并启动服务:
sudo systemctl daemon-reload
sudo systemctl enable goapp
sudo systemctl start goapp
sudo systemctl status goapp --no-pager
查看应用日志:
sudo journalctl -u goapp -n 100 --no-pager
sudo journalctl -u goapp -f
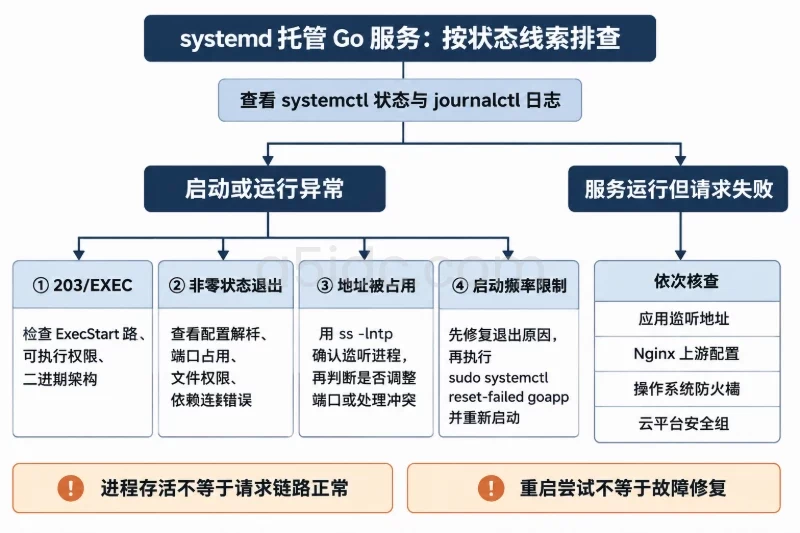
如果应用能够正常启动,但 systemd 状态显示不断重启,应先停止继续发布,检查日志中的参数错误、配置权限、动态库缺失和端口冲突。
sudo apt update
sudo apt install -y nginx ca-certificates
sudo systemctl enable nginx
先保存默认配置和当前站点配置目录状态:
sudo cp -a /etc/nginx /root/nginx-before-goapp
sudo ls -la /etc/nginx/sites-enabled
创建站点配置:
sudo touch /etc/nginx/sites-available/app.example.com
sudo chmod 0644 /etc/nginx/sites-available/app.example.com
sudo ln -sfnT \
  /etc/nginx/sites-available/app.example.com \
  /etc/nginx/sites-enabled/app.example.com
在证书签发前,先使用 HTTP 配置。/.well-known/acme-challenge/ 用于证书验证,其余请求暂时跳转到 HTTPS:
server {
    listen 80;
    listen [::]:80;
    server_name app.example.com;

    access_log /var/log/nginx/goapp.access.log;
    error_log  /var/log/nginx/goapp.error.log warn;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/certbot;
        default_type text/plain;
        try_files $uri =404;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}
如果服务器没有启用 IPv6,或者 DNS 没有 AAAA 记录,可以删除 listen [::]:80;。IPv6 监听、DNS 和服务商防火墙需要保持一致。
创建验证目录并检查配置:
sudo install -d -o root -g www-data -m 0755 /var/www/certbot
sudo nginx -t
sudo systemctl reload nginx
nginx -t 未通过时不要 reload。配置文件覆盖前应保留备份,避免语法错误直接影响已有站点。
安装 Certbot:
sudo apt install -y certbot
确认域名已经解析到本机,且外部可以访问 80 端口后执行:
sudo certbot certonly \
  --webroot \
  -w /var/www/certbot \
  -d app.example.com \
  --email admin@example.com \
  --agree-tos \
  --no-eff-email
证书申请失败时,不要反复提交。先检查 DNS、服务商防火墙、UFW 和 Nginx 的 ACME 路径。
证书存在后,将站点配置替换为 HTTPS 版本:
server {
    listen 80;
    listen [::]:80;
    server_name app.example.com;

    access_log /var/log/nginx/goapp.access.log;
    error_log  /var/log/nginx/goapp.error.log warn;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/certbot;
        default_type text/plain;
        try_files $uri =404;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name app.example.com;

    ssl_certificate     /etc/letsencrypt/live/app.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/app.example.com/privkey.pem;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_session_cache shared:SSL:10m;
    ssl_session_timeout 10m;

    access_log /var/log/nginx/goapp.access.log;
    error_log  /var/log/nginx/goapp.error.log warn;

    client_max_body_size 20m;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header X-Request-ID $request_id;
        proxy_set_header Connection "";

        proxy_connect_timeout 5s;
        proxy_send_timeout 60s;
        proxy_read_timeout 60s;
        proxy_buffering on;
    }
}
client_max_body_size 20m 只代表 Nginx 接受的单次请求体上限。应用自身、上游业务或对象存储可能还有更小的限制,上传接口需要分别核对。如果应用包含长轮询、流式输出或长时间任务,应单独调整对应 location 的 proxy_read_timeout,不要把全站超时时间无限拉长。
测试并加载配置:
sudo nginx -t
sudo systemctl reload nginx
WebSocket 或特殊升级协议只有在应用确实使用时才添加 Upgrade 和 Connection 相关配置。普通 HTTP/HTTPS 请求不需要为未使用的协议增加复杂配置。
查看 Certbot 定时任务:
systemctl list-timers --all | grep -i certbot
先执行模拟续期:
sudo certbot renew --dry-run
为证书更新增加 Nginx reload 钩子:
sudo install -d -m 0755 /etc/letsencrypt/renewal-hooks/deploy

sudo tee /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh >/dev/null <<'EOF'
#!/bin/sh
/usr/sbin/nginx -t && /bin/systemctl reload nginx
EOF

sudo chmod 0755 /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh
证书私钥属于敏感数据。需要备份时,应使用加密存储并限制访问权限,不要把 /etc/letsencrypt 直接上传到公开仓库或普通共享目录。
Go 应用建议输出结构化 JSON 到标准输出,由 journald 统一接收;Nginx 保留访问日志和错误日志。两者都写入独立文件时,容易产生重复日志和额外磁盘消耗。
检查应用日志:
sudo journalctl -u goapp --since "30 minutes ago" --no-pager
sudo journalctl -u goapp -p warning..alert --since today --no-pager
如果希望 journald 持久化到磁盘并设置上限,可以创建:
sudo install -d -o root -g systemd-journal -m 2755 /var/log/journal

sudo install -d -m 0755 /etc/systemd/journald.conf.d

sudo tee /etc/systemd/journald.conf.d/goapp.conf >/dev/null <<'EOF'
[Journal]
Storage=persistent
SystemMaxUse=1G
MaxRetentionSec=14day
EOF

sudo systemctl restart systemd-journald
sudo journalctl --disk-usage
1G 和 14day 只是示例边界。小磁盘服务器应降低上限,日志量较大的服务则应配合集中式日志或对象存储。Nginx 的日志轮换配置通常由 /etc/logrotate.d/nginx 提供,需确认自定义路径仍被匹配:
sudo grep -n "/var/log/nginx" /etc/logrotate.d/nginx
sudo logrotate -d /etc/logrotate.d/nginx
通过 X-Request-ID 关联 Nginx 和 Go 日志时,应用需要主动读取并记录 X-Request-ID。不要在应用无校验的情况下把外部任意请求头当成可信身份信息。
| 边界 | 示例值 | 超限或设置不当的表现 |
|---|---|---|
| Go 内存高水位 | 600 MB | 超过后开始受到内存回收压力 |
| Go 内存硬上限 | 768 MB | 超过后服务可能被终止 |
| CPU 配额 | 150% | 限制应用最多使用约 1.5 个 CPU 核心 |
| 文件描述符 | 65536 | 影响连接、文件和日志句柄数量 |
| 单请求体 | 20 MB | 超出后 Nginx 返回 413 |
| 上游连接超时 | 5 秒 | Go 未及时建立连接时返回 502 |
| 上游响应超时 | 60 秒 | 长时间无响应时返回 504 |
| journald 磁盘上限 | 1 GB | 超过后旧日志按策略清理 |
选择数值时至少观察以下内容:
free -h
df -h
df -i
sudo systemctl show goapp \
  -p MemoryCurrent \
  -p MemoryHigh \
  -p MemoryMax \
  -p CPUQuotaPerSecUSec \
  -p TasksCurrent
如果服务常态内存占用为 250 MB、业务峰值约 450 MB,可以先将硬上限放在更高的位置并保留系统、Nginx 和监控的余量,再通过压测和生产观测收敛。不要把整台服务器的内存全部分配给 Go 应用,至少要为内核缓存、Nginx、日志、监控和临时操作保留空间。
A5数据提供美国物理服务器租用,涵盖常规Xeon与AMD EPYC等平台,为Go应用、Nginx反向代理及配套数据库提供计算与存储资源。美国AMD系列的大内存与NVMe配置,可承载应用并发处理、数据库缓存、日志写入和多版本发布文件存储;常规系列另有CN2 GIA线路方案,为跨境网站、业务后台和接口服务提供网络资源基础。
备份至少包括:
/etc/goapp 配置和环境变量。备份配置时注意其中可能包含密码:
umask 077

sudo tar \
  --xattrs \
  --acls \
  -czf "/root/goapp-config-$(date -u +%Y%m%dT%H%M%SZ).tgz" \
  /etc/systemd/system/goapp.service \
  /etc/goapp \
  /etc/nginx/sites-available/app.example.com

sudo chmod 0600 /root/goapp-config-*.tgz
数据库迁移前必须先执行数据库备份,并确认备份能够恢复。对于不可逆的表结构或数据迁移,单纯切回旧 Go 二进制可能无法解决问题,必要时应安排维护窗口和数据库恢复方案。
验证顺序应从外到内,避免只看到 systemd 为 active 就认为服务已经可以访问。
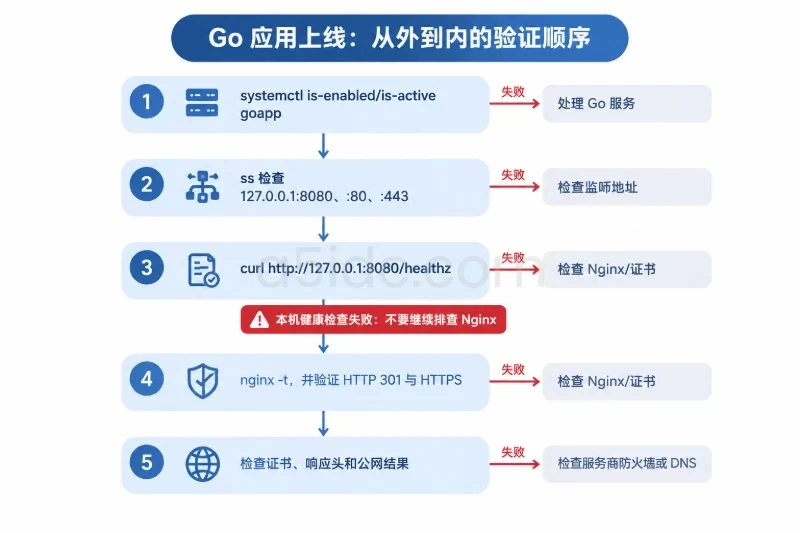
sudo systemctl is-enabled goapp
sudo systemctl is-active goapp
sudo ss -lntp | grep -E '(:8080|:80|:443)'
预期结果:
127.0.0.1:8080。0.0.0.0:8080,除非这是经过明确评估的特殊架构。从服务器本机访问健康接口:
curl --fail --silent --show-error \
  http://127.0.0.1:8080/healthz
如果这里失败,应先处理 Go 应用,不要继续排查 Nginx 或证书。
sudo nginx -t
curl -I http://app.example.com/healthz
curl -I https://app.example.com/healthz
正常情况下:
301,Location 指向 HTTPS。200 或其他预期状态码。curl -sS -D - -o /dev/null https://app.example.com/healthz
检查证书和协议:
openssl s_client \
  -connect app.example.com:443 \
  -servername app.example.com </dev/null 2>/dev/null |
  openssl x509 -noout -subject -issuer -dates
检查代理响应头:
curl -sS -D - -o /dev/null https://app.example.com/healthz
确认状态码、server、缓存策略和应用自定义响应头符合预期。不要仅凭浏览器能打开页面判断证书续期、错误日志和长连接都没有问题。
执行一次受控重启:
sudo systemctl restart goapp
sleep 2
sudo systemctl is-active goapp
curl --fail --silent --show-error \
  http://127.0.0.1:8080/healthz
观察重启过程中的日志:
sudo journalctl -u goapp --since "2 minutes ago" --no-pager
sudo tail -n 50 /var/log/nginx/goapp.access.log
sudo tail -n 50 /var/log/nginx/goapp.error.log
如果应用支持优雅退出,应确认收到 SIGTERM 后能够在 TimeoutStopSec 内完成请求收尾。否则发布时会出现连接中断,需要在应用层修复退出逻辑或延长停止时间。
按以下顺序检查:
dig +short A app.example.com
dig +short AAAA app.example.com
sudo ufw status verbose
sudo ss -lntp | grep -E '(:80|:443)'
sudo systemctl status nginx --no-pager
不同结果的含义:
systemctl status nginx 和 journalctl -u nginx。nginx -t 失败先不要 reload,也不要删除现有配置。查看完整错误:
sudo nginx -t
sudo journalctl -u nginx -n 100 --no-pager
常见原因包括:
server_name 拼写错误。include 的文件权限或路径异常。恢复最近一次备份前,先确认备份内容:
sudo ls -l /root/nginx-before-goapp
sudo nginx -T > /tmp/nginx-current.txt
只有确认备份来自本次变更前,才在维护窗口内恢复相关配置,并再次执行 nginx -t。不要用未经测试的整目录覆盖方式恢复正在服务的 Nginx。
502 通常说明 Nginx 无法正常连接上游。检查:
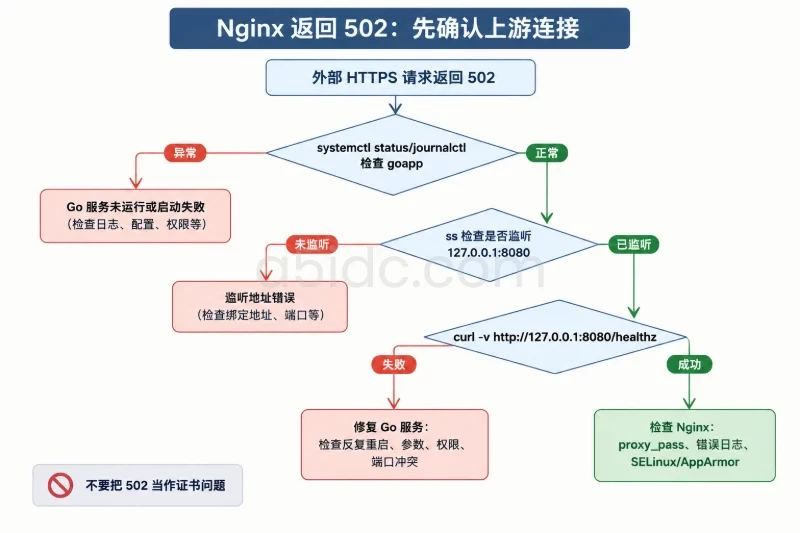
sudo systemctl status goapp --no-pager
sudo journalctl -u goapp -n 100 --no-pager
sudo ss -lntp | grep 8080
curl -v http://127.0.0.1:8080/healthz
sudo tail -n 50 /var/log/nginx/goapp.error.log
重点核对:
127.0.0.1:8080,而不是其他端口。proxy_pass 是否写成同一地址。如果本机 curl 已经失败,应修复 Go 服务;如果本机访问成功但 Nginx 仍返回 502,应检查 Nginx 配置和 SELinux/AppArmor 等系统安全策略。
504 通常表示上游已连接,但在 proxy_read_timeout 内没有返回响应。检查:
不要只把超时时间改成几小时。先在应用日志中根据 X-Request-ID 找到慢请求,再决定优化业务、调整连接池或仅为特定 location 增加超时。
检查:
sudo certbot certificates
sudo certbot renew --dry-run
sudo journalctl -u certbot -n 100 --no-pager
重点确认:
/.well-known/acme-challenge/ 没有被应用拦截。nginx -t 能通过。证书续期失败时不要删除旧证书或直接清空 /etc/letsencrypt。旧证书在有效期内仍可能维持服务,先修复验证链路。
检查资源:
free -h
df -h
df -i
sudo journalctl -k -p warning..alert --since today --no-pager
sudo journalctl -u goapp --since today --no-pager
如果发现 OOM、磁盘 100% 或 inode 耗尽:
MemoryMax。尤其不要直接执行针对根目录的递归删除命令。日志清理应依赖 logrotate/journald 策略,应用数据和数据库文件不能按照日志处理。
先记录当前软链接和服务状态:
readlink -f /srv/goapp/current
sudo systemctl status goapp --no-pager
假设上一版本位于 /srv/goapp/releases/20250101093000,切回该版本:
sudo ln -sfnT \
  /srv/goapp/releases/20250101093000 \
  /srv/goapp/current

sudo systemctl restart goapp
sleep 2

sudo systemctl is-active goapp
curl --fail --silent --show-error \
  http://127.0.0.1:8080/healthz
如果健康检查失败,应立即查看:
sudo journalctl -u goapp -n 100 --no-pager
确认回滚成功后再处理新版本目录。不要在未验证当前版本的情况下删除旧版本;至少保留当前版本和上一份可运行版本。
如果新版本已经执行了不可逆数据库迁移,二进制回滚不一定安全。此时应暂停应用写入,根据数据库备份和迁移兼容性方案恢复,避免旧代码读取新结构造成二次损坏。
恢复前先保留当前文件:
sudo cp -a \
  /etc/nginx/sites-available/app.example.com \
  "/root/app.example.com.failed-$(date -u +%Y%m%d%H%M%S)"
将已验证的备份复制回来后,必须先测试:
sudo cp -a \
  /root/app.example.com-before-change \
  /etc/nginx/sites-available/app.example.com

sudo nginx -t
sudo systemctl reload nginx
这里的备份文件路径必须替换为实际存在且经过核对的文件。reload 通常不会立即中断已有连接;如果 nginx -t 失败,应停止回滚动作并人工修复配置。
防火墙回滚只删除本次新增且确认不再需要的规则。先查看编号:
sudo ufw status numbered
不要凭记忆删除规则,也不要使用 ufw reset。如果误操作导致 SSH 中断,应通过服务商控制台、串口或救援模式恢复,并在修改前保留的规则记录基础上重建。
goapp 非 root 用户运行。127.0.0.1:8080,没有绕过 Nginx 暴露公网端口。systemctl is-enabled goapp 和 systemctl is-active goapp 均正常。Restart=on-failure 行为符合预期。nginx -t,HTTP 能跳转到 HTTPS。certbot renew --dry-run 成功,续期后能够 reload Nginx。/healthz 返回预期状态码,应用错误不会泄露敏感配置。MemoryMax、CPUQuota、TasksMax 和文件描述符上限经过实际负载评估。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3780.html