香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


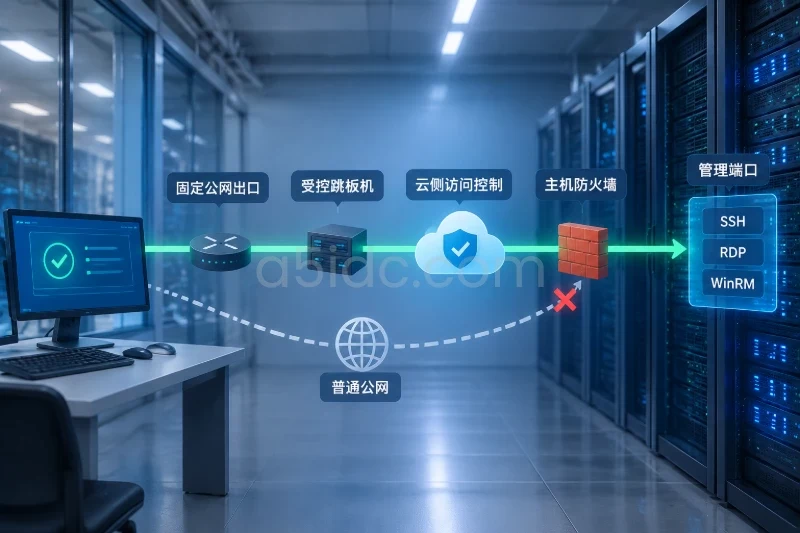
目标状态应当是:Webmin 不再对所有公网地址开放,只有明确登记的管理出口 IP 可以访问;管理连接使用 HTTPS,登录采用独立账号、强密码和可用的二次验证;云防火墙、服务器本机防火墙以及 Webmin 自身的访问控制形成至少两层限制。常见 Webmin 端口是 TCP 10000,但端口号本身不是安全控制,单纯改成其他端口不能代替来源地址限制。
实施前需要准备服务器控制台或带外管理入口、具有 root 或 sudo 权限的账号、允许访问的公网 IPv4/IPv6 地址,以及当前 Webmin 配置和防火墙规则的备份。下面示例中的 198.51.100.24/32 和 2001:db8:1234::24/128 是文档保留地址,请替换为实际的办公出口、运维跳板机或固定管理网络地址,不要直接照抄。
不要先猜测发行版、防火墙类型或 Webmin 端口。先在服务器上查看实际状态:
cat /etc/os-release

systemctl list-unit-files | grep -i webmin
systemctl status webmin --no-pager

sudo ss -lntp | grep -i webmin
sudo ss -lntp | grep ':10000'
常见情况下,服务名为 webmin,配置文件位于 /etc/webmin/miniserv.conf,日志目录位于 /var/webmin/。如果 systemctl 中没有对应服务,或 ss 没有显示端口,先确认 Webmin 的安装方式和服务管理方式,不要直接创建新的 systemd 服务覆盖现有安装。
查看与端口、监听和 TLS 相关的配置项:
sudo awk -F= '
  $1 == "port" || $1 == "listen" || $1 == "ssl" || $1 == "allow" || $1 == "deny" {
    print
  }
' /etc/webmin/miniserv.conf
不同 Webmin 版本、发行版软件包和历史配置可能存在差异。如果实际端口不是 10000,后续命令中的端口都应替换为查询结果。
建立一份变更记录,至少包含以下信息:
| 项目 | 示例 | 实际值 |
|---|---|---|
| Webmin 管理端口 | TCP 10000 | 待填写 |
| 允许的 IPv4 | 198.51.100.24/32 | 待填写 |
| 允许的 IPv6 | 2001:db8:1234::24/128 | 待填写 |
| 当前 SSH 管理端口 | TCP 22 或自定义端口 | 待填写 |
| 云防火墙策略 | 安全组或实例防火墙 | 待填写 |
| 本机防火墙 | UFW、firewalld 或 nftables | 待填写 |
| Webmin 配置文件 | /etc/webmin/miniserv.conf | 待确认 |
如果管理人员使用家庭宽带、移动网络或动态办公出口,不能把短期变化的公网地址当作永久白名单。可以先使用当前地址完成加固,但要安排后续更新策略;更稳妥的方式是从具有固定出口地址的管理网络访问。
Webmin 的访问控制、端口和 TLS 配置可能位于 miniserv.conf 中。先备份整个配置目录,备份文件应限制为 root 可读:
sudo install -d -m 700 /root/webmin-backup
sudo tar -czf "/root/webmin-backup/webmin-config-$(date +%F-%H%M%S).tar.gz" -C /etc webmin
sudo ls -lh /root/webmin-backup/
根据实际防火墙类型记录当前规则。不要在没有备份或控制台的情况下执行 ufw reset、iptables -F、清空 nftables 规则集等操作,这类命令可能同时删除 SSH、应用端口和云主机内部通信规则。
UFW 环境:
sudo ufw status numbered
sudo ufw status verbose | tee "/root/webmin-backup/ufw-before-$(date +%F-%H%M%S).txt"
firewalld 环境:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --get-default-zone
sudo firewall-cmd --zone=public --list-all
如果实际活动区域不是 public,后续命令中的 public 必须改为查询到的区域名称。
围绕美国服务器上的Webmin管理场景,A5数据提供常规Xeon与AMD EPYC物理服务器,为网站、业务后台、数据库及容器服务提供部署基础。美国常规系列包含CN2 GIA线路方案,AMD系列提供大内存与NVMe存储组合,分别承接跨境访问和多任务运行的资源需求,为业务服务与管理面板共存的服务器环境提供算力、存储及网络支撑。
如果美国服务器由云平台、VPS 服务商或独立主机平台提供,通常还存在安全组、实例防火墙或边界 ACL。建议先在这一层添加精确规则,再处理服务器内部防火墙。
规则目标如下:
/32,以及需要使用的 IPv6 /128 或明确的管理网段;变更顺序应为“先添加新的精确允许规则,再删除旧的全网允许规则”。例如,原来存在 0.0.0.0/0 -> TCP 10000,不要先删除它再添加白名单,否则中间出现错误时会直接失去管理入口。
云防火墙规则调整后,先不要关闭当前 Webmin 会话。使用第二个终端或浏览器窗口,从允许的管理地址测试新的规则。如果平台同时支持 IPv4 和 IPv6,需要分别检查:
::/0 -> TCP 10000 的旧规则;如果不使用 IPv6,应按照服务器和业务的实际规划处理 AAAA 记录及 IPv6 入站规则,不要为了省事直接关闭整台服务器的 IPv6 网络。
如果没有端口冲突,保留 10000 通常更容易维护。更换为 10001、10443 等其他端口,可以减少低成本的自动化扫描噪声,但不能阻止有针对性的端口探测,也不能代替来源地址限制。
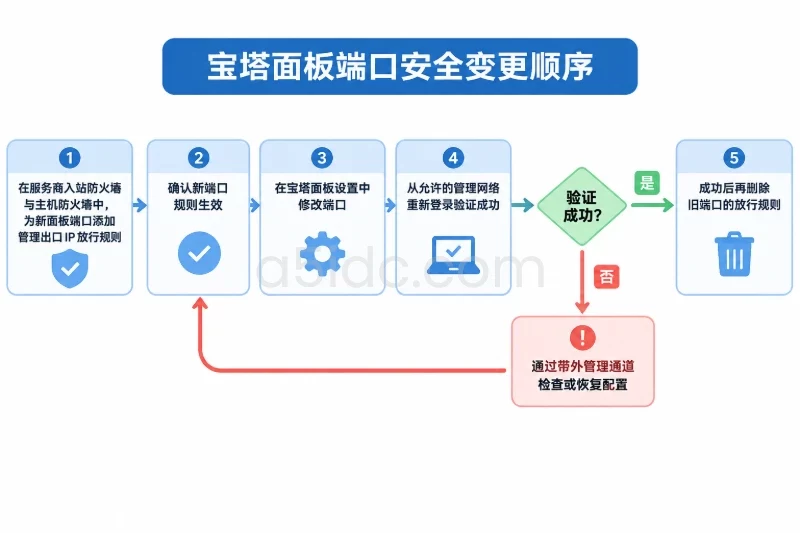
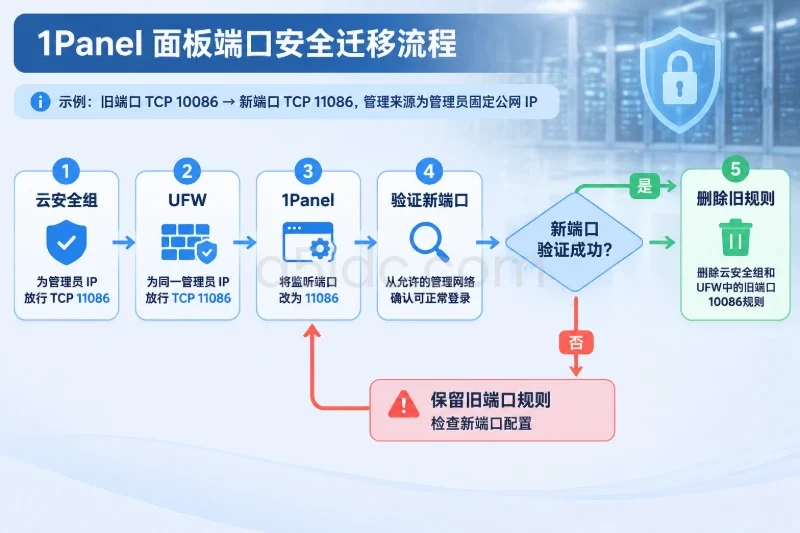
如果确实需要更换端口,先在云防火墙和本机防火墙中放行新端口,再在 Webmin 中修改端口。常见界面路径为:
Webmin → Webmin Configuration → Ports and Addresses
在页面中修改监听端口并保存。具体菜单名称可能随版本或语言包略有不同,可以在 Webmin Configuration 中搜索 Ports and Addresses 或“端口和地址”。
修改前应记录旧端口,并保留当前会话。修改后立即验证新地址:
https://服务器域名或IP:新端口/
确认新端口可以正常进入登录页后,再删除云防火墙和本机防火墙中的旧端口规则。不要直接编辑不了解语法的 miniserv.conf,尤其不要把 listen 设置为 127.0.0.1 后再关闭当前会话。监听在回环地址意味着公网无法直接访问,只有已经配置好的本地反向代理或本地转发方式才能连接,配置错误时容易造成锁定。
管理入口应使用:
https://服务器地址:端口/
而不是明文 HTTP。可以先查看配置中的 TLS 开关:
sudo awk -F= '$1 == "ssl" {print}' /etc/webmin/miniserv.conf
如果 Webmin 界面显示证书过期、域名不匹配或证书链不完整,应修复证书和访问域名,不要把浏览器的证书警告当成正常状态长期忽略。管理域名应解析到实际服务器,证书的域名要与浏览器访问的域名一致。
证书更新或端口修改完成后,可以从管理终端检查 TLS 握手:
openssl s_client \
  -connect webmin.example.com:10000 \
  -servername webmin.example.com \
  </dev/null
这里的域名、端口应替换为实际值。证书检查重点是域名、有效期、证书链和服务器时间,而不是单纯看到页面可以打开。
云防火墙和本机防火墙应保持相同的允许范围。下面只选择与服务器实际环境匹配的一种方式执行,不要在没有判断的情况下同时启用 UFW、firewalld 和自定义 nftables 管理。
先确认 UFW 当前是否启用:
sudo ufw status verbose
假设 Webmin 端口为 10000,管理 IPv4 为 198.51.100.24/32,可以先添加排在前面的精确允许规则:
sudo ufw insert 1 allow from 198.51.100.24/32 to any port 10000 proto tcp
sudo ufw status numbered
如果还需要允许固定 IPv6 地址,使用实际 IPv6 地址添加规则:
sudo ufw insert 2 allow from 2001:db8:1234::24/128 to any port 10000 proto tcp
sudo ufw status numbered
确认当前管理终端仍能访问后,查看规则列表中是否存在旧的全网允许规则,例如 10000/tcp ALLOW Anywhere 或 10000/tcp ALLOW Anywhere (v6)。根据实际编号删除,不要凭记忆删除:
sudo ufw status numbered
sudo ufw delete 3
上面的 3 只是示例编号,必须替换为实际编号。删除规则后再次查看:
sudo ufw status numbered
如果 UFW 原本处于 inactive 状态,不要为了限制 Webmin 而直接执行 ufw enable。启用 UFW 可能改变默认入站策略,并阻断 SSH、监控、应用接口或云平台健康检查。应先完整核对现有入站规则,在控制台或维护窗口中确认 SSH 已明确放行后,再决定是否启用。
先确定 Webmin 所在的活动区域:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --zone=public --list-all
以下示例假定活动区域为 public。先在运行时添加来源限制:
sudo firewall-cmd \
  --zone=public \
  --add-rich-rule='rule family="ipv4" source address="198.51.100.24/32" port port="10000" protocol="tcp" accept'

sudo firewall-cmd --zone=public --list-rich-rules
如果需要固定 IPv6 管理地址:
sudo firewall-cmd \
  --zone=public \
  --add-rich-rule='rule family="ipv6" source address="2001:db8:1234::24/128" port port="10000" protocol="tcp" accept'
从允许的管理地址测试成功后,将精确规则写入永久配置,并删除旧的全网端口放行:
sudo firewall-cmd \
  --permanent \
  --zone=public \
  --add-rich-rule='rule family="ipv4" source address="198.51.100.24/32" port port="10000" protocol="tcp" accept'

sudo firewall-cmd \
  --permanent \
  --zone=public \
  --remove-port=10000/tcp

sudo firewall-cmd --reload
sudo firewall-cmd --zone=public --list-all
如果旧规则不是 --add-port=10000/tcp 创建的,而是另一条允许所有来源的 rich rule,应删除那条实际存在的规则。不要因为 --remove-port 报告“规则不存在”就认为入口已经安全,必须以 --list-all 和 --list-rich-rules 的实际输出为准。
如果服务器使用 nftables、iptables 兼容层或服务商自定义脚本,先查看现有规则和持久化位置:
sudo nft list ruleset
规则集中可能同时包含 SSH、容器网络、业务端口和回程流量。此时不建议直接套用 UFW 或 firewalld 命令,也不要执行清空规则集的命令。应在现有入站链中增加“来源地址 + TCP 端口”的匹配条件,并用服务器实际使用的持久化机制保存,完成后通过控制台验证重启后的规则仍然存在。
本机防火墙限制的是网络连接,Webmin 自身的 IP Access Control 可以作为应用层的第二道限制。两者不应互相替代。
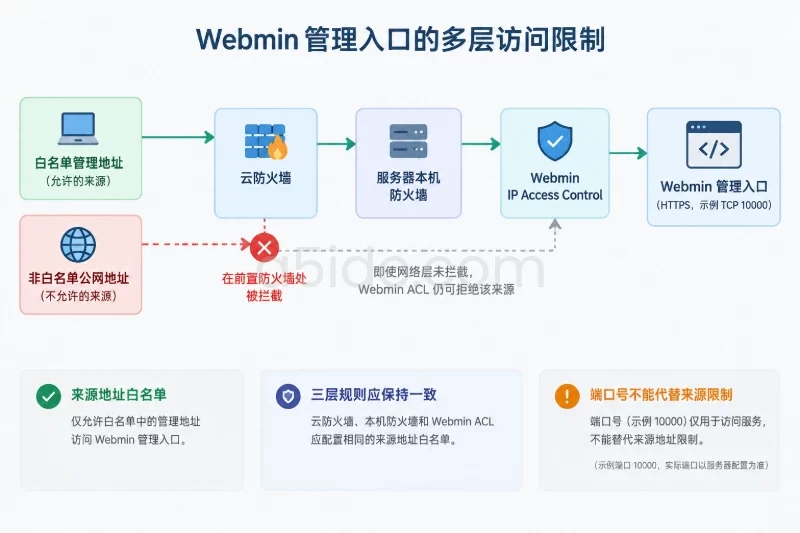
常见操作路径为:
Webmin → Webmin Configuration → IP Access Control
选择仅允许列出的地址或网段,将实际管理 IPv4 和 IPv6 加入列表。建议使用精确的 /32、/128,或确实由组织控制的管理网段,不要加入以下范围:
0.0.0.0/0
::/0
保存前确认当前访问 Webmin 的公网地址已经列入。可以保留一个经过验证的备用管理地址,但不要为了“防止锁定”而加入整个运营商网段或未知来源的大范围地址。
应用层白名单设置完成后,Webmin 可能重新加载 miniserv 服务。不要同时关闭所有浏览器会话,先打开新的无痕窗口进行登录验证。确认新窗口可以登录后,再关闭旧会话。
如果菜单名称与上述路径不同,可以在 Webmin Configuration 中搜索 IP Access Control。不建议直接手工修改 allow= 或 deny= 配置项,因为不同版本对地址格式、优先级和默认行为可能不同。手工操作前至少要保留配置备份,并在控制台中准备恢复方案。
不要让多人共用 root 或同一个 Webmin 账号。创建带有明确责任人的独立账号,并按照工作内容分配 Webmin 模块权限。
在 Webmin 的用户管理界面中,重点检查:
“能登录 Webmin”不等于“必须拥有全部模块权限”。例如只负责查看服务状态的账号,不应同时拥有修改软件包、删除用户和调整防火墙的权限。
如果准备限制 root 直接登录,应先完成以下验证:
确认无误后,再在 Webmin 的认证设置中关闭或限制 root 直接登录。不同版本的选项名称可能包含 Allow login as root 或类似描述。不要在新账号尚未验证时关闭 root 登录,否则认证配置错误会把 Webmin 和应急管理路径同时锁住。
如果当前 Webmin 版本和安装模块支持二次验证,可以在 Webmin Configuration 中查找 Two-Factor Authentication,为每个独立管理员账号分别配置基于一次性验证码的二次验证。
配置时应遵守以下顺序:
如果界面中没有二次验证功能,不要从不明来源下载脚本安装模块。应先确认 Webmin 版本、发行版软件包和模块来源,再根据受信任的维护流程升级或安装。
同时检查认证设置中的会话超时时间、失败登录处理和密码策略。会话时间不宜无限延长;管理员离开工作站后,应能在合理时间内自动失效。二次验证只能降低凭据泄露风险,不能替代 IP 白名单和防火墙。
先确认当前安装版本:
sudo dpkg-query -W -f='${Package} ${Version}\n' webmin 2>/dev/null || sudo rpm -q webmin
Debian 或 Ubuntu 类系统可在维护窗口中使用:
sudo apt-get update
sudo apt-get install --only-upgrade webmin
RHEL、Rocky Linux、AlmaLinux 等使用 dnf 的系统可使用:
sudo dnf upgrade webmin
实际升级前,应确认 Webmin 是通过哪个软件源安装的,并阅读当前版本的变更说明。升级可能影响认证模块、TLS 配置、第三方模块和界面路径。生产服务器应先保存配置,必要时创建云磁盘快照或系统备份,再安排升级和回归测试。
升级后检查:
sudo systemctl is-active webmin
sudo systemctl status webmin --no-pager
sudo ss -lntp | grep -i webmin
除 Webmin 外,操作系统的安全更新也应纳入维护计划,但不要在本次入口加固中无计划地升级整套系统或重启全部业务服务。
常见 Webmin 日志位置包括:
/var/webmin/miniserv.log
/var/webmin/miniserv.error
先确认文件是否存在以及配置中的日志路径:
sudo ls -l /var/webmin/miniserv.log /var/webmin/miniserv.error 2>/dev/null
sudo grep -E '^(logfile|errorlog)=' /etc/webmin/miniserv.conf
查看 systemd 服务日志:
sudo journalctl -u webmin --since "24 hours ago" --no-pager
查看最近的 Webmin 访问记录:
sudo tail -n 100 /var/webmin/miniserv.log
审计时关注以下内容:
日志路径和记录格式可能随版本变化,不能只依赖固定字符串判断成功或失败。对重要服务器,可以将认证和管理日志发送到独立日志系统,避免攻击者获得系统权限后同时删除本地证据。
验证应从“服务监听、网络限制、应用限制、认证功能、日志记录”五个层面进行,不要只看浏览器能否打开。
sudo systemctl is-active webmin
sudo ss -lntp | grep -i webmin
sudo awk -F= '
  $1 == "port" || $1 == "listen" || $1 == "ssl" || $1 == "allow" || $1 == "deny" {
    print
  }
' /etc/webmin/miniserv.conf
预期结果是:
如果监听地址是 0.0.0.0:10000 或 [::]:10000,这并不代表加固失败,关键还要看云防火墙、本机防火墙和 Webmin ACL 是否限制来源。若希望只监听某个管理网卡,应先确认该网卡地址固定且路由正确,否则可能在地址变化后无法访问。
在白名单中的管理终端执行:
curl -4 -k -I --connect-timeout 5 https://服务器地址:10000/
-k 只适合证书尚未完成信任链验证时的临时测试,正式使用应移除该参数并修复证书。也可以直接使用浏览器访问 HTTPS 地址,完成一次真实登录和二次验证。
如果启用了 IPv6,再执行:
curl -6 -k -I --connect-timeout 5 https://服务器IPv6地址:10000/
正常情况下,允许地址应能建立 TLS 连接并看到 Webmin 登录响应。响应状态码可能因版本、认证配置或请求路径不同而变化,不应只依据单一状态码判断。
从不在白名单中的独立公网出口测试,不能使用同一个办公网络的另一台设备。预期现象通常是:
如果非允许地址能直接看到登录页,说明至少有一层限制没有生效。需要逐层检查云防火墙、本机防火墙和 Webmin IP Access Control,而不是把“登录还需要密码”当成限制成功。
使用普通管理账号登录后,尝试访问一个明确不应授权的模块,确认权限限制生效。再检查 Webmin 日志和 systemd 日志是否记录了登录、拒绝或配置变更。
最后测试以下场景:
先不要连续修改多条规则,使用服务器控制台检查:
sudo systemctl status webmin --no-pager
sudo ss -lntp | grep -i webmin
再分别从管理终端测试 IPv4 和 IPv6。常见原因包括:
如果服务没有启动,查看:
sudo journalctl -u webmin -n 100 --no-pager
根据错误信息恢复端口或配置,不要反复重启造成更多不确定性。
按由外到内的顺序检查:
0.0.0.0/0 或 ::/0 到 Webmin 端口的规则;应用层返回 403 只能说明 Webmin ACL 生效,不能说明端口已经完全隐藏。管理端口仍然暴露给公网时,仍可能受到扫描和连接消耗,因此应继续修复前置防火墙。
检查账号是否被禁用、模块权限是否正确、服务器时间是否准确,以及浏览器是否使用了旧会话。不要直接删除用户数据库或覆盖认证配置。
如果另一个已验证的管理员账号可以登录,应使用该账号恢复设置。没有备用账号时,通过服务器控制台按备份恢复相关配置,并在恢复后重新验证所有管理员账号。
检查访问地址是否与证书域名一致、服务器时间是否正确、证书是否过期、完整证书链是否已安装。短期测试可以使用 curl -k 判断网络和服务是否可达,但正式管理不能依赖忽略证书校验。
不要执行清空全部规则的命令。通过控制台查看防火墙当前状态,恢复变更前保存的规则文件或按照记录补回原有 SSH、监控和业务端口规则。防火墙回滚的目标应是恢复“变更前的完整策略”,而不是只重新开放 Webmin。
回滚前先判断问题属于哪一层。仅仅是 Webmin ACL 配错时,不需要重置整个系统防火墙;仅仅是云防火墙规则错误时,也不应覆盖 Webmin 配置。
使用实施前生成的、明确对应本次变更的备份。先查看备份文件:
sudo ls -lh /root/webmin-backup/
如果需要恢复整个 Webmin 配置目录,应确认该备份确实来自变更前,并注意它可能同时恢复认证、端口、TLS 和模块设置:
sudo systemctl stop webmin
sudo tar -xzf /root/webmin-backup/webmin-config-YYYY-MM-DD-HHMMSS.tar.gz -C /
sudo systemctl start webmin
sudo systemctl status webmin --no-pager
上面的文件名必须替换为实际备份文件。恢复过程会影响 Webmin 管理服务,但通常不会停止 Nginx、Apache、数据库等独立业务服务;如果 Webmin 正在执行软件包、服务或文件操作,应先确认没有未完成的管理任务。
如果只需要恢复 miniserv.conf,应先确认认证和其他配置不需要同步回滚,再单独恢复该文件,避免把不相关的后续变更一并覆盖。
UFW 应按规则编号或变更前记录删除本次新增的精确规则,不能使用 ufw reset:
sudo ufw status numbered
sudo ufw delete <本次新增规则编号>
firewalld 应删除本次新增的 rich rule,并重新加载配置:
sudo firewall-cmd \
  --permanent \
  --zone=public \
  --remove-rich-rule='rule family="ipv4" source address="198.51.100.24/32" port port="10000" protocol="tcp" accept'

sudo firewall-cmd --reload
如果回滚的目的是恢复变更前的访问范围,应以变更前导出的规则为准。临时恢复全网访问只能作为应急措施,并应在恢复管理权限后立即重新收紧来源范围。
在云平台控制台中恢复变更前的安全组或实例防火墙策略。优先恢复原有 SSH、监控和业务规则,再处理 Webmin 端口。回滚完成后,从管理地址和非白名单地址各测试一次,并记录实际结果。
回滚结束不代表问题解决。应保留失败时的日志、变更时间、执行人、原规则和新规则,重新确认正确的管理出口地址后,再在维护窗口重新实施。
上线前逐项确认:
/etc/webmin 及变更前防火墙规则。::/0 入口。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3753.html