香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在美国服务器上部署 Redis 8,可以采用“Ubuntu 24.04 LTS+Docker+独立数据目录”的方式:同时开启 RDB 快照与 AOF 日志,将持久化文件保存在容器外,再通过正常重启、进程异常退出和独立恢复实例验证数据是否可读。仅看到 PONG 或发现 dump.rdb,并不能证明恢复方案有效。
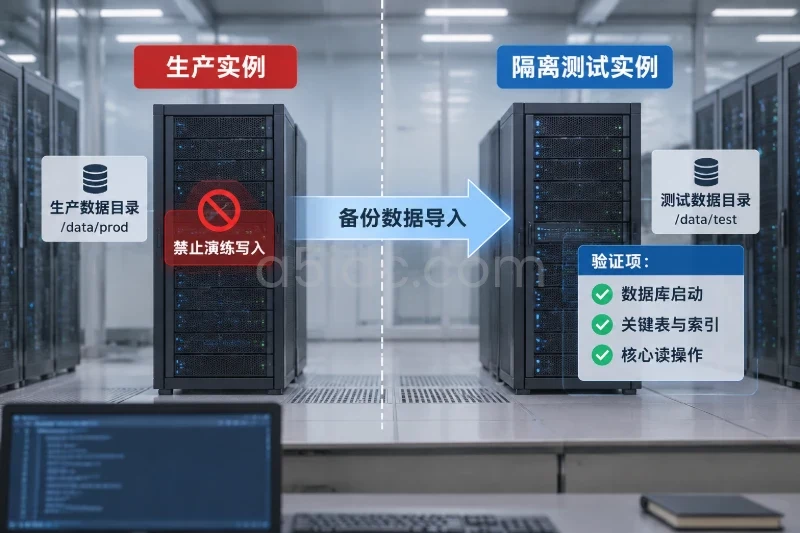
下面以一台新部署的美国服务器为操作环境,完成安装、持久化配置、恢复演练与回滚。Redis 只向服务器本机开放端口,操作通过 SSH 执行;所有异常退出和恢复测试均针对新建测试实例,不应直接用于正在承载业务写入的生产节点。文中的输出为判断成功与失败的示例,不代表实际执行记录。
面向 Redis、数据库与容器化业务,A5数据提供美国物理服务器资源,覆盖常规 Xeon、AMD EPYC 及不同内存、NVMe 存储配置,可承载缓存实例、持久化文件和恢复演练等运行需求。美国服务器还提供 CN2 GIA 等线路方案,结合多地区节点与多样化带宽资源,为面向美国用户的业务部署、数据访问和跨境应用提供基础设施支持。
本文命令适用于 Ubuntu 24.04 LTS,使用具有 sudo 权限的账户执行。进入操作阶段后切换到 root:
sudo -i
示例资源与目录规划如下。
| 项目 | 本文配置 | 用途与边界 |
|---|---|---|
| 操作系统 | Ubuntu 24.04 LTS | 使用发行版提供的 Docker 软件包 |
| Redis | 官方 redis:8.0 镜像,拉取后固定摘要 | 属于 Redis 8 系列;上线前核验具体补丁版本 |
| 服务器资源 | 4 vCPU、8 GiB 内存 | 教程参考配置,不代表业务容量承诺 |
| Redis 内存上限 | 2gb,即 2 GiB | 留出持久化、进程及操作系统空间 |
| 容器内存上限 | 6 GiB | 高写入下的写时复制仍可能触及上限 |
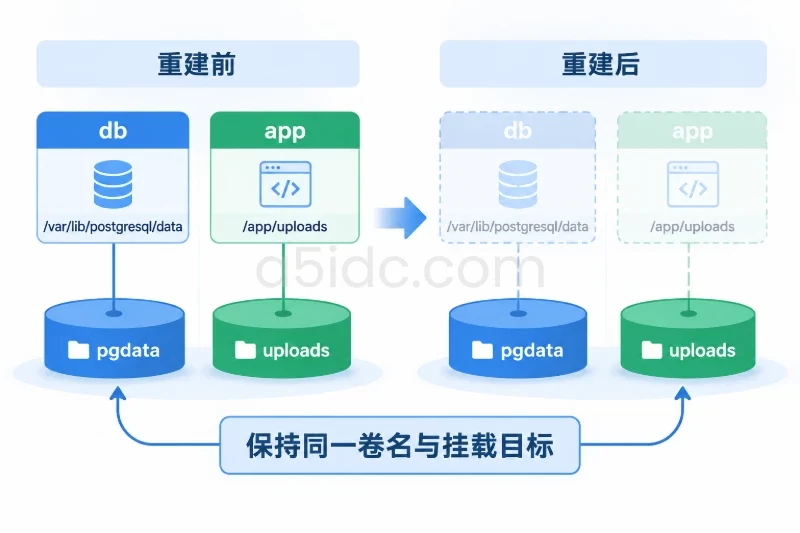
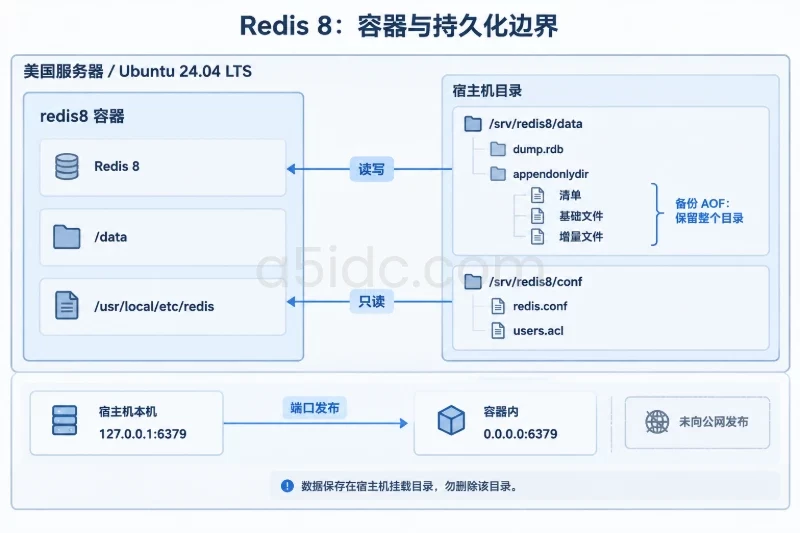
| 数据目录 | /srv/redis8/data | 保留 RDB、AOF 清单及数据文件 |
| 配置目录 | /srv/redis8/conf | 保存 Redis 配置与 ACL |
| 访问入口 | 127.0.0.1:6379 | 不对公网发布 Redis |
先核验环境:
cat /etc/os-release
uname -m
free -h
df -h /srv
ss -lntp | grep ':6379 ' || true
应确认系统版本匹配、6379 未被其他实例使用,并为数据文件增长、AOF 重写和备份留出空间。比如数据盘剩余 40 GiB,只能说明当前有一定余量,不能直接推导出可承载多少业务数据。
美国服务器的地理位置不会改变 Redis 的持久化机制,但会影响应用访问延迟和异地备份传输时间。业务应用尽量与 Redis 位于同一区域或低延迟私网;备份应另外复制到独立故障域,不要只留在同一块服务器磁盘上。
| 方式 | 保存内容 | 本文用途 | 需要注意 |
|---|---|---|---|
| RDB | 某一时点的数据快照 | 周期快照、独立恢复演练 | 快照之后的写入不在该文件中 |
| AOF | 按配置记录的写操作 | 重启时恢复较新的数据 | 必须保留完整的多文件 AOF 集合 |
| RDB+AOF | 两套持久化同时启用 | 本文推荐的单机部署组合 | 启用 AOF 时,启动恢复通常优先使用 AOF |
appendfsync everysec 是性能与持久性之间的折中,不是零数据丢失承诺。 异常断电时通常存在约一秒的潜在丢失窗口,实际风险还受磁盘延迟、存储控制器和系统状态影响。需要明确确认某批写入已完成本地 AOF 同步时,可以在同一连接中使用 WAITAOF,但这不能替代异地备份或高可用设计。
以下操作会安装软件包并启动 Docker 服务。已有 Docker 环境应先核对版本与现有工作负载,不要重复调整服务。
apt-get update
apt-get install -y docker.io openssl
systemctl enable --now docker

docker version
docker pull redis:8.0
docker run --rm redis:8.0 redis-server --version
版本输出应包含 v=8.0.x。若拉取失败,先检查镜像仓库访问、DNS 和磁盘空间,不要通过关闭认证或向公网开放 Redis 解决。
redis:8.0 是可变化的标签。为让部署和恢复使用同一镜像,取得镜像摘要并保存:
install -d -m 0750 /srv/redis8

REDIS_IMAGE="$(docker image inspect redis:8.0 \
  --format '{{index .RepoDigests 0}}')"

test -n "$REDIS_IMAGE" || exit 1
printf '%s\n' "$REDIS_IMAGE" > /srv/redis8/image.ref
chmod 0600 /srv/redis8/image.ref

docker run --rm "$REDIS_IMAGE" redis-server --version
后续统一从 image.ref 读取镜像。固定摘要解决的是部署可重复性;安全更新仍需要经过测试后主动替换,不能长期忽略补丁。
本文要求 /srv/redis8/data、/srv/redis8/conf 为新目录。若已经存在配置或数据,应先备份并停止操作,不能直接覆盖。
test ! -e /srv/redis8/data || exit 1
test ! -e /srv/redis8/conf || exit 1

REDIS_UID="$(docker run --rm --entrypoint id "$REDIS_IMAGE" -u redis)"
REDIS_GID="$(docker run --rm --entrypoint id "$REDIS_IMAGE" -g redis)"

install -d -m 0750 -o "$REDIS_UID" -g "$REDIS_GID" \
  /srv/redis8/data
install -d -m 0750 -o root -g "$REDIS_GID" \
  /srv/redis8/conf
install -d -m 0700 /srv/redis8/backups

umask 077
openssl rand -hex 32 > /root/redis8-admin.secret
AUTH_HASH="$(tr -d '\n' < /root/redis8-admin.secret | sha256sum | cut -d' ' -f1)"

printf 'user default on #%s ~* &* +@all\n' "$AUTH_HASH" \
  > /srv/redis8/conf/users.acl

chown root:"$REDIS_GID" /srv/redis8/conf/users.acl
chmod 0640 /srv/redis8/conf/users.acl
unset AUTH_HASH
这里建立的是用于部署和恢复检查的管理凭据,拥有全部命令权限。正式业务应另建 ACL 用户,仅开放需要的键空间和命令,不要把该管理凭据直接放入业务代码。
密码明文仅存放在 root 可读文件中;配置保存密码的 SHA-256 摘要。凭据仍应进入受控的密钥管理或加密备份流程,不能上传公开仓库。
cat > /srv/redis8/conf/redis.conf <<'EOF'
bind 0.0.0.0
protected-mode yes
port 6379
daemonize no
logfile ""

aclfile /usr/local/etc/redis/users.acl

dir /data
dbfilename dump.rdb

save 900 1
save 300 10
save 60 10000
stop-writes-on-bgsave-error yes
rdbcompression yes
rdbchecksum yes

appendonly yes
appendfilename "appendonly.aof"
appenddirname "appendonlydir"
appendfsync everysec
no-appendfsync-on-rewrite no
auto-aof-rewrite-percentage 100
auto-aof-rewrite-min-size 64mb
aof-use-rdb-preamble yes
aof-load-truncated no

maxmemory 2gb
maxmemory-policy noeviction
EOF

chown root:"$REDIS_GID" /srv/redis8/conf/redis.conf
chmod 0640 /srv/redis8/conf/redis.conf
关键配置的含义是:
save:满足时间与修改次数条件时触发 RDB,不是无条件定时备份。appendonly yes:开启 AOF。appendfsync everysec:通常每秒同步一次 AOF。no-appendfsync-on-rewrite no:重写期间不主动跳过正常 AOF 同步。aof-load-truncated no:遇到尾部截断时拒绝自动接受,便于显式检查;代价是某些异常退出后需要人工处理。maxmemory-policy noeviction:达到内存上限时拒绝需要增加内存的写入,而非自动淘汰数据。Redis 8 使用多文件 AOF。持久化目录通常包含清单、基础文件与增量文件,备份 AOF 时必须保留整个 appendonlydir,不能只复制某个名字带 .aof 的文件。
先使用不自动重启的策略,方便观察故障演练:
docker run -d \
  --name redis8 \
  --restart=no \
  --memory=6g \
  --cpus=2 \
  -p 127.0.0.1:6379:6379 \
  --mount type=bind,src=/srv/redis8/data,dst=/data \
  --mount type=bind,src=/srv/redis8/conf,dst=/usr/local/etc/redis,readonly \
  "$REDIS_IMAGE" \
  redis-server /usr/local/etc/redis/redis.conf
配置中的 bind 0.0.0.0 是容器内部监听地址,宿主机仅发布到 127.0.0.1。不要把端口映射改成无地址限制的 6379:6379,也不要只依赖 UFW 判断 Docker 发布端口的可达性。
docker ps --filter name=redis8
docker logs --tail 80 redis8

export REDISCLI_AUTH="$(cat /root/redis8-admin.secret)"
docker exec -e REDISCLI_AUTH redis8 redis-cli PING
成功响应应为:
PONG
再核对实际生效值,而不是只检查配置文件:
docker exec -e REDISCLI_AUTH redis8 redis-cli \
  CONFIG GET dir appendonly appendfsync appenddirname save maxmemory

docker exec -e REDISCLI_AUTH redis8 redis-cli INFO persistence
应看到 /data、appendonly=yes、appendfsync=everysec,以及:
loading:0
aof_enabled:1
aof_last_write_status:ok
日志出现配置错误、权限拒绝或容器持续退出时,先排错,不继续写入测试数据。
本教程使用独立测试键。以下命令会修改当前实例,不要在未知业务库中照搬键名。
docker exec -e REDISCLI_AUTH redis8 redis-cli \
  SET deploy:baseline "redis8-rdb-and-aof"

docker exec -e REDISCLI_AUTH redis8 redis-cli BGSAVE

docker exec -e REDISCLI_AUTH redis8 redis-cli INFO persistence
BGSAVE 返回“后台保存已开始”不等于文件已经完成。重复查看 INFO persistence,直到同时满足:
rdb_bgsave_in_progress:0
rdb_last_bgsave_status:ok
然后检查文件:
find /srv/redis8/data -maxdepth 2 -type f \
  -printf '%P %s bytes\n'
应存在非空的 dump.rdb,以及 appendonlydir 下的 AOF 文件和清单。实际文件名可能随重写发生变化,不要把某个序号写死在备份脚本中。
docker restart --time 30 redis8

docker exec -e REDISCLI_AUTH redis8 redis-cli PING
docker exec -e REDISCLI_AUTH redis8 redis-cli GET deploy:baseline
预期读到:
redis8-rdb-and-aof
这证明当前挂载和正常重启路径可用,但尚未证明突然退出后的恢复,也未证明备份能在另一个实例中使用。
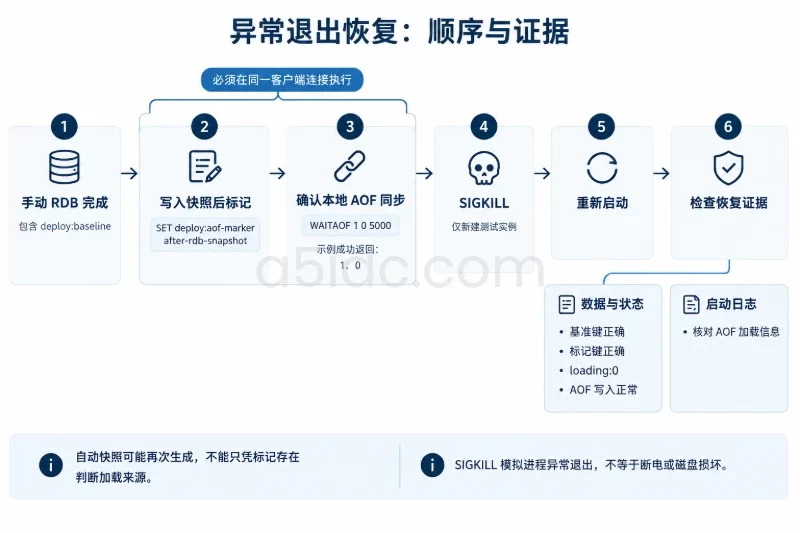
先前的 RDB 已包含基准键。现在写入一个新的恢复标记,并在同一客户端连接中调用 WAITAOF:
docker exec -i -e REDISCLI_AUTH redis8 redis-cli --raw <<'EOF'
SET deploy:aof-marker after-rdb-snapshot
WAITAOF 1 0 5000
EOF
成功结果中,SET 返回 OK;WAITAOF 返回的两个整数分别是本地同步确认数和副本同步确认数,本例应为 1、0。
不能将 SET 和 WAITAOF 分成两个独立的 docker exec redis-cli 调用,再把结果解释成对前一次写入的确认。如果本地确认数为 0,说明超时时间内未取得所需确认,应检查 AOF 状态和存储延迟。
下面的 SIGKILL 会立即终止 Redis,导致连接中断,不能直接拿生产业务节点做测试。它模拟的是进程异常退出,不是物理断电或存储设备损坏。
docker kill --signal=KILL redis8
docker start redis8

docker logs --tail 100 redis8
docker exec -e REDISCLI_AUTH redis8 redis-cli GET deploy:baseline
docker exec -e REDISCLI_AUTH redis8 redis-cli GET deploy:aof-marker
docker exec -e REDISCLI_AUTH redis8 redis-cli INFO persistence
验收条件是两个键都能读到正确值,loading:0,且 AOF 写入状态正常。
恢复标记写在手动 RDB 之后;结合启动日志中的 AOF 加载信息,可以判断此次恢复走了 AOF 路径。如果恰好又生成了新快照,不能仅凭标记存在推断恢复来源,应以启动日志为准。
为了让流程容易复现,本文采用短暂停机备份。业务上线后必须先安排维护窗口、停止业务写入;不要在线直接打包正在变化的多文件 AOF 目录。
docker stop --time 60 redis8
docker inspect redis8 --format '{{.State.Running}} {{.State.ExitCode}}'
应确认容器已退出,并检查是否正常停止。然后创建备份:
STAMP="$(date -u +%Y%m%dT%H%M%SZ)"
BACKUP="/srv/redis8/backups/redis8-${STAMP}.tar.gz"

tar -czf "$BACKUP" -C /srv/redis8 data conf image.ref
chmod 0600 "$BACKUP"

sha256sum "$BACKUP" > "${BACKUP}.sha256"
sha256sum -c "${BACKUP}.sha256"
tar -tzf "$BACKUP" | head -n 20

docker start redis8
docker exec -e REDISCLI_AUTH redis8 redis-cli PING
该归档包含数据、配置和镜像摘要,但不包含明文密码文件。跨服务器恢复时,还要能够安全取得对应密码,并按目标镜像的 UID、GID 核验目录权限。
校验和只能帮助发现传输或保存过程中发生的变化,不能证明数据业务完整。备份文件仍需在独立实例中启动验证。
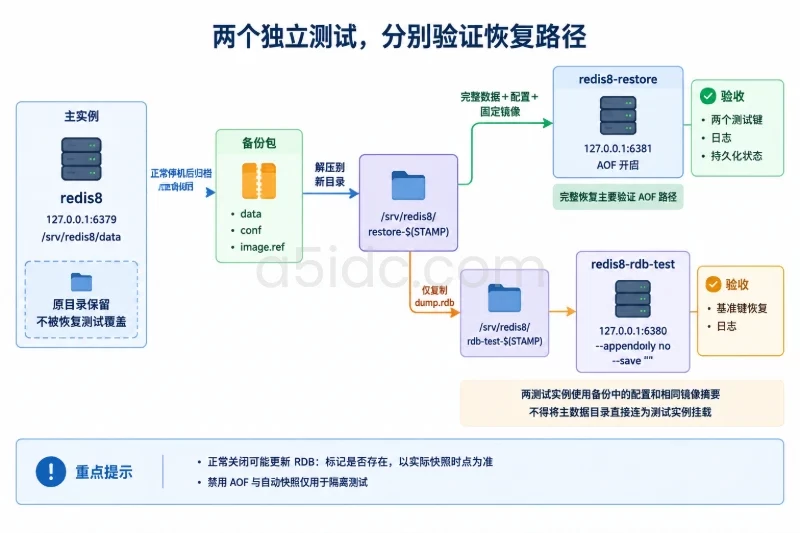
解压到新目录,不能覆盖当前数据目录:
RESTORE="/srv/redis8/restore-${STAMP}"
install -d -m 0700 "$RESTORE"
tar -xzf "$BACKUP" -C "$RESTORE"

RESTORE_IMAGE="$(cat "$RESTORE/image.ref")"

docker run -d \
  --name redis8-restore \
  --restart=no \
  --memory=6g \
  -p 127.0.0.1:6381:6379 \
  --mount type=bind,src="$RESTORE/data",dst=/data \
  --mount type=bind,src="$RESTORE/conf",dst=/usr/local/etc/redis,readonly \
  "$RESTORE_IMAGE" \
  redis-server /usr/local/etc/redis/redis.conf
验证恢复结果:
docker logs --tail 100 redis8-restore

docker exec -e REDISCLI_AUTH redis8-restore redis-cli GET deploy:baseline
docker exec -e REDISCLI_AUTH redis8-restore redis-cli GET deploy:aof-marker
docker exec -e REDISCLI_AUTH redis8-restore redis-cli DBSIZE
docker exec -e REDISCLI_AUTH redis8-restore redis-cli INFO persistence
两个测试键都应存在。真实业务验收还应覆盖关键键的类型、值、集合成员、TTL,以及应用读写,而不是仅比较 DBSIZE。带过期时间的键可能在停机期间自然到期,不能把这种差异直接判为持久化失败。
完整备份启动成功主要验证了 AOF 路径。要证明 RDB 也可用,应另建目录,只放入 dump.rdb:
RDB_TEST="/srv/redis8/rdb-test-${STAMP}"
install -d -m 0750 -o "$REDIS_UID" -g "$REDIS_GID" "$RDB_TEST"

cp "$RESTORE/data/dump.rdb" "$RDB_TEST/dump.rdb"
chown "$REDIS_UID:$REDIS_GID" "$RDB_TEST/dump.rdb"
chmod 0600 "$RDB_TEST/dump.rdb"

docker run -d \
  --name redis8-rdb-test \
  --restart=no \
  --memory=6g \
  -p 127.0.0.1:6380:6379 \
  --mount type=bind,src="$RDB_TEST",dst=/data \
  --mount type=bind,src="$RESTORE/conf",dst=/usr/local/etc/redis,readonly \
  "$RESTORE_IMAGE" \
  redis-server /usr/local/etc/redis/redis.conf \
  --appendonly no \
  --save ""

docker exec -e REDISCLI_AUTH redis8-rdb-test redis-cli GET deploy:baseline
docker logs --tail 80 redis8-rdb-test
基准键应恢复。此处禁用 AOF 和自动快照,是为了隔离验证 RDB,不是生产配置建议。
停机备份时的正常关闭可能已经更新 RDB,因此不能预先断言 RDB 中一定没有恢复标记;判断时应以实际快照时点为准。
docker ps -a --filter name=redis8
docker logs --tail 100 redis8
ss -lntp | grep ':6379 ' || true
docker port redis8
PING,宿主机访问失败:检查发布地址、端口冲突与本机访问方式。NOAUTH:连接已经建立,但未提供认证。WRONGPASS:核对凭据、ACL 文件和实际使用的用户。df -h /srv/redis8/data
df -i /srv/redis8/data
ls -ldn /srv/redis8/data /srv/redis8/conf
docker exec -e REDISCLI_AUTH redis8 redis-cli INFO memory
docker exec -e REDISCLI_AUTH redis8 redis-cli INFO persistence
docker stats --no-stream redis8
OOM command not allowed 可能是 Redis 达到 maxmemory,也可能需要结合容器状态排查系统 OOM;MISCONF 常与 RDB 保存失败有关。
若 rdb_last_bgsave_status:err 或 aof_last_write_status:err,应检查磁盘空间、inode、权限、文件系统及日志。不要为了继续写入而直接关闭 stop-writes-on-bgsave-error,这会把显式保护变成潜在数据风险。
持久化重写需要额外内存,持续写入会放大写时复制开销。日志若提示 fork 或内存相关问题,再核查系统内存策略与容器限额;涉及 vm.overcommit_memory 等系统设置时,应先记录原值,在维护窗口调整,并准备恢复原值。
如果启动因 AOF 错误退出,不要删除 AOF 强行启动,也不要直接对唯一数据副本执行修复。
停止实例,保留完整数据目录、配置和日志,将数据复制到独立检查目录,再使用同版本工具检查。例如针对已经解出的恢复副本:
docker stop --time 60 redis8-restore

docker run --rm \
  --mount type=bind,src="$RESTORE/data",dst=/data,readonly \
  --entrypoint redis-check-aof \
  "$RESTORE_IMAGE" \
  /data/appendonlydir/appendonly.aof.manifest
清单名称来自本文的 appendfilename;如果配置不同,应先查看实际文件。
普通检查用于定位问题。带 --fix 的修复可能截断日志并丢失尾部写入,只能在另一个可丢弃副本上执行,随后启动验证并评估丢失范围。若无法接受该范围,应选择已验证备份或其他完整数据源,而不是反复修改损坏原件。
只有恢复演练通过后,才将主实例调整为生产重启策略:
docker update --restart=unless-stopped redis8
docker inspect redis8 --format '{{.HostConfig.RestartPolicy.Name}}'
上线检查项:
清理演练容器时,先检查名称再停止和删除。以下命令仅删除两个测试容器,不删除其宿主机数据目录:
docker stop --time 30 redis8-restore redis8-rdb-test
docker rm redis8-restore redis8-rdb-test
unset REDISCLI_AUTH
恢复目录暂时保留,待验收记录确认后再按备份保留策略清理。
配置回滚通常可以保留现有数据目录:停止业务写入,备份当前配置,恢复上一份已验证配置,再以相同镜像启动并检查日志。
数据回滚则意味着舍弃备份时点之后的修改,必须由业务确认。建议按以下顺序执行:
Redis 8 的数据不能默认由旧主版本直接读取,因此“更换旧镜像”不是可靠的数据回滚方法。升级回退应使用升级前备份和经过验证的旧运行环境。
最终验收标准不是“容器能启动”,而是:持久化配置实际生效、异常退出后数据可读、备份能在独立实例中恢复,并且回滚不会覆盖唯一的数据副本。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3748.html