香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港 Windows 服务器上部署 IIS 网站,需要依次完成运行环境安装、站点目录与权限配置、应用程序池和域名绑定,再放行网络端口,最后从服务器外部验证 DNS、HTTP 和 HTTPS。仅在服务器内打开页面,并不能证明网站已经能够被公网访问。
下面以 Windows Server 2022、IIS 10、独立公网 IPv4、一个静态测试站点为主线;Windows Server 2019 可使用相同的基础操作。先用静态页面验证完整访问链路,再部署 ASP.NET Framework 或 ASP.NET Core 业务程序,能把网络问题与应用问题分开处理。示例域名为 www.example.com,示例公网 IP 为 203.0.113.10,实际操作时必须替换,不能直接用于上线。
A5数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold及AMD EPYC等配置,可为IIS网站、企业后台、数据库和接口服务提供独立硬件资源。香港方案配备SSD或NVMe存储,并提供CN2与国际带宽选择,能够结合访问地区、程序负载和数据规模搭建相应的Windows网站运行环境。
本次基础部署的目标是:
香港机房所在地不会改变 IIS 的配置方式,但服务器交付的网络形态会影响访问路径。应先确认公网 IP 是直接配置在网卡上,还是通过平台映射到内网网卡;如果属于后者,不要把未出现在本机网卡上的公网地址强行填入 IIS 绑定。
| 项目 | 本文使用条件 | 操作前确认 |
|---|---|---|
| 操作系统 | Windows Server 2022,桌面体验版 | 已完成系统更新,有管理员权限 |
| Web 服务 | IIS 10 | 允许新增角色服务 |
| 网站目录 | D:\Sites\HKWeb | D 盘存在,目录尚未用于其他业务 |
| 站点与应用程序池 | HKWeb、HKWebPool | 没有同名对象 |
| 域名 | www.example.com | 能修改 DNS 记录 |
| 网络入口 | TCP 80、443 | 平台安全组、防火墙及端口映射可调整 |
| HTTPS | 域名证书及对应私钥 | 证书有效,包含访问域名 |
所有服务器端命令均在管理员身份运行的 Windows PowerShell 5.1中执行。后续使用的变量保留在同一个 PowerShell 会话中;重新打开窗口后,需要重新定义。
先检查系统和网络:
Get-CimInstance Win32_OperatingSystem |
    Select-Object Caption, Version, OSArchitecture

Get-NetIPConfiguration

Get-NetConnectionProfile

Get-Command curl.exe -ErrorAction SilentlyContinue
预期应识别到支持的 Windows Server 版本和实际网卡地址。本文验证命令使用 curl.exe,不要在 Windows PowerShell 5.1 中将其写成 curl,以免调用到其他命令别名。如果系统未提供该工具,应先通过可信渠道准备 Windows 版 curl。
已有业务的服务器,先确认默认站点、其他应用程序池、现有绑定及端口占用。不要为了测试直接停止所有站点,更不要关闭整机防火墙。
Get-Service W3SVC, WAS -ErrorAction SilentlyContinue

Get-NetTCPConnection -State Listen |
    Where-Object LocalPort -in 80,443 |
    Select-Object LocalAddress, LocalPort, OwningProcess
IIS 使用 HTTP.sys 接收请求,端口对应进程显示为系统进程并不一定是异常,应结合 IIS 绑定判断。
建议提前创建服务器快照或系统备份,并保存现有站点文件、业务配置和证书。后面还会单独备份 IIS 配置。远程管理入口应保留原有访问权限,修改安全组时不要误删管理规则。
以下命令适用于 Windows Server 2019/2022,用于安装静态内容、默认文档、请求筛选、HTTP 日志和管理控制台:
Import-Module ServerManager

Install-WindowsFeature `
    Web-Server,Web-Static-Content,Web-Default-Doc,Web-Http-Errors,`
    Web-Http-Logging,Web-Filtering,Web-Mgmt-Console `
    -IncludeManagementTools
检查安装结果:
Get-WindowsFeature `
    Web-Server,Web-Static-Content,Web-Default-Doc,Web-Http-Logging,Web-Mgmt-Console

Get-Service W3SVC, WAS
预期相关功能显示已安装,W3SVC 和 WAS 服务处于运行状态。安装输出中的 Success 应为 True;如果 Restart Needed 提示需要重启,应安排维护窗口完成重启后再继续。
已有业务环境中,角色变更可能影响服务状态,不应未经评估就执行全局重启。
IIS 角色安装成功,不等于业务程序的运行环境已经齐全。
| 网站类型 | 额外依赖 | 应用程序池设置 |
|---|---|---|
| HTML、CSS、JavaScript 静态站点 | 基础 IIS 功能即可 | 无托管代码 |
| ASP.NET Framework 4.x | ASP.NET 角色服务及应用要求的 .NET Framework 版本 | CLR v4.0、集成模式 |
| ASP.NET Core | 与应用匹配的运行时及 IIS 托管模块 | 通常使用无托管代码 |
ASP.NET Framework 站点可按应用要求安装:
Install-WindowsFeature Web-Asp-Net45,Web-Net-Ext45
这里的角色名称包含 45,不代表安装后一定只有 .NET Framework 4.5。实际版本应结合系统和下面的注册表信息核对:
Get-ItemProperty `
    'HKLM:\SOFTWARE\Microsoft\NET Framework Setup\NDP\v4\Full' |
    Select-Object Version, Release
ASP.NET Core 站点应先查阅应用发布信息,再安装对应的 Hosting Bundle,并检查:
dotnet --list-runtimes
该输出只能说明已安装的运行时,不能单独证明 IIS 托管模块已安装。自包含发布通常仍需要 IIS 的 ASP.NET Core 托管模块。若 Hosting Bundle 早于 IIS 安装,应修复或重新安装,使其完成 IIS 组件注册。
本文先部署静态测试站点,不要求安装上述动态运行环境。
角色安装完成后、创建新站点前,保存配置基线:
Import-Module WebAdministration

$SiteName = "HKWeb"
$PoolName = "HKWebPool"
$HostName = "www.example.com"
$SitePath = "D:\Sites\HKWeb"
$AppCmd = "$env:windir\System32\inetsrv\appcmd.exe"
$IisBackup = "Before-HKWeb-" + (Get-Date -Format "yyyyMMdd-HHmmss")

& $AppCmd add backup $IisBackup
& $AppCmd list backup
列表中应出现新备份名称。该备份主要保存 IIS 配置,不包含网站文件、证书私钥、DNS、安全组或应用数据库。首次安装 IIS 的服务器,此备份也不代表安装角色之前的系统状态。
下面的操作仅适用于新建空目录。脚本发现路径或同名 IIS 对象已存在时会停止,避免覆盖已有业务。
if (-not (Test-Path "D:\")) {
    throw "D 盘不存在,请先选择实际存在的网站存储路径。"
}

if (Test-Path $SitePath) {
    throw "网站目录已存在,请先核查内容,禁止直接覆盖。"
}

if ((Test-Path "IIS:\Sites\$SiteName") -or
    (Test-Path "IIS:\AppPools\$PoolName")) {
    throw "站点或应用程序池名称已存在,请先核查。"
}

New-Item -ItemType Directory -Path $SitePath -Force | Out-Null

@'
<!doctype html>
<html lang="zh-CN">
<head>
  <meta charset="utf-8">
  <title>HKWeb deployment check</title>
</head>
<body>
  <h1>IIS site is ready</h1>
  <p>Check marker: HKWEB-CHECK-2026</p>
</body>
</html>
'@ | Set-Content -Path "$SitePath\index.html" -Encoding UTF8
页面中的标识用于区分正确站点与默认站点,不是实际测试记录。不要在测试页面放置数据库连接串、账号或内部信息。
New-WebAppPool -Name $PoolName

Set-ItemProperty "IIS:\AppPools\$PoolName" `
    -Name managedRuntimeVersion -Value ""

Set-ItemProperty "IIS:\AppPools\$PoolName" `
    -Name processModel.identityType -Value ApplicationPoolIdentity
空的 managedRuntimeVersion 对应“无托管代码”,适合本文的静态页面。ASP.NET Framework 4.x 业务站点应按要求改为 v4.0,不要直接沿用静态站点设置。
独立应用程序池可以隔离进程和运行身份,但不意味着能消除服务器资源层面的相互影响。
应用程序池身份需要读取网页文件:
$ReadPermission = "IIS AppPool\{0}:(OI)(CI)(RX)" -f $PoolName

icacls.exe $SitePath /grant:r $ReadPermission
icacls.exe $SitePath
预期权限列表中出现 IIS AppPool\HKWebPool 的读取和执行权限。
此命令只替换该身份的显式授权,不会清除其他已有或继承的权限。应检查是否存在不必要的写权限,但不要直接对已有业务目录递归重置 ACL。本文目录为新建目录;若操作中止,可先删除站点引用,再将目录移到隔离位置。
需要上传或生成文件的程序,应另建数据目录,单独授予必要写权限,不要让应用程序池对整个网站根目录拥有完全控制权限。
New-Website -Name $SiteName `
    -PhysicalPath $SitePath `
    -ApplicationPool $PoolName `
    -IPAddress "*" `
    -Port 80 `
    -HostHeader $HostName

Start-WebSite -Name $SiteName

Get-Website -Name $SiteName |
    Select-Object Name, State, PhysicalPath, ApplicationPool

Get-WebBinding -Name $SiteName |
    Select-Object protocol, bindingInformation
预期站点状态为 Started,HTTP 绑定类似:
protocol  bindingInformation
--------  ------------------
http      *:80:www.example.com
这是示例输出格式,不是实际执行记录。
IIS 选择站点时会结合 IP、端口和主机名匹配请求。带主机名的站点不一定响应直接访问 IP 的请求,因此“访问公网 IP 看到了默认页”不能直接判断新站点失败。
不必为了部署新站点就停止 Default Web Site。如果出现完全相同的绑定,应先确认现有绑定用途,再调整其中一个。
curl.exe -i http://127.0.0.1/ -H "Host: www.example.com"
成功时应看到 HTTP 200,响应正文包含:
HKWEB-CHECK-2026
如果返回默认页面,优先核查 Host 值和站点绑定;如果返回 403.14,检查默认文档是否包含 index.html;如果返回 401.3,检查目录权限。
本机验证通过后再开放公网,可以避免把尚未配置好的应用暴露出去。
生产访问应使用包含目标域名、仍在有效期内、具有对应私钥的证书。自签名证书可以用于内部测试,但不能用“忽略浏览器警告”作为公网 HTTPS 验收依据。
使用 IIS 管理器完成操作:
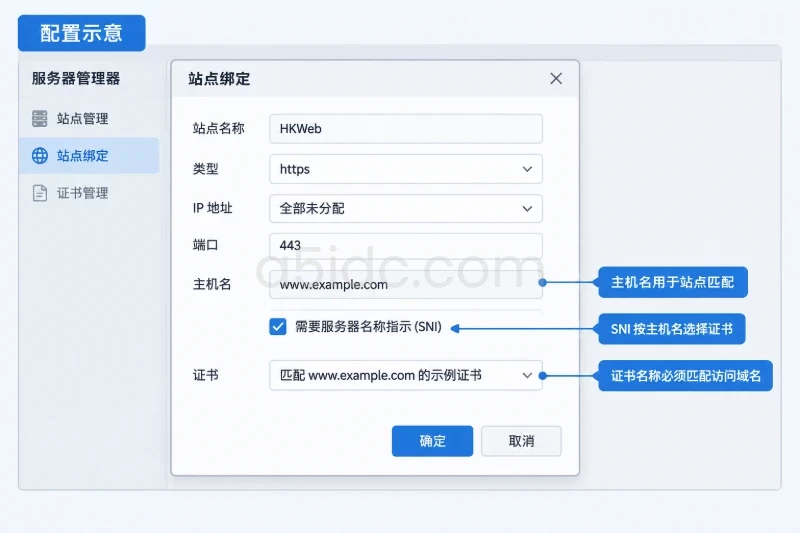
HKWeb 的“绑定”,添加 https。443。www.example.com,勾选“需要服务器名称指示”。SNI 适合多个 HTTPS 域名共用一个 IP 的场景。需要兼容不支持 SNI 的旧客户端时,应另行规划 IP 与绑定,不宜直接照搬这一配置。
检查绑定:
Get-WebBinding -Name $SiteName |
    Select-Object protocol, bindingInformation, sslFlags
HTTPS 绑定应对应目标域名和 443 端口。再从本机验证证书与站点:
curl.exe -v --resolve www.example.com:443:127.0.0.1 `
    https://www.example.com/
--resolve 只让这一次请求连接指定 IP,URL 中的域名仍用于 Host、SNI 和证书名称校验。不要加 -k,否则会绕过重要的证书验证。
如果证书检查失败,应区分域名不匹配、证书过期、缺少中间证书、系统时间错误和证书状态检查不可达等原因。
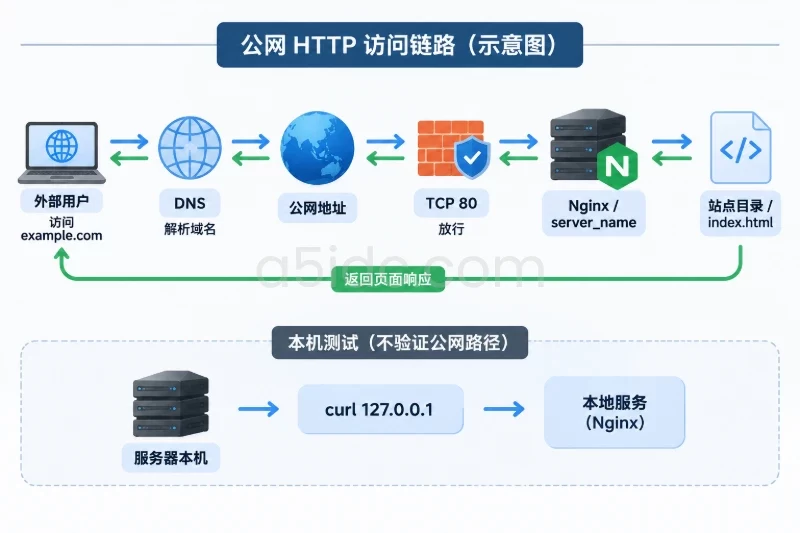
公网访问通常经过:
客户端 → DNS → 公网入口或端口映射 → 平台安全规则 → Windows 防火墙 → IIS → 网站目录或应用。
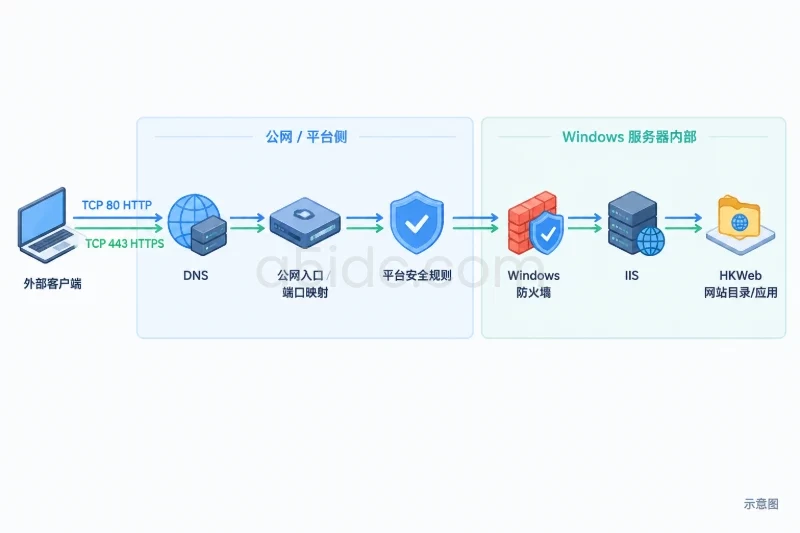
在服务器平台侧,应放行实际承载网站的 TCP 80、443 入站流量。公开网站通常需要允许公众来源访问;管理端口则应限制来源地址。存在公网映射时,还要核对映射目标和端口。
Windows 防火墙按下面方式新增规则。该操作会扩大这两个端口的入站范围,应先保存原配置,并确认规则名称未被占用:
$BackupDir = "C:\DeployBackups"
New-Item -ItemType Directory -Path $BackupDir -Force | Out-Null

$FirewallBackup = Join-Path $BackupDir `
    ("Firewall-" + (Get-Date -Format "yyyyMMdd-HHmmss") + ".wfw")

netsh advfirewall export $FirewallBackup

if (Get-NetFirewallRule -Name "HKWeb-HTTP-In","HKWeb-HTTPS-In" `
    -ErrorAction SilentlyContinue) {
    throw "同名防火墙规则已存在,请先确认用途。"
}

New-NetFirewallRule -Name "HKWeb-HTTP-In" `
    -DisplayName "HKWeb HTTP inbound" `
    -Direction Inbound -Action Allow -Protocol TCP `
    -LocalPort 80 -Profile Any

New-NetFirewallRule -Name "HKWeb-HTTPS-In" `
    -DisplayName "HKWeb HTTPS inbound" `
    -Direction Inbound -Action Allow -Protocol TCP `
    -LocalPort 443 -Profile Any
这些规则按端口生效,不只作用于 HKWeb。同机其他监听 80、443 的服务也可能受到影响。生效的显式阻止规则或组织策略仍可能阻断请求,不要通过关闭整个防火墙来掩盖问题。
检查本机监听状态:
Get-NetTCPConnection -State Listen |
    Where-Object LocalPort -in 80,443 |
    Select-Object LocalAddress, LocalPort, OwningProcess
没有监听时,应先回到 IIS 服务和绑定检查,而不是继续调整 DNS。
将 www.example.com 的 A 记录指向实际公网 IPv4。在外部 Windows 客户端执行:
Resolve-DnsName www.example.com -Type A
Resolve-DnsName www.example.com -Type AAAA
A 记录应返回目标公网地址。如果未部署 IPv6,就不应留下指向错误地址的 AAAA 记录,否则部分客户端可能优先走 IPv6,产生访问失败或间歇性异常。
DNS 修改后存在缓存和 TTL 影响,应以不同客户端的查询结果判断,不要把修改控制台中的记录等同于所有访问端都已更新。
以下命令应在服务器之外执行,例如办公电脑或另一条独立网络。服务器访问自身公网地址可能受回环路径影响,不能代替外网验证。
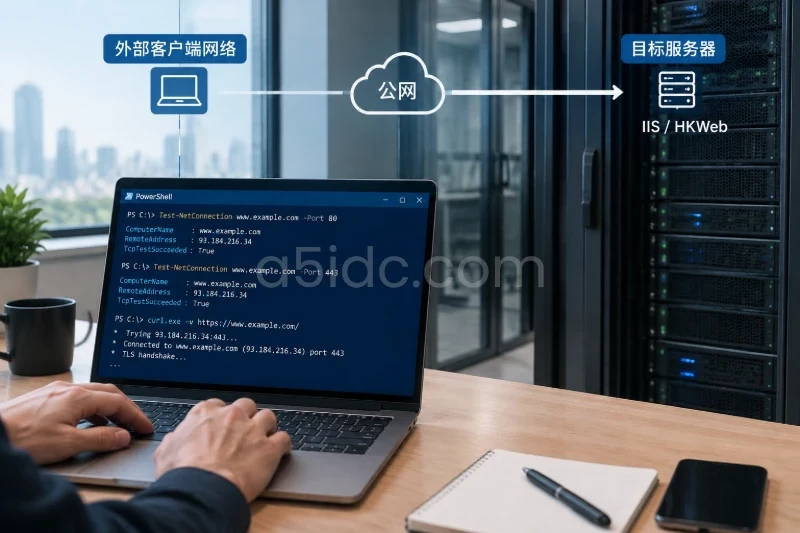
先测试端口:
Test-NetConnection www.example.com -Port 80
Test-NetConnection www.example.com -Port 443
TcpTestSucceeded : True 只说明对应 TCP 连接成功,不代表页面或证书正确。
再测试完整请求:
curl.exe -i http://www.example.com/
curl.exe -v https://www.example.com/
预期 HTTP 页面包含测试标识,HTTPS 不出现证书错误,并返回目标内容。
如果 DNS 尚未更新,可定向验证源站:
curl.exe -i --resolve www.example.com:80:203.0.113.10 `
    http://www.example.com/

curl.exe -v --resolve www.example.com:443:203.0.113.10 `
    https://www.example.com/
这能绕过本次请求的 DNS 解析,但仍保留正确的主机名和 TLS 校验。它证明指定服务器可响应,不等于正式 DNS 已经生效。
若业务涉及登录、支付或敏感数据,应通过 HTTPS 提供服务,并按应用能力配置 HTTP 跳转。静态站点需要跳转时,可使用独立 HTTP 跳转站点;不要在同时承载 HTTP、HTTPS 的站点上无条件重定向到自身,造成循环。
不要一遇到访问失败就执行 iisreset。全局重启会影响同机其他站点,而且无法解决错误 DNS 或平台端口未放行的问题。
| 现象 | 优先检查 | 结果意味着什么 |
|---|---|---|
| 域名解析到错误 IP | A、AAAA 记录及缓存 | 请求可能尚未到达目标服务器 |
| 外部 TCP 连接失败,本机访问正常 | 平台规则、映射、Windows 防火墙 | 重点排查网络入口 |
| TCP 成功,但页面不是目标网站 | Host、绑定、默认站点、缓存 | 请求可能命中其他站点 |
| HTTP 正常,HTTPS 握手失败 | 443 绑定、SNI、证书私钥 | TLS 层尚未建立正常连接 |
返回 403.14 | 默认文档、访问路径 | 目录没有可用默认页面且目录浏览关闭 |
返回 401.3 | NTFS 权限、匿名身份 | 访问身份可能没有文件读取权限 |
返回 404 | 文件路径、应用路由、请求筛选 | 网络已通,需检查具体资源 |
返回 503 | 应用程序池状态、快速失败保护、事件日志 | 工作进程可能不可用 |
ASP.NET Core 返回 500.30 等启动错误 | 运行时、托管模块、应用配置与日志 | 网络层通常不是主要问题 |
Get-Website -Name $SiteName |
    Select-Object Name, ID, State
默认 W3C 日志通常位于:
C:\inetpub\logs\LogFiles\W3SVC<站点ID>\
若系统盘或日志目录已调整,以 IIS 中的实际配置为准。结合外部请求时间,查看 sc-status、sc-substatus、sc-win32-status。W3C 日志时间通常使用 UTC,排查时要与本地时间区分。
出现 200 且响应正文包含测试标识,是请求正确到达站点的有力证据。没有日志记录时,还要考虑日志写入延迟、日志配置和请求在 TLS 握手前失败的情况,不能直接认定客户端没有发请求。
静态页面能访问,而业务应用不能访问时,重点检查:
调试日志可能包含路径、账号或连接信息,应限制权限,排障后关闭临时详细日志。不要把远程详细错误长期公开给所有访问者。
完成静态验证后,再替换为业务发布产物,并重新执行验收:
如果后续接入 CDN,应分别验证用户到 CDN、CDN 到 IIS 源站两段链路。源站直连测试通过,不代表加速域名已经配置正确。
下面命令仅用于撤销本文新建的 HKWeb 和 HKWebPool,不能用于同名的既有业务对象:
Stop-WebSite -Name $SiteName
Remove-Website -Name $SiteName
Remove-WebAppPool -Name $PoolName

Remove-NetFirewallRule -Name "HKWeb-HTTP-In","HKWeb-HTTPS-In"
这些操作会中断该站点访问;删除端口放行规则还可能影响依赖这些规则的同机服务。执行前先确认实际影响范围。
命令不会删除网站目录,也不会自动清理证书、DNS 或平台安全组。建议保留目录用于核查,确认不再需要后再移到归档位置;共享证书不要随站点一起删除。
若误改了既有绑定等配置,可在维护窗口使用前面记录的备份名称:
& $AppCmd list backup
& $AppCmd restore backup $IisBackup
IIS 配置恢复不是单站点回滚。它会影响备份之后产生的其他 IIS 配置变更,并可能导致服务重启,应先保存当前状态、评估同机业务,再执行。
防火墙优先通过删除本次新增规则进行撤销,不宜直接导入旧配置覆盖整机策略。平台入口和 DNS 的修改也应单独恢复,并重新确认解析结果和访问状态。
最终回滚核对项如下:
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3712.html