香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


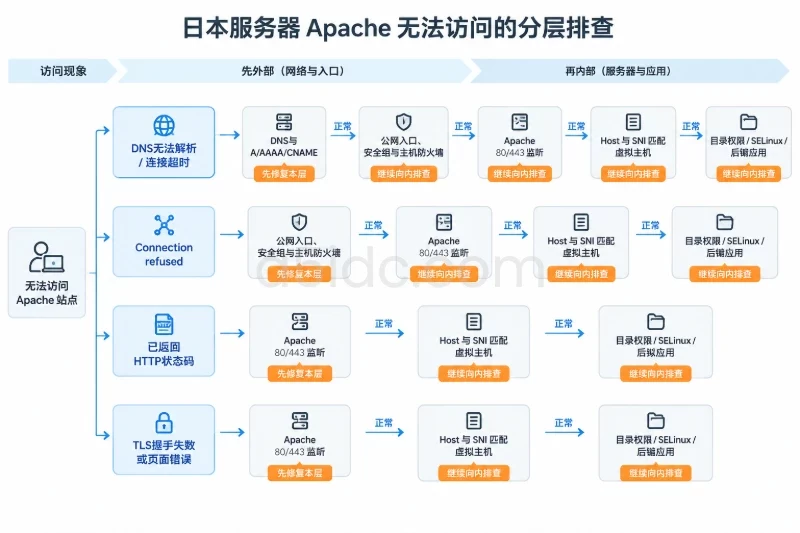
浏览器访问日本服务器上的网站时,如果出现“连接超时”“拒绝连接”“证书错误”“403”或“页面不是目标站点”,排查方向并不相同。超时通常先看DNS解析、路由入口和防火墙;拒绝连接更接近端口未监听或服务未启动;已经返回HTTP状态码,则说明请求至少到达了Apache或其前置代理,问题应转向虚拟主机、目录权限或后端应用。
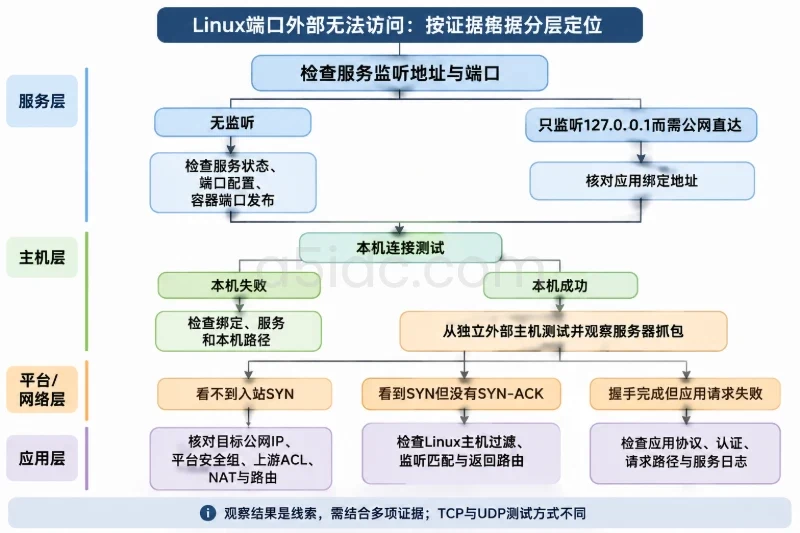
运维工程师通常不会一开始就修改Apache配置,而是从访问链路最外层向服务器内部逐层确认:域名解析到哪里、请求是否抵达日本机房、目标端口是否开放、Apache是否监听正确地址、Host与SNI是否匹配虚拟主机,最后再检查网站目录和应用进程。每一步都要保留结果,因为“能否继续向内排查”取决于上一层的验证结论。
A5数据提供日本物理服务器租用,覆盖Xeon Gold与AMD EPYC平台,并配备NVMe、SSD、大容量HDD及多IP等资源组合,可承载Apache网站、业务后台、数据库和多站点虚拟主机部署。日本产品提供CN2、国际带宽,以及CIA、GIA、SoftBank等线路选项,便于结合本地访问、跨境业务和源站网络架构搭建相应服务环境。
同一个域名在不同客户端上可能呈现不同现象。建议先记录访问时间、使用的域名、协议、端口、客户端网络,以及浏览器或命令行返回的完整错误。
| 表现 | 常见含义 | 优先检查位置 |
|---|---|---|
域名无法解析、NXDOMAIN | DNS记录不存在或查询链路异常 | A、AAAA、CNAME及DNS托管 |
| 连接超时 | 数据包未到达、回包被丢弃、端口或防火墙拦截 | DNS地址、路由、云防火墙、主机防火墙 |
Connection refused | 目标地址可达,但该端口没有接受连接,或主动拒绝 | Apache监听、服务状态、端口映射 |
返回 403 | 请求已到达Web服务,但目录、访问控制或权限不允许 | 虚拟主机、Require规则、文件权限、SELinux |
返回 404且页面不是预期站点 | Apache工作正常,但Host匹配到错误虚拟主机或路径不存在 | ServerName、ServerAlias、DocumentRoot |
500、502、503 | Apache或后端应用处理失败 | 错误日志、PHP-FPM、应用端口、反向代理配置 |
| TLS握手失败或证书不匹配 | 443端口已接通,但证书、SNI或TLS配置异常 | HTTPS虚拟主机、证书链、域名匹配 |
可以先在任意客户端执行一次请求,避免只依赖浏览器提示:
curl -sS -D - -o /dev/null --connect-timeout 8 --max-time 15 http://www.example.jp/
这是示例域名,需替换为实际域名。重点观察三类结果:
Could not resolve host,先不要修改Apache,应检查DNS。Failed to connect、超时或拒绝连接,继续检查地址、端口和网络入口。HTTP/1.1 200、301、403、404或500,说明请求已经到达某个HTTP服务,排查重点转向Apache、前置代理或应用。HTTPS需要单独验证:
curl -vkI --connect-timeout 8 --max-time 15 https://www.example.jp/
-k只用于临时观察握手和响应,不代表证书问题已经修复。正式验证时应去掉-k,让证书校验参与测试。
在外部客户端执行:
dig A www.example.jp +noall +answer
dig AAAA www.example.jp +noall +answer
dig CNAME www.example.jp +noall +answer
Windows客户端没有dig时,可以使用:
nslookup -type=A www.example.jp
nslookup -type=AAAA www.example.jp
重点核对以下内容:
如果A记录正确、AAAA记录错误,部分支持IPv6的客户端会优先访问AAAA地址,导致“有些网络能打开,有些网络超时”。这是非常常见的表象。可以分别强制IPv4和IPv6测试:
curl -4 -I --connect-timeout 8 https://www.example.jp/
curl -6 -I --connect-timeout 8 https://www.example.jp/
若-4成功而-6失败,应检查IPv6地址是否属于当前服务器、上游是否放行443端口、主机是否监听IPv6,以及Apache配置是否包含正确的IPv6监听方式。不要为了掩盖问题直接修改客户端网络;如果暂时没有可用IPv6服务,应在确认DNS变更影响后移除错误AAAA记录,并等待原TTL逐步过期。
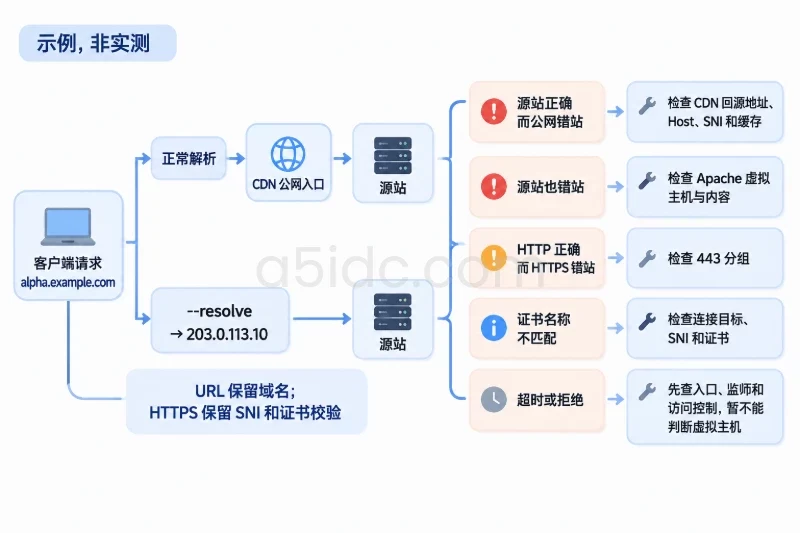
--resolve绕过DNS验证源站当DNS尚未切换完成,或者怀疑域名解析到了错误入口时,可以在测试客户端用--resolve把域名临时映射到指定IP:
curl -v --resolve www.example.jp:80:203.0.113.20 http://www.example.jp/
curl -vk --resolve www.example.jp:443:203.0.113.20 https://www.example.jp/
这里仍然使用域名作为HTTP Host和HTTPS SNI,但连接地址被临时指定为203.0.113.20。因此:
--resolve只对当前命令有效,不会修改本机DNS,也不会影响其他访问者。
不要只在服务器本机执行curl localhost。本机访问成功,只能证明本机回环接口上有服务,并不能证明公网端口已开放。应使用一台位于服务器外部的主机测试:
nc -vz -w 5 203.0.113.20 80
nc -vz -w 5 203.0.113.20 443
也可以直接请求IP,但HTTP虚拟主机需要手动带上Host:
curl -v --connect-timeout 8 -H 'Host: www.example.jp' http://203.0.113.20/
测试结果的判断方式如下:
succeeded或已经收到HTTP响应:网络入口和端口基本可达,继续检查Apache虚拟主机或应用。Connection refused:主机可达,但80/443没有服务监听,或本机主动拒绝。timed out:可能是云平台安全组、IDC上游防火墙、主机防火墙、路由或错误IP。日本服务器所在的IDC或云平台通常还存在控制台侧的安全组、边界防火墙或端口策略。主机内执行ss显示端口正常,并不等于公网入口已经放行。排查时应将以下两层分开记录:
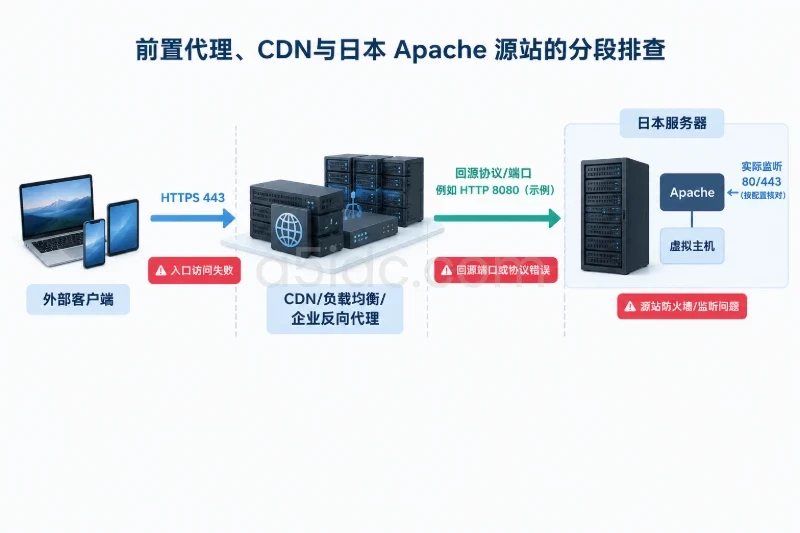
如果使用了CDN或企业反向代理,访问链路会变成“客户端—边缘入口—源站”。此时还要确认前置服务配置的源站IP、端口和协议。例如前置服务回源到8080,而Apache只监听80,边缘可能返回502或连接失败。
登录服务器后,先执行只读检查:
sudo ss -lntp
也可以只筛选常见Web端口:
sudo ss -lntp | grep -E ':(80|443|8080|8443)\b'
示例结果:
LISTEN 0 511 0.0.0.0:80    0.0.0.0:*    users:(("apache2",pid=1842,fd=4))
LISTEN 0 511 [::]:80       [::]:*       users:(("apache2",pid=1842,fd=5))
LISTEN 0 511 0.0.0.0:443   0.0.0.0:*    users:(("apache2",pid=1842,fd=6))
0.0.0.0:80表示监听所有IPv4地址,[::]:80表示监听IPv6地址。以下结果分别代表不同问题:
127.0.0.1:80:Apache只接受本机请求,公网客户端无法连接。Listen配置可能仍指向旧地址。先查看规则,不要直接清空防火墙。不同发行版的常见检查命令如下:
sudo ufw status verbose
sudo firewall-cmd --state
sudo firewall-cmd --list-all
sudo nft list ruleset
某个命令不存在并不代表没有防火墙,可能只是系统采用了另一种管理方式。还可以查看服务商控制台的安全组和网络ACL。
确认规则缺失且已核对端口用途后,才考虑增加规则:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw status numbered
操作前应确认SSH管理端口已经放行,并保留当前控制台或带外管理入口。防火墙变更的影响范围是整台服务器,错误规则可能同时影响网站、远程管理和其他业务。
如果只是临时增加规则,回滚应删除同一条明确规则,而不是重置全部规则:
sudo ufw delete allow 80/tcp
sudo ufw delete allow 443/tcp
执行回滚前先用ufw status numbered核对编号和规则内容,避免删除其他业务使用的同端口规则。
先确认当前区域和已有规则:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
如果确认HTTP和HTTPS确实应对公网开放,可以增加服务规则并重新加载:
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
sudo firewall-cmd --list-services
回滚时使用对应的删除操作:
sudo firewall-cmd --permanent --remove-service=http
sudo firewall-cmd --permanent --remove-service=https
sudo firewall-cmd --reload
不要使用iptables -F、清空nftables规则集或关闭整套防火墙来“验证是否能访问”。这类操作影响范围不可控,也可能导致管理连接中断。更稳妥的做法是只放行实际需要的TCP端口,并在外部重新测试。
Debian、Ubuntu常见服务名为apache2,RHEL、Rocky Linux、AlmaLinux等系统常见服务名为httpd。先确认安装和服务状态:
apachectl -v
apache2ctl -v
httpd -v
以上命令不一定全部存在,以返回版本信息的命令为准。然后执行对应服务检查:
sudo systemctl status apache2 --no-pager
sudo systemctl status httpd --no-pager
如果服务显示为failed或没有运行,查看最近日志:
sudo journalctl -u apache2 -n 80 --no-pager
sudo journalctl -u httpd -n 80 --no-pager
常见原因包括:
Apache配置通常位于以下位置之一:
/etc/apache2/apache2.conf、/etc/apache2/sites-enabled//etc/httpd/conf/httpd.conf、/etc/httpd/conf.d/实际路径以系统配置为准。修改前可以备份相关文件:
sudo cp -a /etc/apache2 /etc/apache2.backup-$(date +%Y%m%d-%H%M%S)
RHEL系列则应使用实际目录:
sudo cp -a /etc/httpd /etc/httpd.backup-$(date +%Y%m%d-%H%M%S)
备份目录会占用磁盘空间,且不应长期无限累积。执行配置检查:
sudo apache2ctl configtest
sudo apachectl configtest
sudo httpd -t
成功时通常返回:
Syntax OK
如果检查失败,先修复报错文件和行号,不要直接重启。对于已经运行的网站,优先使用平滑重载:
sudo systemctl reload apache2
或:
sudo systemctl reload httpd
重载失败时,旧配置是否继续生效取决于服务状态,不应假设一定没有影响。应立即再次检查systemctl status和错误日志。只有在确认需要时才安排重启,因为重启会中断现有连接。
Listen与虚拟主机是否匹配Listen决定Apache是否接收端口连接配置中常见的监听方式如下:
Listen 80
Listen 443
如果写成:
Listen 127.0.0.1:80
则只接受服务器本机连接,公网访问会失败。某些环境还会使用特定公网地址:
Listen 203.0.113.20:80
如果该地址已经被更换,Apache可能无法启动,或新地址没有对应监听。
修改Listen前应确认服务器实际地址:
ip -br address
ip route
如果不确定IPv6配置,不要直接复制其他服务器的[::]:80写法。先确认系统、上游网络和防火墙都支持IPv6,再进行变更。
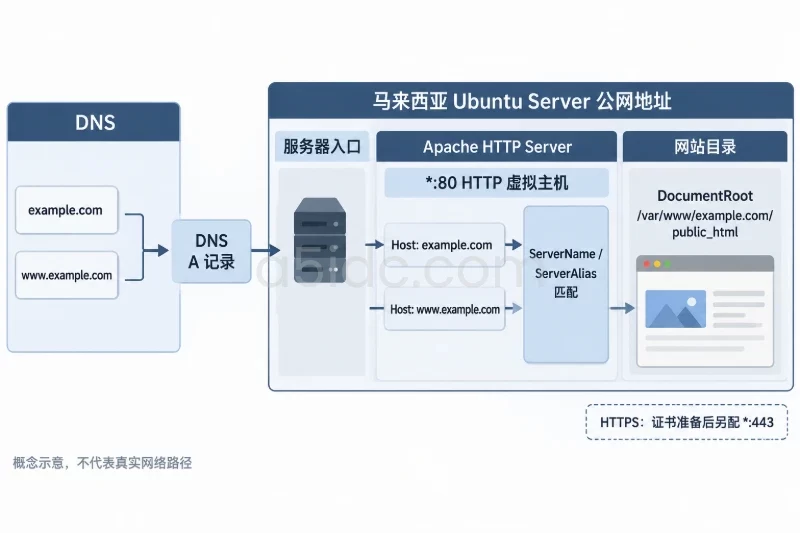
apachectl -S查看虚拟主机映射Apache提供了专门查看虚拟主机解析结果的命令:
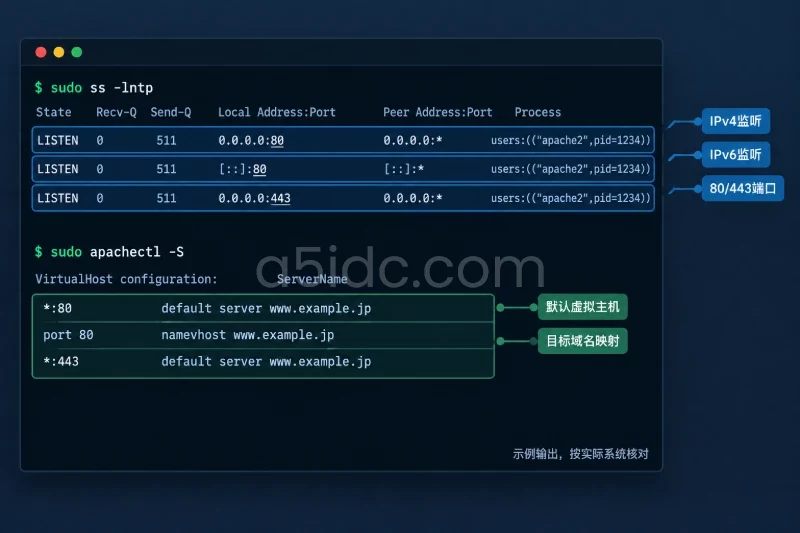
sudo apachectl -S
Debian/Ubuntu也可以尝试:
sudo apache2ctl -S
示例输出:
*:80 is a NameVirtualHost
         default server www.example.jp (/etc/apache2/sites-enabled/000-default.conf:1)
         port 80 namevhost www.example.jp (/etc/apache2/sites-enabled/example.conf:1)
         port 80 namevhost api.example.jp (/etc/apache2/sites-enabled/api.conf:1)
*:443 is a NameVirtualHost
         default server www.example.jp (/etc/apache2/sites-enabled/example-ssl.conf:2)
         port 443 namevhost www.example.jp (/etc/apache2/sites-enabled/example-ssl.conf:2)
重点看四项:
ServerName或ServerAlias中。一个简化的Apache 2.4 HTTP虚拟主机示例:
<VirtualHost *:80>
    ServerName www.example.jp
    ServerAlias example.jp

    DocumentRoot /var/www/example

    <Directory /var/www/example>
        Options FollowSymLinks
        AllowOverride All
        Require all granted
    </Directory>

    ErrorLog ${APACHE_LOG_DIR}/example-error.log
    CustomLog ${APACHE_LOG_DIR}/example-access.log combined
</VirtualHost>
这段配置只是示例,目录、日志变量和模块是否可用要以当前发行版为准。Require all granted表示允许Apache访问该目录,但不会替代Linux文件权限,也不会自动解决应用自身的访问控制。
HTTP虚拟主机主要依据目标IP、端口和Host匹配。可以执行:
curl -v -H 'Host: www.example.jp' http://203.0.113.20/
HTTPS还涉及TLS握手阶段的SNI,推荐使用:
curl -vk --resolve www.example.jp:443:203.0.113.20 https://www.example.jp/
如果不带域名而直接访问:
curl -vk https://203.0.113.20/
可能命中默认证书和默认虚拟主机,不能据此判断目标域名配置正确。
常见判断如下:
ServerName、ServerAlias或默认虚拟主机配置可能有误。421、TLS握手错误或证书不匹配:继续检查HTTPS虚拟主机、证书文件、私钥和中间证书链。Apache日志路径可能由虚拟主机单独定义,不能只凭经验猜路径。可以先从配置中查找日志项:
sudo grep -RInE 'ErrorLog|CustomLog' /etc/apache2 /etc/httpd 2>/dev/null
然后在复现访问的同时观察相关日志:
sudo tail -f /var/log/apache2/access.log /var/log/apache2/error.log
RHEL系列常见路径可能是:
sudo tail -f /var/log/httpd/access_log /var/log/httpd/error_log
日志结果有明确含义:
日本服务器的系统时间和日志时区可能采用UTC,也可能采用本地时区。排查时应记录时间格式:
date -Is
timedatectl
不要只按浏览器显示的时间搜索日志,尤其是跨时区排查时。
chmod 777先查看目录路径中每一级的权限:
namei -l /var/www/example/index.html
ls -ld /var/www /var/www/example
ls -l /var/www/example/index.html
Apache运行用户通常是www-data、apache或其他自定义用户,实际值可从服务配置和进程信息确认:
ps -eo user,group,comm,args | grep -E '[a]pache2|[h]ttpd'
应根据最小权限原则修复目录归属和读取权限,不要为了测试把整棵网站目录开放为777。若系统启用了SELinux,还应查看状态:
getenforce
sudo ausearch -m AVC -ts recent
出现SELinux拒绝记录时,应针对实际路径和访问类型修复安全上下文或策略,不要为了让页面打开而长期关闭SELinux。任何权限变更都应限定在目标站点目录,并在变更前记录原有归属、模式和安全上下文,便于回滚。
如果Apache配置了反向代理,例如将请求转发到本机8080端口,先确认后端端口:
sudo ss -lntp | grep -E ':(8080|8000|3000)\b'
再从服务器本机直接访问后端:
curl -v --connect-timeout 5 http://127.0.0.1:8080/health
结果可以这样理解:
ProxyPass目标地址、协议、超时和权限。127.0.0.1:Apache若在同一台服务器上通常可以访问;如果后端在另一台主机,则应检查目标地址和对端防火墙。检查模块和代理配置时,可以使用:
sudo apachectl -M | grep -E 'proxy|ssl|rewrite'
sudo grep -RInE 'ProxyPass|ProxyPassReverse' /etc/apache2 /etc/httpd 2>/dev/null
修改后端地址、超时或代理规则属于应用链路变更,应先备份对应虚拟主机文件,执行configtest后再平滑重载。不要在后端服务未确认的情况下反复重载Apache,这只能重复产生502,不能修复应用进程。
如果域名并不直接指向日本服务器,而是先进入CDN、负载均衡或企业反向代理,则需要分别测试“入口”和“源站”。
可以先查询域名最终解析结果,再用源站公网IP配合--resolve验证:
dig www.example.jp +noall +answer
curl -vk --resolve www.example.jp:443:203.0.113.20 https://www.example.jp/
分支判断如下:
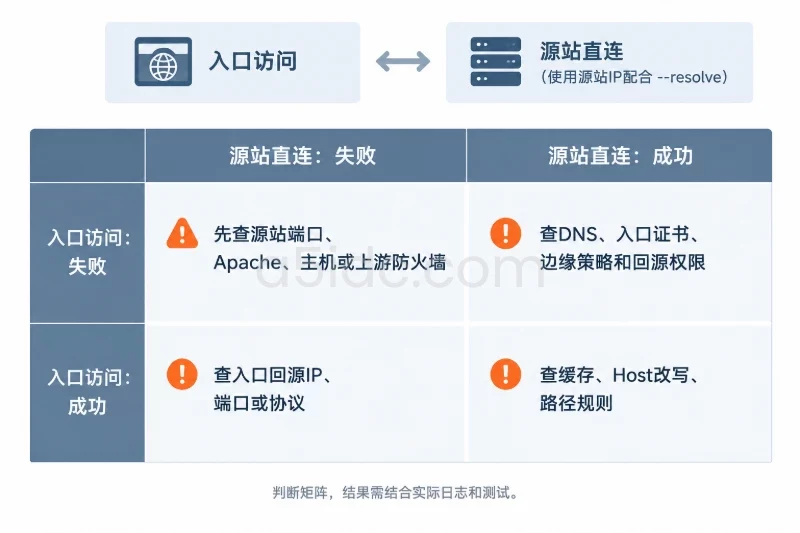
| 入口访问 | 源站直连 | 主要判断 |
|---|---|---|
| 失败 | 失败 | 先处理源站端口、Apache、主机或上游防火墙 |
| 成功 | 失败 | 入口配置可能仍指向旧IP、错误端口或错误协议 |
| 失败 | 成功 | 检查DNS、入口证书、边缘策略和入口到源站的回源权限 |
| 成功但页面错误 | 成功但页面正确 | 入口缓存、Host改写、路径规则或缓存内容可能异常 |
如果源站防火墙只允许前置服务的回源地址,那么从个人网络直接测试源站可能超时,这并不一定说明源站故障。此时应使用前置服务支持的健康检查方式,或在临时维护窗口内采用受控来源验证。不要为了测试把源站端口永久开放给所有来源。
还要核对入口到源站使用的协议。例如入口以HTTPS接收请求,却以HTTP回源,源站只监听443时可能失败;反过来,入口配置为HTTPS回源,而源站证书、SNI或443虚拟主机不正确,也会产生502或TLS错误。
先在服务器执行:
sudo ss -lntp | grep -E ':(80|443)\b'
Listen。说明HTTP入口大概率正常,HTTPS链路还没有建立。依次检查:
sudo ss -lntp | grep ':443'
sudo apachectl configtest
sudo apachectl -S
若没有443监听,检查SSL虚拟主机、证书配置和Apache SSL模块。若443监听存在但拒绝连接,继续检查主机和服务商防火墙。若能够连接但证书错误,使用带SNI的命令确认实际返回的证书:
openssl s_client -connect 203.0.113.20:443 -servername www.example.jp -brief
这通常不是“端口无法访问”,而是请求落到了默认虚拟主机。检查:
sudo apachectl -S
确认域名是否写在正确的ServerName或ServerAlias中,虚拟主机是否启用,以及80和443是否分别配置。修复后用带Host和SNI的curl验证,不要只看浏览器缓存页面。
两个协议可能匹配了不同虚拟主机。分别检查80、443的虚拟主机和日志,不要只修改HTTP配置。还要确认HTTPS的DocumentRoot是否指向与HTTP相同的网站目录,以及该目录是否存在索引文件或正确的重写规则。
执行:
curl -I http://127.0.0.1/
curl -I http://203.0.113.20/
如果127.0.0.1成功而公网IP失败,常见原因是监听在回环地址、主机防火墙拦截、服务商安全组未放行,或公网IP并未绑定到这台服务器。不要把本机成功当作公网成功的证据。
修复不应只以“浏览器能打开”为标准,建议按以下顺序复测。
sudo apachectl configtest
sudo ss -lntp | grep -E ':(80|443)\b'
curl -sS -D - -o /dev/null -H 'Host: www.example.jp' http://127.0.0.1/
HTTPS本机验证应保留域名SNI:
curl -skI --resolve www.example.jp:443:127.0.0.1 https://www.example.jp/
如果本机HTTPS使用127.0.0.1而证书校验失败,暂时使用-k只为确认服务响应;正式测试仍应从外部使用真实域名检查证书。
至少从一个与日本服务器不同网络的客户端执行:
curl -sS -D - -o /dev/null --connect-timeout 8 https://www.example.jp/
curl -4 -sS -D - -o /dev/null --connect-timeout 8 https://www.example.jp/
curl -6 -sS -D - -o /dev/null --connect-timeout 8 https://www.example.jp/
如果没有IPv6服务,不应把-6失败误判为Apache故障;但如果DNS发布了AAAA记录,仍需决定是完善IPv6链路还是撤下错误AAAA记录。
在外部请求发生的同时查看访问日志:
sudo tail -f /var/log/apache2/access.log /var/log/apache2/error.log
应确认:
修复期间若变更了防火墙规则、DNS或代理回源地址,应记录变更时间,以便将日志、DNS缓存和访问结果对应起来。
同类故障容易因为多人同时修改而失去线索。建议每次排查至少保存以下信息:
ss -lntp、apachectl -S和configtest结果。修复后不要立即删除备份或关闭监控。至少持续观察访问日志、5xx比例、TLS错误和后端连接失败;如果问题只在某些网络出现,还要继续关注IPv4与IPv6的访问差异。对于周期性故障,可以设置HTTP健康检查,同时分别检查域名入口和源站服务,让下一次故障能够快速判断是DNS、网络端口、Apache虚拟主机,还是后端应用再次异常。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3563.html